FreeTube, desktopový klient pro YouTube využívající lokální API, byl vydán ve verzi 0.26.0. Toto velké opravné vydání mj. vrací částečnou podporu živých přenosů nebo přepracovává zobrazování titulků a obecně nastavení videa v přehrávači – FreeTube umožňuje např. přehrávat video s větším zrychlením.
Další vlna kyberútoků zasáhla chladicí zařízení supermarketů v sedmi evropských zemích, Belgii, Lucembursku, Švédsku, Nizozemsku, Irsku, Estonsku a Finsku. Mrazáky se v některých prodejnách opět 'proměnily v trouby' a zahřály až na 50°C, což pochopitelně vedlo ke znehodnocení uskladněných potravin. Útoky navazují na podobný incident ve Francii z první poloviny října letošního roku, pachatel stále není znám.
Zranitelnost v aktualizačním mechanismu WordPress umožňuje útočníkovi zasáhnout do dočasného instalačního adresáře během aktualizace jádra systému. Před aktualizací veřejně dostupného WordPressu dočasně zablokovat HTTP přístup k wp-content/upgrade/, následně aktualizovat a zkontrolovat logy. Postižené verze: WordPress 4.7 až 7.1.3.
Alpine Linux zveřejnil podrobnosti o útoku na svůj GitLab a 30. října oznámil obnovení provozu. Útočník se 20.–21. října pokusil zneužít chybu v regulárních výrazech. Exploit způsobil opakované pády workerů a několikrát se dostal do pokročilé fáze. Úspěšné spuštění kódu však nebylo potvrzeno. Fix: Opravený GitLab a současně Ruby 3.3.13, 3.4.12 nebo 4.0.9+, pokud jde o vlastní sestavení či kontejner.
Konference OpenAlt 2026 proběhne tento víkend 7. a 8. listopadu na FIT VUT v Brně. Jedná se již o 21. ročník této konference, která propojuje otevřené technologie, svobodný software, hardware a lidi, kteří chtějí věci nejen používat, ale také jim rozumět a měnit je k lepšímu. Více o konferenci v příspěvku OpenAlt 2026: technologie, které dávají svobodu na blogu spolku OpenAlt.
Eben Upton oznámil další zdražení jednodeskových počítačů Raspberry Pi. Tentokrát 16 GB varianty Raspberry Pi o 80 dolarů a 16 GB varianty Raspberry Pi Compute Module 5 o 40 dolarů. Cena Raspberry Pi 500+ se nemění.
Francouzské Národní shromáždění přijalo 30. října 2026 poměrem 11 hlasů pro, 10 proti a 14 abstencí pozměňovací návrh I-1358 ke státnímu rozpočtu na rok 2027, který zavádí daň z objemu dat doručovaných uživatelům internetu. Návrh socialistického poslance Laurenta Lhardita stanovuje sazbu 0,055 eura za gigabajt, tedy 55 eur za terabajt. Zatím nejde o platný zákon, ale o dílčí hlasování během prvního čtení rozpočtu. Daň by měli platit
… více »Nizozemská vláda ve snaze šetřit a zvyšovat efektivitu s využitím umělé inteligence (AI) hodlá zrušit asi 25.000 pracovních míst ve státní správě. Cílem je postupně dosáhnout ročních úspor až 3,5 miliardy eur (85,2 miliardy Kč). Na konci loňského roku ve státní správě pracovalo rekordních 160.000 lidí. „Nemůžeme pokračovat v tom, co jsme dělali dosud,“ uvedl státní tajemník pro efektivní fungování vlády Eric van den Burg. „Proto
… více »

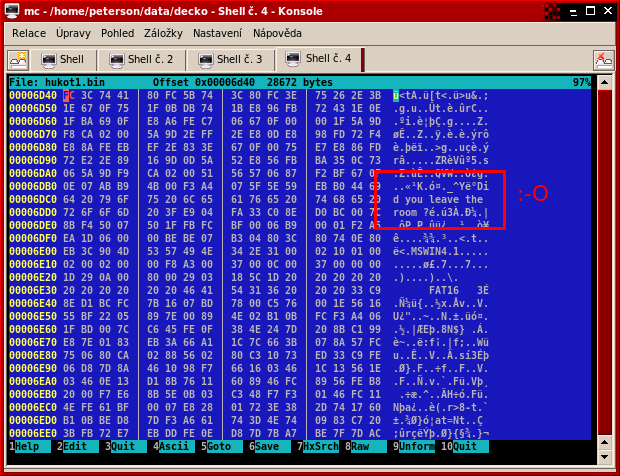
 ) screenshot z reflectoru s "disassemblerovanou" .NET binárkou mscorlib.dll a tam se píše
IntPtr CoTaskMemAlloc(int), přitom dokumentace Windows API tvrdí, že argument funkce CoTaskMemAlloc je SIZE_T, tj. jejich .NET kód je jednoznačně rozbitý a jestli jim to dodnes fungovalo, tak maj z prdele štěstí. Bohužel já jsem to "nedisassembleroval", takže bych jim to asi neměl nějak hlásit
Tiskni
Sdílej:


 27.10.2010 14:39
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko
27.10.2010 15:01
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko
CreateProcess(lpApplicationName, lpCommandLine, ...).
ze to neni funkce, ale makro, ktere se expanduje na CreateProcessA nebo CreateProcessW, bych jeste zkousl, ale za to, ze pro lpCommandLine nelze pouzit jakykoliv retezec, protoze
The Unicode version of this function, CreateProcessW, can modify the contents of this string. Therefore, this parameter cannot be a pointer to read-only memory (such as a const variable or a literal string). If this parameter is a constant string, the function may cause an access violation.
bych vrazdil. je toto ve windows normalni?!
It's not a bug, it's a feature.The Unicode version of this function,CreateProcessW, can modify the contents of this string. Therefore, this parameter cannot be a pointer to read-only memory (such as a const variable or a literal string). If this parameter is a constant string, the function may cause an access violation.

tak jste pěkný kretén (bez odpuštění).muzes mirnit svuj slovnik a prestat mluvit jak jilek!
Pokud to v zadání nebylo a vy jste to kvůli tomu neuznalv zadani byl ukazkovy priklad ve tvaru:
foo("1234"), jelikoz to neproslo ani pres ukazkove priklady, ktere byly soucasti zadani a reseni bylo postavene na zapisu do toho argumentu, tak jsem s tim fakt nemohl nic delat.
Ale my víme, že máte za zbavování se lidí prémie.[citation needed] IIRC ten clovek ten zapocet nakonec dostal.
27.10.2010 16:26
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko
27.10.2010 21:02
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko
 28.10.2010 18:01
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko
2TB je omezení BIOSu a MBR, za to OS nemůže.Hovno. Není problém bootovat na desce s BIOSem z třeba i 400TB disku.
BIOS spoustí kód z LBA0 (neboli MBR)Kdybyste alespoň neopakoval, co jsem napsal. (Jinak těch 448b jste si teď vycucal z prstu, protože načte 512B) a některé "orpsklé" BIOSy si kontrolují MBR signaturu.
448bitechTak bitech určitě ne
.
Tahle diskuze mě fakt unavila. Nejdřív tvrdí že to nejde, protože to BIOS neumí, teď zase že je to moc složité...
Sice těch prvních pár B není tak důležitých, ale ...
... a některé "orpsklé" BIOSy si kontrolují MBR signaturu.BIOS kašle na obsah MBR, kontroluje jen a pouze poslední dva byte, které musí být 0x55 0xAA. Cololiv, co je v prvnch 510 bytech, je BIOSu ukradené, jediné, co udělá, je zavedení obsahu sektoru do paměti od adresy 0000:7C00 (jsme v realmódu) a spuštění. Pamatuju na jeden bootovací stealth vir (ani si už nevzpomínám, jak se jmenoval), který se celý nakvartýroval do MBR a několika následných sektorů a všem programům přistupujícím k disku přes BIOS (INT 13H) podvrhával originální MBR, co byl uložen o několik sektorů dále. O zbytku stopy dokonce nestydatě tvrdil, že jsou tam jen nuly. Kód samotného viru, resp "first-stage loader" viru, zabíral v MBR celých 510B, jediné dva "nevirové" byty byla právě signatura 0x55 0xAA. Což mělo vedle šetření místem za následek i nemilý "bonus" v tom, že po nabootování z diskety či jiného disku byl postižený disk v DOSu zcela nečitelný, protože tabulka oddílů obsahovala nesmysly.
.
. Ale v pondělí jsem ve škole instaloval Slackware64 13.1 a KDE4 vypadá fakt nadupaně, bohužel na to bych potřeboval o něco lepší grafiku (a zbytek kompa ).
. Btw MBR by měl být schopen reinstalovat OS.
.
 27.10.2010 20:36
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
 27.10.2010 14:48
 27.10.2010 18:20