Článek na blogu APNIC vysvětluje, jak správně vytvářet a používat ASPA záznamy — podepsané objekty v RPKI, které uvádějí, kteří poskytovatelé směrování jsou pro dané autonomní číslo (ASN) oprávněni. Síťoví operátoři je mohou využít k ověřování tras BGP a k odhalování úniků tras či podvržených tras.
Byla vydána (𝕏) verze 8.0.0 open source programu pro prolamování hesel hashcat (GitHub, Wikipedie). Přehled novinek v příspěvku v diskusním fóru a pdf.
Byla vydána (𝕏, Bluesky) nová verze 2026.3 linuxové distribuce navržené pro digitální forenzní analýzu a penetrační testování Kali Linux (Wikipedie). Přehled novinek se seznamem 6 nových nástrojů v oficiálním oznámení na blogu.
Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Již dlouhou dobu se uvnitř Allied Telesis mluvilo o vývoji nového operačního systému pro routery a L3+ switche. Proprietární operační systém AlliedWare, který je spolu s těmito zařízeními vyvíjen v laboratořích na Novém Zélandu, se vypracoval ve velice stabilní a všestranný systém. Právě všestrannost a množství implementovaných funkcí časem ukázaly nevýhody monolitického operačního systému, zejména pak komplexnost kódu, která výrazně prodloužuje dobu potřebnou k implementaci nových funkcí, a běh celého systému v jedné oblasti paměti spolu s žádnou ochranou bežících procesů - problém jakékoliv části kódu tak ovlivňuje běh celého systému. K těmto nevýhodám se přidaly požadavky koncových uživatelů na přepracování konfiguračního rozhraní (CLI) tak, aby byl jednodušší přechod od zařízení jiných výrobců. Vzniknul tedy nový operační systém, nazvaný AlliedWare Plus (AW+).
Allied Telesis se v případě AW+ vydal podobnou cestou, jako jiní velcí hráči na poli networkingu - základem AW+ je Linuxové jádro, konkrétně real-time kernel 2.6. Podobně je tomu například u Juniperu a jejich JunOSu, který je postaven na FreeBSD, u Force10 Networks a jejich FTOSu, který je postaven na NetBSD, u Extreme Networks a jejich EXOSu, který je postaven také na Linuxu, a nakonec i u Cisca a jejich IOS-XR, jehož základem je QNX.
AW+ je kombinací linuxového jádra, open-source softwaru, komerčního softwaru IP Infusion a proprietárního softwaru Allied Telesis:
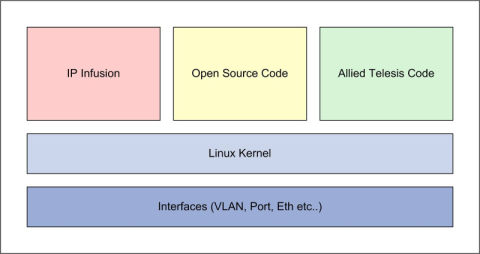
Linuxové jádro konkrétně obsluhuje tyto podsystémy:
Použitý open-source software obsahuje např.:
Proprietární kód Allied Telesis obsluhuje např.:
IP Infusion dodává software pro L2 a L3 switching a routing, resp. pro řízení, samotný průchod paketů je samozřejmě plně hardwarový - prostřednictvím ASIC chipů. Tato koncepce AW+ svou modularitou usnadňuje a urychluje implementaci nových protokolů a funkcí a zároveň zvyšuje stabilitu a robustnost.
Další novinkou je přepracované konfigurační prostředí - CLI, které strukturou a logikou zadávání příkazů následuje "industry standard" - zjednodušeně řečeno, podobá se Cisco IOSu  , což přináší snížení nákladů na přeškolení administrátorů, kteří přecházejí nebo přicházejí na AW+ ze zařízení jiných výrobců, kteří tento "industry standard" také používají - mimo Cisco samotné také např.: HP ProCurve, Foundry Networks, Force10 a spousta dalších. Osobně bych dal sice přednost CLI prostředí Juniperu a jejich JunOSu, ale chápu, že produkty Allied Telesis jsou učeny primárně pro jiný segment trhu, kde je CLI prostředí Cisca nejběžnější a obecně je určitě i nejrozšířenější. Struktura CLI vypadá takto:
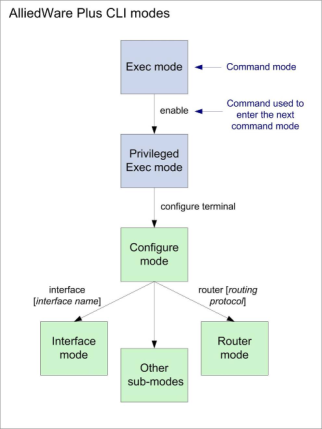
Konfigurace prostřednictvím CLI pak může vypadat např. takto:
awplus>enable
awplus#configure terminal
awplus(config)#vlan database
awplus(config-vlan)#vlan 2 name vlan2
awplus(config-vlan)#exit
awplus(config)#interface port1.1.1-port1.1.4
awplus(config-if)#switchport access vlan 2
awplus(config-if)#exit
awplus(config)#interface vlan2
awplus(config-if)#ip address 192.168.1.1/24
awplus(config-if)#exit
Další novou užitečnou funkcí CLI je podpora shellových skriptů, což může značně zjednodušit a zautomatizovat konfiguraci. Ukázka shell skriptu vlan-port-ip.sh:
# configure VLAN, add an IP
echo "Configuring VLAN and IP"
echo -e "
 enable\n
 configure terminal\n
 vlan database\n
 vlan $1\n
 exit\n
 interface vlan$1\n
 ip address $2\n
" | imish

# Assign switch ports to VLAN
echo "Configuring Switch Ports"
echo -e "
 enable\n
 configure terminal\n
 interface $3\n
 switchport access vlan $1
" | imish
Takový skript pak lze z CLI volat s automatickým nahrazením předaných parametrů:
awplus#activate vlan-port-ip.sh 120 192.168.1.120/24 port1.0.10-port1.0.11V kombinaci s možností vzdáleného spouštění těchto skriptů přes SSH se jedná o další snadný způsob integrace do network management & provisioning systémů, které mimo běžné protokoly typu SNMP využívají i přímý přístup k CLI - např. pěkný český produkt ISP Admin. Pro snadnou editaci skriptů je v CLI přímo k dispozici starý známý editor Joe
Tiskni
Sdílej:


 31.10.2007 10:32
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
Jen drobnost, tohle měla být reklama nebo rozšíření obzorů? Netvrdim, že neni Cisco dobrý, ale Vxworks taky za něco stojí.
Tedy, teprve v poslední době zjišťuju a vidím, kde je všude unix-like stroj, a líbí se mi to.
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
