Japonský Google rozšířil svou kolekci DYI fyzických klávesnic Gboard o klávesnici ve tvaru běžícího pásu. Proč se mají přesouvat ruce po klávesnici, když se mohou přesouvat klávesy k ruce? Pro zájemce je návod na sestavení včetně STL souborů pro 3D tisk a firmware k dispozici na GitHubu.
Nejnovější X.Org X server 21.1.25 a Xwayland 24.1.14 řeší 12 bezpečnostních chyb.
Google Chrome 155 byl prohlášen za stabilní. Přináší podporu JPEG XL (.jxl). Opraveno bylo 247 bezpečnostních chyb.
Konference OpenAlt 2026 hledá přednášející. Přihlásit přednášky lze do neděle 11. října. Konference proběhne o víkendu 7. a 8. listopadu na půdě Fakulty informačních technologií VUT v Brně. Témata konference jsou: Otevřený a svobodný software, IoT a Hnutí tvůrců, Vzdělávání, Bezpečnost a soukromí, Otevřená společnost, komunity a data, OpenMobility a další.
Byla vydána nová verze 10.6 sady aplikací pro SSH komunikaci OpenSSH. Přináší řadu důležitých bezpečnostních oprav, vylepšení funkcí a oprav chyb. Povoluje hybridní postkvantový podpisový algoritmus ssh-mldsa44-ed25519.
Americká společnost Reflection AI světu představila Beam, open-weight model s 501 miliardami parametrů (z toho 23 miliard aktivních), určený především pro programování a práci autonomních agentů. Podle autorů jejich model nabízí výkon srovnatelný s většími modely při výrazně nižších nárocích na výpočetní výkon. Beam nyní ještě prochází závěrečným testováním, na stránkách Reflection AI se však lze zaregistrovat a získat předběžný přístup. Váhy modelu, dokumentace a nástroje pro vývojáře mají být zveřejněny v průběhu tohoto měsíce.
OpenCourant je komunitní fork OpenRadioss, tj. open source softwaru pro simulace havárií, nárazů a vysoce nelineárních dynamických dějů metodou konečných prvků. Společnost Siemens v loňském roce dokončila akvizici společnosti Altair Engineering, jež před čtyřmi lety uvolnila open source verzi OpenRadioss svého proprietárního softwaru Radioss. Minulý týden Siemens OpenRadioss pohřbil. Integroval jej do svého softwaru Simcenter, webovou stránku OpenRadioss přesměroval na Simcenter a repozitář OpenRadioss na GitHubu odstranil.
Pořadatelé devátého ročníku komunitního setkání správců nejen českých a slovenských sítí – CSNOG 2027, které se uskuteční 20. a 21. ledna, vyhlásili Call for Abstracts. Náměty na vystoupení mohou zájemci přihlašovat do 31. října na webu akce a vybírat mohou ze tří sekcí – správa sítí, legislativa a regulace a akademické projekty. Zveřejněny byly také Call of Partners určené sponzorům a partnerům setkání, kteří by například chtěli mít na
… více »Strata je open-source inferenční engine, který umožňuje lokálně provozovat rozsáhlý čínský model Qwen3.8-Flash-Next, který by jinak nejspíše vyžadoval serverovou infrastrukturu, na běžném herním počítači s alespoň 12 GB VRAM, 32 GB RAM a dostatkem místa na SSD. Nároky na paměť a rychlost generování se liší s použitou variantou modelu Qwen. Zdrojový kód je dostupný na GitHubu, pod licencí MIT.
Americký prezident Donald Trump oznámil vznik federální Jednotky pro superinteligenci (Super Intelligence Force), která má koordinovat postup vlády, technologických firem, náboženských organizací a dalších institucí v oblasti rychle se rozvíjející umělé inteligence (Trumpem oficiálně nazývanou superinteligencí). SIF, podřízená přímo Trumpovi, má pomoci Spojeným státům udržet v oblasti SI technologický náskok nad světem a
… více »Několikrát jsem již stál před problémem vytvořit přihlašování uživatelů do webové aplikace v PHP/MySQL. Vždy jsem to řešil úplně od začátku. Nedávno opět přišel požadavek na vytvoření aplikace včetně přihlašování uživatelů, tak jsem se konečně rozhodl napsat "něco" univerzálnějšího.
Jak jsem již uvedl výše, k realizaci přihlašování je potřeba PHP nainstalované jako modul serveru, databáze MySQL, ve které budou uloženi uživatelé a údaje o nich. Webový server Apache (aplikace by měla fungovat i na MS IIS, bohužel nemám možnost to vyzkoušet) a prohlížeč s podporou "Cookies".
Vymyslet kam ukládat data nedalo moc práce. Databáze se pro tento účel přímo nabízí. Protože používám MySQL, padla volba na ni. Asi nedůležitější problém bylo určit typ autorizace nebo lépe řečeno cestu předávání údajů od klienta serveru. Zde je na výběr z několika možností.
HTTP autentifikace. Ta mi připadá poněkud nebezpečná z důvodu předávání jména a hesla při každém požadavku v hlavičce a to u typu Basic dokonce v čistém textu. Její výhodou je snadnost použití. Prohlížeč totiž předává po přihlášení přihlašovací jméno uživatele a heslo automaticky bez dalších zásahů.
Session autentifikace. Další možností je tedy nepřímé předávání za pomocí session, kde může být použito ověření podle údajů z formuláře. Dále není nutné posílat heslo při každém požadavku, ale stačí předávat jednoznačně určitý řetězec. Nevýhodou je větší množství práce, protože nám prohlížeč nic neulehčí a vše musíme kontrolovat sami. Ještě že má PHP alespoň výborný session management. Bez něj by to bylo složitější.
Zvolil jsem tedy z důvodu bezpečnosti druhou metodu: přihlašování pomocí sessions.
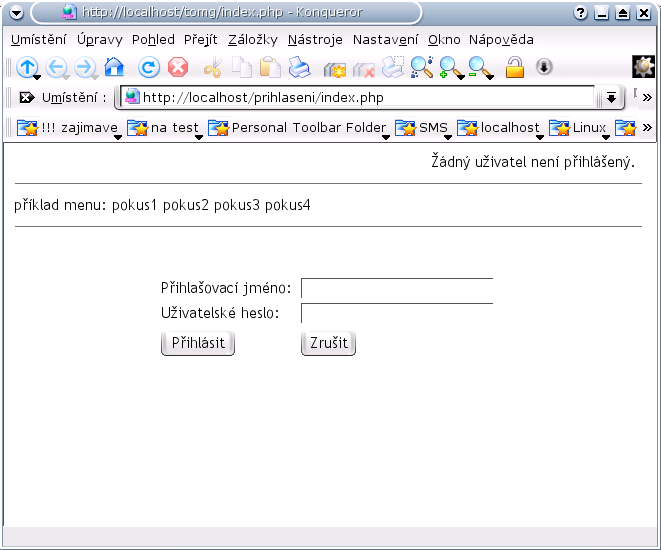
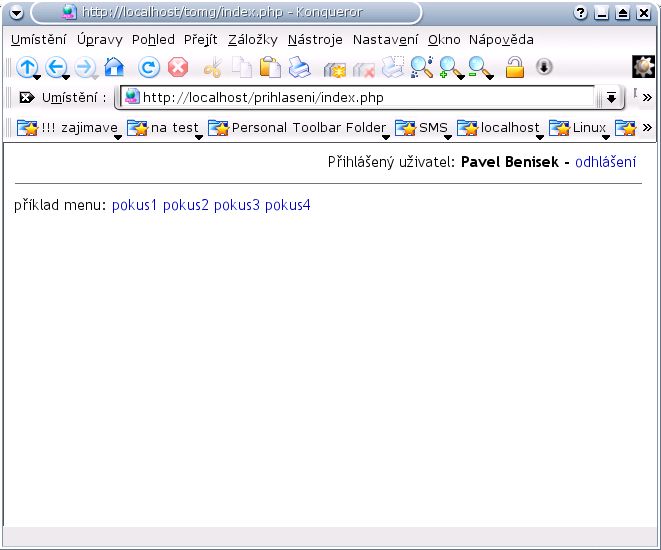
Při úspěšném přihlášení uživatele je vygenerován náhodný řetězec, který se uloží do databáze do položky daného uživatele, a zároveň se zapíše do session proměnné. Tam si uložíme i přihlašovací jméno uživatele. To sice není nutné, ale pro ladění je snadnější jej stále mít na očích.
Z bezpečnostního hlediska je dobré kontrolovat i IP adresu přihlášeného uživatele, takže si ji také zapíšeme do databáze. Další věcí, kterou budeme kontrolovat, je doba posledního přístupu uživatele. Tím získáme možnost jej automaticky odhlásit po určité době nečinnosti. Snažil jsem se o co nejjednodušší přístup a ovládání, a proto jsem se rozhodl pro maximální samostatnost. Tu umožní zabalení potřebných funkcí do třídy login.
Samozřejmě je důležité nastavení databáze pro uživatele, který se
připojí. To zde však popisovat nebudu, protože předpokládám funkční alespoň
základní nastavení. V souboru includes/db_init.php probíhá
připojování, takže je nutné nejdříve změnit hodnoty
$myhostName, $mydbName, $myuserName
a $myPW na takové, aby odpovídaly vašemu nastavení. Nyní je
nutné vytvořit databázi nebo jen tabulku s uživateli. K tomu nám pomůže
následující SQL dotaz.
CREATE TABLE test_users (

 id int(11) NOT NULL auto_increment,

 username varchar(20) NOT NULL default '',

 pw varchar(32) NOT NULL default '',

 firstname varchar(16) NOT NULL default '',

 lastname varchar(16) NOT NULL default '',

 session varchar(32) NOT NULL default '',

 ip varchar(15) NOT NULL default '',

 lasttime datetime NOT NULL default '0000-00-00 00:00:00',

 UNIQUE KEY id (id)

) TYPE=MyISAM;
Protože jsou hesla v databázi hashovány metodou md5, zde je část PHP kódu, který vloží uživatele "test" s heslem "test" do databáze. Samozřejmě musí předcházet připojení k databázi.
$myusername="test";

$mypw=md5("test");


$query="INSERT INTO test_users SET username='".$myusername."', pw='".$mypw."'";

$result = mysql_query($query,$db);
Pro základní autentifikaci nám tedy slouží soubor
includes/header.php. Zde startujeme session, vnořením souboru
includes/db_init.php se připojíme k databázi, inicializujeme
třídu login, otestujeme zda zavolat metodu pro přihlášení
/$login->first_login()/ nebo odhlášení
/$login->logout()/ a vypíšeme html hlavičku.
<?

// soubor header.php

// zahájení relace session

session_start();


// připojení k databázi MySQL

include "includes/db_init.php";


//načtení soboru s třídou login

include "includes/login.php";


//inicializace třídy login

$login = new login;


//jestliže je proměnná logout nastavena na 1 provede se odhlášení

if($logout==1){

    $login->logout();

}


// jestliže je odeslán přihlašovací formulář, testuje se jméno a heslo

if(isset($login_name) and isset($login_pw)){

    $login->first_login();

}


// zobrazení hlavičky html dokumentu

?><html>

<head>

 <meta http-equiv="Content-Type" content="text/html; charset=iso8859-2" />

 <!--<link rel="stylesheet" media="screen" type="text/css" href="style.css" />-->

</head>

<body>
Soubor login.php obsahuje definici třídy login a obsažené
metody. Na začátku definujeme použité proměnné uvnitř třídy. Zde stojí za
povšimnutí proměnné:
$login->is_logged - podle této proměnné můžeme zjišťovat,
zda je uživatel přihlášen
$login->checktimelimit - doba neaktivity, po které
uživatele odhlásíme.
V další části je konstruktor třídy. Tak se nazývá metoda pojmenovaná
stejně jako třída /v našem případě login()/. Ta se provede
automaticky při inicializaci třídy.
Zde vás mohou zarazit tři řádky s voláním metody
test_sql(). Ty by měly odfiltrovat případný pokus o útok
metodou SQL inject u vstupních dat.
// zabezpečení proti útokům typu SQL inject

$this->session_login_string=$this->test_sql($this->session_login_string);

$this->login_name=$this->test_sql($this->login_name);

$this->login_pw=$this->test_sql($this->login_pw);
Další důležitou položkou je proměnná $this->table, kde
musíme mít nastaveno jméno tabulky, ze které získáváme údaje o
uživatelích.
$this->table="test_users";
Metoda first_login() se stará o prvotní přihlášení
uživatele. Zkontroluje údaje předané z formuláře, vygeneruje náhodný
řetězec, zapíše řetězec a datum do databáze a řetězec s přihlašovacím
jménem do cookies. Pokud se podařilo přihlásit, naplní ještě proměnné třídy
metodou load(). Podle návratové hodnoty můžeme kontrolovat,
zda se přihlášení zdařilo (1-true/0-false).
Metoda logout() se stará jak již název napovídá o
odhlášení. Zapíše do databáze jiný string pro session a ukončí session
relaci.
Metoda load() slouží pro načtení dat a jejich uložení do
interních proměnných. Většinou je volána z metody
logged().
Konečně metoda show_login_form() vypíše formulář pro
přihlášení. Zde je požadováno uživatelské jméno a heslo.
Posledním souborem, který jsme neprobrali, je vlastně ten první. Přes
něj vstupujeme na podstránky. Na začátku je vnoření souboru
includes/header.php, přes nějž a návazně
includes/login.php se provede vše spojené s přihlašováním. Ve
zbytku souboru se již jen podle získané hodnoty v proměnné
$login->is_logged rozhodujeme, jakou část kódu provedeme.
Například když není uživatel přihlášen, zobrazíme formulář. Pokud je
uživatel přihlášen, zobrazíme mu aktivní odkazy v menu. Ale to již záleží
na vás, jakou funkčnost do aplikace zabudujete.
Doufám, že jsem vám byl alespoň trochu nápomocen. Snažil jsem se komentovat všechny důležité části, a dokonce jsem se přemohl a komentáře jsou i s nabodeníčky ;)
Zdrojový kód stahujte zde.
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


Staci mala uprava scriptu napriklad takto
if($_GET[logout]==1){
	$login->logout();
}

if(isset($_POST[login_name]) and isset($_POST[login_pw])){
	$login->first_login();
}
a bude fungovat i pri register_globals = Off
 29.8.2006 11:22
Pavel Beníšek | skóre: 27
includes/header.phpa potom uz jen kontrolujes v kodu promennou $login->is_logged. Kdyz je 1 tak je uzivatel prihlaseny a kdyz je 0 tak neni. Ten include musi byt uplne na zacatku kvuli tvorbe session. Asi by si s tim slo pohrat a rozdelit to na dve casti, ale ja jsem to chtel mit co nejjednodussi na spravu. Hodne stesti
 6.9.2007 06:25
Matyáš Dvořák | skóre: 13
7.9.2007 15:43
Matyáš Dvořák | skóre: 13
md5('jirka'); udela z jirka tento hash: 742f1e246d243ace2f7f4316c3fe6347
2) ten se ulozi do databaze misto stareho
Zdravím, po delší době od napsání tohoto článku jsem se k němu dostal a potřeboval bych poradit; snad se najde nějaká dobrá duše, která mi odpoví.
Funguje mi pouze úvodní stránka - stránka s informací, že uživatel je nepřihlášen a přihlašovacím formulářem. Když zadám přihlašovací údaje, tak se mi opět zobrazí tato stránka bez jakékoli změny. Stejně tak tomu je i při zadání špatných údajů, tj. nezobrazí se mi hláška o špatném přihlášení.
Formulář se ale odesílá, když zadám něco do form - action=" ", tak se mi zobrazí to, co má. Databáze by také měla fungovat, když zadám špatné přihlašovací údaje, tak se mi zobrazí chybová hláška.
Poradíte mi prosím někdo, co s tím?
Děkuji
AHojte, prosim vas..poradte mi, udelal jsem prihlaseni a bezi...nicmene mam jeden problem..pokud je uzivatel neprihlasen, neni aktivni menu, pokud se prihlasi, potom je menu aktivni, to je ok, ale ja potrebuju, aby kdyz se prihlasi, otevre se mu urcita stranka, treab uzivatel/zakaznik1.php, to bude ulozeno v promenny v databazi..nicmene potrebuju, aby tuto stranku nemohl otevrit nikdo jiny...aby si proste nezadal do odkazu treba uzivatel/zakaznik1.php a jemu to tu stranku neotevrelo, pokud nebude prihlasen, mozna je to pitomej dotaz, ale prosim jasnou odpoved, stejne dobrou jako byl napsany navod.. diky moc..
Ahoj, me taky po nakopirovani na server prihlasovani nefungovalo, ale stacilo v souboru header.php nahradit tento radek
if(isset($login_name) and isset($login_pw)){
radkem novym
if(isset($_POST["login_name"]) and isset($_POST["login_pw"])){
Pak vyjde podminka pravdiva a zavola se fce first_login() a vse jede jak ma Se starym vychazela podminka neustale FALSE. Snad to pomuze..
Jak napsal Climberg, musíš použít delší zápis proměnných (POST_promenna), protože máš v PHP (konkrétní editace v php.ini) evidentně nastavené "register_globals" na Off (což je dnes když ne standard, tak rozhodně bezpečnější:)
.. už sem z toho fakt zoufalej. .. pokud by mi někdo pomhl a polopaticky vysvětlil byl bych moc rád. Dík
Mám dotaz... ako dorobiť práva pre užívateľov napr.. tento môže ta a tento len tam ?
13.8.2011 16:06
Matyáš Dvořák | skóre: 13
Pozor, chystáte se komentovat 2966 dní dní starou diskusi. :)
Mozna je to nenastartovanou session nebo se tam ulozi neco jineho v prubehu skriptu.. print_r($_SESSION); ?
ini_set('session.save_path', '/tmp');

ini_set('session.save_handler', 'files' );

session_name("nazev_sessionu");
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 http://www.php.net/manual/cs/features.http-auth.php