Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
Wayland/Weston 1.0.0
Nic zvláštního
fluxbox, conky, adesklets
ntb>> debian lenny
Nic
Rpg desktop
Když ho miluješ, není co řešit
Adresa tématu či pozadí: http://wayland.freedesktop.org/
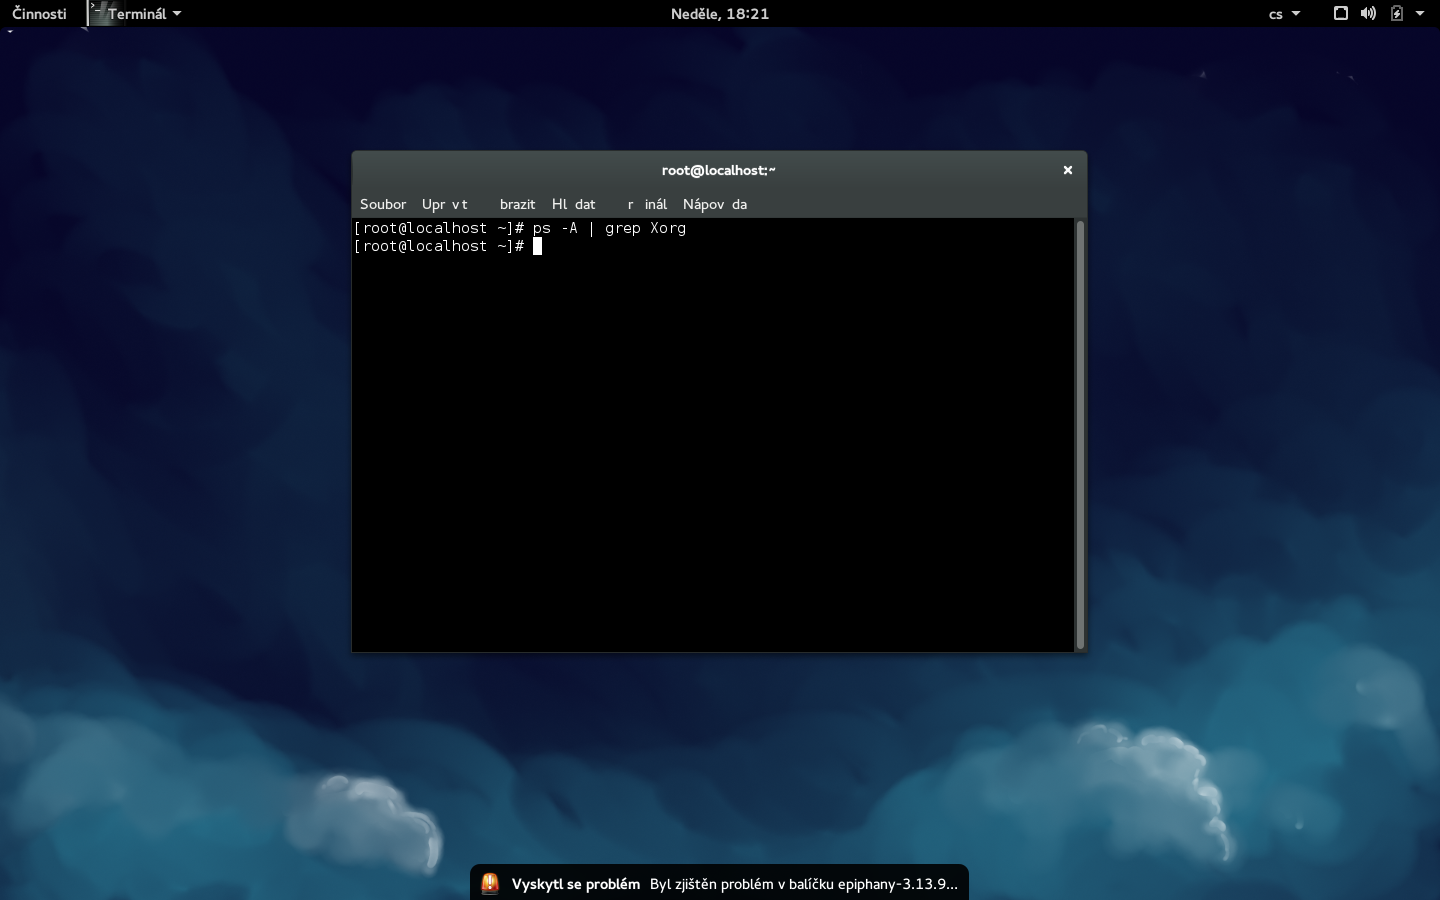
Tak se mi to konečně povedlo. V neděli v 18:21 jsem poprvé v životě spustil Gnome-Shell alias GNOME3 bez Xorg serveru na Waylandu. Sice s tunou chyb, ale jinak docela funkčí. Zajímavá featura je pokud to spadne do konzole a nestačí to po sobě uklidit HW kurzor. Docela dobrý námět na zlepšovák v GPM. :-)
Tiskni
Sdílej:


 8.9.2014 22:18
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
9.9.2014 11:55
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
o testech, podle kterých jsou nároky na zdroje podstatně menší.Tak aby to nebolo ako s MIRom, keď sa slovo test zamenilo s teoretickým odhadom a v skutočných testoch sa MIR prepadol.
9.9.2014 13:32
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
9.9.2014 15:29
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
10.9.2014 07:41
Bedňa | skóre: 34
| blog: Žumpa
| Horňany

 10.9.2014 12:41
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
11.9.2014 18:10
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
9.9.2014 17:26
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
podle kterých jsou nároky na zdroje podstatně menší.No právě že ani moc ne, čoveče. To je divné.
9.9.2014 18:40
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
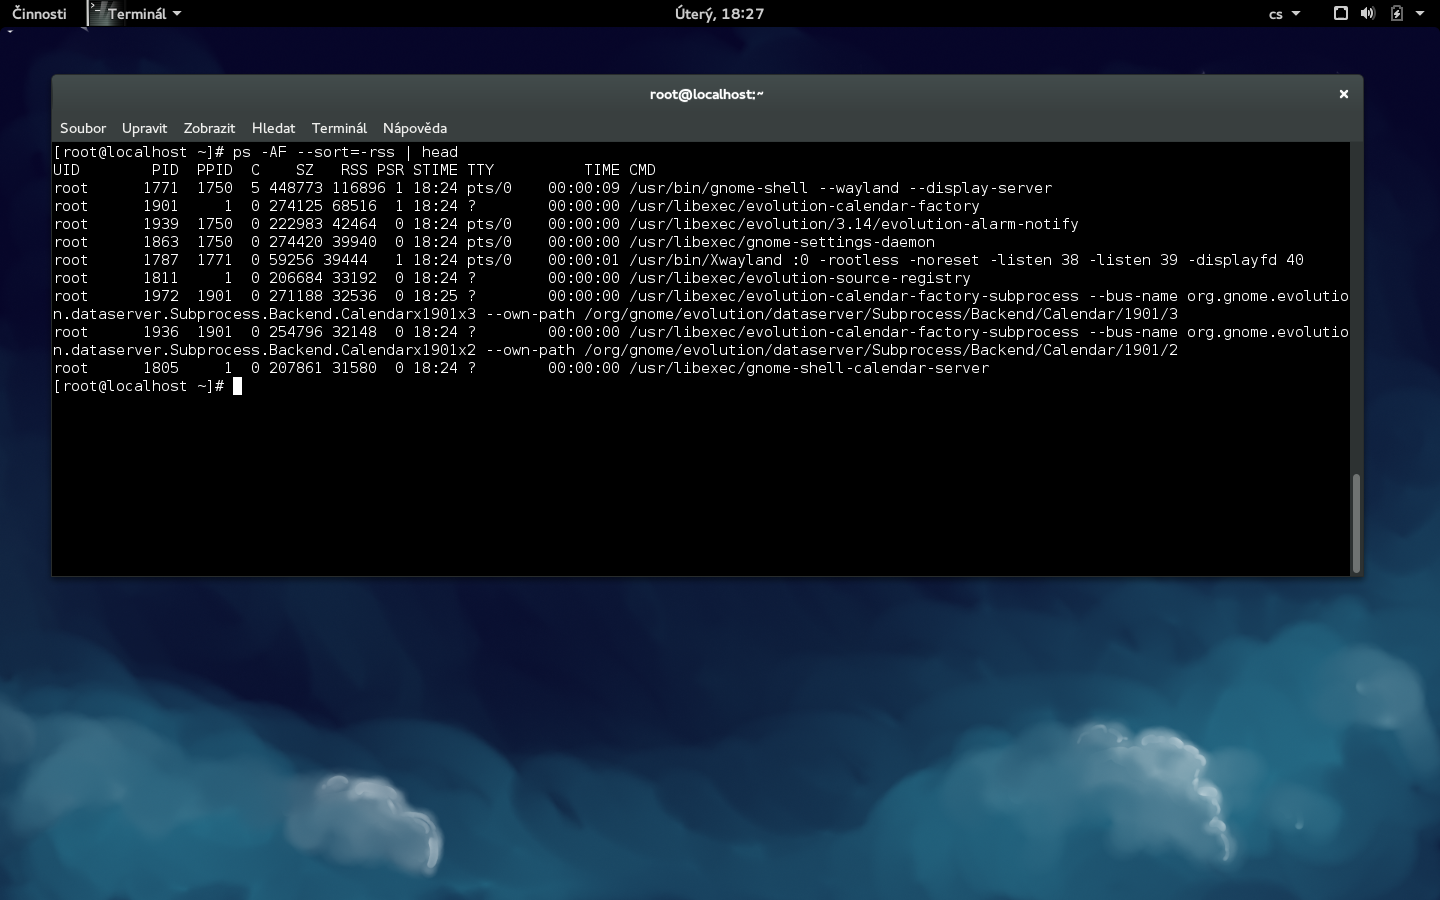
UID        PID  PPID  C    SZ   RSS PSR STIME TTY          TIME CMD
root      1771  1750  5 448773 116896 0 18:24 pts/0    00:00:08 /usr/bin/gnome-shell --wayland --display-server
root      1901     1  0 274125 68516  1 18:24 ?        00:00:00 /usr/libexec/evolution-calendar-factory
root      1939  1750  0 222983 42464  0 18:24 pts/0    00:00:00 /usr/libexec/evolution/3.14/evolution-alarm-notify
root      1863  1750  0 274420 39940  1 18:24 pts/0    00:00:00 /usr/libexec/gnome-settings-daemon
root      1787  1771  0 59256 39444   0 18:24 pts/0    00:00:01 /usr/bin/Xwayland :0 -rootless -noreset -listen 38 -listen 39 -displayfd 40
root      1811     1  0 206684 33192  0 18:24 ?        00:00:00 /usr/libexec/evolution-source-registry
root      1972  1901  0 271188 32536  0 18:25 ?        00:00:00 /usr/libexec/evolution-calendar-factory-subprocess --bus-name org.gnome.evolution.dataserver.Subprocess.Backend.Calendarx1901x3 --own-path /org/gnome/evolution/dataserver/Subprocess/Backend/Calendar/1901/3
root      1936  1901  0 254796 32148  0 18:24 ?        00:00:00 /usr/libexec/evolution-calendar-factory-subprocess --bus-name org.gnome.evolution.dataserver.Subprocess.Backend.Calendarx1901x2 --own-path /org/gnome/evolution/dataserver/Subprocess/Backend/Calendar/1901/2
root      1805     1  0 207861 31580  0 18:24 ?        00:00:00 /usr/libexec/gnome-shell-calendar-server
Takže to celé GNOME vlastně jede nad X11 a do Waylandu se to překládá pomocí Xwaylandu. To Xka dveřma vyhodíš a vrátí se ti oknem v podobě Xwaylandu. Zkusím z toho toho zmetka vydrátovat.
vrátí se ti oknem v podobě Xwaylandu. Zkusím z toho toho zmetka vydrátovat.Blbost, pokud máš GNOME puštěné s Waylandem, jakože máš, tak GNOME Shell funguje přímo jako Waylandí kompositor, neběží nad X. Xwayland tam je jenom kvůli tomu, aby se v něm spouštěly aplikace, které nemají podporu pro Wayland, a těch je pořád většina.
10.9.2014 13:38
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
GNOME Shell funguje přímo jako Waylandí kompositorTak už sa v tom začínam strácať. Doteraz som žil v tom že WM si požiada o vykreslenie Weston kompzitor.
10.9.2014 18:03
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
11.9.2014 18:01
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
 11.9.2014 18:13
Václav "Darm" Novák | skóre: 26
| blog: Darmovy_kecy
| Bechyně / Praha
11.9.2014 18:41
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
10.9.2014 17:56
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
# yum remove xorg-x11-server-Xwayland
Zavedené moduly: langpacks
Řešení závislostí...
--> Kontrola transakce spuštěna
---> Balíček xorg-x11-server-Xwayland.x86_64 0:1.16.0-7.fc22 bude smazán
--> Zpracování závislostí: xorg-x11-server-Xwayland pro balíček: gnome-session-wayland-session-3.13.3-2.fc22.x86_64
--> Kontrola transakce spuštěna
---> Balíček gnome-session-wayland-session.x86_64 0:3.13.3-2.fc22 bude smazán
--> Řešení závislostí dokončeno

Závislosti vyřešeny.

================================================================================
 Package                          Arch      Verze             Repozitář    Vel.
================================================================================
Odstraňuje se:
 xorg-x11-server-Xwayland         x86_64    1.16.0-7.fc22     @rawhide    2.1 M
Odstranění kvůli závislostem:
 gnome-session-wayland-session    x86_64    3.13.3-2.fc22     @rawhide    6.1 k

Shrnutí transakce
================================================================================
Odstranění  1 Balíček (+1 Závislý balíček)

Nainstalovaná velikost: 2.1 M
V pořádku [a/N]: n
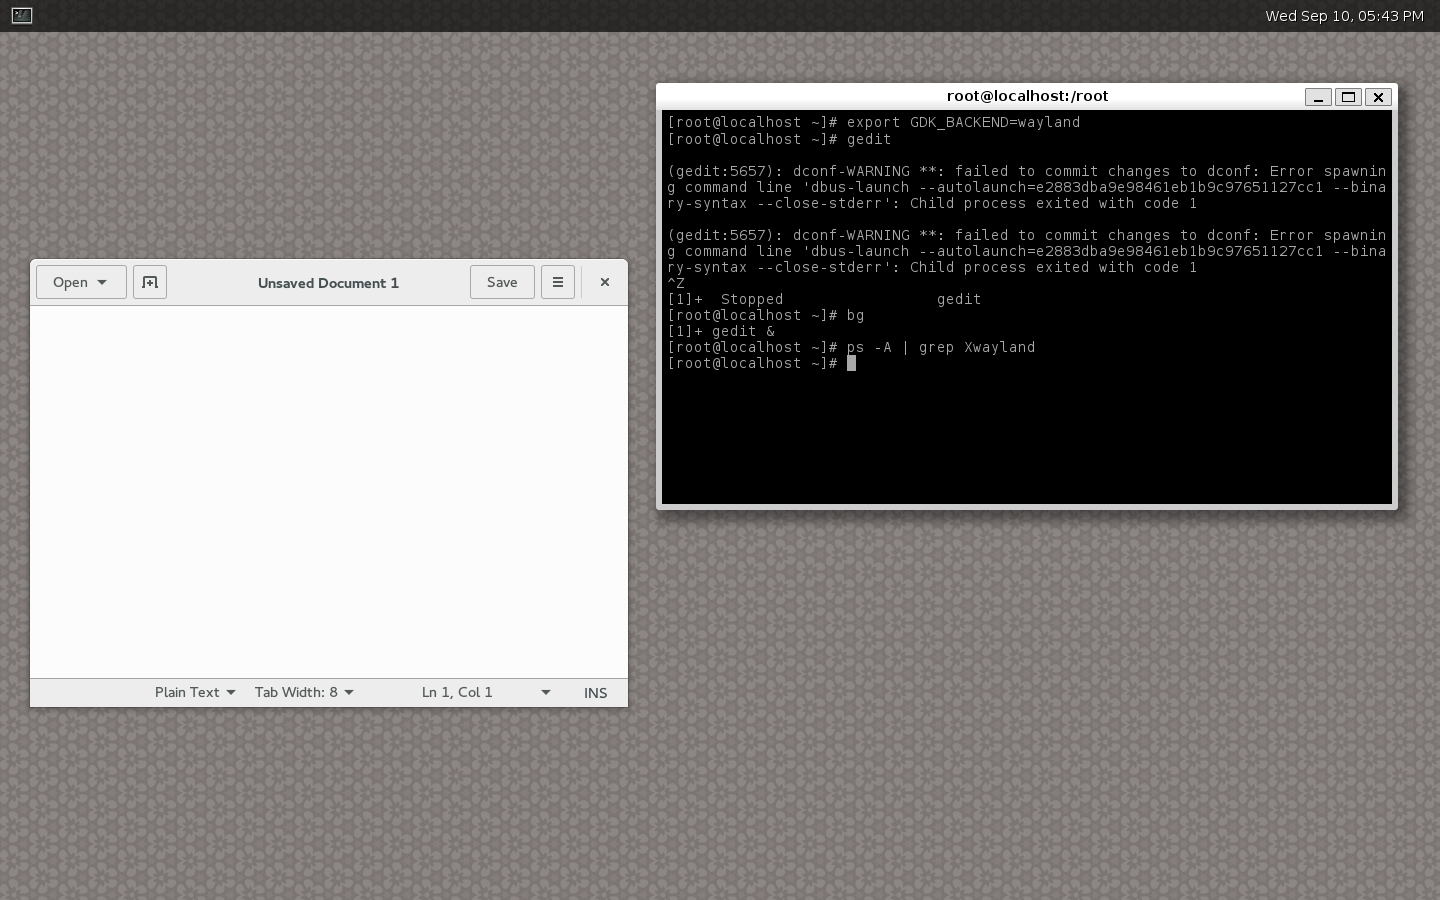
Ono je to vidět co jede pod X11 a co je nativní aplikace pro Weston. Pokud spustím nějakou aplikaci, tak jde vidět jak vyplachtí prázdné okno z pozadí do popředí (kupodivu o správné velikosti) a teprve pak se na to připojí aplikace pomocí Xlib a začne do toho vykreslovat jednotlivé prvky. Kdyby to šlo nějak natočit, tak to klidně natočím. Pokud by to bylo po síti, tak by to bylo docela fajn, ale jinak nic moc teda. To bude ještě nějakou řádku let trvat než se podaří většinu aplikací naportovat na nativní Wayland. Je fakt, že některé aplikace mi fungují i pod Westonem nativně (viz screenshot), ale většina zkolabuje a přitom pod gnome-session mi normálně běží.
Pro zajímavost: Dá se nějak checknout jestli je běžící okno nativní aplikace pod Waylandem nebo je připojená pomocí X11 na Xwayland?
11.9.2014 17:43
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
11.9.2014 18:39
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
Sep 11 18:24:23 localhost.localdomain gnome-session[4191]: GLib-CRITICAL: g_environ_setenv: assertion 'value != NULL' failed
Sep 11 18:24:23 localhost.localdomain gnome-session[4191]: (gnome-shell:4214): mutter-WARNING **: Could not open DRM device: GDBus.Error:org.freedesktop.DBus.Error.AccessDenied: OpSep 11 18:24:24 localhost.localdomain gnome-session[4191]: (gnome-shell:4214): Clutter-WARNING **: Could not open device /dev/input/event12: Operace není povolena
Sep 11 18:24:24 localhost.localdomain gnome-session[4191]: (gnome-shell:4220): mutter-ERROR **: Failed to spawn XWayland: Adresář nebo soubor neexistuje
Sep 11 18:24:24 localhost.localdomain kernel: traps: gnome-shell[4220] trap int3 ip:7f5577e67c70 sp:7fffd9a95260 error:0
Sep 11 18:24:41 localhost.localdomain abrt-hook-ccpp[4221]: Saved core dump of pid 4220 (/usr/bin/gnome-shell) to /var/tmp/abrt/ccpp-2014-09-11-18:24:24-4220 (46362624 bytes)
v případě kdy Xwayland odstraním, GNOME Shell nespustím.
9.9.2014 09:31
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
To gratulujem bratm a rozdiel okrem vstavaného kompozitora je v čom?Že nespouštíš Xka. Je to jenom pár knihoven. Docela fajn by bylo mít nastavené jako nejspodnější okno (stejně je tam jen wallpaper) výstupní buffer z framebufferové konzole a to mixovat normálně s orámovanýma aplikacema. Šlo by to spustit hodně brzo po nabootování jádra.
Je to len bežná otázka, stále ma nič nepresvedčilo skúsiť niečo iné ako Xorg.To ani nemusí. Podpora pro XServer bude dropnutá někde v pár budoucích verzích Fedory a předpokládám, že podobně jako v případě systemd je jen otázkou času než budou ostatní distribuce následovat ať se ti to líbí nebo ne. Teda až na Ubuntu. To chce a bude mít Mír.
 9.9.2014 09:38
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
v pár budoucích verzích FedoryOk, upřesnění: Tak Wayland má být nasazený už v další verzi (F21). Vidím to že to bude fungovat až ve verzi přes jedno a dávám tomu tak dvě, maximálně tři verze než z toho bude default.
9.9.2014 13:35
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
9.9.2014 17:36
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
9.9.2014 19:01
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
9.9.2014 17:31
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
10.9.2014 10:41
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
tak žádné bloby nebudou, resp. budou historiíTo by linuxový desktop u veľkej časti užívateľov skončil.
10.9.2014 18:18
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
9.9.2014 17:57
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
a rozdiel okrem vstavaného kompozitora je v čom?Jo a na jeden podstatný rozdíl bych úplně zapomněl: Když se ti to rubne fest, tak nepomůže už jen odstřelit proces Xorg, ale budeš muset restartovat celou mašinu. :--)
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 8.9.2014 23:43
 9.9.2014 23:12