Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
BunsenLabs bez Jessie
Madbox Linux na starom Acer Aspire One
Crunchbang je tu znova
fluxbox, conky, adesklets
ntb>> debian lenny
Nic
Rpg desktop
Když ho miluješ, není co řešit
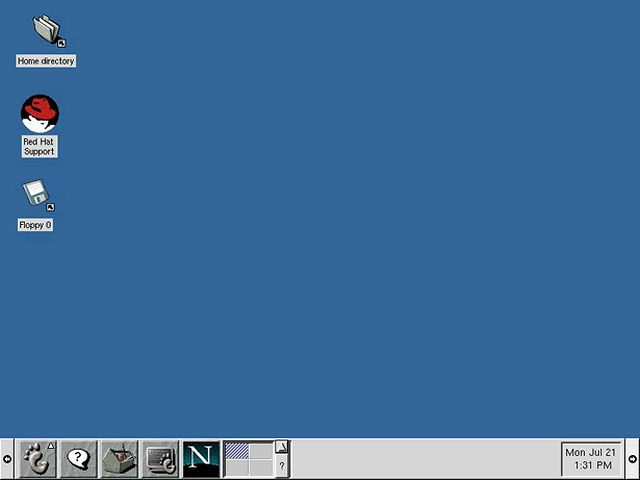
Red Hat Linux 6.0
Gnome 1.0.39
Distribúcia obsahovala tuším 51 diskiet. Žiadny Net k dispozícii, takmer žiadna lokalizácia, nefungovalo veľa vecí, vrátane inštalácie na starú IBM 486 (špeciálny BIOS) :( Nakoniec som ho pokoril, zožul, strávil a napokon nabootoval. Bolo to peklo, ale aj peklo má svoje pekné zákutia...
Tiskni
Sdílej:


 17.8.2015 12:07
juraj-bit | skóre: 14
| blog: X BLOG X
| Bratislava
 Měl jsem ho na dvou CD, první bylo instalační, druhé plné zdrojáků, takže proti tobě celkem luxus. Akorát nabootovat se ta instalace musela z diskety, rawrite a tak dál.
Asi před rokem jsem na něj při domácí archeologii narazil, od té doby si říkám že bych ho mohl po letech zase zkusit...
 18.8.2015 07:53
Ruža Becelin | skóre: 40
| blog: RuzaBecelinBlog
 vse na Amize s m68k cpu nekdy kolem 1993(?) :)
 21.8.2015 13:13
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek

 18.8.2015 18:52
Václav "Darm" Novák | skóre: 26
| blog: Darmovy_kecy
| Bechyně / Praha
 3.9.2015 15:39
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
Pak bylo celkem dlouhý období distribuční turistiky, kdy sem měl každej tejden jiný distro, pak na pár let zakotvil u Ubuntu (verze s kde), pak zase trochu tý turistiky a nakonec Arch u kterýho sem zatim zůstal (aspoň na hlavnim desktopu, na těch záložních a pokusnejch mam skoro všude Ubuntu LTS s LXDE). Loni to myslim bylo 10 let co používam linux, sice sem se toho dualbootu nikdy nezbavil, protože to má svý výhody, ale na nový PC už asi win nepudou, možná do virtuálu, ale spíš to nebude třeba. I ty Samsungy už jdou flashovat z linuxu, hry co nešly pod wine sem už dohrál a co je na steamu win-only nebude win-only pořád, doufám.
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 16.8.2015 16:01
 18.8.2015 08:42