Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
KDEMod 4.1
Gnome 2.22 @ notebook Arch64
KDEmod 3.5.9 @ Arch 64
fluxbox, conky, adesklets
ntb>> debian lenny
Nic
Rpg desktop
Když ho miluješ, není co řešit
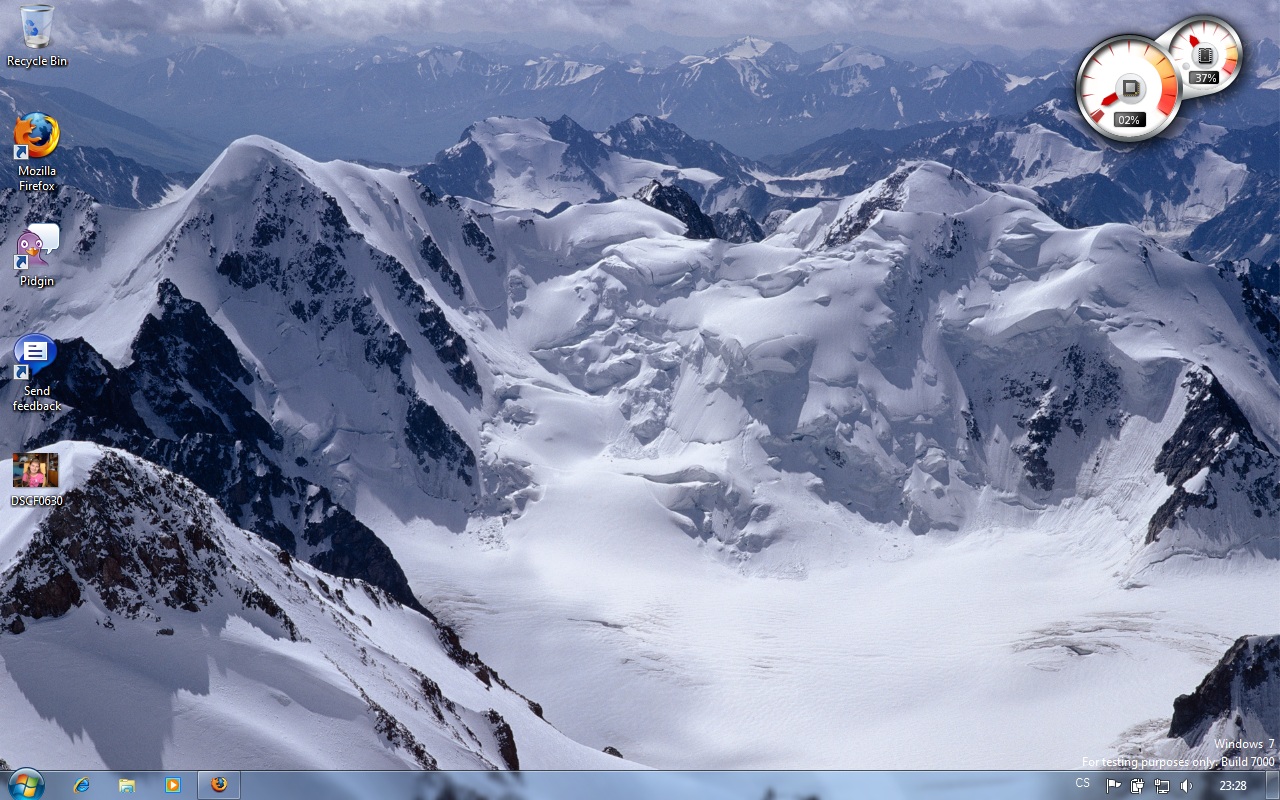
Fakt nářez. Defaultní. Zmenšený panel, jiné dodávané pozadí.
Tiskni
Sdílej:


Pěkný, jak to jede?
Ten panel mě hodně připomína vzhledově panely v KDE/GNOME 

Pozor, Dock uvedl M$ ve windows 1.0 a pak na neho na desitky let zapomnel 
Fakt nářez ;o)))))))))))))
Co je na tom tak narezoveho?
Mohl bys popsat nejake odlisnosti proti XP? Krome Aera, to vidim. Spatne to neni, ale ze bych z toho byl kdo vi jak uneseny.
Vypadá to, že se ty Windows čímdál víc přibližují unix-like systémům...
Například GUI už je (částečně) oddělené od kernelu (pozná se to hlavně tak, že před zobrazením logon screen chvíli bliká kurzor v černé "konzoli" (podobnost s Xorg na Linuxu čistě náhodná)), také "modulárnost" a minimalističnost (pravda, na GNU/Linux a jeho balíčkovací systém to stále nemá) systému je pěkná, atd...
Win Server jsem nezkoušel. Akorát mi přijde, že blikající kurzor před loginem spíš indikuje, že je systém postaven na MS-DOSu Mac má také oddělené GUI od kernelu a žádný kurzor tam nebliká...
Proč nářez? Nevím, jestli to měla už Vista, ale pro většinu HW má 7 ovladače a pro ten zbytek co nemá, tak si to dotáhlo. Nabídlo mi to jako aktualizace, byl to driver pro grafárnu(NVidia) a něco pro touchpad(speciálnější fce). Jasně, že pod Linuxem mi to funguje taky samo a taky se dotáhne co se potřebuje, ale i Windows to považuji za pokrok.
Závěrem
+ Je to svižné
+ Funguje uspávání - nevim proč, ale na Linuxu ACPI blbne celkově, uspat můžu, ale neprobudí se, jediná věc, která na mi Linuxu nejde
+/- Instalátor je takový next -next -done, nic tam nejde nastavit, ale to je pro BFU asi dobře
+/- Nevím, jak pro BFU, ale mě připadá nastavené sítě chaotické, jinak net/wifi má pěkný tray v panelu, něco jako networkmanager
- Když to teď pustím, tak mi login screen najede do černa, musím uspat a vzbudit a už se to zjeví, nevím, čím to je
Windows 7 podle mě docela dost dohnal Linux a nevím, jestli bude mít Linux ještě co nabídnout bežnému uživateli kromě ceny, která imho není zas tak strašná v porovnání s tím, že s tím bude o kapku méně problémů při stejné funkčnosti/fcích ...
Ne, jen Firefox. 2GB. Na druhou stranu, když se na Windows podíváš na zabranou paměť, tak ti k tomu připočítá diskovou cache, buffery, atp. Když se podíváš na Linuxu, tak ti to ukazuje bez toho, což mi připadá nefér. Jasně, že když je potřeba víc paměti, tak se všude ta cache zapíše na disk/promázne/whatever, ale jde mi o ten dojem uživatele, jakej systém více žere ..
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 13.1.2009 11:13
 13.1.2009 10:31
 13.1.2009 13:44
 13.1.2009 15:20
 13.1.2009 16:56
 13.1.2009 17:01