abclinuxu.cz AbcLinuxu.cz itbiz.cz ITBiz.cz HDmag.cz HDmag.cz abcprace.cz AbcPráce.cz
AbcLinuxu hledá autory!
Inzerujte na AbcPráce.cz od 950 Kč
Rozšířené hledání
×

    dnes 13:00 | Bezpečnostní upozornění
    Nové vydání zlib opravuje několik problémů při kompresi a dekompresi dat, přetečení bufferů, čtení mimo vyhrazenou paměť, únik neinicializovaných dat. Zvlášť významné jsou chyby v inflateGetDictionary(), inflateSync() a gzwrite(), které mohou způsobit poškození paměti. Vysoká relevance - zlib používá řada systémových i aplikačních komponent.
    vencour | Komentářů: 0
    dnes 12:25 | Bezpečnostní upozornění
    Digicert hlásí neoprávněné čtení archivních zákaznických údajů. Došlo k němu po migraci z února 2025, po níž se interní systém, dříve dostupný jen přes VPN, stal přístupným z internetu. Chyba v oprávněních umožnila nově vytvořeným účtům číst archivní záznamy. K přístupu k datům mělo dojít mezi 27. červnem a 2. červencem 2026. DigiCert neoprávněné čtení potvrdil až 19. října 2026. Problém zpočátku vyhodnotil jako tvorbu účtů, ne jako … více »
    vencour | Komentářů: 1
    dnes 04:44 | Pozvánky

    O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.

    Ladislav Hagara | Komentářů: 1
    dnes 02:11 | IT novinky

    Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.

    vencour | Komentářů: 1
    dnes 02:00 | IT novinky

    Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.

    vencour | Komentářů: 1
    včera 12:22 | IT novinky

    V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.

    Ladislav Hagara | Komentářů: 0
    včera 04:55 | Nová verze

    Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.

    Ladislav Hagara | Komentářů: 3
    včera 03:22 | Nová verze

    Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.

    Ladislav Hagara | Komentářů: 0
    5.11. 19:53 | Bezpečnostní upozornění
    V Xenu objevena zranitelnost. Chyba v mechanismu grant copy umožňuje škodlivému virtuálnímu stroji číst a přepisovat libovolnou paměť jiných VM včetně privilegované domény Dom0. Dotčené verze jsou Xen 4.6 a novější. V upstreamu jsou dostupné patche pro Xen 4.17 až 4.19 a vývojovou větev. Pro starší nepodporované verze 4.6–4.16 nejsou v XSA-523 přiloženy opravy.
    vencour | Komentářů: 2
    5.11. 16:55 | Nová verze

    Multimediální přehrávač mpv byl vydán ve verzi 0.42.0. Jde o větší balík změn po bezmála roce. Mimo jiné se lépe integruje s Waylandem nebo rozšiřuje podporu DVD/Blu-ray, např. umožňuje přehrávat rovnou obrazy médií (soubory iso).

    ʚĭɞ 🍉 | Komentářů: 0
    Které desktopové prostředí na Linuxu používáte?
     (9%)
     (7%)
     (4%)
     (21%)
     (30%)
     (9%)
     (5%)
     (2%)
     (14%)
     (20%)
    Celkem 2996 hlasů
     Komentářů: 35, poslední včera 23:27
    Rozcestník

    Dotaz: Rozklad zateze v siti pres redundantni spoje

    9.8.2011 13:45 frantisek
    Rozklad zateze v siti pres redundantni spoje
    Přečteno: 1151×
    Příloha:

    Dobry den,

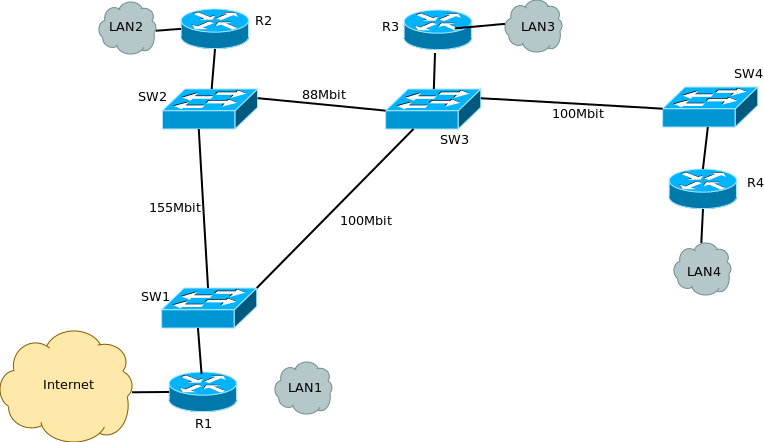
    mam sit s topologii uvedenou v priloze, privod internetu, 4 oblasti (LAN1-4), kazda oblast ma svuj hlavni router, uvnitr teto oblasti bezi OSPF mezi ostatnimi routery a area border routerem, v pateri bohuzel zatim nefunguje OSPF, takze se routuje staticky po blocich /24 + bloky verejnyIP, ale pracuje se na zmene, aby oblasti agregovali sve rozsahy z LAN a distribuovali je do patere  ostatnim routerum.

    V kazde oblasti je switch (chytry, nasazene VLAN), oblasti jsou propojene mikrovln. spoji, kapacita je uvedene na obrazku.

    Mam problem s oblasti 4 (LAN4), traffic smerem z internet do oblasti LAN4 zacina narustat, data tecou z pres R1 pres SW1 - SW3 - SW4 - R4, tedy pres 100Mbit radio, pricemz trasa SW2-SW3 je relativne malo zatizena, SW1-SW2 ma rezervu.

    Routery jsou Mikrotik (x86), firmware 5.5.

    Hledam cestu jak rozlozit zatez pres obe cesty, napadlo me nahodit pres obe trasy samostatne vlan (nahodit dve rozne spojovaci site /30 pres kazdou vlan) a na zaklade source routingu rozkladat co pres co poteze, ale je to takove dost nepruzne a hlavne hodne manualni.

    Take jsou premyslel ze bych opet udelal 2x vlan pres oba smery a na routerech bych udelal bonding pres oba vlan interface, ale mam obavy jak se to bude chovat, hlavne aby to bylo spolehlive pokud jedna trasa vypadna, i kdyz zde by melo zafungovat zakruhovani a routery by tudiz nemeli nic poznat.

    Budu rad za kazdy navrh, dekuji Frantisek.

    Odpovědi

    10.8.2011 00:29 frantisek
    Rozbalit Rozbalit vše Re: Rozklad zateze v siti pres redundantni spoje
    Byla by odpoved ECMP?
    10.8.2011 09:46 skunerq | skóre: 19 | blog: skunerovo
    Rozbalit Rozbalit vše Re: Rozklad zateze v siti pres redundantni spoje
    anebo pomoci source routingu, tj kazdou LAN/24 rozdelit na dve LAN/25. Kazda LAN/25 bude mit default routu na jiny smer

    11.8.2011 22:16 Matěj Vaňátko | skóre: 19 | Brno
    Rozbalit Rozbalit vše Re: Rozklad zateze v siti pres redundantni spoje
    To je blbost přeci ne ? Řeší se problém přenosu dat mezi R1 a R4. Nemůžete tedy do toho míchat routování, tedy L3 vrstvu. Tady vše jede na 2. vrstvě.

    Já bych udělal pro danou VLAN etherchannel mezi SW1, SW2 a SW3. Tím docílíš toho, že ti to STP nezablokuje a bude to automaticky dělat load balancing. Nebo ne ? Nic jinýho mě na 2. vrstvě nenapadá.

    Dalo by se ještě udělat i to, že by se opravdu dal celý /24 subnet rozdělit na 2x /25 a jeden směrovat do internetu přímo přes R1 a druhý směrovat nejdřív na R2 a R2 by to posílal default routem na R1. Otázka je, jestli je to košér řešení... Stejně ale, příchozí traffic by tím pádem šel stejně jen SW1-SW3
    12.8.2011 08:08 skunerq | skóre: 19 | blog: skunerovo
    Rozbalit Rozbalit vše Re: Rozklad zateze v siti pres redundantni spoje
    jasne, ze to neni koser, ale nepredpokladam, ze tam tazatel bude mit chytre switche schopne to resit na L2. zustava tedy L3 a pohrat si s OSPF path cost a rozsekat ty /24 na mensi subnety.
    12.8.2011 09:12 frantisek
    Rozbalit Rozbalit vše Re: Rozklad zateze v siti pres redundantni spoje

    Diky za informace.

    Chtel jsem a chci to cele resit na L3 pokud to pujde, moje myslenka na zacatku byla vcelku jednoducha, udelam dve vlan, kazda z nich bude koncit na routeru r1 a r4 (tzn. ze routery budou mit na kazde vlane nejakou spojovaci IP /30 napr.), kazda z vlan ovsem povede jinou trasou, rekneme

    vlan 10 - r1 - sw1 - sw2 - sw3 - sw4 - r4

    vlan 20 - r1 - sw1 - sw3 - sw4 - r4

    Takze budu mit dve samostatne trasy, ted bych samozdrejme mel moznost staticky z r1 smerovat na r4 mensi subnety rozsekane subnety a diky dvoum ruznym IP na routery r4 (pro kazdou vlan) docilit dotoho, ze se mi provoz rozdeli tak jak ja budu chtit.

    Pekne, ale dost manualni, tak jsem si rikal zda-li neni prave moznost rozkladu zateze bud v OSPF (az ho zprovoznim na pateri) nebo vyuzit nejak tech dvou GW(IP adres), ktere budou na r1, neco jsem prave cetl o multipath/ECMP, jak se to bude chovat pokud napr. v OSPF nastavim na obou trasach (vlan interface) stejny COST, nebude to automaticky rozkladat zatez?

    Dalsi moznost je jak jsem psal, dotahnout obe vlan jako v predchozim scenari, na routerech r1 a r4 tyto vlan interface hodit do bondingu a mit ve vysledku jedno rozhrani = jednu trasu, ktera rozklada "nejak" zatez.

    12.8.2011 21:58 Matěj Vaňátko | skóre: 19 | Brno
    Rozbalit Rozbalit vše Re: Rozklad zateze v siti pres redundantni spoje
    Podle mě v celku dobré nápady. Je vidět, že v tom děláte. Já bych asi zatím šel buď cestou první se 2 VLAN nebo cestou poslední, s tím bondingem.
    Teď otázka, co je pro vás výhodnější.
    Zatím bych asi zvolil tu první variantu se 2 VLAN. Budete mít aspoň jistotu, že provoz opravdu poteče tudy, kudy má. Tím si u té 3. varianty nejsem moc jistý.

    Já jsem předtím nepochopil, jak to chcete přes to OSPFko na L3 vrstvě řešit. Už je mi to ale asi jasné. Čistě teoreticky by to mělo chodit tak, jak říkáte. Pokud se nastaví stejná COST, mělo by to začít dělat load balancing. Aspoň za zkoušku by to stálo. Nemám teď na notebooku nainstalovaný PacketTracer od Cisca, abych to odzkoušel, ale myslim si, že to tak bude chodit.
    Takže nejdřív bych udělal tu první variantu a poté bych to asi překlopil na to OSPFko s tím, jak bude běhat na páteři. Jenom zvažte, jestli není lepší si páteř udělat staticky (pomocí sumarizace rout) a tohle taky staticky. Určitě to pošetří výkon těch Mikrotiků i propustnost páteře. Ale nevim, jak máte velkou síť v těch 4 oblastech a kolik adres se tam skrývá.

    Založit nové vlákno • Nahoru

    Tiskni Sdílej: Linkuj Jaggni to Vybrali.sme.sk Google Del.icio.us Facebook

    ISSN 1214-1267   www.czech-server.cz
    © 1999-2015 Nitemedia s. r. o. Všechna práva vyhrazena.