abclinuxu.cz AbcLinuxu.cz itbiz.cz ITBiz.cz HDmag.cz HDmag.cz abcprace.cz AbcPráce.cz
AbcLinuxu hledá autory!
Inzerujte na AbcPráce.cz od 950 Kč
Rozšířené hledání
×
    dnes 14:44 | Zajímavý projekt

    Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.

    Ladislav Hagara | Komentářů: 1
    dnes 04:11 | Nová verze

    Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.

    Ladislav Hagara | Komentářů: 1
    včera 20:22 | IT novinky

    Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.

    Ladislav Hagara | Komentářů: 5
    včera 15:44 | Bezpečnostní upozornění

    Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »

    vencour | Komentářů: 1
    včera 15:33 | Nová verze

    Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).

    ʚĭɞ 🍉 | Komentářů: 2
    včera 15:22 | Nová verze

    Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.

    Ladislav Hagara | Komentářů: 0
    včera 11:11 | Bezpečnostní upozornění

    V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.

    vencour | Komentářů: 5
    včera 05:11 | Nová verze

    Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.

    Ladislav Hagara | Komentářů: 0
    21.10. 21:22 | Pozvánky

    Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »

    lkocman | Komentářů: 1
    21.10. 16:44 | Bezpečnostní upozornění

    Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.

    Ladislav Hagara | Komentářů: 12
    Které desktopové prostředí na Linuxu používáte?
     (9%)
     (7%)
     (4%)
     (20%)
     (30%)
     (9%)
     (5%)
     (2%)
     (14%)
     (20%)
    Celkem 2898 hlasů
     Komentářů: 33, poslední 20.10. 23:44
    Rozcestník

    Dotaz: Nelze smazat adresář - ani pod rootem

    26.8.2010 22:53 fanysoft
    Nelze smazat adresář - ani pod rootem
    Přečteno: 2259×
    Při instalaci driverů k tiskárně se mi na disku vytvořil dočasný adresář který teď nelze smazat.

    sudo rmdir cnijfilter-common-3.00/
    rmdir: odstranění „cnijfilter-common-3.00/“ selhalo: Directory not empty

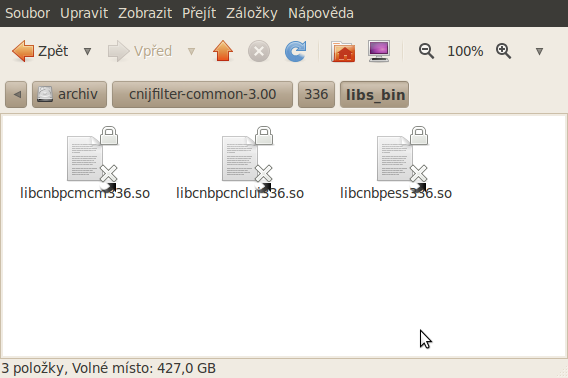
    v adresáři jsou sobory s příponou .so, vypadá to na poškozené symbolické odkazy, např libcnbpcmcm333.so

    když je smažu, tak se ihned vytvoří znova (stačí vyjet z adresáře, vrátit se a jsou tam zase mrchy).

    abych zjistil kam ukazujou, dal jsem
    sudo ls -li libcnbpcmcm333.so
    38716062 lrwxrwxrwx 1 7003 users 24 2010-08-15 20:52 libcnbpcmcm333.so -> libcnbpcmcm333.so.7.03.1

    no a ten soubor na který link ukazuje jsem nikde na disku nenašel

    díky za rady.

    Odpovědi

    Nicky726 avatar 26.8.2010 23:01 Nicky726 | skóre: 56 | blog: Nicky726
    Rozbalit Rozbalit vše Re: Nelze smazat adresář - ani pod rootem
    rmdir pouze odstraňuje prázdné adresáře. Pro smazání adresáře včetně obsahu použij rm -r, pokud ani to nepomůže, zkus smazání vynutit přepínačem -f. Příkazem ls -la se můžeš přesvědčit, že máš patřičná práva, resp, kdo je má.
    Enjoy the detours. There you’ll find the things more important than what you want. (Hunter x Hunter)
    26.8.2010 23:28 fanysoft
    Rozbalit Rozbalit vše Re: Nelze smazat adresář - ani pod rootem
    díky, ale furt nic

    1)
    sudo rm -r cnijfilter-common-3.00/
    rm: nelze smazat adresář „cnijfilter-common-3.00/342/libs_bin“: Directory not empty

    2)
    sudo rm -f cnijfilter-common-3.00/
    rm: nelze odstranit „cnijfilter-common-3.00/“: Is a directory

    3)
    sudo ls -la cnijfilter-common-3.00/
    celkem 0
    drwxr-xr-x 9 7003 users 0 2010-08-16 20:04 .
    drwxrwxrwx 13 7003 users 0 2010-08-26 23:00 ..
    drwxrwxr-x 3 7003 users 0 2010-08-16 07:39 333
    drwxrwxr-x 3 7003 users 0 2010-08-16 20:04 334
    26.8.2010 23:34 cynan | skóre: 3
    Rozbalit Rozbalit vše Re: Nelze smazat adresář - ani pod rootem
    to musis zkombinovat:

    rm -rf adresar/

    pokud tohle nepujde, tak resit teprv resit jinak
    nejlepsi je Ferda
    27.8.2010 07:56 fanysoft
    Rozbalit Rozbalit vše Re: Nelze smazat adresář - ani pod rootem
    zkusil jsem to, ale drží se mrcha

    sudo rm -rf cnijfilter-common-3.00/
    rm: nelze smazat adresář „cnijfilter-common-3.00/342/libs_bin“: Directory not empty
    27.8.2010 09:05 Ash | skóre: 53
    Rozbalit Rozbalit vše Re: Nelze smazat adresář - ani pod rootem
    Zkus adresář přejmenovat a pak smazat...
    27.8.2010 09:17 Pavel Pinkava | skóre: 12 | blog: pin2k | Bystřice nad Pernštejnem
    Rozbalit Rozbalit vše Re: Nelze smazat adresář - ani pod rootem
    Podivej se, jestli ti na pozadi nebezi nejaky proces, ktery ty fajly neustale vytvari a sestrel ho.
    KrisKo avatar 27.8.2010 09:23 KrisKo | skóre: 20
    Rozbalit Rozbalit vše Re: Nelze smazat adresář - ani pod rootem
    fuser cnijfilter-common-3.00

    alebo lsof cnijfilter-common-3.00

    -z toho mal by si vycitat aky proces tento priecinok vyuziva

    https://krisko210.blogspot.com
    31.8.2010 21:54 fanysoft
    Rozbalit Rozbalit vše Re: Nelze smazat adresář - ani pod rootem
    Zkusil jsem to,
    sudo fuser *.*
    - u adresáře to nevypíše nic,
    - u souboru "Soubor zadaného názvu libcnbpcnclui346.so neexistuje."
    Nicky726 avatar 31.8.2010 22:02 Nicky726 | skóre: 56 | blog: Nicky726
    Rozbalit Rozbalit vše Re: Nelze smazat adresář - ani pod rootem
    Nabootovat LiveCD, připojit disk a smazat to odtamtud.
    Enjoy the detours. There you’ll find the things more important than what you want. (Hunter x Hunter)
    1.9.2010 08:21 Ash | skóre: 53
    Rozbalit Rozbalit vše Re: Nelze smazat adresář - ani pod rootem
    U adresáře jste předpokládám použil sudo fuser *? Mimochodem, jak se chová to přejmenování?

    # mv cnijfilter-common-3.00 blablabla
    tsLnox avatar 1.9.2010 09:20 tsLnox | skóre: 31 | blog: Blog jednoho ukecaného Gentoolemana | Žďár nad Sázavou
    Rozbalit Rozbalit vše Re: Nelze smazat adresář - ani pod rootem
    Jen střelba od boku - zkus to bez / na konci

    tj.
    rm -rf cnijfilter-common-3.00
    Pamatuju si to, že u nějakých věcí to s tím lomítkem nešlo (možná to byly přímo symlinky nebo odstraňování jich přes unlink) a právě mám pocit že to psalo něco podobnýho
    1.9.2010 21:53 ET
    Rozbalit Rozbalit vše Re: Nelze smazat adresář - ani pod rootem
    zkus jedno z tohle reseni - http://art.ubuntuforums.org/showthread.php?t=953292&page=4 [ma to vic stranek...]

    Založit nové vlákno • Nahoru

    Tiskni Sdílej: Linkuj Jaggni to Vybrali.sme.sk Google Del.icio.us Facebook

    ISSN 1214-1267   www.czech-server.cz
    © 1999-2015 Nitemedia s. r. o. Všechna práva vyhrazena.