Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
----- SMBIOS Structure Table end -----
  type 0x00 [0x0000]: 00 18 00 00 01 02 00 e0 03 0f 90 9e cb 7f 00 00 00 00 37 05 ff ff ff ff
       str1: "Award Software International, Inc."
       str2: "F2"
       str3: "08/06/2009"
  type 0x01 [0x0001]: 01 1b 01 00 01 02 03 04 30 30 32 34 31 44 44 37 45 39 45 35 ff ff ff ff 06 05 06
       str1: "Gigabyte Technology Co., Ltd."
       str2: "GA-MA785GT-UD3H"
  type 0x02 [0x0002]: 02 08 02 00 01 02 03 04
       str1: "Gigabyte Technology Co., Ltd."
       str2: "GA-MA785GT-UD3H"
       str3: "x.x"
  type 0x03 [0x0003]: 03 11 03 00 01 03 02 03 04 02 02 02 02 00 00 00 00
       str1: "Gigabyte Technology Co., Ltd."
  type 0x04 [0x0004]: 04 23 04 00 01 03 1d 02 52 0f 10 00 ff fb 8b 17 03 8b f0 00 b8 0b 30 0c 41 10 0a 00 0c 00 ff ff 04 05 06
       str1: "Socket M2"
       str2: "AMD"
       str3: "AMD Athlon(tm) II X4 620 Processor"
I kdyz bezici Live distribuce disky normalne vidi jako /dev/sda a /dev/sdb viz vypislinux:~ # fdisk -l Disk /dev/sda: 120.0 GB, 120029896192 bytes 255 heads, 63 sectors/track, 14592 cylinders, total 234433391 sectors Units = sectors of 1 * 512 = 512 bytes Sector size (logical/physical): 512 bytes / 512 bytes I/O size (minimum/optimal): 512 bytes / 512 bytes Disk identifier: 0x814d814d Device Boot Start End Blocks Id System Disk /dev/sdb: 640.1 GB, 640133946880 bytes 255 heads, 63 sectors/track, 77825 cylinders, total 1250261615 sectors Units = sectors of 1 * 512 = 512 bytes Sector size (logical/physical): 512 bytes / 512 bytes I/O size (minimum/optimal): 512 bytes / 512 bytes Disk identifier: 0x0002df72gparted stejne jako yast ukaze dva disky
 YaST2 - disk @ linux.site

  Expert Partitioner

   ┌System View─────────────────────┐Available Storage on linux
   │─┬─linux                        │┌──────────────────────────────────────────────────────────────────────────────┐
   │ ├+─Hard Disks                  ││Device   │      Size│F│Enc│Type           │FS Type│Label│Mount Point          │
   │ ├──RAID                        ││/dev/sda │ 111.79 GB│ │   │ST3120026AS    │       │     │                     │
   │ ├──Volume Management           ││/dev/sdb │ 596.17 GB│ │   │SAMSUNG-HD642JJ│       │     │                     │
   │ ├──Crypt Files                 ││/dev/sdc │1011.50 MB│ │   │USB-Flash Drive│       │     │                     │
   │ ├──Device Mapper               ││/dev/sdc1│ 927.97 MB│ │   │Linux native   │       │     │                     │
   │ ├──NFS                         ││tmpfs    │ 881.45 MB│ │   │TMPFS          │TmpFS  │     │/dev/shm             │
   │ ├──Btrfs                       ││tmpfs    │ 881.45 MB│ │   │TMPFS          │TmpFS  │     │/run                 │
   │ ├──tmpfs                       ││tmpfs    │ 881.45 MB│ │   │TMPFS          │TmpFS  │     │/sys/fs/cgroup       │
   │ └──Unused Devices              ││tmpfs    │ 881.45 MB│ │   │TMPFS          │TmpFS  │     │/var/lock            │
   │───Installation Summary         ││tmpfs    │ 881.45 MB│ │   │TMPFS          │TmpFS  │     │/var/run             │
   │───Settings                     ││                                                                              │
   │───Log                          ││                                                                              │
   │                                ││                                                                              │
   │                                ││                                                                              │
   │                                ││                                                                              │
   │                                ││                                                                              │
   │                                ││                                                                              │
   │                                ││                                                                              │
   │                                ││                                                                              │
   │                                ││                                                                              │
   │                                ││                                                                              │
   │                                ││                                                                              │
   │                                ││                                                                              │
   │                                ││                                                                              │
   │                                ││                                                                              │
   │                                ││                                                                              │
   │                                │└──────────────────────────────────────────────────────────────────────────────┘
   └────────────────────────────────┘[Rescan Devices]                                                 [Configure...↓]

 [ Help ]                                                                  [Abort]                             [Finish]
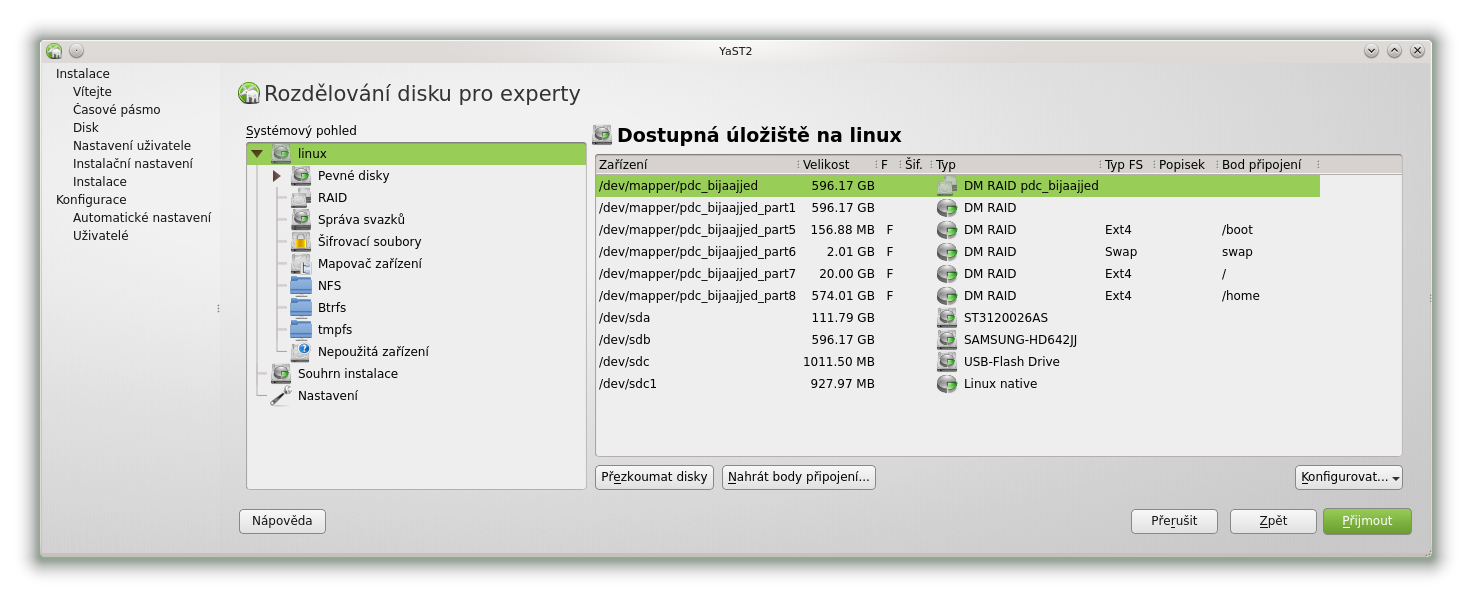
To jsou informace ziskane z Live KDE. Ve chvili kdy spustim instalaci tak partitioner uvnitr instalatoru se zblazni a identifikuje nejaky RAID viz snapshot, pravdepodobne z motherboardu, nicmene jednak tim neumozni instalovat primo na /dev/sda (sdb) do disku nejde vlozit oddil, a za druhe i kdyz necham nastaveni takto instalace havaruje se pri pokusu formatovat oddily. Live distribuci jsem pouzil abch se dostal k temto vypisum, ale instalacni partitioner reaguje podobne i kdyz je to net distribuce. Pokud jsou na disku oddily zobrazuji v yastu primo v sda a v instalacnim partitioneru uvnitr RAIDu. Nejaky napad?
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz