Oficiální Epic Games Launcher je v nové preview verzi poprvé dostupný i pro Linux (FAQ). Pracuje se na novém Easy Anti-Cheatu pro Linux (EAC Linux v2) a podpoře hry Fortnite na Linuxu.
Desktopové prostředí KDE Plasma bylo vydáno ve verzi 6.8. Novinky zahrnují lepší podporu vzdálené plochy, sdílení a nahrávání obrazovky a řadu drobností napříč uživatelským rozhraním (úplný seznam změn, shrnutí ve wiki).
Apple představil 7palcový displej Apple HomeView s podporou Apple Intelligence a Siri AI pro ovládání chytré domácnosti, novou řadu vybavení chytré domácnosti Apple Home Collection, další generaci HomePodu mini a novou Apple TV 4K. Apple HomeView není v Evropské unii v prodeji, jelikož umělá inteligence Siri v rámci systému iOS v EU momentálně není k dispozici. Apple spolupracuje s EU a snaží se najít cestu, jak situaci vyřešit.
KDE slaví 30 let. Přesně před 30 lety, 14. října 1996, poslal Matthias Ettrich do diskusní skupiny comp.os.linux.misc zprávu, která započala historii projektu KDE. Důležité milníky jsou zobrazeny na časové ose.
Byl vydán Mozilla Firefox 158.0. Stejně jako Chrome 155 s podporou JPEG XL (test). Přehled novinek v poznámkách k vydání a poznámkách k vydání pro vývojáře. Řešeny jsou rovněž bezpečnostní chyby. Nový Firefox 158 bude brzy k dispozici také na Flathubu a Snapcraftu.
Svobodný kancelářský balík ONLYOFFICE (Wikipedie) byl vydán ve verzi 10.0. Jak online Docs, tak i offline Desktop Editors. Přehled novinek také na YouTube.
Mozilla představuje Firefox Enterprise určený jako podnikový prohlížeč pro organizace s přísnými požadavky na bezpečnost, správu a dodržování předpisů. S profesionální podporou. Dostupný je zatím ve Francii, Německu, Rakousku a Švýcarsku.
Kybernetický útok zasáhl nejméně 150 supermarketů Intermarché a několik prodejen řetězců Leclerc a Coopérative U. Chladicí jednotky napadených obchodních domů byly nastaveny na nepřetržité odmrazování a teplota v nich mnohdy vystouala až nad 50°C. Škody napáchané na chlazeném a mraženém zboží budou patrně dosahovat miliónů eur.
… více »Stát Kalifornie zažaloval výrobce 3D tiskových filamentů Polymaker. Vrchní soud San Diego County tvrdí, že firma propagací svých výrobků mezi příznivci 3D tištěných zbraní podporovala výrobu takzvaných 'ghost guns' (DIY zbraní) a že její PLA filament pro 3D tiskárny lze za těchto okolností považovat za součást určenou k výrobě střelné zbraně. Žaloba požaduje mimo jiné finanční sankce a soudní zákaz činnosti, Polymaker se hájí tím, že filament je běžný a sám o sobě legální produkt. Celý text žaloby (PDF na Google Drive).
V červnu byla představena aplikace Myna pro převod řeči na text v prostředí desktopu Ubuntu. Včera byla Myna zpřístupněna širší komunitě Ubuntu formou technologické ukázky dostupné v Ubuntu 24.04 LTS, Ubuntu 26.04 LTS a Ubuntu 26.10 s GNOME na Waylandu.
Řešení dotazu:
 27.5.2018 21:18
Jendа | skóre: 78
| blog: Jenda
| JO70FB
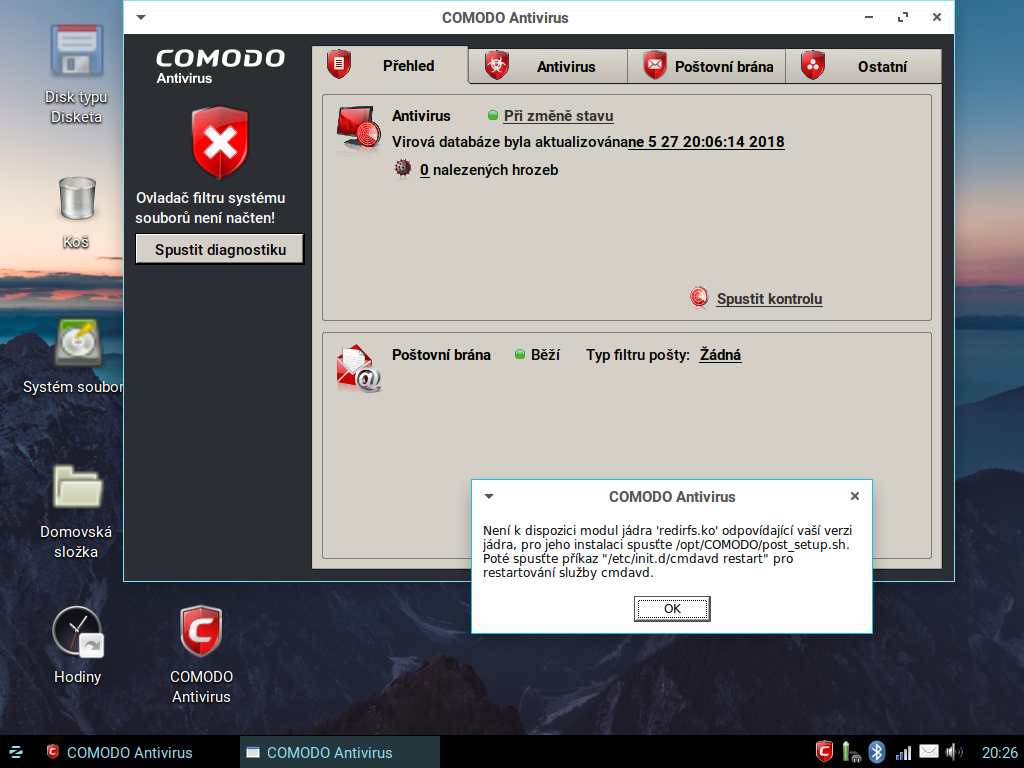
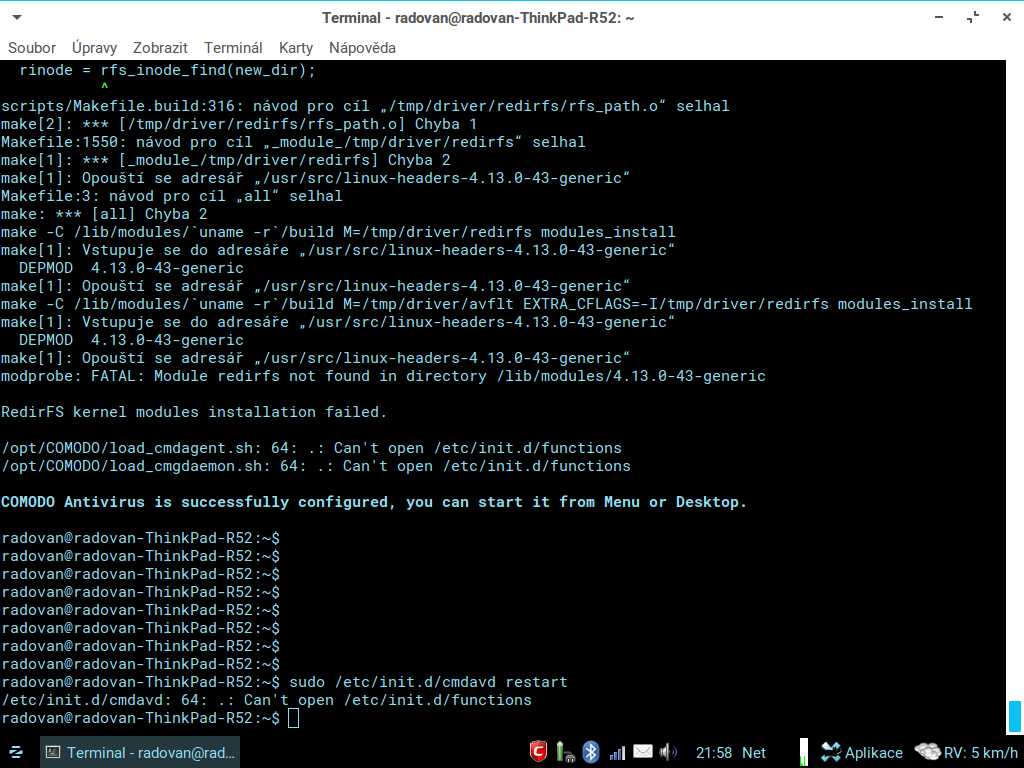
redirfs.ko odpovídající tvé verzi jádra, pro jeho instalaci spusť /opt/COMODO/post_setup.sh. Poté spusť /etc/init.d/cmdavd restart pro restartování služby cmdavd.
Btw. můžeš uvést nějaké příklady, kdy očekáváš, že tě takovýto antivir ochrání?
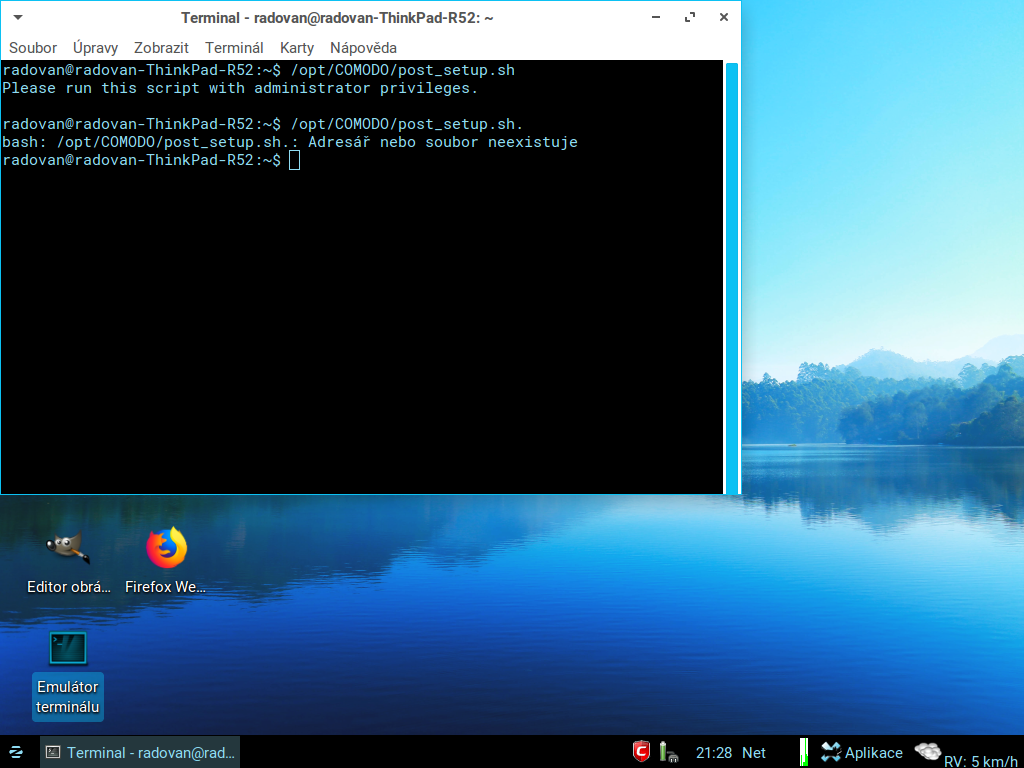
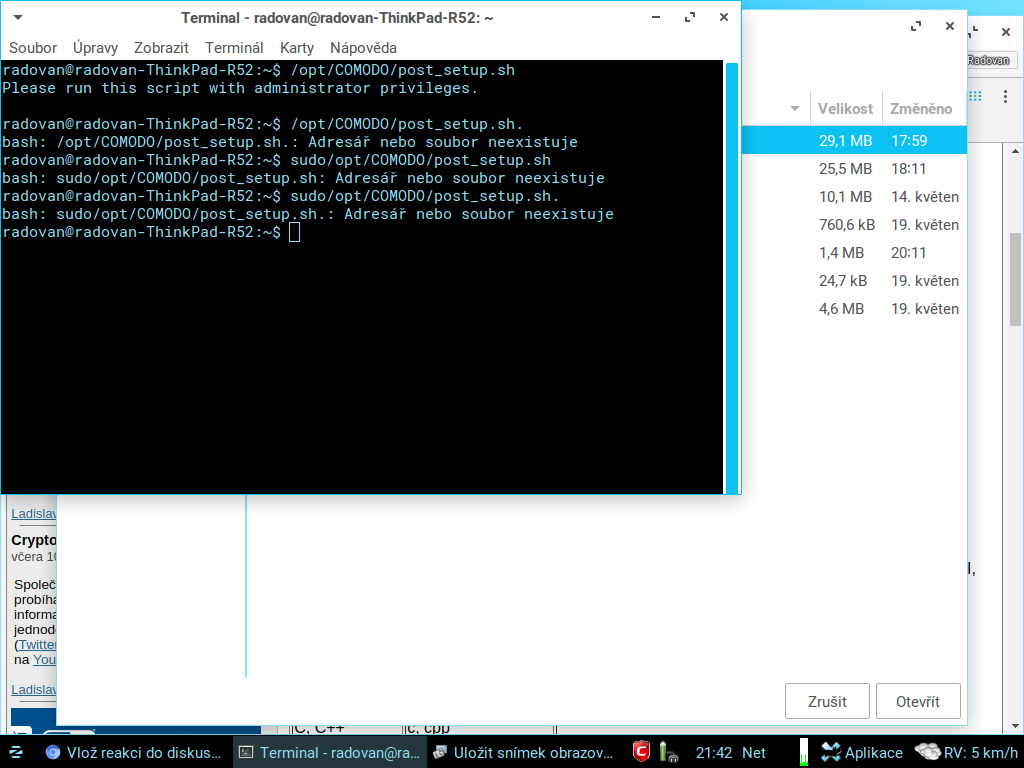
sudo. To znamená: Super User DO - vykonej jako superuživatel.
Supported Operating Systems (32 bit and 64 bit)
Ubuntu 12.04 / Red Hat Enterprise
Linux Server 5.9, 6.3 / Fedora 17 / SUSE Linux Enterprise Server 11 / OpenSUSE Linux 12.1 / Debian 6.0 / CentOS 5.9, 6.2 / Mint 13 / CentOS 5.8, 6.2
Štandardná podpora pre Ubuntu 12.04 skončila pred rokom. Rozšírená podpora pre platiacich zákazníkov bude ešte probližne rok. Ak máš silouu mocou nutkanie používať zastaralý antivírus, tak si radšej pohľadaj niečo novšie, alebo oslov Canonical s finančnou ponukou.
Však to by nemělo vadit i když je ten antivirus starý, aspoň něco budeSebaklam je nebezpečný pocit. Viac sa k tomu nedá povedať.
 28.5.2018 10:58
Max | skóre: 73
| blog: Max_Devaine
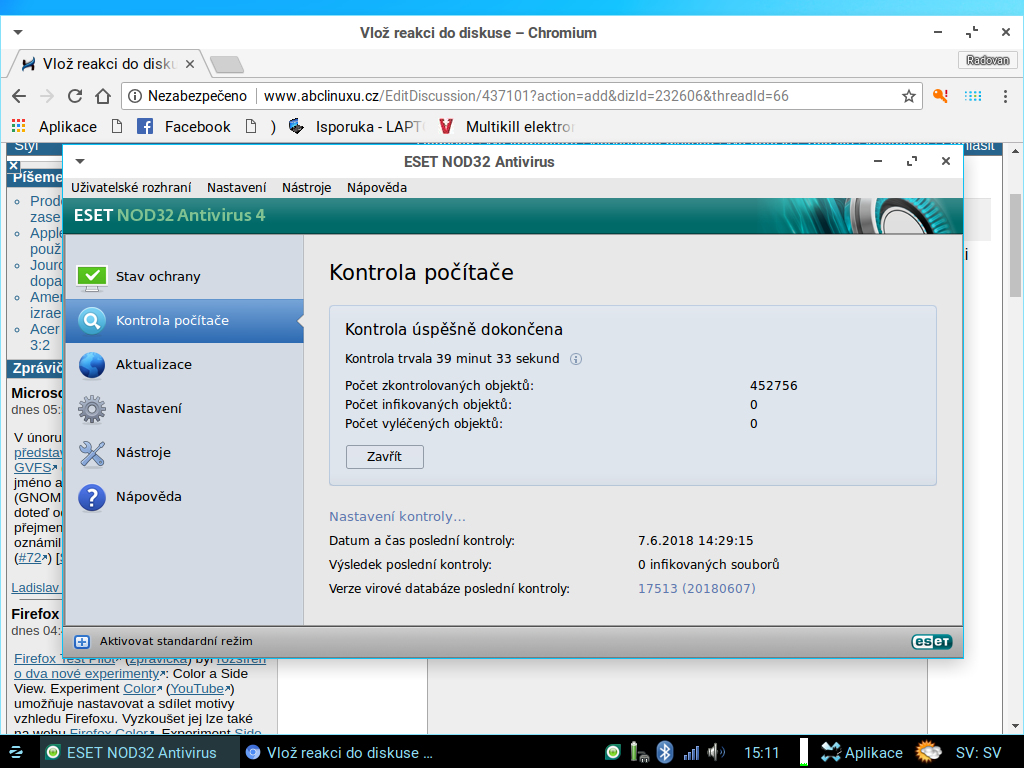
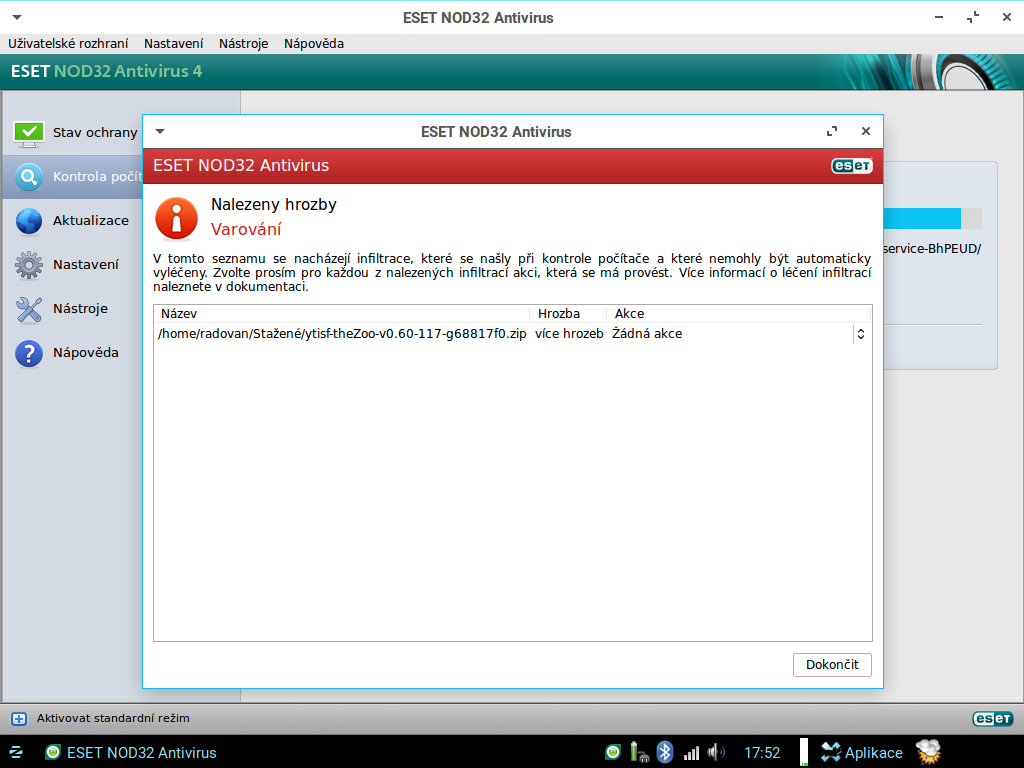
 pokud bys tam nahral nejakej windows virus, tak by to NOD mel odchytit... pokud chces experimentovat, tady je seznam webu kde jdou stahnout virusy/malware na kterejch si NOD muzes zkusit overit (nezkousel sem to, jen mi to vypadlo z google):
https://zeltser.com/malware-sample-sources/
 28.5.2018 18:41
xxxs | skóre: 25
| blog: vetvicky
29.5.2018 10:21
Max | skóre: 73
| blog: Max_Devaine
29.5.2018 14:07
Max | skóre: 73
| blog: Max_Devaine
29.5.2018 15:00
Jendа | skóre: 78
| blog: Jenda
| JO70FB
V rámci web prohlížeče sleduje komunikaci a terminuje spojení na nebezpečné kódy, třeba takové minery dokáže AV docela slušně detekovat a zabránit jejich spuštěníNa tohle typicky používám rozšíření přímo v prohlížeči, ale OK.
I když máš tedy díru v Office, tak AV zastaví spuštění nebezpečného procesu a bez nějaké detekce, zda je to vir, nebo ne.Nejde tohle triviálně obejít tím, že se místo zavolání exec použije nějaký z milionu dalších způsobů jak něco spustit, které exec nezahrnují? (whatever, třeba zapsání toho příkazu do crontabu)
A kontroluje všechny hrozby, jak pro linux, mac, tak pro windows.Bylo by zajímavé vytáhnout seznam hrozeb pro Linux a kouknout, jestli to dává smysl. (bohužel jsem asi moc líný to zkoušet hledat)
Jedinou ochranou je vhodně ošéfovaný prohlížeč a další věci pomocí nástrojů jako selinux, kontejnerů a dalších, což pro běžného uživatele není příliš dostupné řešení.Není, ale nepřijde mi, že by antivirus nějak pomohl. Když se najde chyba v prohlížeči, myslíš, že přijde aktualizace antiviru nějak výrazně dřív než aktualizace prohlížeče? A umí tohle vůbec antivirus chytat? (e.g. spustil jsem program s heap overflow, výrobce antiviru o tom ví, co antivirus udělá? binárně ten program patchne?)
29.5.2018 17:59
Max | skóre: 73
| blog: Max_Devaine
29.5.2018 18:59
Jendа | skóre: 78
| blog: Jenda
| JO70FB
29.5.2018 22:33
Max | skóre: 73
| blog: Max_Devaine
já si jenom totiž na staré krámy potrpím já jsem chtěl jen tak když ten antivirus vyšel a byl vyroben tak si ho tam zkusit píchnoutAk sa rozhodneš do Prius-u namontovať motor z trabantu, tak máš moju plnú podporu. Ale asi to bude od teba vyžadovať znalosti a zručnosti automechanika a možno aj sústružníka a elektrikára. Ak tie znalosti nemáš, tak ich buď získaš, alebo sa na to vykašleš. Ak sa rozhodneš ich získať, tak rátaj s tým, že to bude vyžadovať veľa úsilia, času a asi aj peňazí.
28.5.2018 14:47
Max | skóre: 73
| blog: Max_Devaine
Proto se v linuxu normálně nepoužívá antivirus , vše potřebuje oprávnění a chyba je vždy na tom kdo na pc pracuje (pokud to neni díra zeroday).
Už i to že nějaký antivir nainstaluješ tak si dáváš potencionální hrozbu která má přístup kamkoliv (stačí napadnout ten antivir).
28.5.2018 15:26
Jendа | skóre: 78
| blog: Jenda
| JO70FB
na nový Windows jde nainstalovat starý antivirusNejde, nebudou mu fungovat hooky do kernelu. Jako user-space služba skenující soubory na vyžádání fungovat může (to i ten Comodo), ale jaderný modul ne. Ostatním doporučuji skončit s podporou cargocultu „potřebuji antivirus protože potřebuji antivirus, hua hua hua hua“.
 29.5.2018 13:12
Migi | skóre: 59
| blog: Mig_Alley
29.5.2018 13:15
Migi | skóre: 59
| blog: Mig_Alley
29.5.2018 17:42
Migi | skóre: 59
| blog: Mig_Alley
Dál to nemá smysl řešit, instalace ClamTK na počítač s Linuxem a myslet si že ho mám hlídaný je dnes krystalicky čistá bláhovost a pitomina.Takže linuxaci nepouzivajici antivir jsou taky vlastně krystalicky bláhoví pitomci?
Navíc ClamTK je určen na skenování ale už nezajistí (alespoň v pokusu) právě onu rezidentní ochranu.A to je jako u Linuxu problém?
žel, tvé jistě čisté a propagandistické úmyslyLidi dnes opravdu všude vidí propagandu? To je jen kryptofašistickej buržoázní škvár
30.5.2018 10:56
Migi | skóre: 59
| blog: Mig_Alley
Však to by nemělo vadit i když je ten antivirus starý, aspoň něco budeToto napsal sám tazatel, tak mi tu přestan kázat o placebo efektu ty ideový pomatenče. :D Stejně za to může Putin, jako za všechno.
 29.5.2018 15:03
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 7.6.2018 15:05
 28.5.2018 20:04