Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
Čau, snažím se rozjet v code:block tento kód:
#define GLEW_STATIC

#include <GL/glew.h>
#include <GL/glut.h>
#include <stdlib.h>
#include <stdio.h>

// nekdy je potreba pouzivat funkce s priponou ARB...
#ifdef USE_ARB
#define glBindBuffer glBindBufferARB
#define glGenBuffers glGenBuffersARB
#define glBufferData glBufferDataARB
#define glBufferSubData glBufferSubDataARB
#define glDeleteBuffers glDeleteBuffersARB
#endif

/*

Priklad na Vertex Buffer Objects
================================

Oproti predchozimu (Vertex Arrays) je toto prvni metoda, ktera
nahrava objekty primo do pameti graficke karty, diky cemuz pak
neni nutne pri kazdem kresleni prenaset nejaka vetsi data mezi
programem a grafickou kartou.

Princip:

1) V inicializaci vytvorim VBO a do neho nahraju vsechna data,
ta pak mohu smazat z uzivatelske pameti

2) Lze tam kombinovat souradnice i barvy i dalsi veci

3) Pri kresleni je potreba zabindovat patricny buffer - ten se
identifikuje pouze integerem

4) Dale je treba nastavit ukazatele, pokazde znova

5) Pole lze delat prokladane nebo to davat kamkoliv, predavaji
se tam ukazatele

6) Kreslime to stejnym prikazem jako VertexArrays, to je totiz
asi uplne jedno, ty funkce budou pretizene a akorat berou data
z jineho zdroje

*/


// identifikator bufferu, mimo funkce staci jen toto
GLuint vbo_id;

void init(void)
{
	glClearColor (0.0, 0.0, 0.0, 0.0);
	glClearDepth(1.0);

	glMatrixMode(GL_PROJECTION);
	glLoadIdentity();
	gluOrtho2D(0, 800, 0, 600);

	// v initu je nyni potreba vytvorit VBO a nahrat do nej data,
	// cimzto se data nahraji do graficke karty a z uzivatelske
	// pameti mohou byt vymazana

	// (kolik_bufferu_chci, ukazatel_kam_zapsat_vznikle_id)
	glGenBuffers(1, &vbo_id);
	printf("get error = %i\n", glGetError());

	// tato data jsou pouze lokalni na zasobniku, pak je mozne je
	// smazat...
	static GLfloat triangles[] =
	{
		0.0, 0.0, 1.0, 0.0, 0.0,
		200.0, 200.0, 1.0, 1.0, 0.0,
		0.0, 200.0, 0.0, 1.0, 1.0,

		300.0, 300.0, 1.0, 0.0, 0.0,
		600.0, 500.0, 0.0, 0.0, 1.0,
		300.0, 450.0, 1.0, 0.0, 1.0
	};

	// jdem nahrat data do bufferu
	glBindBuffer(GL_ARRAY_BUFFER, vbo_id);
	glBufferData(GL_ARRAY_BUFFER, sizeof(triangles), triangles, GL_STATIC_DRAW);
	// dalsi funkce je pro pripadne dalsi data
	// glBufferSubData(GL_ARRAY_BUFFER, 0, sizeof(triangles), triangles);

	// BYLO BY FAJN v nejakem destruktoru volat funkci glDeleteBuffers,
	// ale to tady v tomto priklade neni... glutMainLoop uz neskonci, ale
	// pri ukoncovani programu by se mely volat napr. destruktory sceny, takze
	// pokud mame nejakou statickou scenu, tak muzeme uklid dat tam... dalsi
	// varianta je UDAJNE registrace callbacku atexit(func_to_be_called) u
	// ostatnich callbacku
}

void onDisplay(void)
{
	glClear(GL_COLOR_BUFFER_BIT | GL_DEPTH_BUFFER_BIT);

	// tady se to musi zapnout
	glEnableClientState(GL_VERTEX_ARRAY);
	glEnableClientState(GL_COLOR_ARRAY);

	// zabindujeme buffer, nutno delat pred kazdym kreslenim
	glBindBuffer(GL_ARRAY_BUFFER, vbo_id);

	// nastavime pointery... TENTOKRAT MAME NA KONCI INT pouze pretypovany na void *
	// --> takze to nikam neukazuje, je to jen index
	glVertexPointer(2, GL_FLOAT, 5 * sizeof(GLfloat), (GLvoid *) 0);
	glColorPointer(3, GL_FLOAT, 5 * sizeof(GLfloat), (void *) (2 * sizeof(GL_FLOAT)));

	// vykreslime VBO
	glDrawArrays(GL_TRIANGLES, 0, 6);

	// vypnem to
	glDisableClientState(GL_VERTEX_ARRAY);
	glDisableClientState(GL_COLOR_ARRAY);

	// zapiseme zmeny
	glFlush();
}

void onReshape (int w, int h)
{
	glViewport (0, 0, (GLsizei) w, (GLsizei) h);
}

void onKeyboard(unsigned char key, int x, int y)
{
	switch (key) {
		case 27:
			exit(0);
			break;
	}
	glutPostRedisplay();
}

int main(int argc, char** argv)
{
	glutInit(&argc, argv);
	glutInitDisplayMode (GLUT_SINGLE | GLUT_RGBA | GLUT_DEPTH);
	glutInitWindowSize (800, 600);
	glutInitWindowPosition (100, 100);
	glutCreateWindow ("Polopaticky mustr na Vertex Buffer Objects");
	GLenum err = glewInit();

	init ();

	glutDisplayFunc(onDisplay);
	glutReshapeFunc(onReshape);
	glutKeyboardFunc(onKeyboard);

	glutMainLoop();

	return 0;
}
Mám v systému tyto balíčky:
freeglut3
freeglut3-dev
libglew1.5
libglew1.5-dev
libglu1-mesa
libglu1-mesa-dev
libgl1-mesa-glx
libgl1-mesa-dev
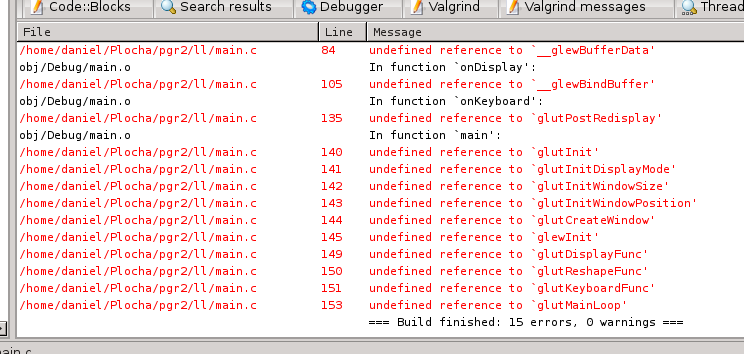
A stále mi to háže chyby kterým nerozumím. Viz příloha.
Tuší někdo kde mám chybu?
Díky Dan
Pro úspěšné vytvoření binárky jí musíš slinkovat s knihovnami libglut.so a libGLEW.so:
$ gcc -lglut -lGLEW -o test test.c
/usr bylo správně (pokud ovšem v usr jsou podadresáře include a lib a tam jsou ty .h a .a,.so).
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 30.1.2014 20:18