Open source download manager Fatrat povstal z popela. Autor k dvacetiletému výročí projektu přidal do vínku podporu nejnovější knihovny libtorrent, rozhraní portoval na QT6, došlo k nahrazení podpory java rozšíření pythonem. Webové rozhraní bylo přepsáno s podporou mobilních zařízení. Aplikaci je taktéž možno zkompilovat bez podpory GUI. Více informací v releases.
Zranitelnost Broccoli2Shell (CVE-2026-111497) v kompresní knihovně Brotli se netýká pouze Node.js. Ohroženy jsou také aplikace využívající HTTP. Knihovnu používají webové prohlížeče, servery i řada dalších aplikací a technologií, například také Python nebo Bun. Identifikace všech zranitelných komponent může být obtížná, protože knihovna bývá součástí dalších softwarových balíčků nebo je přímo začleněna do spustitelných souborů aplikací.
Quad9, švýcarský celosvětově působící neziskový poskytovatel DNS, od 24. listopadu 2026 ukončí své služby ve Francii kvůli soudnímu sporu s katarskou televizní stanicí beIN. Ta požadovala blokování domén, které podle ní nelegálně zpřístupňují sportovní přenosy. Francouzský soud Katarům vyhověl a nařídil (🇫🇷, PDF) Quad9 blokaci zavést, pod hrozbou pokuty 1000 eur denně. Provozovatel příkaz odmítá s tím, že blokace
… více »Článek na blogu APNIC vysvětluje, jak správně vytvářet a používat ASPA záznamy — podepsané objekty v RPKI, které uvádějí, kteří poskytovatelé směrování jsou pro dané autonomní číslo (ASN) oprávněni. Síťoví operátoři je mohou využít k ověřování tras BGP a k odhalování úniků tras či podvržených tras.
Byla vydána (𝕏) verze 8.0.0 open source programu pro prolamování hesel hashcat (GitHub, Wikipedie). Přehled novinek v příspěvku v diskusním fóru a pdf.
Byla vydána (𝕏, Bluesky) nová verze 2026.3 linuxové distribuce navržené pro digitální forenzní analýzu a penetrační testování Kali Linux (Wikipedie). Přehled novinek se seznamem 6 nových nástrojů v oficiálním oznámení na blogu.
Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Dobry den,
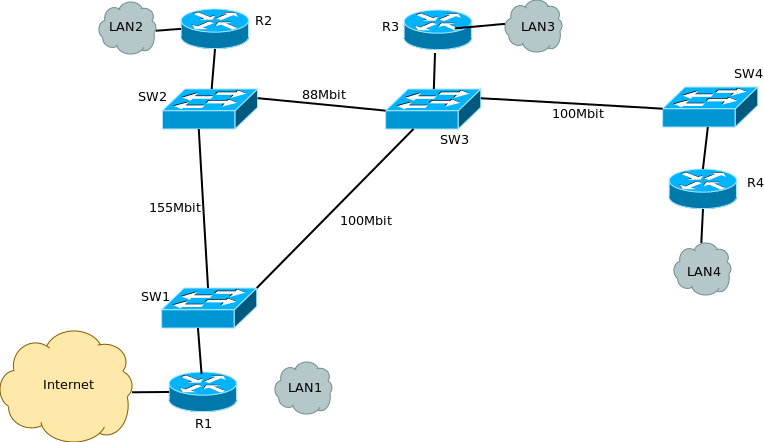
mam sit s topologii uvedenou v priloze, privod internetu, 4 oblasti (LAN1-4), kazda oblast ma svuj hlavni router, uvnitr teto oblasti bezi OSPF mezi ostatnimi routery a area border routerem, v pateri bohuzel zatim nefunguje OSPF, takze se routuje staticky po blocich /24 + bloky verejnyIP, ale pracuje se na zmene, aby oblasti agregovali sve rozsahy z LAN a distribuovali je do patere ostatnim routerum.
V kazde oblasti je switch (chytry, nasazene VLAN), oblasti jsou propojene mikrovln. spoji, kapacita je uvedene na obrazku.
Mam problem s oblasti 4 (LAN4), traffic smerem z internet do oblasti LAN4 zacina narustat, data tecou z pres R1 pres SW1 - SW3 - SW4 - R4, tedy pres 100Mbit radio, pricemz trasa SW2-SW3 je relativne malo zatizena, SW1-SW2 ma rezervu.
Routery jsou Mikrotik (x86), firmware 5.5.
Hledam cestu jak rozlozit zatez pres obe cesty, napadlo me nahodit pres obe trasy samostatne vlan (nahodit dve rozne spojovaci site /30 pres kazdou vlan) a na zaklade source routingu rozkladat co pres co poteze, ale je to takove dost nepruzne a hlavne hodne manualni.
Take jsou premyslel ze bych opet udelal 2x vlan pres oba smery a na routerech bych udelal bonding pres oba vlan interface, ale mam obavy jak se to bude chovat, hlavne aby to bylo spolehlive pokud jedna trasa vypadna, i kdyz zde by melo zafungovat zakruhovani a routery by tudiz nemeli nic poznat.
Budu rad za kazdy navrh, dekuji Frantisek.
Diky za informace.
Chtel jsem a chci to cele resit na L3 pokud to pujde, moje myslenka na zacatku byla vcelku jednoducha, udelam dve vlan, kazda z nich bude koncit na routeru r1 a r4 (tzn. ze routery budou mit na kazde vlane nejakou spojovaci IP /30 napr.), kazda z vlan ovsem povede jinou trasou, rekneme
vlan 10 - r1 - sw1 - sw2 - sw3 - sw4 - r4
vlan 20 - r1 - sw1 - sw3 - sw4 - r4
Takze budu mit dve samostatne trasy, ted bych samozdrejme mel moznost staticky z r1 smerovat na r4 mensi subnety rozsekane subnety a diky dvoum ruznym IP na routery r4 (pro kazdou vlan) docilit dotoho, ze se mi provoz rozdeli tak jak ja budu chtit.
Pekne, ale dost manualni, tak jsem si rikal zda-li neni prave moznost rozkladu zateze bud v OSPF (az ho zprovoznim na pateri) nebo vyuzit nejak tech dvou GW(IP adres), ktere budou na r1, neco jsem prave cetl o multipath/ECMP, jak se to bude chovat pokud napr. v OSPF nastavim na obou trasach (vlan interface) stejny COST, nebude to automaticky rozkladat zatez?
Dalsi moznost je jak jsem psal, dotahnout obe vlan jako v predchozim scenari, na routerech r1 a r4 tyto vlan interface hodit do bondingu a mit ve vysledku jedno rozhrani = jednu trasu, ktera rozklada "nejak" zatez.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz