Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
Řešení dotazu:
Jsou vypnuté privacy extensions (jako v příloze)?
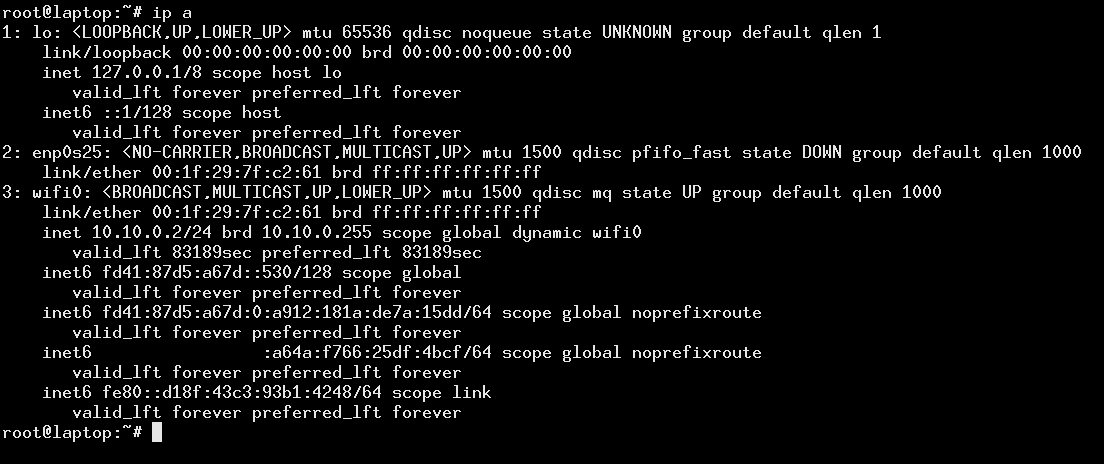
Nemůže se náhodou stát, že by byl ten počítač připojený na okamžik zároveň k WiFi a k ethernetu? Pak je docela možné, že různé konfigurátory sítě prostě nedovolí, aby měl na dvou rozhraních stejnou IP adresu. (IPv4 z roku 1975 to možná dovolí, ale umím si přdstavit, že ve slušně vychovaném IPv6 to asi nejde.)
Otázka taky je, jaký je důvod mít stejnou IP adresu na obou rozhraních. Pokud vím, TCP spojení se při přechodu z jednoho připojení na druhé nezachovají ani při stejné IP adrese, pokud to bude jiné fyzické rozhraní. Jestli je motivací zachování TCP spojení, pak je asi potřeba nastavit si VPN (tedy ideálně IPSec s notebookem v roli road warrior) a získat tím další vrstvu navíc, která zachování TCP spojení (a některých dalších kontextů) zajistí. Použitelnější řešení ale většinou spočívá v tom, že se takové věci řeší na aplikační vrstvě podle potřeb dané aplikace. (Třeba Google Hangouts na mobilu bez problémů ustojí přechod ze 4G na WiFi a zpátky během videohovoru. To je příklad situace, kterou řeší podle svých potřeb aplikační vrstva. Browser třeba ve většině případů zas až tak real-time být nepotřebuje.)
Jsou vypnuté privacy extensions?Nebyly, už jsou. Ale nemá to vůbec žádný vliv.
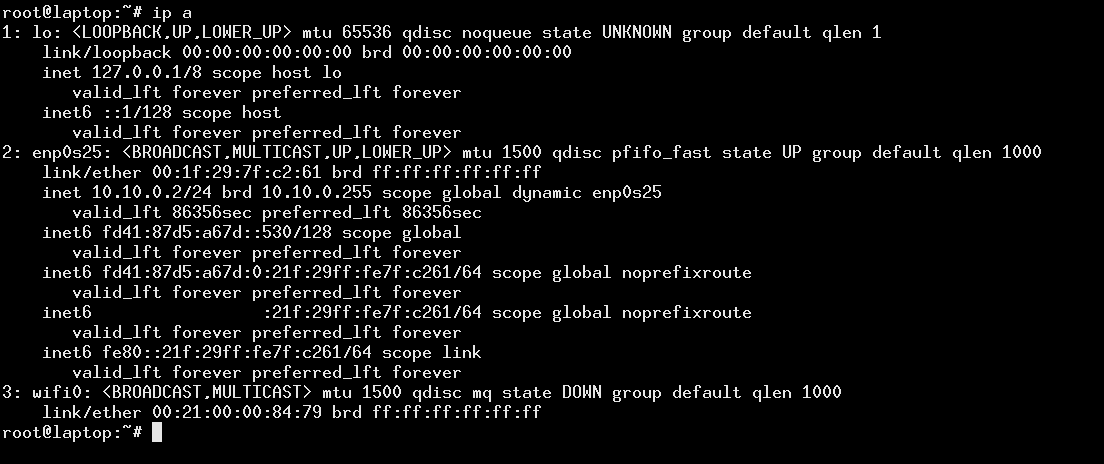
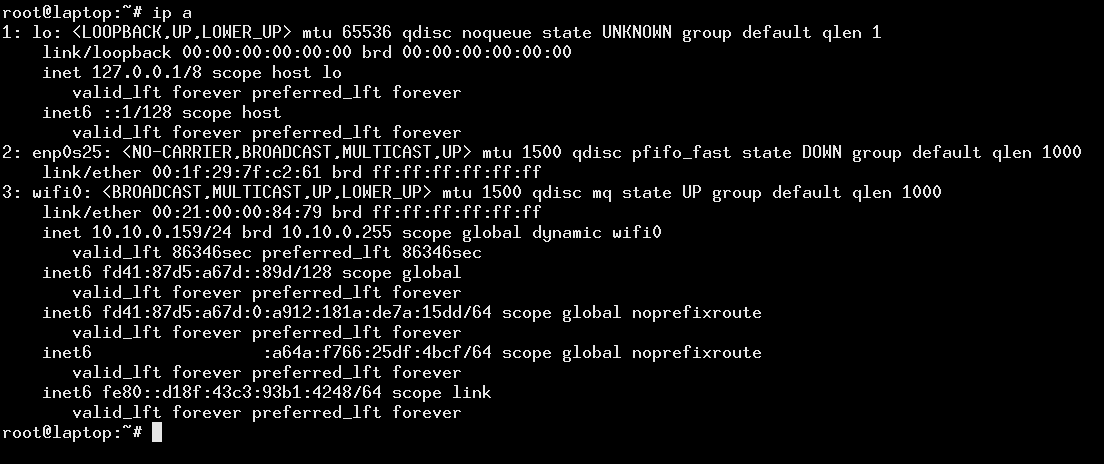
Nemůže se náhodou stát, že by byl ten počítač připojený na okamžik zároveň k WiFi a k ethernetu?O to se nestarám. To je věc NetworkManageru. Ale nemůžu to vyloučit. Když zapnu počítač a mám připojený kabel, dostanu na drátovém rozhraní zvolenou IPv4 adresu a autokonfigurací IPv6 adresu odvozenou od hardwarové MAC adresy drátového rozhraní. Když zapnu počítač a mám odpojený kabel a na bezdrátovém rozhraní mám naklonovanou MAC adresu drátového rozhraní, dostanu na bezdrátovém rozhraní zvolenou IPv4 adresu a autokonfigurací IPv6 adresu odvozenou od něčeho, co nedokážu nalézt. Ta IPv6 adresa je pořád stejná. Když totéž provedu bez naklonované MAC adresy, je ta IPv6 adresa odvozená od hardwarové MAC adresy bezdrátového rozhraní.
Pokud vím, TCP spojení se při přechodu z jednoho připojení na druhé nezachovají ani při stejné IP adrese, pokud to bude jiné fyzické rozhraní.Nevím jak na IPv6, ale na IPv4 mi to pro ssh funguje úplně v pohodě. NFS je také spokojen.
Nevím.
Je možné, že požadovaná konfigurace je v rozporu s nějakými pravidly (RFC 4291). Například:
IPv6 addresses of all types are assigned to interfaces, not nodes. An IPv6 unicast address refers to a single interface.
a
Interface identifiers in IPv6 unicast addresses are used to identify interfaces on a link. They are required to be unique within a subnet prefix.
Pak je tam výjimka:
A unicast address or a set of unicast addresses may be assigned to multiple physical interfaces if the implementation treats the multiple physical interfaces as one interface when presenting it to the internet layer. This is useful for load-sharing over multiple physical interfaces.
To by možná vysvětlovalo, proč je nutné nejprve obě rozhraní dát do bridge/bondingu.
Osobně si myslím, že dávat 802.11 a 802.3 do bridge vytváří nefunkční paskvil. Jsou to nekompatibilní protokoly (přes 802.11 linku nelze přenášet rámce s cizími MAC adresami, takže nelze řetězit segmenty jako u 802.3) a to, co implementace dělají, je vždy nedokonalý podvod. Schválně si zkuste pingnout ff02::1 z jednoho rozhraní, jestli se vám ozvou i stroje na té druhé fyzické síti.
To, co chcete, se jmenuje mobilní IP, což je v podstatě automatická VPN, která umí přeposílat packety z domácí adresy na aktuální adresu mobilního klienta a zároveň zkracovat trasu vynecháním domácího agenta, když se ověří, že oba konce komunikace mobilní IP podporují.
 2.4.2016 11:34
pavlix | skóre: 54
| blog: pavlix
3.4.2016 20:03
pavlix | skóre: 54
| blog: pavlix
NetworkManager si dělá, co chce a pro autokonfiguraci ipv6 používá bůhví co.Nikoliv, jen konečně dotáhl podporu novějších RFC a umožňuje nakonfigurovat několik různých režimů. Dotáhl tak například i funkcionalitu dhcpcd a pravděpodobně i jiných.
Ačkoliv jsem původně dosahoval na ethernetu ipv6 adresy odvozené od MAC adresy, teď už to nefunguje.To je zcela korektní výchozí chování, které je možné podle potřeby přenastavit. Kluci si dali docela dost práce s dokumentací a konkrétně s generováním manuálových stránek. Takže je šoda toho nevyužít.
nm-settings(5)
Ze zoufalství jsem vypnul na routeru ipv6 Router Advertisement, aby to neovlivňoval a aby to bylo jednodušší a zkoumám pouze link local adresy.Tedy děláte na síti náhodné nesmyslné změny namísto čtení dokumentace a konfigurace systému dle vašich požadavků.
tak je tam ipv6 adresa nějaká nedefinovatelná.Nejspíše to budou stabilní privátní adresy, což je takový hybrid mezi DUID/MAC based adresami a privacy extensions.
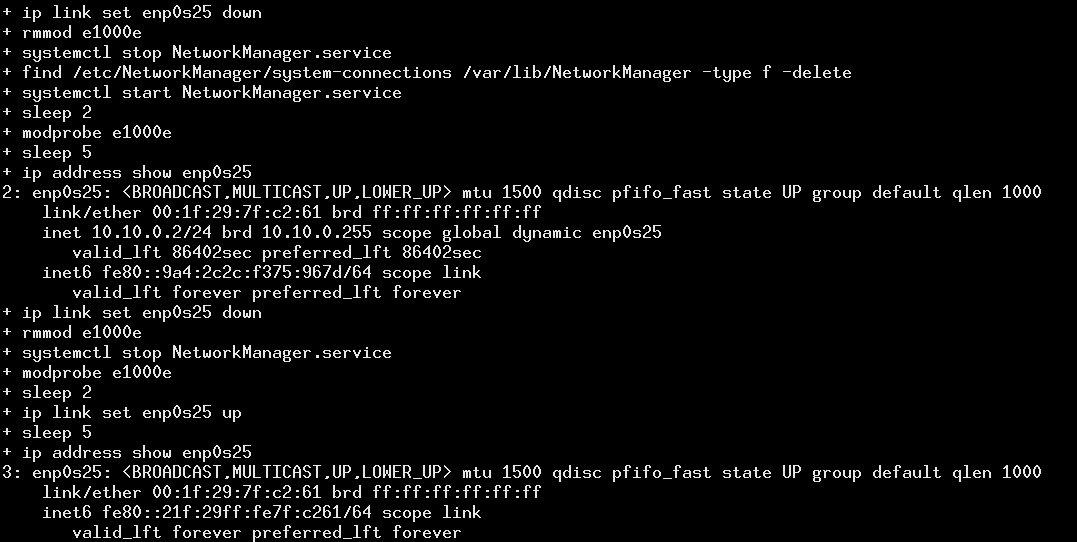
Když shodím rozhraní, odeberu driver pro rozhraní, vypnu NM, nahodím driver pro rozhraní, zapnu ručně síť, zkontroluji ipv6 adresu na ethernetu, tak je tam link local ipv6 adresa odvozená od té MAC adresy.To bude tím, že existují lidé, kteří si myslí, že je skvělý nápad mít autokonfiguraci přímo v kernelu, stejně jako třeba DHCP. Bohužel měl někdo ještě blbější nápad, že se to bude zapínat samo od sebe. Ta implementace je chybová a nedostatečná a nástroje, které chtějí dělat IPv6 konfiguraci správně, ji musejí vypnout. Proto ten zmatek. Jiná věc je samozřejmě hodnocení těch standardů samotných a jejich interpretace, ale to nemá cenu tady vůbec diskutovat.
3.4.2016 20:43
pavlix | skóre: 54
| blog: pavlix
ref-settings online, ale ještě po očku sleduju vývoj a zaregistroval jsem, když začali generovat tu manstránku.
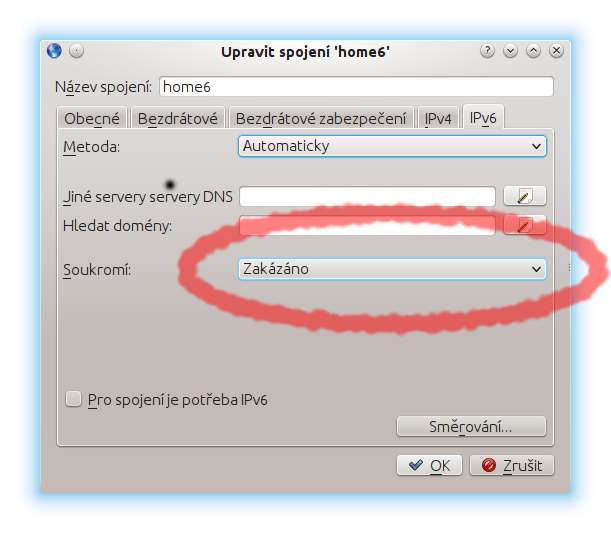
A dá se to nějak vypout globálně, pro všechny connections? Z manuálu jsem pochopil že ne, ale nějak tomu nemohu uvěřit. Velmi by se mi to hodilo. Nastavovat to znovu pro každou connection co vyrobím se mi nechce.Ačkoliv jsem původně dosahoval na ethernetu ipv6 adresy odvozené od MAC adresy, teď už to nefunguje.To je zcela korektní výchozí chování, které je možné podle potřeby přenastavit. Kluci si dali docela dost práce s dokumentací a konkrétně s generováním manuálových stránek. Takže je šoda toho nevyužít.
 3.4.2016 13:30
Migi | skóre: 59
| blog: Mig_Alley
3.4.2016 20:07
pavlix | skóre: 54
| blog: pavlix
 3.4.2016 13:47
Josef Kufner | skóre: 70
3.4.2016 13:58
Josef Kufner | skóre: 70
3.4.2016 20:10
pavlix | skóre: 54
| blog: pavlix
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz