Stát Kalifornie zažaloval výrobce 3D tiskových filamentů Polymaker. Vrchní soud San Diego County tvrdí, že firma propagací svých výrobků mezi příznivci 3D tištěných zbraní podporovala výrobu takzvaných 'ghost guns' (DIY zbraní) a že její PLA filament pro 3D tiskárny lze za těchto okolností považovat za součást určenou k výrobě střelné zbraně. Žaloba požaduje mimo jiné finanční sankce a soudní zákaz činnosti, Polymaker se hájí tím, že filament je běžný a sám o sobě legální produkt. Celý text žaloby (PDF na Google Drive).
V červnu byla představena aplikace Myna pro převod řeči na text v prostředí desktopu Ubuntu. Včera byla Myna zpřístupněna širší komunitě Ubuntu formou technologické ukázky dostupné v Ubuntu 24.04 LTS, Ubuntu 26.04 LTS a Ubuntu 26.10 s GNOME na Waylandu.
Ubuntu 27.04 bude Tenacious T-Rex.
Byla vydána nová verze 2026.4.0 "Never-slop" svobodného softwaru ScummVM (Wikipedie) umožňujícího bezproblémový běh mnoha klasických adventur na zařízeních, pro které nebyly nikdy určeny. Přehled novinek v poznámkách k vydání a na GitHubu. ScummVM oslavil 25 let. Verze 0.0.1 vyšla 8. října 2001.
Kanadský vývojář Anthony Sistilli vytvořil ironický DIY projekt parodující kamerové systémy Flock, s cílem názorně demonstrovat rizika masového sledování jaké provozují tyto komerční ALPR systémy. Z levné IP kamery a vlastního ML softwaru (napsaného s pomocí SI circa za 20 minut, kód se mi bohužel nepodařilo dohledat) běžícího v laptopu sestavil jednoduchý systém, který detekuje výhradně policejní vozidla, zaznamenává jejich SPZ a
… více »Část údajů uživatelů internetového supermarketu Rohlík byla odcizena. Kyberútočníci napadli nástroj zákaznické podpory Rohlíku, odcizili tak jména, e-mailové adresy, v některých případech také telefonní čísla nebo přepisy komunikace mezi klienty a zákaznickou podporou. Rohlík incident nahlásil příslušným orgánům a přijal příslušné opatření, aby zamezil podobným případům v budoucnosti, uvedla firma.
Aplikace eDoklady fungovala v obou volebních dnech stabilně a prakticky bez front. Digitální a informační agentura (DIA) odhaduje, že se digitálním dokladem prokázalo více než 100.000 voličů. Aplikaci si před volbami či během nich aktualizovalo 247.517 uživatelů. Nových registrací bylo 19.431 a do aplikace se přihlásilo 357.879 lidí. Největší nápor přišel bezprostředně po otevření volebních místností mezi 14. a 16. hodinou, kdy si
… více »Začal semestr, začal i podzim a kromě hub rostou jako po dešti i veřejné dílny v Praze. Nedávno strahováci referovali o hackerspacu Bordel, nyní se otevřela dílna Dejvice Lab jen kousek od ČVUT. Na blížící Virtuální Bastlírně tak uslyšíte nejen report z návštěvy dílny HWLab, ale i řadu novinek, událostí a úsměvných momentů, které se za poslední měsíc ve světě techniky, ale i vědy udály. Připojte se tedy již v úterý 13.10. od 20:00 a zapojte se do
… více »Byl vydán LineageOS 24 (Mastodon). LineageOS (Wikipedie) je svobodný operační systém pro chytré telefony, tablety a set-top boxy založený na Androidu. Jedná se o nástupce CyanogenModu. LineageOS 24 je založený na Androidu 17.
Společnost Valve publikovala na svém GitLabu nákresy a schémata zapojení headsetu Steam Frame. Pro nekomerční účely.
Otevřená certifikační autorita Let's Encrypt oznámila, že od ledna příštího roku bude vydávat wildcard certifikáty. Wildcard certifikáty lze využít na libovolný počet subdomén, například *.example.com. Certifikační autoritu Let's Encrypt lze podpořit v rámci letní kampaně.
Tiskni
Sdílej:


Užívateľov zaujíma len tá farbička pri adrese. Ak je zelená, tak je všetko v poriadku. Ak je červená, tak je to zlé.Tam niekde treba začať. Roky to bolo laikom vtĺkané do hlavy, až sa to podarilo. Kto je na vine, ak úsilie prinesie svoje ovocie?
 7.7.2017 20:36
xkucf03 | skóre: 50
| blog: xkucf03
serioznost stranky nema s domenou nic společného a letsencrypt pouze potvrzuje, ze cerfikát pro doménu byl vydán tomu kdo doménu nějakým zpusobem spravuje
Jen je celkem vtipné, jak se před vznikem LetsEncrypt mnozí pohoršovali nad komerčními CA, které umožňovaly snadno získat DV certifikát… (tím nemyslím tebe konkrétně)
Jinak souhlas.
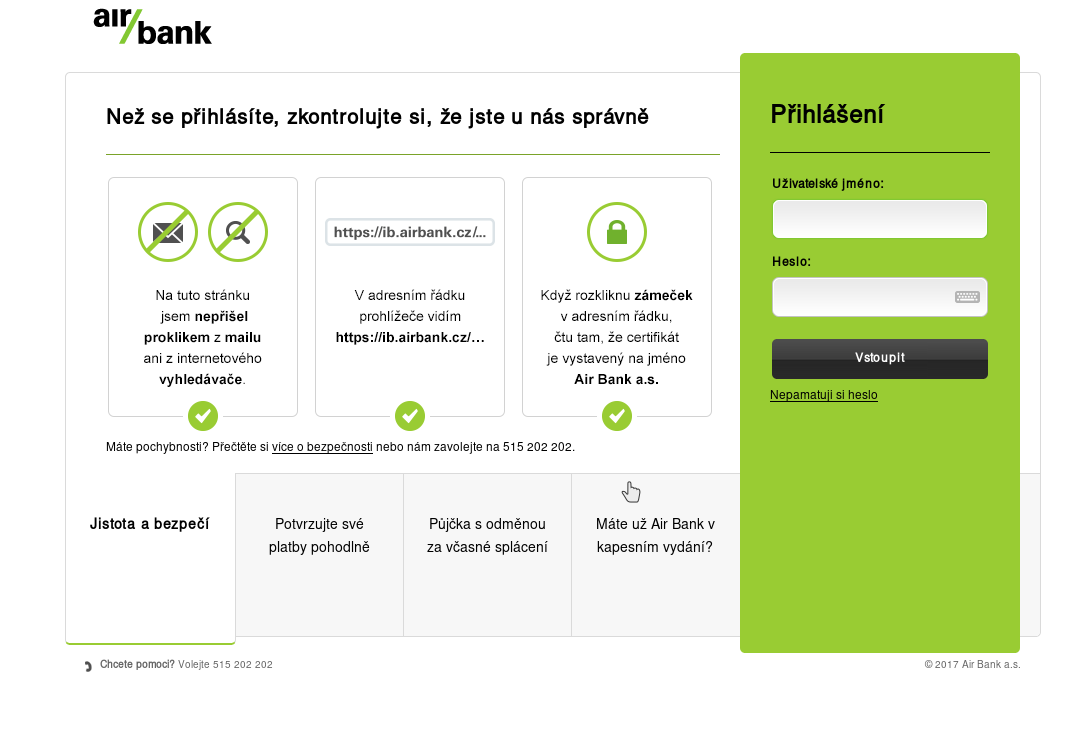
Ani jedno z toho nevypovídá nic o serióznosti nebo poctivosti vlastníka certifikátu/domény. Pokud budu mít třeba českou firmu LoginPayPal s.r.o. a budu vlastnit doménu login-paypal.cz, tak bych měl dostat i ten EV certifikát.
Jestli jde o podvodný web, rhybaření atd., to by se nemělo řešit na úrovni CA – od toho jsou zase jiné mechanismy, např. varování v prohlížečích nebo vyhledávačích. Případně pak soud, který může rozhodnout, zda se někdo dopouští podvodu.
Jen je celkem vtipné, jak se před vznikem LetsEncrypt mnozí pohoršovali nad komerčními CA, které umožňovaly snadno získat DV certifikát…A nejsou to prostě ti samí co se pohoršují nad LE? :)
 7.7.2017 14:19
Conscript89
| Brno
7.7.2017 14:21
Conscript89
| Brno
8.7.2017 10:47
xkucf03 | skóre: 50
| blog: xkucf03
8.7.2017 12:02
xkucf03 | skóre: 50
| blog: xkucf03
 8.7.2017 15:44
pavlix | skóre: 54
| blog: pavlix
 Ale trochu vážněji: Jakýkoliv DV certifikát (ať už od Let's Encrypt nebo kohokoliv jiného) potvrzuje pouze to, že komunikujete s legitimním vlastníkem dané domény. Ať už je to kdokoliv či jeho pes. Pokud je protistrana podvodník, máte zaručeno, že bezpečně komunikujete s tímto konkrétním podvodníkem. Vůbec tedy nejde o důvěryhodnost, nýbrž o zabezpečení komunikace.
Existují i jiné druhy certifikátů (třeba EV), které se snaží potvrzovat i nějaký druh fyzické identity vlastníka. Těžko říci, o kolik víc důvěry v ně můžeme vkládat. Pokud mi například certifikát tvrdí, že patří firmě PayPal Inc. se sídlem na Cookových ostrovech, je to podvodník, nebo jenom firma PayPal formálně přesídlila do daňového ráje?
 Souhlasím, že uživatelé mezi tím obvykle nerozlišují (a v horším případě si ani nevšimnou, jestli stránka vůbec používá HTTPS). Jenže to nevyřešíte prohlašováním certifikačních autorit za samozvané (nejsou tak nějak všechny, snad kromě China Telecomu? ;)), nýbrž trpělivým učením uživatelů. Před časem se lidé museli naučit zamykat své domy a neotvírat každému, kdo zaklepe; teď se holt musí naučit podobné zásady pro digitální svět.
9.7.2017 17:24
Conscript89
| Brno
7.7.2017 17:26
pavlix | skóre: 54
| blog: pavlix
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz