Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
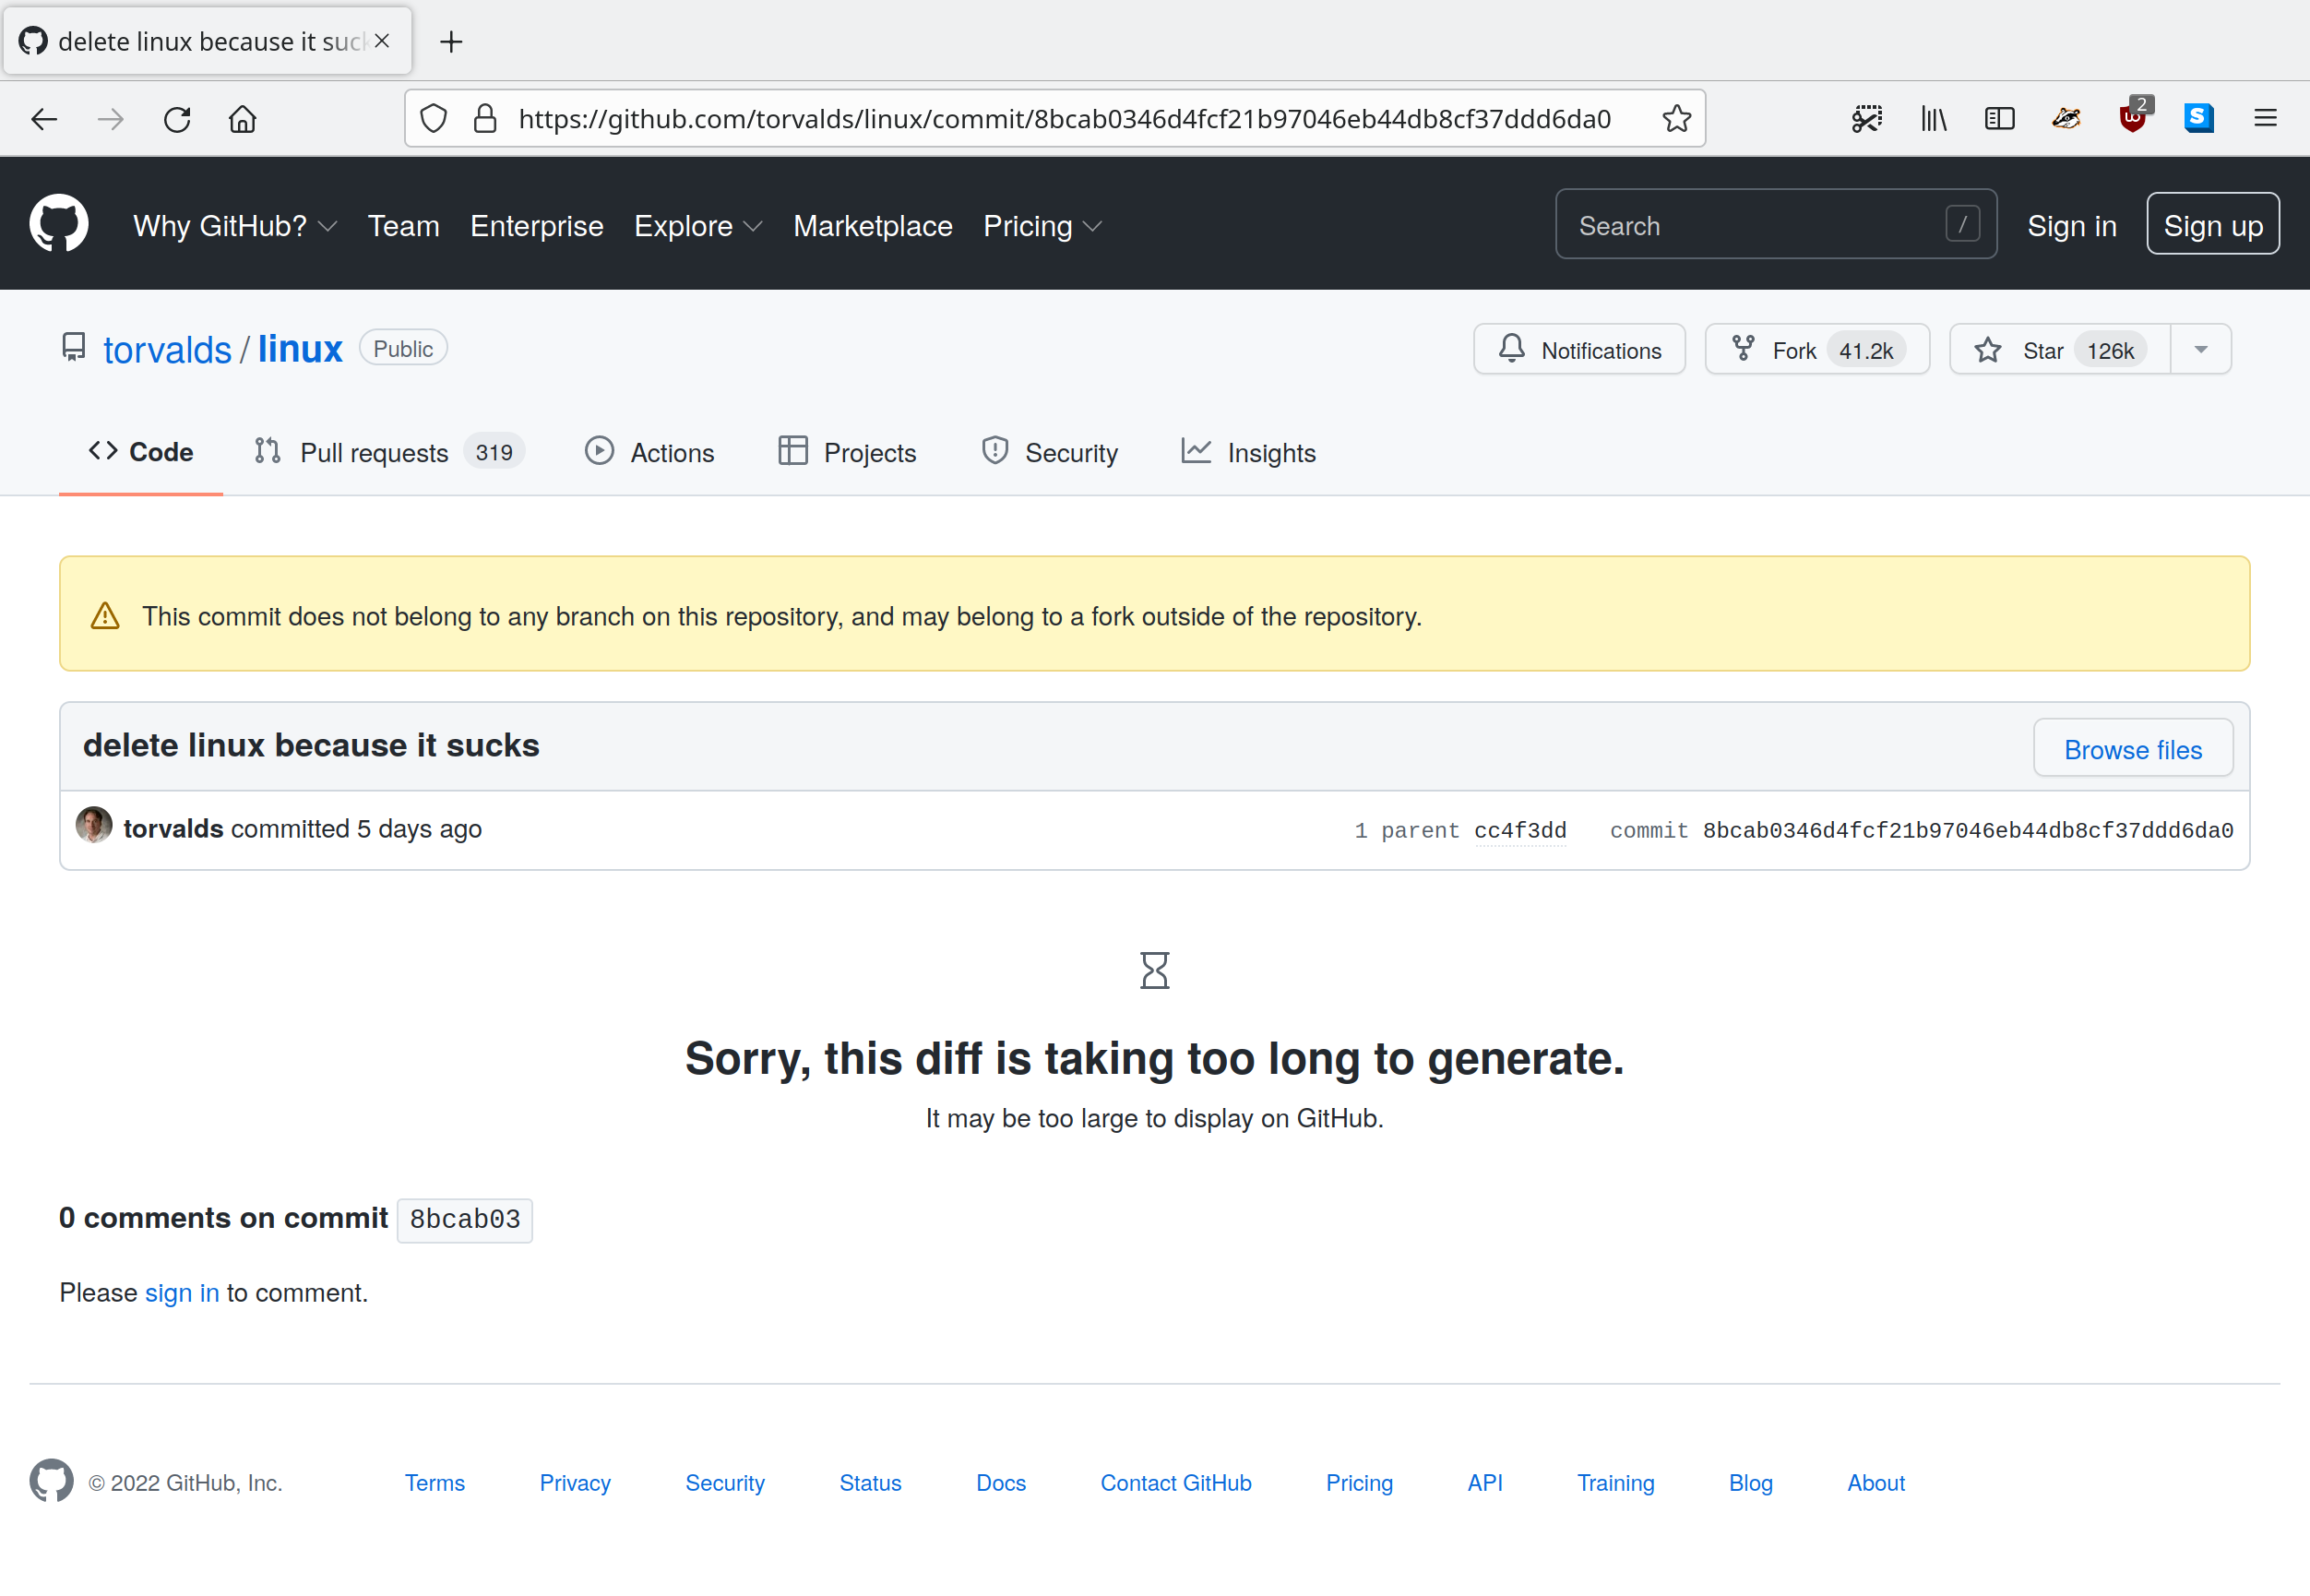
Linus Torvalds na GitHubu smazal Linux, protože je na h… [SoByte].
Tiskni
Sdílej:


 ).

 29.1.2022 00:42
Petr Fiedler | skóre: 35
| blog: Poradna
29.1.2022 00:44
Petr Fiedler | skóre: 35
| blog: Poradna
A možná má i LCD.
narozdil vodtebe nemam co skryvatSprávně, soudruhu. Kdo nemá co skrývat, nemá se čeho bát.
A nebo neumíš číst.
hm: vim co tam namisto luniksu nahodi a to uz taky davno mam na svem chytrem pc :))))
fake torvalds: i deleted linux because i hate it now i think it sucks. you should go use this awesome os its called windows xp i just discovered it its greatHAHAHAHAHAHAHAHA
davnou tebe?

 29.1.2022 16:24
xkucf03 | skóre: 50
| blog: xkucf03
Ve skutečnosti zdrojáky několika verzí MS Windows unikly na veřejnost a slovy jako fuck, shit, hack se to tam jen hemží…
 28.1.2022 23:57
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 31.1.2022 14:11
Josef Kufner | skóre: 70
31.1.2022 19:52
Josef Kufner | skóre: 70
1.2.2022 13:52
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Jakože co se stane když máš úplně identický HW, na jednom uděláš s2disk, ten image zkopíruješ po síti na druhý, a tam ho probereš? To by mohlo najet včetně té GPU, ne?Nebude to fungovat. Možná někdy v budoucnu, ale za současného stavu by se stalo to, že po probuzení VM (s VGA-passthrough) na novém stroji by VM rozpoznala, že se jedná o jinou GPU a VM by spadla (resetovala se).
GPU passthroughZnám a používám, ale to by právě u přenosu VM na jiný stroj použít nešlo.
1.2.2022 20:52
Josef Kufner | skóre: 70
VirtualBox má nějakou HW akceleraci grafiky. ... ale výkon asi nebude úplně dobrýPřesně tak, stojí to za houby.
Nicméně u těchto věcí by mohlo jít tu grafiku před uspáním odpojit a pak zas připojit. Tím pádem nebude v uspaném systému přítomen problematický hardware a po probuzení se znovu inicializuje. Teoreticky.Ano, to by fungovalo, kdyby šla GPU za chodu odpojit, což nejde. Alespoň tedy u Windows guestů.
30.1.2022 23:45
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Nicmene bych take pozadal nezamenovat dlouhodobe zkusenosti s trollenim.Z předřečníkova komentáře nevyplývalo, že by si stěžoval na stav před 10+ lety (kdyby tady někdo ukazoval jak byly špatné Windows Vista, tak se mu taky vysmějí).
31.1.2022 08:56
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 29.1.2022 08:57
Petr Tomášek | skóre: 39
| blog: Vejšplechty
1) To, že jde zfalšovat jméno a adresu autora, je chyba (vlastnost) Gitu, za což si může vlastně Linus sám tím, jak ho navrhl. Je to podobné jako u e-mailu, kde lze taky falšovat adresy. Některé verzovací systémy řeší podepisování už v základu (např. Monotone), u jiných je potřeba to řešit nějakou nadstavbou, typicky v podobě GPG podpisů (např. Mercurial nebo Git).
2) Zajímavější mi přijde ta druhá část – jestli jsem to správně pochopil, tak cizí člověk bez práv k tomu repozitáři může na GitHub nahrát verzi, která je pak vidět pod projektem někoho jiného. Tohle je chyba GitHubu. Zřejmě to souvisí s tím, jak GitHub dělá deduplikaci napříč forky. Když se na ten 8bcab0346d podívám v historii (https://github.com/torvalds/linux/commit/8bcab0346d4fcf21b97046eb44db8cf37ddd6da0) místo ve stromu, tak to aspoň vypisuje varování:
This commit does not belong to any branch on this repository, and may belong to a fork outside of the repository.
To by asi měli přidat i do toho pohledu na strom souborů: https://github.com/torvalds/linux/tree/8bcab0346d4fcf21b97046eb44db8cf37ddd6da0
Ještě pořád se stává, že aktualizace na předem neznámý čas zablokují přihlášení uživatele nebo reboot?Zřejmě jo, rofl ...
Když už se tady protežuje windows, zeptám se na pár věcí, protože ten OS už jsem nějakej pátek nepoužíval (nebo tak max ve VM na nějakou jednorázovou věc):
- Ještě pořád ten systém neustále bobtná na disku?
- Ještě pořád se stává, že aktualizace na předem neznámý čas zablokují přihlášení uživatele nebo reboot?
- Ještě pořád se státá, že se windows update dostane do nějaký smyčky a snaží se furt dokola instalovat stejnou aktualizaci?
- Už to má víc než jednu plochu? (Iirc někde jsem četl, že jo, ale nevim, jak moc to je použitelný.)
- Už to má nějakou reálnou podporu pro odinstalaci software (ie. lepší než random prográmek kterej udělá se systémem random transformaci)?
ad 1. Ano.
ad 2. Ano.
ad 3. Ano.
ad 4. Ano a kupodivu je to docela použitelné.
ad 5. Je k dispozici MSIX, které řeší distribuci softwaru způsobem co není hnůj, krom toho je k dispozici i standardní MSI. Jenže ani jedno téměř nikdo (včetně samotného Microsoftu) nepoužívá, namísto toho se software (nově i ten v MS Store) nadále instaluje z nestandardních binárních .exe blobů a je to stejný bordel jako za dob Windows 9x.
 2.2.2022 09:34
Ruža Becelin | skóre: 40
| blog: RuzaBecelinBlog
S MSIX jsem uz nedelal, ale vypada, ze tam par veci spravili...
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz