Byl vydán Mozilla Firefox 159.0. Přehled novinek v poznámkách k vydání a poznámkách k vydání pro vývojáře. Řešeny jsou rovněž bezpečnostní chyby. Nový Firefox 159 bude brzy k dispozici také na Flathubu a Snapcraftu.
Nasazení softwaru, který nyní používá ve svých autech pro čínský trh, zvažuje automobilový koncern Volkswagen také v Evropě, kde by se mohl používat v budoucích vozech značek Volkswagen, Škoda a Cupra. Základem pro budoucí evropské modely by se mohla stát takzvaná China Electronic Architecture, elektronická architektura vyvinutá pro čínské modely ve spolupráci s tamní automobilkou Xpeng.
Vedoucím brněnské pobočky Red Hatu se stal Radek Vokál [LinkedIn].
Open source download manager Fatrat povstal z popela. Autor k dvacetiletému výročí projektu přidal do vínku podporu nejnovější knihovny libtorrent, rozhraní portoval na QT6, došlo k nahrazení podpory java rozšíření pythonem. Webové rozhraní bylo přepsáno s podporou mobilních zařízení. Aplikaci je taktéž možno zkompilovat bez podpory GUI. Více informací v releases.
Zranitelnost Broccoli2Shell (CVE-2026-111497) v kompresní knihovně Brotli se netýká pouze Node.js. Ohroženy jsou také aplikace využívající HTTP. Knihovnu používají webové prohlížeče, servery i řada dalších aplikací a technologií, například také Python nebo Bun. Identifikace všech zranitelných komponent může být obtížná, protože knihovna bývá součástí dalších softwarových balíčků nebo je přímo začleněna do spustitelných souborů aplikací.
Quad9, švýcarský celosvětově působící neziskový poskytovatel DNS, od 24. listopadu 2026 ukončí své služby ve Francii kvůli soudnímu sporu s katarskou televizní stanicí beIN. Ta požadovala blokování domén, které podle ní nelegálně zpřístupňují sportovní přenosy. Francouzský soud Katarům vyhověl a nařídil (🇫🇷, PDF) Quad9 blokaci zavést, pod hrozbou pokuty 1000 eur denně. Provozovatel příkaz odmítá s tím, že blokace
… více »Článek na blogu APNIC vysvětluje, jak správně vytvářet a používat ASPA záznamy — podepsané objekty v RPKI, které uvádějí, kteří poskytovatelé směrování jsou pro dané autonomní číslo (ASN) oprávněni. Síťoví operátoři je mohou využít k ověřování tras BGP a k odhalování úniků tras či podvržených tras.
Byla vydána (𝕏) verze 8.0.0 open source programu pro prolamování hesel hashcat (GitHub, Wikipedie). Přehled novinek v příspěvku v diskusním fóru a pdf.
Byla vydána (𝕏, Bluesky) nová verze 2026.3 linuxové distribuce navržené pro digitální forenzní analýzu a penetrační testování Kali Linux (Wikipedie). Přehled novinek se seznamem 6 nových nástrojů v oficiálním oznámení na blogu.

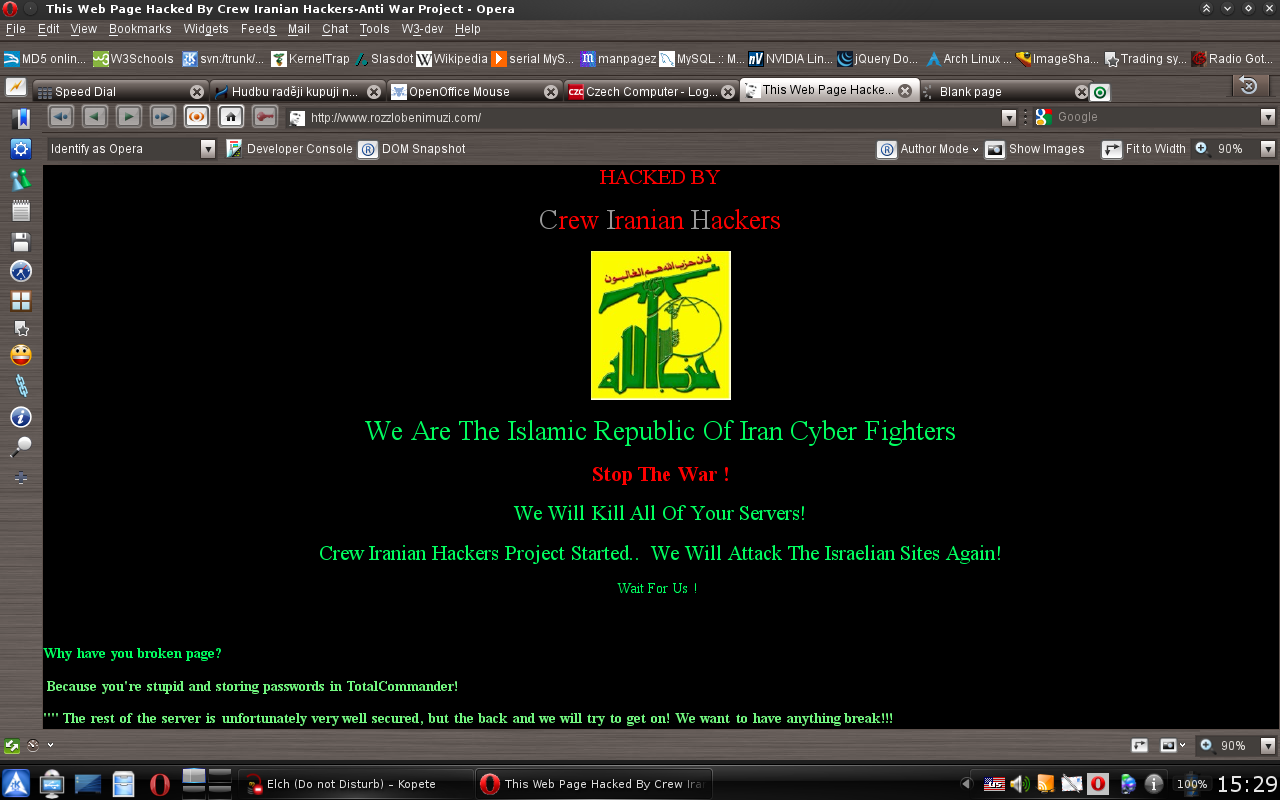
Prisel mi od kamarada odkaz na rozzlobenimuzi.com...nejdriv jsem nechapal proc mi to posila, myslel jsem, ze ten web zna kazdy...ale rekl jsem si, ze kdyz uz mam ten link pod kurzorem, ze se zase muzu kouknout na par novych videi...pravy duvod proc mi to ale poslal byl, ze rozzlobenimuzi byli hacknuti tlupou, ktera si rika Islamska republika Iranskych kyberbojovniku...no a pro pripad, ze by to admini opravili brzy, prikladam i screenshot.
Urcite se jedna o opravdove profesionaly, jak je poznat ze zdrojoveho kodu stranky, kterou nahradili tu puvodni:... <meta content="Microsoft FrontPage 6.0" name="GENERATOR"> ...Navic predpokladam, ze jedinym duvodem, proc se domena stala obeti utoku je, za ma TLD .com a nasi islamsti bojovnici za svetovy mir tudiz predpokladali ze utoci na stranky americkych imperialistu... Dale take stoji za povsimnuti posledni radek, ktery me osobne docela pobavil:
The rest of the server is unfortunately very well secured, but the back and we will try to get on! We want to have anything break!!!A proc s tim prudim v blogu kdyz to vlastne nikoho nezajima? Ani nevim, proste uz jsem dlouho nic nenapsal a mam navic dobrou naladu, takze mi nebudou vadit negativni komentare... archiv diskuse
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz