Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Nezaměňujte prosím se slovem scam  .
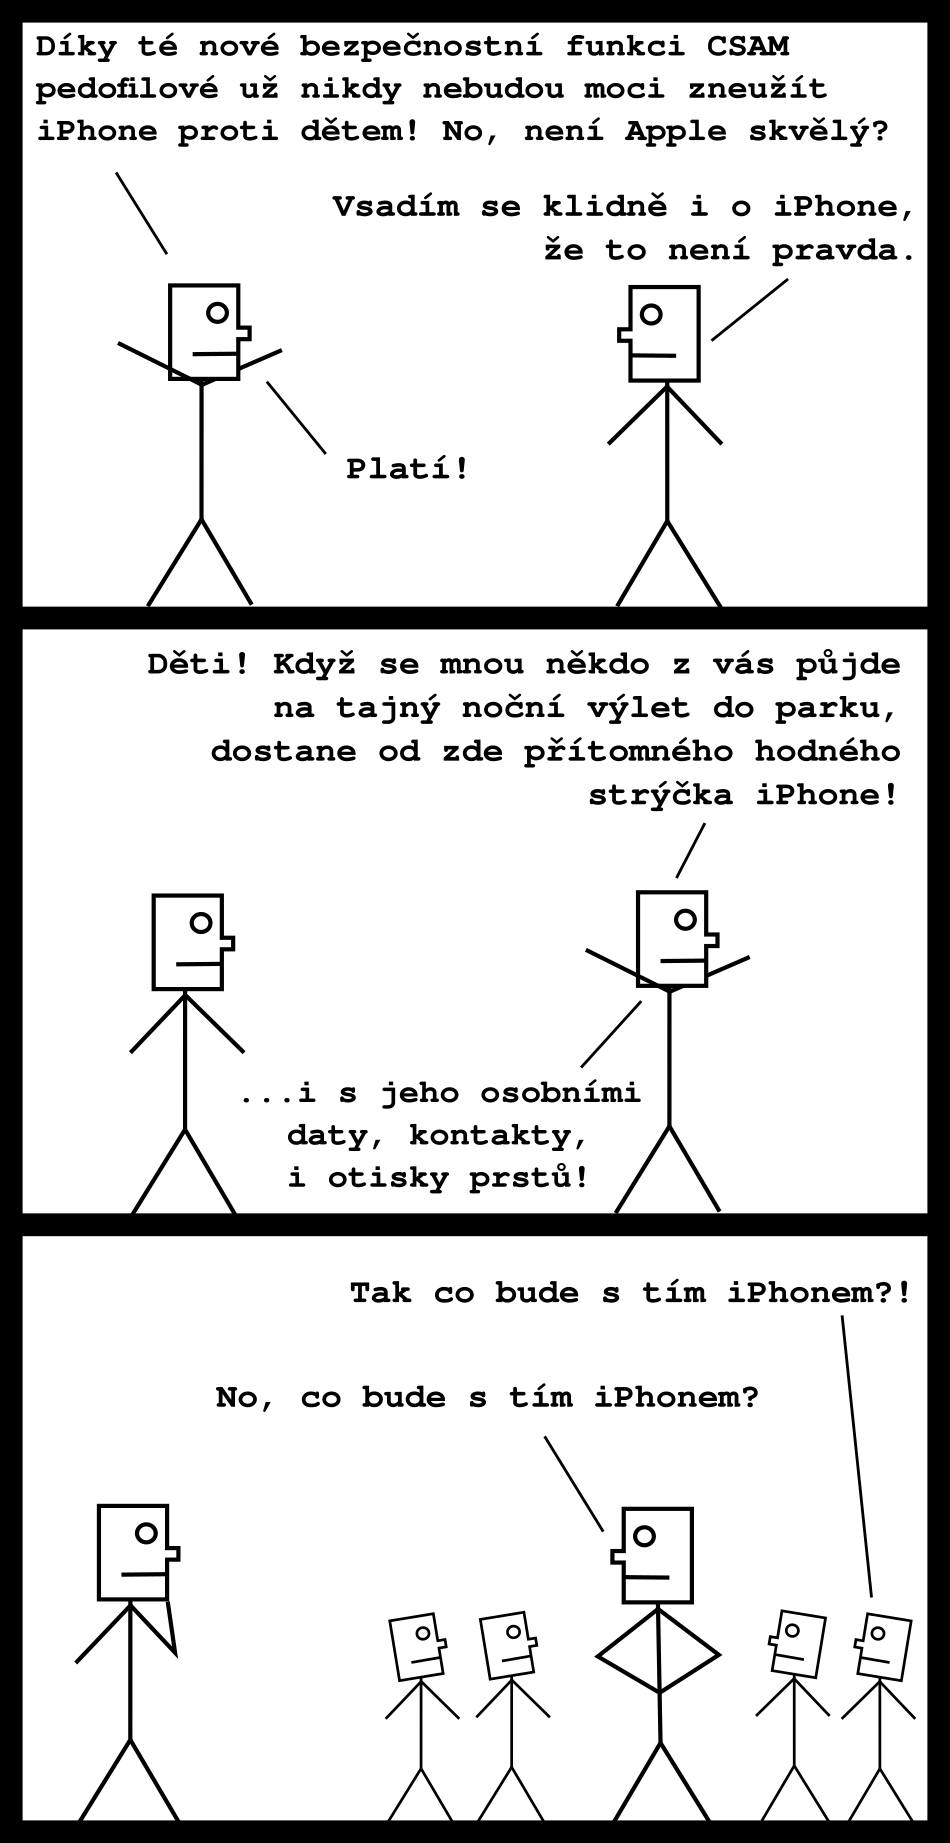
Sice to uživatele iPhonů stálo nějaká ty zadní vrátka a trochu soukromí, ale na druhou stranu se Applu podařilo ochránit děti před zneužíváním. Nebo ne?
No, na každý pád, pokud svým dětem ihned nekoupíte zbrusu nový iPhone, lze Vás považovat minimálně za sprosté podezřelé .

Tiskni
Sdílej:


Diskuse byla administrátory uzamčena
google tam v about:config vidim jakoby na víc místech eště třeba v urlclassifier.trackingWhitelistTable nebo mailnews.messageid_browser.url :O :O nevim co ty věci dělaj ale zněj děsně podezřele :O :O
...............asi ty mozzila věci zahodim všecky :/ :/
nebo jakoby rovnou jít bydlet do jeskyně :D
Při otevření přílohy posílá do Googlu cestu ke složce (/home/jenda/.thunderbird/blabla/Inbox), SHA-256 hash přílohy a jméno přílohy (!). (vypnete to v about:config browser.safebrowsing.downloads.remote.url)to je proto abys nemohl sirit ruzne zakazane a ideodiverzni materialy v priloze. A pokud je siris, aby se to hlasilo na ministerstvo pravdy. Konkretne tohle zabezpeci pozornost statnich organu tem, kdo ty zakazane materialy od nekoho dostanou... Jo zapad, tam neni potreba mistni Navalne primitivne travit jedem, staci jim poslat email s detskym pornem v 1 rano, a ve 4 rano vyrazi dvere zasahovka a toho hnusneho pedofila, ktery bude tvrdit jak o nicem nevedel, jako kazdy zatceny pedofil, navzdy ucini nevolitelnym...takhle se to hraje...nikdo nesmi stat v ceske k rudozelenemu raji pokroku a tolerance.
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
