abclinuxu.cz AbcLinuxu.cz itbiz.cz ITBiz.cz HDmag.cz HDmag.cz abcprace.cz AbcPráce.cz
AbcLinuxu hledá autory!
Inzerujte na AbcPráce.cz od 950 Kč
Rozšířené hledání
×
    dnes 00:44 | Bezpečnostní upozornění

    Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění

    … více »
    vencour | Komentářů: 1
    včera 17:44 | IT novinky

    Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].

    vencour | Komentářů: 7
    včera 14:44 | Zajímavý projekt

    Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.

    Ladislav Hagara | Komentářů: 3
    včera 04:11 | Nová verze

    Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.

    Ladislav Hagara | Komentářů: 0
    22.10. 20:22 | IT novinky

    Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.

    Ladislav Hagara | Komentářů: 4
    22.10. 15:44 | Bezpečnostní upozornění

    Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »

    vencour | Komentářů: 0
    22.10. 15:33 | Nová verze

    Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).

    ʚĭɞ 🍉 | Komentářů: 0
    22.10. 15:22 | Nová verze

    Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.

    Ladislav Hagara | Komentářů: 0
    22.10. 11:11 | Bezpečnostní upozornění

    V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.

    vencour | Komentářů: 7
    22.10. 05:11 | Nová verze

    Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
    Ladislav Hagara | Komentářů: 0
    Které desktopové prostředí na Linuxu používáte?
     (9%)
     (7%)
     (4%)
     (20%)
     (30%)
     (9%)
     (5%)
     (2%)
     (14%)
     (20%)
    Celkem 2902 hlasů
     Komentářů: 33, poslední 20.10. 23:44
    Rozcestník

    "url spam"

    28.4.2009 09:45 | poslední úprava: 24.7.2010 17:58

    X        

    Hodnocení: 100 %

            špatné • dobré        

    Tiskni Sdílej: Linkuj Jaggni to Vybrali.sme.sk Google Del.icio.us Facebook

    Komentáře

    Vložit další komentář

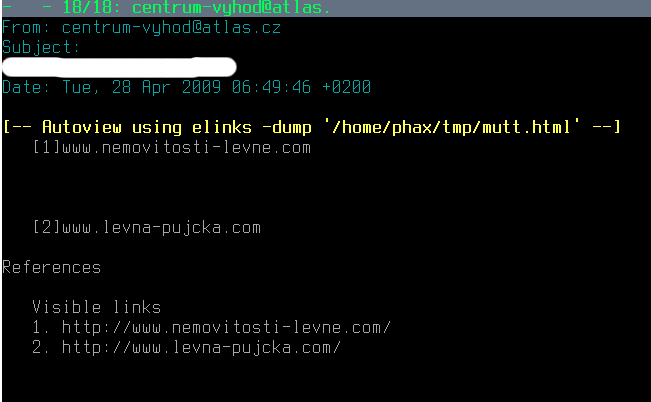
    28.4.2009 09:46 phax7 | skóre: 34 | blog: PhaX_blog
    Rozbalit Rozbalit vše Re: "url spam"
    Příloha:

    obrázek

    =^..^= AmigaPower® avatar 28.4.2009 10:05 =^..^= AmigaPower® | skóre: 30 | blog: BLB | Praha
    Rozbalit Rozbalit vše Re: "url spam"
    ...proč ten obrázek nehodíš rovnou do blogu?
    kotyz avatar 28.4.2009 11:49 kotyz | skóre: 25 | blog: kotyzblog | Plzeň
    Rozbalit Rozbalit vše Re: "url spam"
    Treba nevi jak se to dela ...
    Hrdý člen KERNEL ULTRAS. | Furry/Brony/Otaku | Nemám čas ztrácet čas. | In 'pacman -Syu' we trust!
    =^..^= AmigaPower® avatar 28.4.2009 11:52 =^..^= AmigaPower® | skóre: 30 | blog: BLB | Praha
    Rozbalit Rozbalit vše Re: "url spam"
    Vždyť je tam nápis jak vůl "Přidej obrázek", nebo tak něco... :-D
    28.4.2009 15:53 phax7 | skóre: 34 | blog: PhaX_blog
    Rozbalit Rozbalit vše Re: "url spam"

    Přiznám se, že jsem vždycky to tady takhle v blozích viděl tak mě nenapdlo hledat... příště budu chytřejší.

    =^..^= AmigaPower® avatar 28.4.2009 20:21 =^..^= AmigaPower® | skóre: 30 | blog: BLB | Praha
    Rozbalit Rozbalit vše Re: "url spam"
    ...nikdo učenej z nebe nespad ;-)
    mkoubik avatar 28.4.2009 20:34 mkoubik | skóre: 5 | blog: lorem_ipsum | Praha 8 - Bohnice
    Rozbalit Rozbalit vše Re: "url spam"
    ... zatímco blbce jakoby odtud shazovali.
    Milhouse avatar 28.4.2009 10:30 Milhouse | skóre: 15 | blog: MilhouseLand
    Rozbalit Rozbalit vše Re: "url spam"

    Informace poslali. To, že to nedává samo osobě žádný smysl, není přece váš problém. Takže se dle mě jedná o spam...

    "...naše práce není vidět, ale je důležitá!"

    O spam se jedná. Já bych je okamžitě napráskal.

    Ono také jde objednat si (nezávazně!) jejich služby, nechat je investovat čas, energii a pak smlouvu neuzavřít. Pokud to udělá dostatečné množství lidí, je to řešení. Než najdou způsob jak to udělat bez těchto nákladů. :-)

    Jinak já buď nereaguji, a nebo píšu velmi sprosté odpovědi, kde jim jasně sdělím, že je práskám, ale plné jsou výraziva ála dlaždič.


    28.4.2009 11:26 CEST
    Rozbalit Rozbalit vše Re: "url spam"
    Zkusil jsem odpovedet. Ale zadna reakce z jejich strany.
    28.4.2009 13:33 tezkatlipoka | skóre: 35
    Rozbalit Rozbalit vše Re: "url spam"

    o spam se nejedna, ja uz je napraskal, vratilo se mi ze to neodpovida definici spamu v zakonu.

    Vaše řeč budiž ano, ano, ne, ne. Co je nad to, je od ďábla.
    stativ avatar 28.4.2009 11:25 stativ | skóre: 54 | blog: SlaNé roury
    Rozbalit Rozbalit vše Re: "url spam"
    Tihle mě taky pěkně s*rou.
    Ať sežeru elfa i s chlupama!!! ljirkovsky.wordpress.com stativ.tk
    28.4.2009 11:46 CEST
    Rozbalit Rozbalit vše Re: "url spam"
    Lepsi je vypis z whois

    Domain: levna-pujcka.com Status: Protected

    DNS: ns1.ezydomain.com ns2.ezydomain.com

    Created: 2008-11-11 21:23:37 Expires: 2009-11-11 13:24:33 Last Modified: 2008-11-12 01:34:10

    Registrant Contact: Global Investments Worldwide, Ltd. Milan Saksa (pravnicihk@centrum.cz) 7 Craig Street Belize City, BELIZE, BZ 78583 P: +501.00420495221972 F:

    Administrative Contact: Global Investments Worldwide, Ltd. Milan Saksa (pravnicihk@centrum.cz) 7 Craig Street Belize City, BELIZE, BZ 78583 P: +501.00420495221972 F:

    Technical Contact: Global Investments Worldwide, Ltd. Milan Saksa (pravnicihk@centrum.cz) 7 Craig Street Belize City, BELIZE, BZ 78583 P: +501.00420495221972 F:

    Billing Contact: Global Investments Worldwide, Ltd. Milan Saksa (pravnicihk@centrum.cz) 7 Craig Street Belize City, BELIZE, BZ 78583 P: +501.00420495221972 F:

    Predpokladam, ze adresa je fake, ale telefon a email by mohli sedet. Moh by nekdo overit ten telefon? 420 495 221 972 - vypada to na Hradec Kralove. Ten email pravnicihk by taky mohl sedet.
    stativ avatar 28.4.2009 11:54 stativ | skóre: 54 | blog: SlaNé roury
    Rozbalit Rozbalit vše Re: "url spam"
    Hmm… dostal jsem krásně podlý nápad. Asi se zaregistruji na haldě pornostránek. Ale svůj email nepoužiju…
    Ať sežeru elfa i s chlupama!!! ljirkovsky.wordpress.com stativ.tk
    17.6.2009 19:19 petr_p | skóre: 59 | blog: pb
    Rozbalit Rozbalit vše Re: "url spam"

    Google vrátí na jméno „Milan Saksa“ tohoto pána vedeného jako dlužníka nabízené pohledávky. Tam se dozvíme, že vystupuje pod firmou INECON z Hradce Králové. Pohled do obchodního rejstříku ukáže, že firmu nyní vede asi příbuzná Blanka Saksová. Protože telefon z whois +420495221972 je pevná linka, bude jistě v telefonním seznamu. A opravdu tam je. Pohled do historie obchodního rejstříku ukáže i celou adresu Milana Saksy platnou k roku 2007. Nicméně obchodní rejstřík zná i jinou firmu pana Saksy, která stále existuje, i když již jen v likvidaci.

    Takže víme, kdo to je, kde bydlí i mail a telefon do jeho (bývalé) práce.

    AraxoN avatar 28.4.2009 11:59 AraxoN | skóre: 47 | blog: slon_v_porcelane | Košice
    Rozbalit Rozbalit vše Re: "url spam"

    Spamy nahlasujem na Spamcop a je mi jedno, či sú japonské, ruské, anglické, slovenské, obrázkové, či URLkové. Keď na providera tlačí nejaká organizácia z vonku a vyhráža sa mu zaradením na spamlist, tak to občas vedie aj ku výsledku. Vypisovať nasrané emaily pôvodcovi spamu nikam nevedie, a provider pôvodcu keď nie si aj ty jeho klientom, tak sa tiež nepretrhne.

    28.4.2009 12:22 Matlas
    Rozbalit Rozbalit vše Re: "url spam"

    Vypisovať nasrané emaily pôvodcovi spamu nikam nevedie

    souhlas. navíc tím dává člověk najevo že spammer zacílil na validní adresu.

    Quimby avatar 28.4.2009 13:19 Quimby | skóre: 6 | blog: Quimby | Havířov / Praha
    Rozbalit Rozbalit vše Re: "url spam"

     Napráskal bych je, ale jinak bych to řešil přes filtry. Udělej si filtr na emaily od adresatů, kteří posílaj tydle blbosti, a nastav tam pravidlo rovnou smazat. A máš vystaráno. V inboxu to už neuvidíš.

    Hlupáci jsou sebejistí a myslící lidé jsou plni pochybností. -- Russell
    28.4.2009 14:50 Kvakor
    Rozbalit Rozbalit vše Re: "url spam"
    Hmm, jenže u URL spamu jsou vetšinou ty adresy generované (není počítáno, že by se na ně odpovídalo, když je tam URL), takže se nikdy nemusí objevit podruhé a pak je jejich filtrování zbytečné. Dokonce jsem se setkal s případem, kdy mi URL spam přišel z mojí vlastní adresy.
    28.4.2009 15:48 phax7 | skóre: 34 | blog: PhaX_blog
    Rozbalit Rozbalit vše Re: "url spam"

    Mi jde o princip, až tohle bude dělat 1000 firem bude se to filtrovat těžko. Navíc jak píše kolega pode mnou - často to chodí z "mojí adresy", url můžou být náhodné...

    28.4.2009 14:48 Dušan Hokův | skóre: 43 | blog: Fedora a další...
    Rozbalit Rozbalit vše Re: "url spam"
    zaregistrujte se na spamcopu a napraskejte je tam, dost mailserveru si spamcop databazi bere jako blacklist
    28.4.2009 15:58 phax7 | skóre: 34 | blog: PhaX_blog
    Rozbalit Rozbalit vše Re: "url spam"

    Právě se registruju...

    28.4.2009 16:17 phax7 | skóre: 34 | blog: PhaX_blog
    Rozbalit Rozbalit vše Re: "url spam"

    Posláno, 2 lidi z eurotelu, zbytek jejich webovky... :(

    28.4.2009 16:43 petr_p | skóre: 59 | blog: pb
    Rozbalit Rozbalit vše Re: "url spam"

    O spam se jedná, pouze nevyhovuje definici „nevyžádaného obchodního sdělení“.

    Můžete to zkusit soudně přes obtěžující jednání (asi jako kdyby vám někdo vyhazoval do schránky svoje týden staré noviny).

    Nebo napsat do Eurotelu, případně vyzkoušet určitě užitečný CSIRT, když už si ho platíme. (Chystám se jej použít na hlášení SSH útoku ze sítě Českého telecomu, kde jejich abuse kontakty nefungují).

    A samozřejmě nejúčinnější bude naučit vlastní spamový filtr, že krátký mail obsahující pouze URL složenou z českých slov je s nejvyšší pravděpodobností spam.

    28.4.2009 17:16 Kvakor
    Rozbalit Rozbalit vše Re: "url spam"
    No jo, jenže já třeba dost často dostávám i posílám maily typu "Stahněte si to a to z URL toho a toho", protože cpát desíky megabytů přes mail považuju za zvrhlost, když máte vlastní webserver nebo rozličné úschovny souborů. A už jsem se setkal s tím, že mi byl takový mail vrácen jako spam ...

    BTW: Dokonce jsem se nedávno setkal i s velmi paranoidním mailovým scannerem, který vrátil mail s přílolohou (cca. 300KB), ve které byl web zabalený do zipu (!), protože v něm byl Javascript (adobácký AC_RunActiveContent.js).
    28.4.2009 18:40 petr_p | skóre: 59 | blog: pb
    Rozbalit Rozbalit vše Re: "url spam"
    Proto musíte trénovat.
    17.6.2009 19:26 petr_p | skóre: 59 | blog: pb
    Rozbalit Rozbalit vše Re: "url spam"

    Dnes mi přišel spam z jiné internetové adresy na stejnou doménu:

    Received: from nb02 (ip-85-160-94-169.eurotel.cz [85.160.94.169])
            by ns.gnupg.cz (Postfix) with SMTP id 65FF8E9FD71
            for <translations.cs@gnupg.cz>; Wed, 17 Jun 2009 18:26:16 +0200 (CEST)
    Received: from nb02[127.0.0.1] by nb02[127.0.0.1]
            (SMTPD32); Wed, 17 Jun 2009 18:26:11 +0200

    Založit nové vlákno • Nahoru

    ISSN 1214-1267   www.czech-server.cz
    © 1999-2015 Nitemedia s. r. o. Všechna práva vyhrazena.