Nizozemská vláda ve snaze šetřit a zvyšovat efektivitu s využitím umělé inteligence (AI) hodlá zrušit asi 25.000 pracovních míst ve státní správě. Cílem je postupně dosáhnout ročních úspor až 3,5 miliardy eur (85,2 miliardy Kč). Na konci loňského roku ve státní správě pracovalo rekordních 160.000 lidí. „Nemůžeme pokračovat v tom, co jsme dělali dosud,“ uvedl státní tajemník pro efektivní fungování vlády Eric van den Burg. „Proto
… více »Příspěvek na blogu PRUSA 3D představuje fotoaparát CAIM1 (Counter Artificial Intelligence Machine 1). Uměle vytvořený obsah je každým dnem těžší rozeznat od skutečných záběrů či fotografií, což podrývá důvěryhodnost žurnalistiky, archivních materiálů i každodenní tvorby obsahu. Fotoaparát CAIM1 byl vyvinut právě k tomu, aby ověřoval původ fotografií a videí přímo během jejich pořizování. Uvnitř fotoaparátu se nachází hardwarová Web3 peněženka se zabezpečovacím čipem Tropic Square TROPIC01.
Jonathan Thomas oznámil vydání nové verze 4.1 video editoru OpenShot (Wikipedie). Zdrojové kódy OpenShotu jsou k dispozici na GitHubu. Ke stažení je i balíček ve formátu AppImage. Stačí jej stáhnout, nastavit právo na spouštění a spustit.
Při běžné migraci virtuálního stroje mezi hypervizory se jeho MAC adresa přesune na jiný leaf switch. EVPN tuto změnu distribuuje pomocí BGP Type-2 route a MAC mobility sequence number. Problém nastává, pokud útočník podvrhne zdrojovou MAC adresu jiného zařízení. Leaf může změnu interpretovat jako legitimní přesun MAC a rozšířit ji přes BGP do celé fabric. Výsledkem může být přesměrování provozu určeného původnímu zařízení. Autor článku rozebírá možnosti detekce pomocí sledování MAC moves, BGP route reflektorů a kontroly na přístupové vrstvě.
Vývojáři desktopového prostředí Enlightenment (Wikipedie) a souvisejících knihoven Enlightenment Foundation Libraries (EFL) vydali nové verze. Enlightenment byl vydán ve verzi 0.28.0 a Enlightenment Foundation Libraries ve verzi 1.29.
Cloudflare zjistil, že některé odpovědi modelu GLM-5.3 obsahovaly části dat z předchozích požadavků jiných zákazníků. Příčinou byla kombinace chybné konfigurace a chyby v inference enginu SGLang. Model podporoval kontextové okno 1 048 576 tokenů, ale GPU KV cache pool měl kapacitu pouze 681 280 tokenů. Při překročení kapacity docházelo k nesprávnému zpracování odmítnutého požadavku. Decode část systému následně pracovala se starými
… více »Vývojáři Knot Resolver vysvětlují, jak změnili rozhodování o tom, které DNS záznamy ponechat v cache a které odstranit. Článek obsahuje skutečná měření: devět hodin DNS provozu při 2 000 QPS, srovnání cache o velikosti 25 MB a 40 GB a také porovnání s BIND 9, kromě algoritmů obsahuje konkrétní doporučení pro konfiguraci a diagnostiku.
Největší kryptoměnová burza světa Binance se stala terčem útoku, při kterém podvodníci odcizili během několika minut kryptoměny v hodnotě přibližně 6,3 miliardy dolarů. Jedná se o největší kryptoměnovou krádež v historii, přibližně čtyřikrát větší než loňský útok na burzu Bybit. Binance se podařilo ve spolupráci s partnery zmrazit aspoň aktiva v hodnotě zhruba 3 miliard dolarů a slíbila, že veškeré ztráty pokryje z vlastních prostředků.
Zranitelnost CVE-2026-98432 s CVSS 9.8 odhalila AI od společnosti Anthropic. Jedná se o kritickou chybu v implementaci MPTCP (multipath TCP). Debian vydal patche 16.10. a 22.10., ale např. Ubuntu je zatím bez opravy. Více informací na The Hacker News.
Na Slovensku vznikla úplne nová rally hra, ktorá je zadarmo a funguje vo Windowse, Linuxe či na Macu. Greenie Rally má viac ako 50 tratí a vozidiel, šampionáty či turnaje. Má retro feeling a imituje automobilové hry z prelomu tisícročí. Vyskúšate prejsť všetky mapy na Škode 130RS?
Nedávno jsem si pořídil čtečku čipových karet, která mi umožňuje přihlašovat se do různých služeb státu pomocí do ní zasunutého občanského průkazu (říká se tomu eOP). Je to pomalé a zatím jsem nepřišel, v čem je to lepší než alternativy (bankovní identita, ověřování přes SMS, mojeID). Stále častěji se ale dostávám do situací, kdy bych využil elektronický podpis, a ten umístěný na občanském průkazu by měl dle mého chápání být silnější. A tak jsem se rozhodl si jej pořídit. Jenže to na Linuxu nejde, dle vyjádření podpory je třeba použít aplikaci eSignum, která funguje jen ve Windows. Doba nicméně pokročila a VirtualBox umí USB zařízení (kterým je i moje do Thinkpadu integrovaná čtečka) plně propustit hostovanému systému. Jak tedy podat příslušnou žádost z virtualizovaných Windows?
1. Je třeba nainstalovat VirtualBox, myslím že včetně Extension Packu a optimálně i Guest Additions. Na to je na internetu plno návodů.
2. Pak je třeba nainstalovat Windows. Pokud to mají být Windows 11 (když už tak už, moje předchozí instalace ve Virtual Boxu byla Windows XP), je třeba během instalace spustit konzoli a vypnout ověřování toho, zda máte pro Windows 11 dost silný hardware (některé věci se v zemi Microsoftu nemění). Zafungoval mi tento návod.
2. Pak je potřeba zprovoznit USB passthrough, na Ubuntu tímto příkazem:
sudo adduser $USER vboxusers
a pak restartovat počítač (prý).
3. Nyní je třeba nainstalovat na Windows software eObčanka, který zároveň nainstaluje patřičné ovladače, a stáhnout si výše odkazovaný eSignum, který se nikam neinstaluje.
4. Pak buď na Linuxu nebo ve Windows v eObčance je třeba nastavit všech pět osobních kódů, pokud je ještě nemáte nastaveny. Ano, je jich pět, mohou být stejné, a vůbec to neznamená, že si je člověk nemusí někam napsat, ideálně na papír k občance. Byť pro praktické použití jsou třeba jen dva (ostatní slouží na reset ostatních PINů nebo pro instalaci klíče k elektornickému podpisu) a mohou být stejné, což je asi z bezpečnostního hlediska špatně, ale zas je to pak zapamatovatelné.
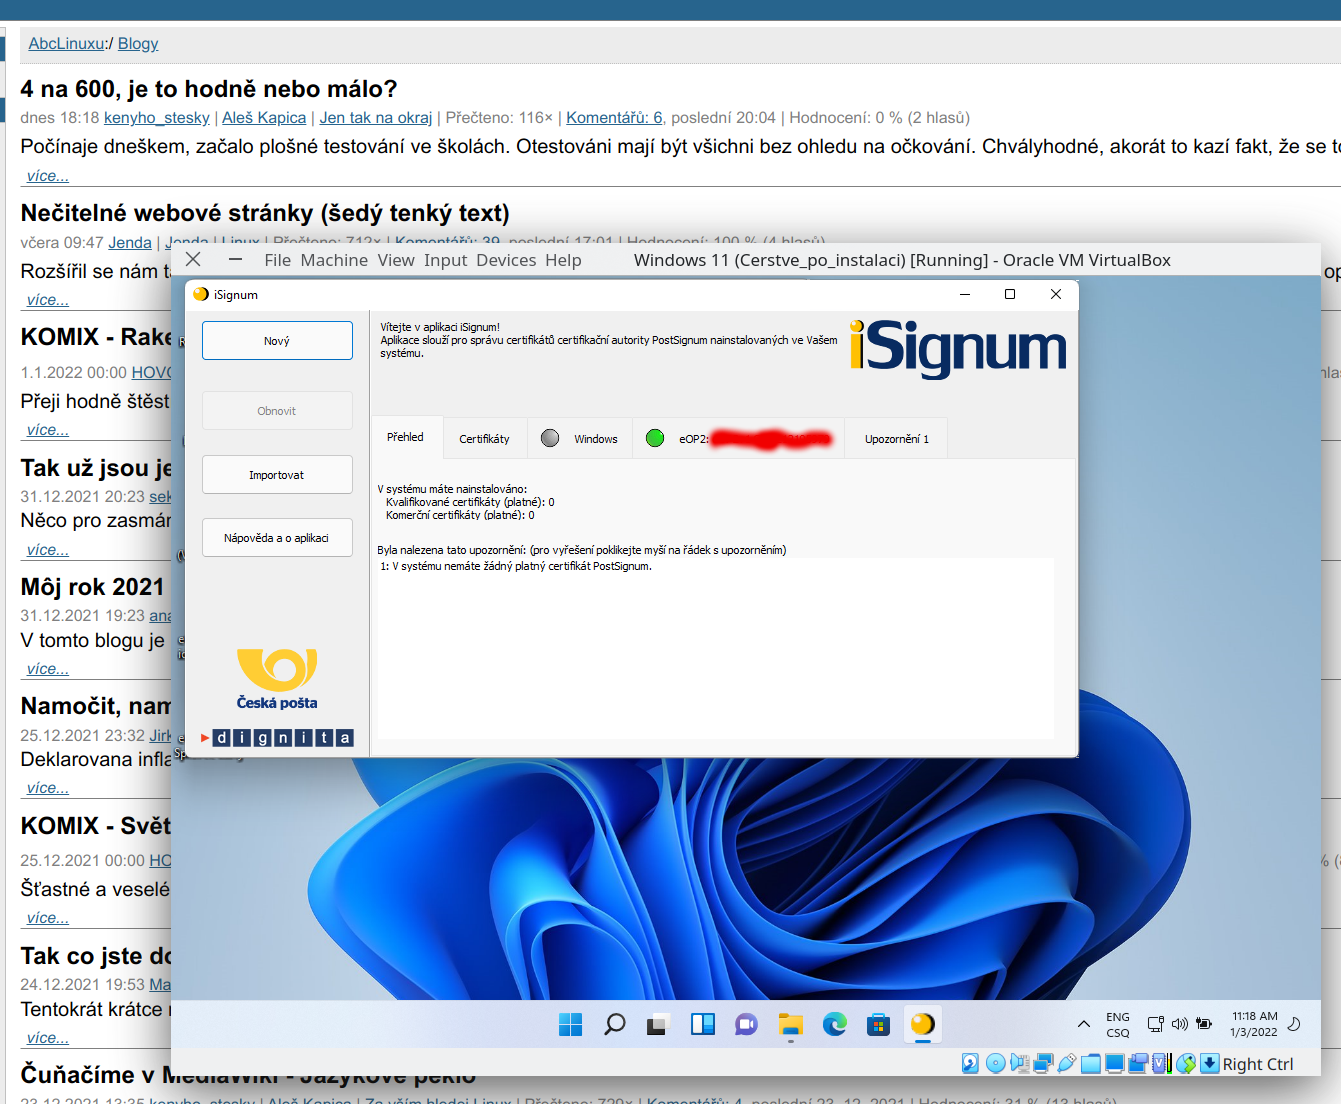
5. A nyní je již možné spustit aplikaci eSignum, vyplnit jméno a e-mail (na něj pak přijde potvrzení), zažádat o podpis a potvrdit to PINem (oficiální návod zde). Z nějakého důvodu to prošlo až napotřetí - přišlo mi, že systém nerad, když opustím myší okno Virtualboxu.
6. Poslední krok je tradá fyzicky na poštu. Dle vyjádření podpory společnosti PostSignum to pak bude fungovat již bez Windows přímo s aplikacemi v Linuxu, tak jsem zvědavý. Pokud to nebude triviální, napíšu druhý díl nebo to doplním sem. Více informací o elektronických podpisech a Linuxu obecně zde: https://www.root.cz/clanky/elektronicky-podpis-a-linux-v-roce-2021/
Udělal jsem vám screenshot, ale nelze tu patrně nahrávat obrázky, tak máte bohužel smůlu.
UPDATE: Tak už jsem přišel, jak se obrázky nahrávají, tak jsem ho nahrál.
UPDATE2: Na poštu jsem dorazil s potřebnými papíry, pracovnice se na to sešli dvě, asi patnáct minut horečně vyplňovaly údaje do počítače ze smlouvy (že by se to natáhloz občanky, nebo bych to dopředu za mnohem kratší dobu zadal někde na webu, to ne), daly mi vyplnit registraci na MPSV (nevím k čemu to je, ale když už, tak už) a vše bylo hotovo. S čipem na občance nijak nemanipulovaly. Do mailu mi přišel certifikát, který jsem aplikací eSignum naimportoval do občanky. To by ale prý šlo snad i pomocí softwaru eObčanka, který funguje in a Linuxu. Ve Windows jsem nainstaloval Libreoffice a podepisování funguje, software liberoffice vidí (je to pod "File>Digital Signatures". Ale zaboha mi nedochází, jak to má fungovat na Linuxu, tam Libreoffice certifikát na občance nevidí.
UPDATE3: Tak je to vlastně jednoduché. Dokonce se to člověk může dočíst na oficiálním webu, jen to tam je poněkud abstraktně řečeno, tak jsem to nejdřív nepochopil. Je to sekce "Integrace ovladačů do operačního systému Linux". Stačí otevřít Firefox>Settings>Security Devices÷Load a nahrát tam soubor /usr/lib/x86_64-linux-gnu/libeopproxyp11.so - pak už LibreOffice podpis vidí. Na oficiálním webu mají překlep, knihovna se jmenuje libeopproxyp11.so, ne libeopproxy11.so ("p" před "11").
pkcs11config.path=conf/pkcs11.cfg v souboru conf/conf.properties
conf/pkcs11.cfg naplnit takto:
name=eObcanka
library=/usr/lib/x86_64-linux-gnu/libeopproxyp11.so
Aplikace se pak spustí skriptem
jsignpdf.sh
Tiskni
Sdílej:


 3.1.2022 22:16
Josef Kufner | skóre: 70
 ). Druhá věc je, že nevím, zda mi ten podpis na občance bude k něčemu více platný, než nobyčejný klíč uložený v počítači - teoreticky by snad měl platit v celé Evropě.
 4.1.2022 08:19
Max | skóre: 73
| blog: Max_Devaine
4.1.2022 09:52
Max | skóre: 73
| blog: Max_Devaine
4.1.2022 11:46
Josef Kufner | skóre: 70
4.1.2022 13:24
Max | skóre: 73
| blog: Max_Devaine
BTW: Uz se tesim, az lidi zacnou elektronicky podepisovat zaveti. Bude stacit 10 let pockat, a pak je klidne puvodnim algoritmem a puvodnim klicem podepsat, jen s uplne jinym obsahem ...To je přesně ten důvod, proč je omezená platnost elektronicky podepsaných dokumentů, a pokud potřebuješ mít dokument podepsaný déle, musíš pořád dokola platit za přerazítkování ...
platnost tech dokumentu nijak omezena neni, je omezena platnost jejich podpisuTakže skončím s dokumentem bez platného podpisu, což v podstatě znamená že mám nepodepsaný dokument. Za předpokladu, že se nastavila nějaká rozumně krátká doba platnosti podpisu, a že ji beru vážně. To ale bude v případě nějakých právně důležitých dokumentů splněno. A jako jo, při validaci je třeba dávat pozor na revokace, ale s přerazítkováním to přímo nesouvisí. To se dělá proto, aby se vytvořil nový podpis (ideálně s novým algoritmem) s časovou značkou, čímž se posune platnost podpisu a zvýší odolnost proti útokům na staré algoritmy. To srovnání s papírovým dokumentem je zajímavé, ale tam taky může nastat spoustu komplikací: např. může někdo chtít znalcem přezkoumat, zda je podpis na dokumentu pravý a pod ... Tak mě napadá jaké certifikáty používá při přerazítkování zpráv v datových schránkách česká pošta. Fungovaly by dnes na Fedoře při zapnuté "FUTURE" crypto politice, když už s tím mají tolik práce?
4.1.2022 21:23
Josef Kufner | skóre: 70
6.1.2022 12:02
Josef Kufner | skóre: 70
Ty totiz (mozna) predlozis ten pred 10 lety elektronicky podepsanej dokument, ale tvuj soused predlozi klidne stejnym klicem podepsany zamitnuti.Pak přijde stavební úřad, předloží jiný dokument se stejným číslem jednacím a souseda zavřou za podvod.
4.1.2022 11:33
Josef Kufner | skóre: 70
Žádné certifikáty se na tokenu negenerují a žádný certifikát do podpisu nic nevkládá.
Teoreticky to má fungovat tak, že token má zvláštní funkci, kterou podepíše, že daný veřejný klíč má soukromý klíč vygenerovaný na daném tokenu. Právě tuto zvláštní funkci má používat proprietární aplikace na generování žádostí o certifikát, která je jen pro Windows. Podpis z této funkce spolu s žádostí o nový certifikát pak ona aplikace posílá autoritě. Ta podpis ověří, čímž má dokázáno, že soukromý klíč vznikl na tokenu a vydá certifikát, o který žádal člověk a do něj připíše poznámku, že je vydán na základě té novější směrnice EU, která vyžaduje generování na tokenu. Když pak člověk podepisuje, tak k podpisu připojuje tento certifikát, v kterém je ta poznámka.
Prakticky ale v případě občanky mám podezření, že ten token takovou funkcí nedisponuje a proprietární aplikace je potřeba proto, aby uživatelé „museli“ použít tu aplikaci, která zase uživateli nedovolí udělat žádost z importovaného klíče. Celé je to habaďůra. Když PostSignum slavnostně oznamovalo plán na podporu občanek, tak ministerstvo vnitra přispěchalo s tiskovou zprávu, že PostSignu předalo specifikaci karty, ale že „z bezpečnostních důvodů“ ji veřejnosti neukáže.
Co posílá aplikace přes USB zjistit můžeš, ale náš nový autorský zákon výslovně zakazuje takovou informaci dále šířit nebo použít k implementaci konkurenčního software. (Poslední dobou ze zákonů koukají lobistické zvratky, až to hezké není.)
S předgenerovaným klíčem pracují některé tokeny, které prodává PostSignum. Výrobce předgeneruje klíč, a ponechá si v evidenci jeho veřejný klíč. Pak jeho podpis není potřeba. Uživatel je při koupi poučen, že ten předgenerovaný nemá mazat. Je to taky důvod, proč PIN k tokenu dostáváš od prodejce, místo abys kartu zcela zresetoval. Je to taky důvod, proč přestala existovat přenositelnost tokenů mezi autoritami.
Zneplatňovat jej netřeba, protože jako ostatní klíče vygenerované v tokenu jej nelze exportovat ven. Teoreticky pokud token neumožní ten předgenerovaný klíč použít k ničemu jinému než k té zvláštní funkci, tak jej ani nelze zneužít. Technicky vzato by ani nemusel být chráněn PIN.
6.1.2022 12:09
Josef Kufner | skóre: 70
ale náš nový autorský zákon výslovně zakazuje takovou informaci dále šířit nebo použít k implementaci konkurenčního software.Citation needed. Zde nejde o ochranu proti kopírování.
Řeší to paragraf 66 („do práva […] nezasahuje […], jestliže“):
V bodě 1d je dovoleno zkoumat vstupy a výstupy:
zkoumá […] funkčnost počítačového programu […], činí-li tak při takovém […] provozu […], k němuž je oprávněn,
V bodě 1e je dovolen disassembling:
překládá jeho formu […], jsou-li takové rozmnožování nebo překlad nezbytné k získání informací potřebných k dosažení vzájemného funkčního propojení nezávisle vytvořeného počítačového programu
Ale v odstavci 4 se bod 1e zneplatňuje pro vytvoření náhrady:
Informace získané při činnosti podle odstavce 1 písm. e) […] Dále nesmějí být tyto informace využity ani k vývoji, zhotovení nebo k obchodnímu využití počítačového programu podobného tomuto počítačovému programu v jeho vyjádření
Tedy zdá se, že stále můžeme dělat reimplementaci na základě chování programu (např. sledováním provozu na USB). A taky se zdá, ten odstavec 4 spíše znamená, že disassemblovaný kód pouze nesmíme opisovat („podobný ve vyjádření“).
Takže zas tak hrozné to není, jak jsem se mylně pamatoval. Jen doufám, že podobně shovívavý názor bude mít i případný soudce. Že například nebude tvrdit, že „podobný ve vyjádření“ znamená, že reimplementace má stejnou syntax pozičních argumentů nebo že zkoumat chování nemůžu, protože autor mi nedal oprávnění takto ten program použít.
4.1.2022 08:21
Max | skóre: 73
| blog: Max_Devaine
Vlákno bylo přesunuto do samostatné diskuse.
https://www.nitrokey.com
 5.1.2022 17:37
Pendrekama do nich❗ | skóre: 43
| blog: Grétin blogísek
| 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
aco když tu vobčanku stratíš třeba :O :O
 12.1. 02:03
brozkeff | skóre: 13
| blog: Zpátky po 10 letech
| Žďár nad Sázavou
Sorry za necroposting, ale tenhle článek je asi jediný zdroj na českém internetu, kde jsem našel konkrétní kroky, jak opravdu eObčanku na Linuxu použít na kvalifikovaný certifikát.
Potvrzuji, že mi to funguje ještě v lednu 2026 (ale na Ubuntu 22.04 resp. Mint 21.3) a dokázal jsem přes PostSignum vytvořit certifikát a ten dostat na Windows do občanky, ale pak už přes ten pkcs11 provider a cesty to oživit na podepisování i v Linuxu.
Můj návod pro zájemce: https://www.brozkeff.net/2026/01/12/jak-na-eidas-kvalifikovany-certifikat-na-ceske-eobcance-a-digitalni-podpis-pdf-na-linuxu/
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
