Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.

Tak, já anacondu neviděl už jak dlouho, ale nejde to tam během instalace přidat?
 10.6.2009 17:39
michich | skóre: 51
| blog: ohrivane_parky
To by neměl být problém. Případně udělat neoficiální respin či něco.
10.6.2009 17:46
michich | skóre: 51
| blog: ohrivane_parky
/lib/grub/i386-pc/e2fs_stage1_5
/lib/grub/i386-pc/fat_stage1_5
/lib/grub/i386-pc/ffs_stage1_5
/lib/grub/i386-pc/iso9660_stage1_5
/lib/grub/i386-pc/jfs_stage1_5
/lib/grub/i386-pc/minix_stage1_5
/lib/grub/i386-pc/reiserfs_stage1_5
/lib/grub/i386-pc/ufs2_stage1_5
/lib/grub/i386-pc/vstafs_stage1_5
/lib/grub/i386-pc/xfs_stage1_5
Takze GRUB0 zrejme LVM podporovat nebude, dokud proste ten modul pro LVM mit nebude. Pak to bude muset byt ale fakt kompletni podpora pro LVM, ne nejaka obezlicka jako u RAID mirror, kde grub najde FS i na raid oddilu, protoze je struktura proste stejna. Na raid-stripe taky grub nic nenajde. A LVM je v tomhle jeste dal.
.
 10.6.2009 13:49
Jan Drábek | skóre: 41
| blog: Tartar
| Brno
Co všichni vidí na LVM?
Na fedoře jedu už od Beta1 - má to pár much, ale zatím to funguje ze všech dister nejlépe - především právě INTEL, který má (aspoň na mém notesu) rozhodně lepší výkon než u posledního Ubuntu. Navíc se mi nekouše (tak jako v Ubuntu) při puštění náročnějších her (Snorched, AOM přes wine apod).
 10.6.2009 18:32
Jardík | skóre: 40
| blog: jarda_bloguje
Mě compiz jede naprosto plynule (jen ve Fedoře). Dokonce i 3D aplikace fungují rychle - v okně i fullscreenu -> máš to rozbitý 
11.6.2009 17:05
Jardík | skóre: 40
| blog: jarda_bloguje
máš to rozbitýTypiciká (jak se to píše ...) poznámka - když něco funguje jednomu a druhému ne, tak to má ten druhý rozbitý.
Vyrobil jsem si ve VirtualBoxu testovací stroj s 1 GB RAM a 20 GB HDD a připojil obraz Fedora 11 Live x86-64. Virtuální mašina nabootovala v pohodě a relativně rychle (fyzická mašina je BE-2300 s 1984 MiB RAM). Pak jsem ale krutě narazil.
Vybírám ruční rozdělení disku se záměrem první primární oddíl swap, druhý primární /, třetí primární /home. Ale co to: /boot nesmí být na ext4 oddílu! No dobře, měním fs pro / na ext3. Ke svému překvapení ale zjišťuju, že / musí být pro změnu ext4!
No dobře, nechám si tedy napovědět automatickým použitím celého disku: první primární oddíl 200 MB ext3 pro /boot, druhý oddíl je rozšířený, v něm LVM rozdělené na 1984 MB SWAP a zbytek /. Proč???
Tak dobře, zkusíme to ještě jednou ručně:
- první primární oddíl 64 MB ext3 pro /boot ... OK
- druhý primární oddíl 2048 MB pro swap ... OK
- třetí primární oddíl 5192 MB ext4 pro / ... OK
- čtvrtý primární oddíl "Fill to maximum allowable space" ... CHYBA: "Could not allocate requested partitions: not enough free space on disks." Jediný způsob jak vytvořit čtvrý oddíl je nevynucovat si aby byl primární a dovolit instalátoru vyrobit sda4 jako extended a v něm sda5.
Nějak mi to připomíná dávné doby instalace DOSu a W95 kde nešlo udělat nic jiného, než jeden primární oddíl a jeden extended...
10.6.2009 19:34
michich | skóre: 51
| blog: ohrivane_parky
Fedora 11 Live x86-64. ... Ke svému překvapení ale zjišťuju, že / musí být pro změnu ext4!Instalace z live média funguje trochu jinak než normální instalace. Překopíruje se na disk uložený obraz filesystému z live CD, a musí být teda stejného typu (ext4).
200 MB ext3 pro /boot, druhý oddíl je rozšířený, v něm LVM rozdělené na 1984 MB SWAP a zbytek /. Proč???Proč ne? Pokud se ti zdá ten /boot příliš velký, tak to je proto, abys mohl v budoucnu používat preupgrade, který tam potřebuje přes 100 MB místa.
10.6.2009 19:55
michich | skóre: 51
| blog: ohrivane_parky
A proč nemůžu mít /boot na ext4?Protože GRUB ext4 neumí (patche na přidání podpory ext4 do GRUBu byly maintainerem shledány za příliš riskantní).
A proč mi nedovolí vyrobit 4 primární oddíly?To netuším, asi bug Anacondy.
[vaclav@dt-vk ~]$ mount | grep sda
/dev/sda1 on / type ext4 (rw)
/dev/sda4 on /mnt/share type vfat (rw,umask=0111,dmask=0000,iocharset=utf8)
/dev/sda3 on /home type ext4 (rw)
[vaclav@dt-vk ~]$ yaourt -Q grub
==> List all installed packages
core/grub 0.97-15
10.6.2009 20:25
michich | skóre: 51
| blog: ohrivane_parky
 Ale nechme toho. Nechci rýpat. Dá se říct, že jsem si chtěl zavzpomínat a zjistit kam tahle větev směřuje - začínal jsem na RH 6.2cz.
 11.6.2009 21:10
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
Já chápu právní příčiny, proč tomu tak je, ale jako uživatele mě to znechucuje.Jsem na tom stejně. Já jsem pro to aby se to vyřešilo jednou pro vždy: Buď říct, patenty jsou tfuj,tfuj a jednou pro vždy se vzdát patentovaného softu a nebo prostě bojovat za zrušení patentů. Takové polovičaté řešení se mi moc nelíbí. A zdaleka se to netýká jen Fedory.
12.6.2009 14:31
Jardík | skóre: 40
| blog: jarda_bloguje
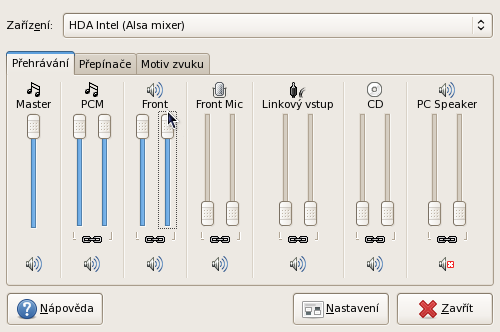
amixer cset numid=3 on, ve Fedoře bez efektu (PulseAudio). V nějakém mailing listu na osdir se to řešilo, výsledek zatím nikde.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
 10.6.2009 11:23
 10.6.2009 11:31
 10.6.2009 17:30
 11.6.2009 23:52