Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
 27.11.2011 10:44
Bluebear | skóre: 30
| blog: Bluebearův samožerblog
| Praha

 28.11.2011 14:44
andree | skóre: 39
| blog: andreeeeelog
 28.11.2011 10:38
Rezza | skóre: 25
| blog: rezza
| Brno
27.11.2011 11:56
Bluebear | skóre: 30
| blog: Bluebearův samožerblog
| Praha
Musím přiznat, že jsi mě dostal. Nevím. Asi proto, že svět je pěkné svinstvo, nezávisle na tom, jestli svítí slunce či nikoliv.  Napadá mě citát z PMMA:
Sakura: And you call yourself human?!
Homura: Of course not. You are not either.
 27.11.2011 12:07
AsciiWolf | skóre: 42
| blog: Blog
Hehe, hezký citát.Sakura: And you call yourself human?!
Homura: Of course not. You are not either.

p.s. Svět není svinstvo, to jen (někteří) lidi jsou svině. 
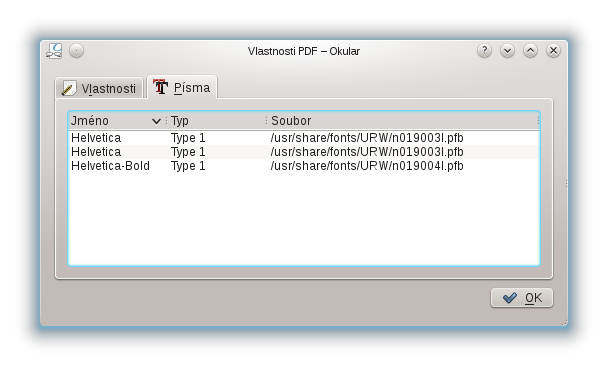
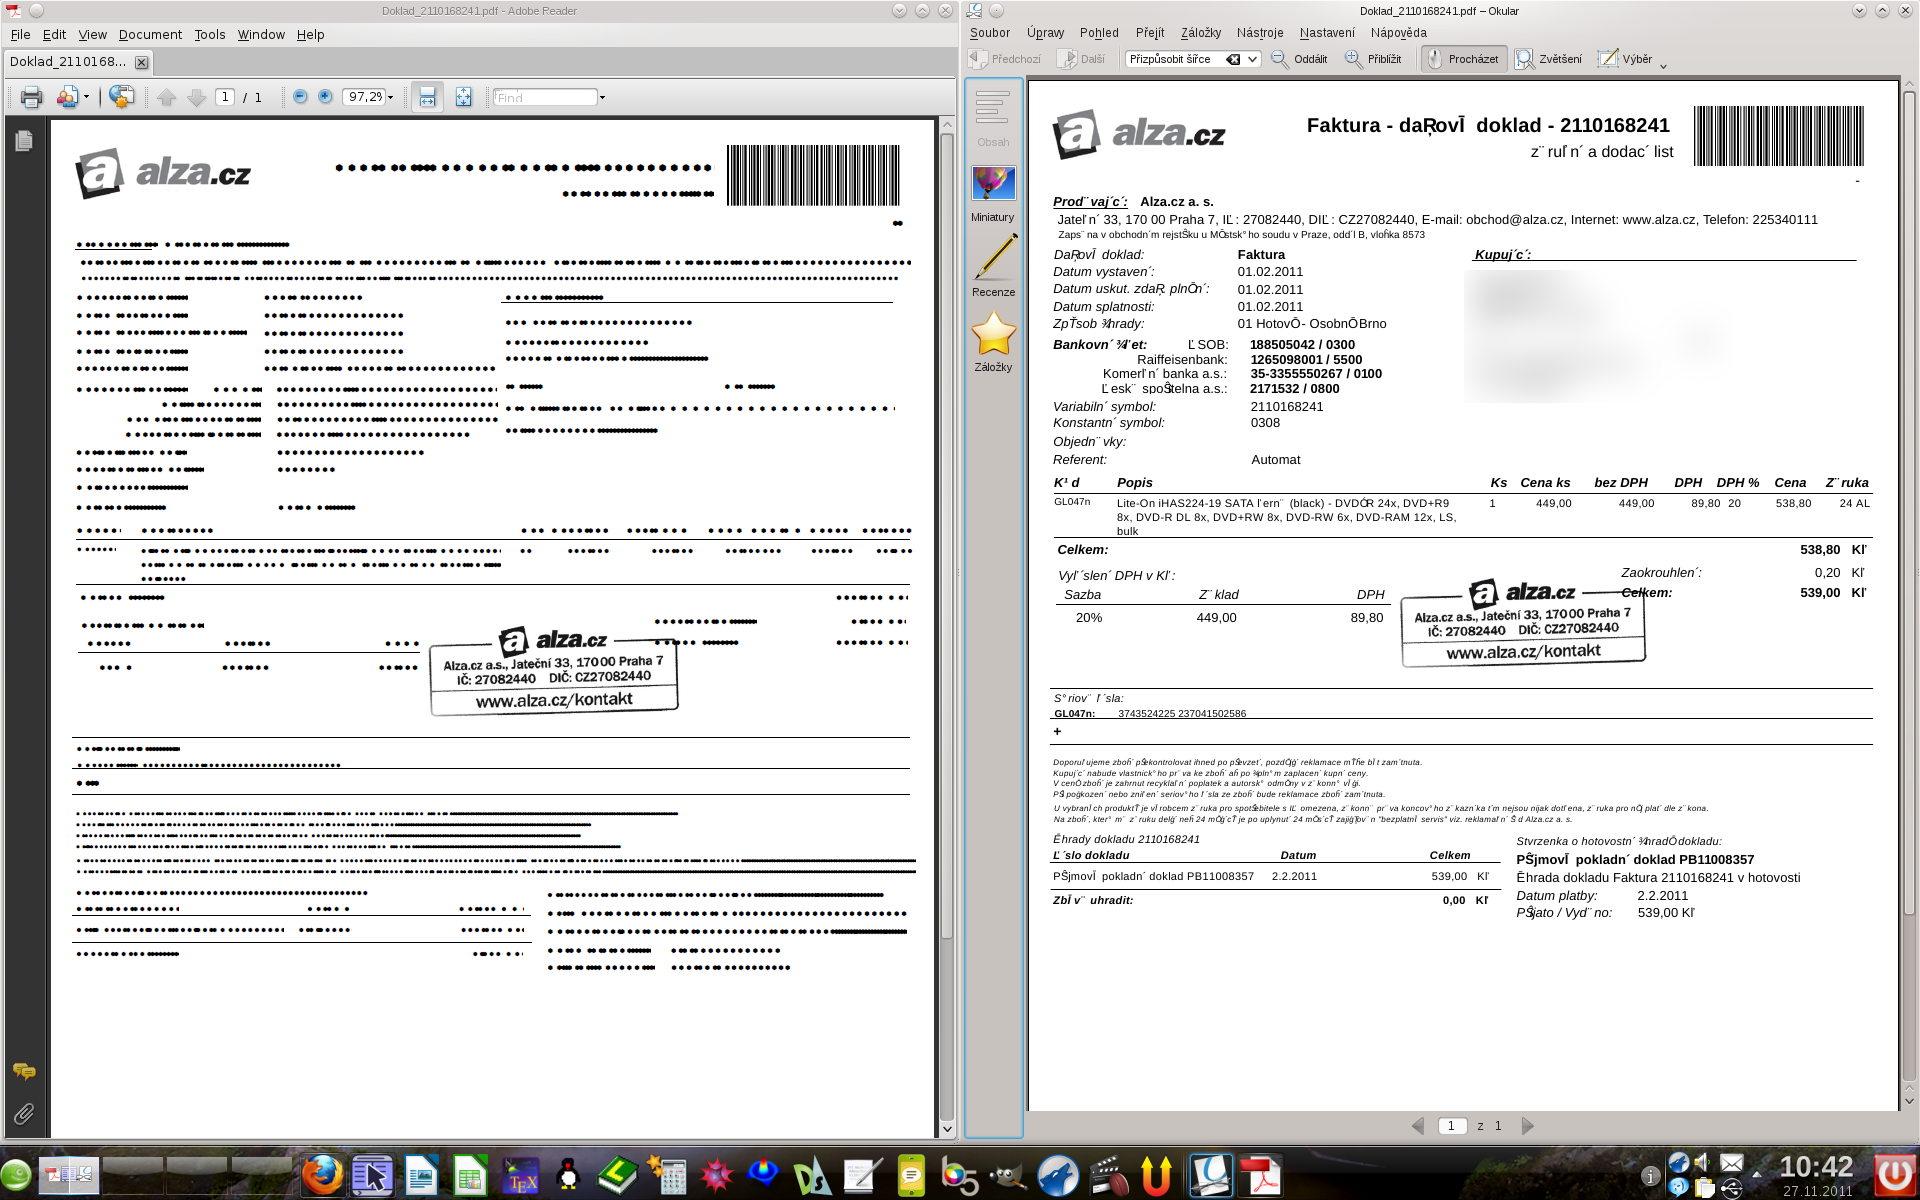
na mem suse 10.1 ukazuje font n019003l.afm nasledujici sekci konce kodovanych a zacatku nekodovanych znaku. Je videt, ze napr. C s hackem (Ccaron) patri mezi nekodovane.
C 249 ; WX 611 ; N oslash ; B 18 -30 529 539 ;
C 250 ; WX 944 ; N oe ; B 40 -23 899 539 ;
C 251 ; WX 611 ; N germandbls ; B 126 -20 566 729 ;
C -1 ; WX 667 ; N Adieresis ; B 17 0 653 914 ;
C -1 ; WX 667 ; N Aacute ; B 17 0 653 939 ;
C -1 ; WX 667 ; N Agrave ; B 17 0 653 939 ;
C -1 ; WX 667 ; N Acircumflex ; B 17 0 653 940 ;
C -1 ; WX 667 ; N Abreve ; B 17 0 653 931 ;
C -1 ; WX 667 ; N Atilde ; B 17 0 653 916 ;
C -1 ; WX 667 ; N Aring ; B 17 0 653 953 ;
C -1 ; WX 667 ; N Aogonek ; B 17 -205 692 729 ;
C -1 ; WX 722 ; N Ccedilla ; B 48 -214 677 741 ;
C -1 ; WX 722 ; N Cacute ; B 48 -23 677 939 ;
C -1 ; WX 722 ; N Ccaron ; B 48 -23 677 940 ;
Software, ktere nyni pouzije takovy font a vyrabi ten pdf dokument musi nyni tedy pouzit nejaky encoding, jestlize jsou napr. puvodni data v iso8859-2 tak takovy nebo upraveny winansi encoding (myslim ze normalni winansi ma oporti w1250 zprehazene prave tech 6 znamch znaku), kdyz je zdrojem neco z windows.
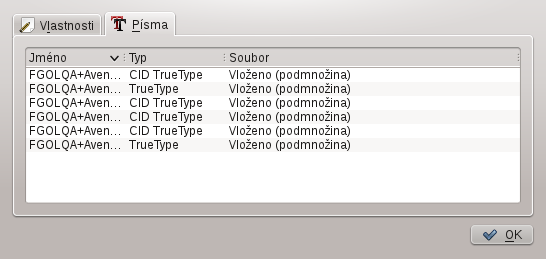
Zajimalo by me (opravdu) jak ten prohlizec pozna, jaky encoding byl pouzit, kdyz ten font neni vlozen?
 30.11.2011 08:05
Ruža Becelin | skóre: 40
| blog: RuzaBecelinBlog
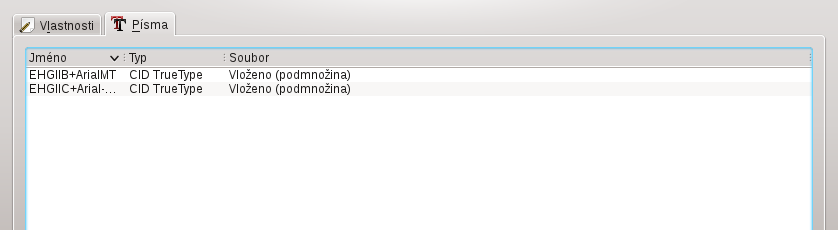
sudo zypper in fetchmsttfonts
 27.11.2011 11:46
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
K čemu mi sakra je PDF dokument, který si bez fontů korektně ani neotevřu?A ptal ses jich? Třeba o tom ani neví.
Na dotazy v mBank nikdo nereaguje,...
27.11.2011 11:52
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
27.11.2011 13:10
Bluebear | skóre: 30
| blog: Bluebearův samožerblog
| Praha
27.11.2011 13:08
Bluebear | skóre: 30
| blog: Bluebearův samožerblog
| Praha
reálně, koho zajímá že se pár pomatenců s neprofesionálním operačním systémemPár pomatenců? Neprofesionální operační systém používá nejméně 99% uživatelů. A mají na něm ten svůj Arial z roku 1982
Ale ano, máš pravdu, často je to systém ilegální (i s fonty a vším).
Zbylé jedno procento používá profesionální operační systém (viz nasazení) s plně legálními a poněkud modernějšími fonty. Škoda, že většina je pozadu...
reálně, koho zajímá že se pár pomatenců s neprofesionálním operačním systémem s ilegálními kradenými písmy nezobrazujou fonty?ehm, jak souvisí operační na mém počítači s tím, že se mi to vytiskne blbě na tiskárně, kam to pdf pošlu? dále si nejsem jist, zda lidi, co nám tyto tiskárny vybírali, je vhodné označovat za pomatence, a co se týká statistických chyb a vtipů, tak aktuálně je nás v kanclu něco ke čtyřem stům a nemyslím si, že bychom byli jediná firma v republice, která takovéto tiskárny používá (neříkám, že zrovna konkrétní typy stejné jako my, ale obecně takovouto kategorii mašinek točících řádově stovky stran denně)
 27.11.2011 13:40
Johny z Podoli | skóre: 26
| blog: rocfdebian
Hurá! Věřim že jsem potěšil hromadu lidí ))
 28.11.2011 08:29
houska | skóre: 41
| blog: HW
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz