Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
 .
Se divím že má jardík uzavřený software běžící pod nějakým hypervizorem :-O.
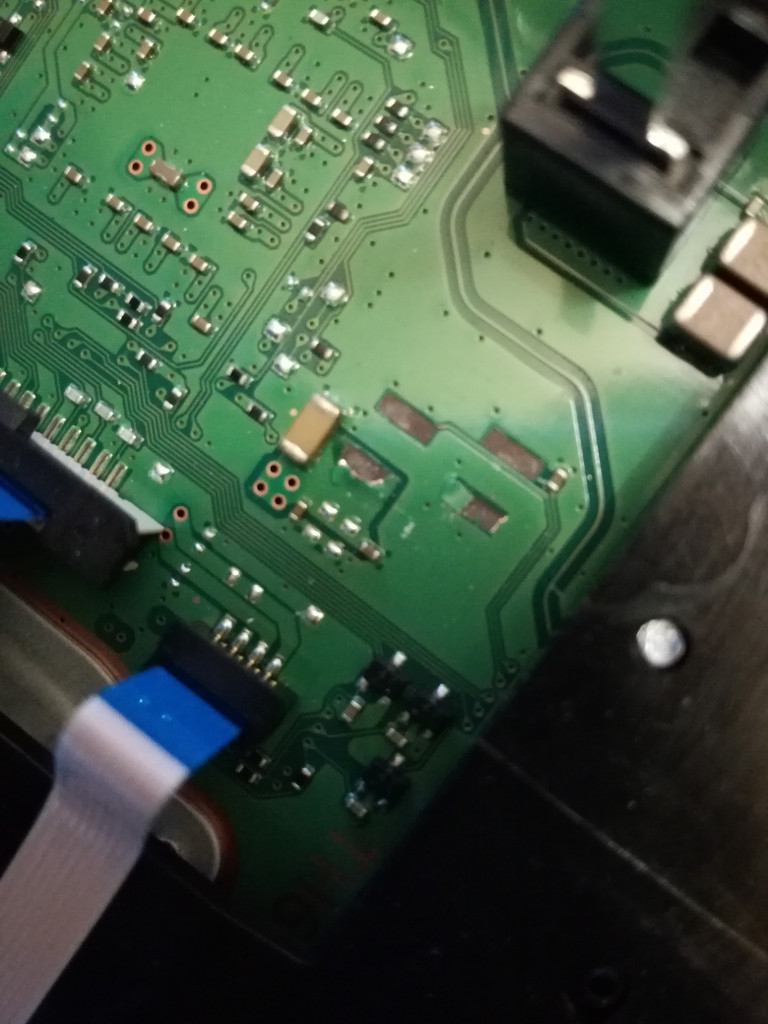
Ale abych taky byl konstruktivní tak: minimálně dva vodiče jsou na power ploškách (taková ta velká část mědi), ty nejsou problém napajet prakticky kamkoliv. Via PCB propojky se IMO utrhnout nemůžou, takže to na ně můžeš naletovat a u zbytku musíš holt opatrně přiletovat novej kablík s třeba čokoládou :-P na zbylou měď nebo měď u blízké součástky.
P.S. Udělej detailnější foto...
.
 11.6.2017 14:24
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko
 11.6.2017 17:21
⧠ A = 0 | skóre: 11
| blog: Technokratovo_zrcadlo
| 上海
4. Spodný kontak je evidentne mínus a väčšina plochy dosky. (nemusí to byť zaručene mínus, ale pokrýva väčšinu dosky)Stačí propípat u nějakých prokovů na kostru (USB třeba) .. pozor pípá i VCC proti zemi než se nabijí kondíky (nutno teda sledovat i odpor na displeji, takovejch <10 ohmů je v pohodě IMO) Jinak spodní kontakt jde na ten kondík u levýho, není třeba nic pípat
 .
Osobně teda ten horní považuju za nejtěžší. Jinak neoškrábával bych to až k utrhnuté sekci, aby se utrhávání mědi nešířilo. Je možný že se ten burried spoj vynoří ještě před nějakým BGA na nějaké lehko přístupné součástce, obvykle putuju měřícím hrotem po desce.
PS4 předpokládám nemá nic jako otevřené/leaklé schéma že?
Jinak každý přiletovaný drát pořádně přilepit ať se zase neutrhne.
Osobně teda ten horní považuju za nejtěžší. Jinak neoškrábával bych to až k utrhnuté sekci, aby se utrhávání mědi nešířilo. Je možný že se ten burried spoj vynoří ještě před nějakým BGA na nějaké lehko přístupné součástce, obvykle putuju měřícím hrotem po desce.Jj toto vidím ako najväčší problém.
Jinak každý přiletovaný drát pořádně přilepit ať se zase neutrhne.+1
 https://www.youtube.com/watch?v=vy-Bzq86PH0
https://forum.allaboutcircuits.com/threads/i-ripped-my-power-supply-off-motherboard-can-i-get-some-guidance-please.123470/
.
No bohužel prostě v té hře hučí úplně stejně jako ta stará, jedině, kdy je tižší, je v idle, což je k ničemu. Prostě Sony se rozhodlo, že v zátěži musí konzole hučet jakkráva a ještě dávají veřejně najevo, že hlučnost konzole není důvodem k reklamaci, že to nebrání použití. Přitom účel konzole je hrát hru, k čemuž patří uživatelův vstup a nějaký výstup, obrazový a zvukový. A když ten zvukový jde slyšet jenom, když dáte reproduktory naplnýkule, že se třese barák, tak je to problém. Mám čas hrát převážně jen večer, kdy je prostě všude klid, nebo půlka rodiny spí a nemůžu si dovolit dát reproduktory nahlas. Chci je mít tak nahlas, abych to slyšel. Jenže konzole tento zvuk totálně přehluší a je slyšet kulový. Sluchátka používat nemůžu déle než 30 minut, bolí mě z nich vždycky hlava, to není řešení. Ještě mám asi 3 dny na vrácení do 14 dnů. Akorát jsem zase všechno dostahoval a případná výměna by znamenala opětovné stahování (to šifrování disku závislé na čísle konzole je kokoťárna, nemožné přenést cokoliv do nové konzole, jediný způsob je propojit spuštěné konzole síťovým kabelem a nakopírovat ... pak tu ochranu šifrováním ale nechápu, když kopírovat stejně jde - jenže když si necháte jen disk, máte smůlu, nic nezkopírujete, musíte mít původní funkční konzoli.
Osobně přemýšlím o náhradu za Xbox One X, co má vyjít v listopadu. Má to mít i jakési lepší chlazení s "vapor chamber", ale opět se bojím hučení.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
 10.6.2017 20:29
 10.6.2017 20:56
 10.6.2017 21:22
 11.6.2017 01:22
 11.6.2017 12:11
 11.6.2017 22:27
 12.6.2017 21:05
 17.6.2017 23:22
 19.6.2017 21:06