Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
Prostě o všem o linuxu o životě o práci atd.
 Jinak to ovládání je opravdu nic moc.
Když jsem sem dával obrázky tak proč už zde nemáme nějaký multi-upload nebo něco takového. Klikat po jednom obrázku je celkem hodně velký opruz.
EDIT1: Proč ty obrázky mají špatnou miniauturu?
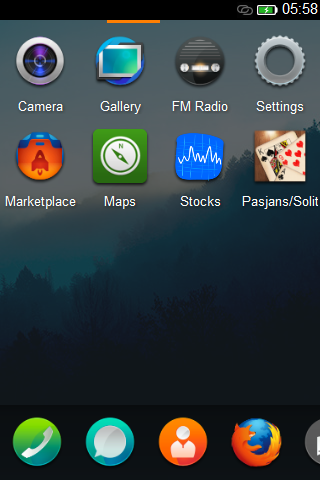
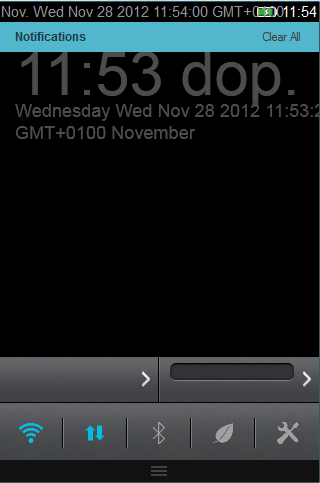
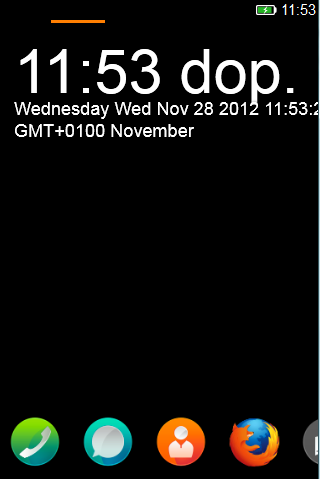
Zkoušel jste prosím někdo ten B2G a s jakým výsledkem? Díky
Tiskni
Sdílej:


 PS: Tahle zmrdska odpoved na StackExchange na otazku "jak se odlogovat?" od nakyho androidfaga ve stylu "ne - ty se vlastne odlogovat vubec nechces!" je presne co mi rikal kazdy na freenode#anroid ...
Mozes to brat ako taky single sign-inNo prave, OS ktery mi nuti SSO k serverum jeho vyrobce je pro me neprijatelny. Pokud by mi napr. Ubuntu neumoznilo instalovat balicky bez prihlaseni k jejich serverum tak u me po mnoha letech zkoncilo (a to uz jsem jim prominul hodne). Nastesti je tu F-Droid, ale bohuzel 90% aplikaci je pouze na play a nikdo to neresi.
To je problem sony ...
na beznem androidu neni problem googleucet smazat. A nebo pouzit AOSP a neflashnout GAPPs ..
Odlogování od googlu nejde ani u ICS udělat jinak než že to totálně vypucuješ do Factory.Myslis ze mi v obchode ukazou jestli se na mobilu co hodlam koupit da odebrat google ucet (samozrejme ne muj, ale jejich ukazkovej) bez factory reset, mam takove tuseni ze ne
 3.12.2012 12:01
gtz | skóre: 27
| blog: gtz
| Brno
A navic googlu bych jeste veril, ze moje data nezneuzije - uz jen proto ze by z toho meli vetsi problemy nez ja Ale mit u sebe zarizeni prihlaseny ke google uctu zabezpeceny jen patlacim heslem, to bych fakt v klidu nebyl.
A navic mit samostne zarizeni k pristupu ke google, samostane k pristupu k amazonu ... za chvili abych si koupil extra tablet abych mohl i na abclinuxu ... ?
 ) a teda plus tablet (TF101) kde su tie sluzby oddelene na urovni samostatnych aplikacii.
No pin (nie pattern) unlock code a sifrovany FS je IMHO dostatocna ochrana pre pripad kradeze/straty mobilu. (Ak mas dovod domnievat sa, ze niekto ide po tvojich datach, tak to pravdepodobne dostatocna ochrana nebude, ale v pripade bezneho zlodeja ano)
* duvod, proc se bezna populace spokoji s (ne)zabezpecenim androidu jde nejlip demonstrovat na prikladu kamarada, co zacal pouzivat HTTPS, kde to jen jde, az po tom co si prosel kurzem IT penetraci.
29.11.2012 13:15
gtz | skóre: 27
| blog: gtz
| Brno
29.11.2012 18:02
gtz | skóre: 27
| blog: gtz
| Brno
28.11.2012 13:51
gtz | skóre: 27
| blog: gtz
| Brno
 28.11.2012 15:00
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
28.11.2012 15:18
gtz | skóre: 27
| blog: gtz
| Brno
28.11.2012 13:49
gtz | skóre: 27
| blog: gtz
| Brno
28.11.2012 15:19
gtz | skóre: 27
| blog: gtz
| Brno
28.11.2012 15:28
gtz | skóre: 27
| blog: gtz
| Brno
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 28.11.2012 19:38
 28.11.2012 12:37