Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
Odkazy

11.9.2016 20:53
| Přečteno: 1859×
| Programovanie
|  | poslední úprava: 14.9.2016 11:25
Webový framework django obsahuje vlastný testovací web server s automatickým reloadom pri zmene súborov. Implementovaný je pollingom, pri ktorom sa raz za sekundu skenuje každý zdrojový kód (vrátane knižníc). Preto som sa rozhodol implementovať malý skript, ktorý bude používať inotify a webovú aplikáciu automaticky reloadne pri uložení súboru.
Zdrojové kódy som ako zvyčajne hodil na github. Skript run-django využíva knižnicu watchdog na detekciu zmien medzi zdrojovými kódmi projektu. Po zmene súboru skript počká zvolený časový interval, následne ak nebol zmenený žiaden ďalší súbor pošle SIGHUP signál uwsgi procesu. Zaujímavé časti kódu sú:
class ReloaderEventHandler(events.PatternMatchingEventHandler):
    RELOAD_ON_EVENTS = {
        events.EVENT_TYPE_MOVED,
        events.EVENT_TYPE_DELETED,
        events.EVENT_TYPE_CREATED,
        events.EVENT_TYPE_MODIFIED,
    }

    def __init__(self, *args, **kwargs):
        self.proc = kwargs.pop('proc')
        self.reload_wait_time = kwargs.pop('reload_wait_time')
        self.timer = None
        super(ReloaderEventHandler, self).__init__(*args, **kwargs)

    def _run(self):
        if self.timer is not None:
            self.timer.cancel()
        pid = self.proc.pid
        def reload_uwsgi():
            print("Reloading uwsgi ...")
            os.kill(pid, signal.SIGHUP)
            self.timer = None
        self.timer = threading.Timer(self.reload_wait_time, reload_uwsgi)
        self.timer.start()

    def on_any_event(self, event):
        if event.event_type in self.RELOAD_ON_EVENTS:
            self._run()


def main():
    event_handler = ReloaderEventHandler(patterns=['*.py'], proc=proc)
    observer = Observer()
    observer.schedule(event_handler, path=os.path.abspath("."), recursive=True)
    observer.start()
Zvyšok kódu sú viac-menej nechutnosti ako načítavanie konfigurácie (~/.config/run_django.cfg), parsovanie argumentov či ofarbenie logov.
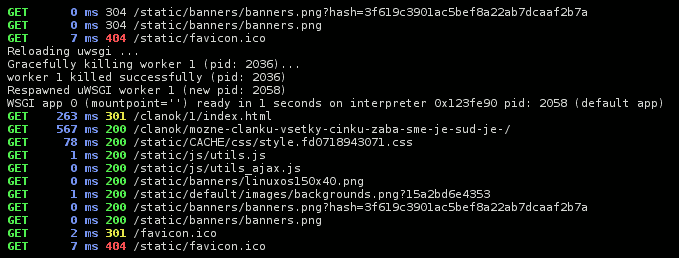
sudo install run-django /usr/local/bin/
Kto chce domáce cvičenie z bashu nech si to prepíše na mkdir a cp ;)
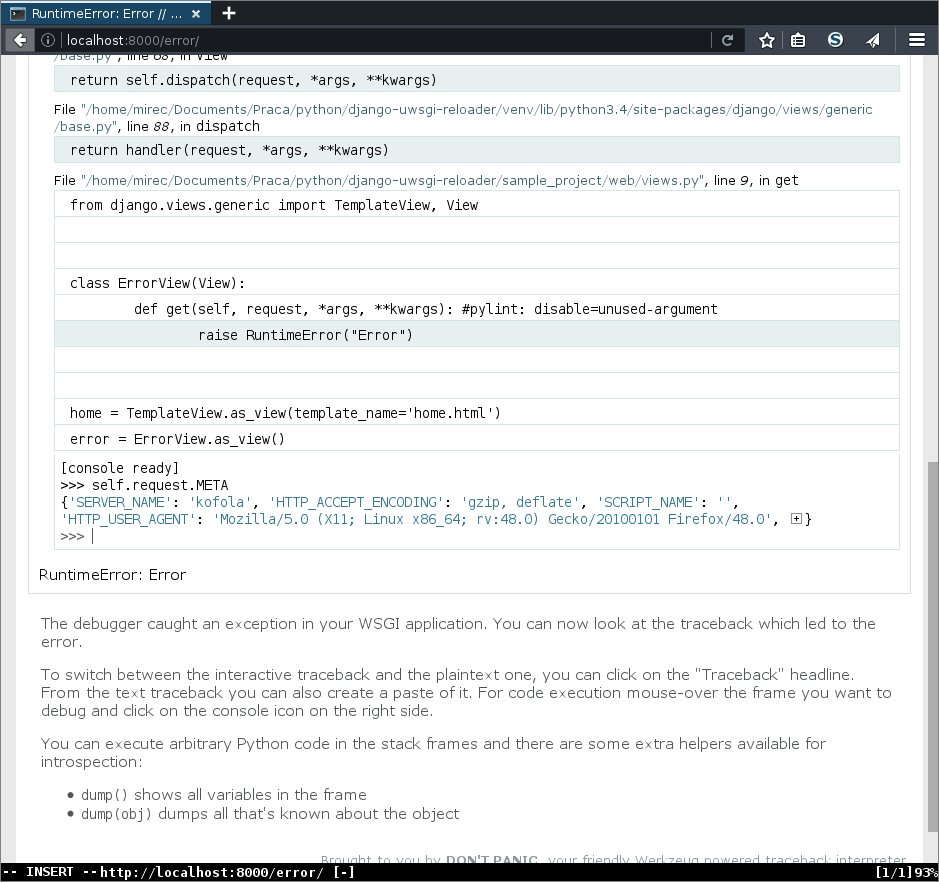
Doteraz som pri práci spúšťal django príkazom python manage.py runserver_plus z balíka django-extensions, ktorý zobrazil pri výnimke namiesto štandardného stack trace werkzeug debugger. Do repozitára som pridal wsgi skript s podporou werkzeug - wsgi_werkzeug.py, ktorý stačí skopírovať do vlastného projektu, prepísať DJANGO_SETTINGS_MODULE a spustiť run-django --module wsgi_werkzeug.
Tiskni
Sdílej:


Po zmene súboru reaguje čakaním 0.1s (neviem ako iné editory, ale vim ukladá najskôr do dočasného súboru a následne premenuje súbor, takže je to taký hack aby nedošlo k race condition)To je pořád race condition, jen s o 0.1 s menší citlivostí
 Lepším řešením by bylo (pokud to watchdog API umožňuje) dočasné soubory filtrovat (např. ignorovat basename ".goutputstream-*" pro GIO-based editory jako Gedit nebo Geany).
 12.9.2016 12:10
mirec | skóre: 33
| blog: mirecove_dristy
| Poprad
Myslím, že väčšina editorov ukladá s dočasnou príponou a ja kontrolujem .py súbory, takže toto problém robiť nebude aj keď dám čas 0. Ošetrenie je skôr pre prípady keď sa uloží viacej súborov naraz, alebo sa vygeneruje adresár s novou app (django-admin.py startapp vytvára asi 4 súbory "naraz").
13.9.2016 09:04
mirec | skóre: 33
| blog: mirecove_dristy
| Poprad
Vďaka za pripomienky. Upravil som skript aby fungoval rovnako + pridal som parameter reload_wait_time (dá sa vložiť do konfiguračného súboru, alebo pri každom spustení príkazu), ktorým sa nastavuje príslušný interval.
O reloade vo werkzeugu viem, len akosi s djangom to nefunguje moc dobre. Používal som django_extensions, doinštaloval som watchdog, pri štarte to vypísalo pekne, že využíva inotify reloader, ale aj tak to žralo cca 5% CPU permanentne, čo pri práci vonku na baterke neakceptujem 
24.9.2016 08:08
mirec | skóre: 33
| blog: mirecove_dristy
| Poprad
Poznám, len neviem, či je to bug alebo funkcia, ale s runserver_plus síce vypíše, že používa inotify reloader, ale pritom stále kontroluje súbory každú sekundu. Tiež sa mi nezdá práve najšťastnejšie registrovať inotify pre všetky použité knižnice. Momentálne používam na virtualenv squashfs pripájaný cez squashfuse a registrácia inotify tam trvá okolo 10s.
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
