KDE slaví 30 let. Přesně před 30 lety, 14. října 1996, poslal Matthias Ettrich do diskusní skupiny comp.os.linux.misc zprávu, která započala historii projektu KDE. Důležité milníky jsou zobrazeny na časové ose.
Byl vydán Mozilla Firefox 158.0. Stejně jako Chrome 155 s podporou JPEG XL (test). Přehled novinek v poznámkách k vydání a poznámkách k vydání pro vývojáře. Řešeny jsou rovněž bezpečnostní chyby. Nový Firefox 158 bude brzy k dispozici také na Flathubu a Snapcraftu.
Svobodný kancelářský balík ONLYOFFICE (Wikipedie) byl vydán ve verzi 10.0. Jak online Docs, tak i offline Desktop Editors. Přehled novinek také na YouTube.
Mozilla představuje Firefox Enterprise určený jako podnikový prohlížeč pro organizace s přísnými požadavky na bezpečnost, správu a dodržování předpisů. S profesionální podporou. Dostupný je zatím ve Francii, Německu, Rakousku a Švýcarsku.
Kybernetický útok zasáhl nejméně 150 supermarketů Intermarché a několik prodejen řetězců Leclerc a Coopérative U. Chladicí jednotky napadených obchodních domů byly nastaveny na nepřetržité odmrazování a teplota v nich mnohdy vystouala až nad 50°C. Škody napáchané na chlazeném a mraženém zboží budou patrně dosahovat miliónů eur.
… více »Stát Kalifornie zažaloval výrobce 3D tiskových filamentů Polymaker. Vrchní soud San Diego County tvrdí, že firma propagací svých výrobků mezi příznivci 3D tištěných zbraní podporovala výrobu takzvaných 'ghost guns' (DIY zbraní) a že její PLA filament pro 3D tiskárny lze za těchto okolností považovat za součást určenou k výrobě střelné zbraně. Žaloba požaduje mimo jiné finanční sankce a soudní zákaz činnosti, Polymaker se hájí tím, že filament je běžný a sám o sobě legální produkt. Celý text žaloby (PDF na Google Drive).
V červnu byla představena aplikace Myna pro převod řeči na text v prostředí desktopu Ubuntu. Včera byla Myna zpřístupněna širší komunitě Ubuntu formou technologické ukázky dostupné v Ubuntu 24.04 LTS, Ubuntu 26.04 LTS a Ubuntu 26.10 s GNOME na Waylandu.
Ubuntu 27.04 bude Tenacious T-Rex.
Byla vydána nová verze 2026.4.0 "Never-slop" svobodného softwaru ScummVM (Wikipedie) umožňujícího bezproblémový běh mnoha klasických adventur na zařízeních, pro které nebyly nikdy určeny. Přehled novinek v poznámkách k vydání a na GitHubu. ScummVM oslavil 25 let. Verze 0.0.1 vyšla 8. října 2001.
Kanadský vývojář Anthony Sistilli vytvořil ironický DIY projekt parodující kamerové systémy Flock, s cílem názorně demonstrovat rizika masového sledování jaké provozují tyto komerční ALPR systémy. Z levné IP kamery a vlastního ML softwaru (napsaného s pomocí SI circa za 20 minut, kód se mi bohužel nepodařilo dohledat) běžícího v laptopu sestavil jednoduchý systém, který detekuje výhradně policejní vozidla, zaznamenává jejich SPZ a
… více »
9.2.2011 21:28
| Přečteno: 1508×
| linux, počítače a tak vůbec
|  | poslední úprava: 10.10.2015 00:20
Bohužel SixXS nemůžu použít. Po žádosti o subnet mi bouncnul email, za což je zablokování účtu. To je pochopitelné. Bohužel support SixXS. No podívejte se do Googlu. No a pro Gogo6 není v WRT podpora.
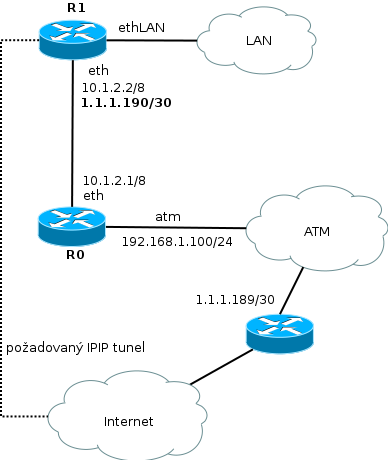 Mezi R0 a R1 je Ethernet. Jsou na něm jen dvě stanice. Problém je, že na dsl rozhraní R0 musím přiřadit jedinou dostupnou IP adresu, kterou mám od providera. Vzhledem k tomu, že mezi R0 a R1 je v podstatě dvoubodový spoj nabízí se použít NAT 1-1. Pokud je výrobce modemu někdo jiný než Zyxel, pak máte vyhráno. Pokud je to Zyxel, pak máte smůlu, protože ADSL mrdky tohoto výrobce se neobtěžují NATovat veškerý provoz, ale pouze TCP,UDP a ICMP. Na IPinIP zapomeňte. Veselé na tom je, že modem disponuje konfigurovatelným firewallem, takže to svádí k tomu myslet si, že je tam jen nějaké zlé pravidlo. Není, zahazování je zapnuté na tvrdo.
Chci Dosáhnout toho, že cokoliv co se objeví na dsl rozhraní se objeví i na eth rozhraní a naopak. To obvykle dělá bridge.Takovým módem Zyxel disponuje, a dalo by se očekávat, že pak dsl rozhraní žádnou adresu potřebovat nebude a mi zůstane pro R1. Je ale potřeba uvědomit si na jaké vrstvě ADSL modem pracuje. Pokud by pracoval pouze na 1. (fyzické vrstvě), pak jsem vysmátý. Každý určitě zná nutnost klonovat MAC adresy u modemů kabelových televizí v případě výměny síťové karty, nebo její náhrady routerem. Tak to je přesně ono. Onen kabelový modem je prostě jen switch, který má na jednom portu jako fyzickou vrstvu koax kabelové televize a na druhém UTP.
R0
1.1.1.190/32	eth
0.0.0.0/0	dsl

R1 (1.1.1.190)
*1.1.1.190/32	eth
 0.0.0.0/0	via eth
Tolik teorie. Teď limity praxe. Zyxel neumí rozhraní bez adresy. Takže prostě náhodně vybereme adresu a přiřadíme ji našemu dsl rozhraní. (Adsl je sice jako defaultní vždy, ale bez adresy je prostě vypnuté). Taktéž spoji mezi R0 a R1 je třeba přidělit adresu. Tak třeba u R0 10.1.2.1 a u R1 10.1.2.2. Tím pádem můžeme směrovat na R0.
R0
*10.1.2.1/8	eth
 1.1.1.190/32	gw 10.1.2.2
 0.0.0.0/0	dsl

R1
*1.1.1.190/32	eth
*10.1.2.2/8	eth
 0.0.0.0/0	gw 10.1.2.1
Tím máme vyřešen směr k nám. Příchozí paket z adsl je vybalen na R0 z ATM, je rozhodnuto ho směrovat přes 10.1.2.2, takže je doplněna Ethernet hlavička s MAC adresou R1. A to je vítězství, protože tím pádem získáváme paket s cílovou adresou 1.1.1.190 a MAC adresou R1, což stačí pro to, aby ho R1 považoval za svůj. Ještě je zde problém s opačným směrem. Pokud na R1 nastavíme default gw na 10.1.2.1, tak budeme mít u spojení iniciovaný R1 problém se zdrojovou adresou, která bude 10.1.2.2. Tedy routovat to bude, ale ze samotné R1 si nepingnem. Je třeba provést ještě jednu úpravu. Od providera jsme dostali adresu 1.1.1.190. Nejmenší síť, která má smysl je 1.1.1.190/30, a obsahuje dvě použitelné adresy (1.1.1.190,1.1.1.189). Upravíme tedy masku adresy R1 na /30 a tím pádem můžeme nastavit jako bránu 1.1.1.189. (Není nutnou podmínkou, aby tato adresa byla na druhé straně adsl rozhraní) Dostáváme:
R1
*1.1.1.190/20	eth
*10.1.2.2/8	eth
 0.0.0.0/0	gw 1.1.1.189
Teď mají odchozí pakety z R1 správnou adresu. Ještě to má háček. Podkladní vrstva není žádná sériová linka, ale ethernet. Takže R1 se ptá, jaká je MAC adresa pro 1.1.1.189. Je potřeba ji nastavit ručně. Stačí se podívat jaká je MAC adresa pro 10.1.2.1, nebo si třeba přečíst štítek na modemu. A je vyhráno.
R0
dsl=192.168.100.1/24 (any)
eth=10.1.2.1/8

+ route default dsl (automaticky)
+ route 212.65.211.190 gw 10.1.2.2

R1
ethWAN=1.1.1.190/30
ethWAN=10.1.2.2/8
ethLAN=192.168.1.1/24 (any)

+ arp: MAC 1.1.1.190 stejně jak 10.1.2.1
+ route default gw 1.1.1.189

Úskalí
------
ARP cache
 - R0 si zapamatuje na dlouhou dobu MAC adresu R1
  - kdyz clovek zapomene nastavit
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz