Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
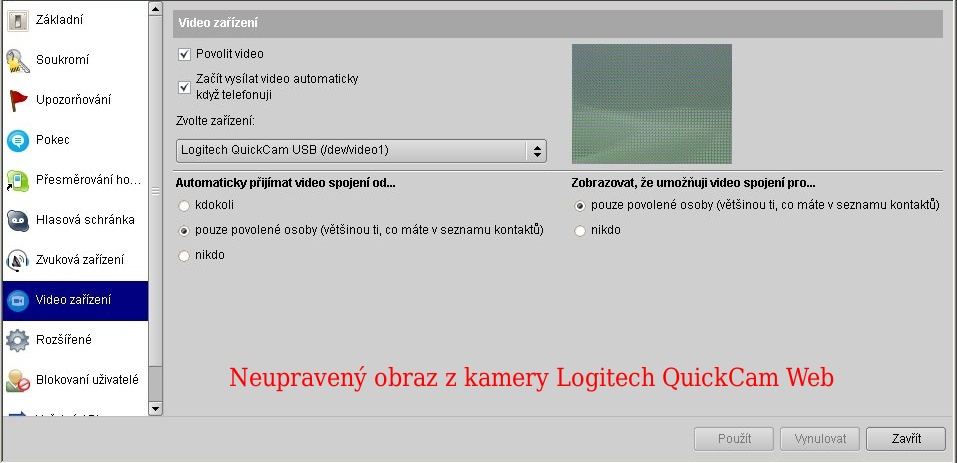
Pred nedávnom vyšla finálna verzia Skype 2 pre linux aj s podporou videa. Video je síce funkčné pre mnoho typov kamier ale obraz z mojej kamery Logitech QuickCam web je stále poškodený.Tu je návod ako tento problém vyriešiť.
Software a hardware:
Mandriva 2007.1
Kamera Logitech QuickCam Web
Skype 2.0.0.63
Postup:
Zapojíme kameru do USB portu a zistíme či je funkčná.Na overenie obrazu použijeme napríklad program gqcam.V systéme musíme mať kernel modul quickcam.Pri pôvodnom kerneli sa tu modul už nachádza.Ak sme inštalovali nový kernel musíme quickcam modul skompilovať napríklad z tejto adresy:
http://qce-ga.sourceforge.net/
Kamera v Skype:
Takže kameru máme zapojenú a obraz v programe gqcam je dobrý.Video kvalitu v Skype overíme cez Options > Video Devices .Vidíme ,že obraz je rozbitý.
Oprava obrazu v Skype:
Z adresy http://gstfakevideo.googlecode.com/svn/trunk/ stiahneme všetky súbory na disk do vopred vytvoreného adresára.Sú to zdrojáky k utilite gstfakevideo.K samotnému kompilovaniu ešte potrebujeme balíček libgstreamer0.10_0.10-devel-0.10.12-1mdv2007.1 ,ktorý v Mandrive nainštalujeme cez Kontrolné centrum a Inštaláciu softvéru.Pri inštalácii nám vypíše:
Pre vyriešenie závislosti, je potrebné nainštalovať tieto balíky:
glib-gettextize-2.12.11-1mdv2007.1.i586
libcheck0-devel-0.9.5-3mdv2007.1.i586
libglib2.0_0-devel-2.12.11-1mdv2007.1.i586
libxml2-devel-2.6.27-3.1mdv2007.1.i586
zlib1-devel-1.2.3-5mdv2007.1.i586
Potvrdíme Ano a nainštalujeme aj tieto balíky.
[root@user /]# make
[root@user /]# make install
Kameru máme napojenú v /dev/video0 takže zadáme:
[root@user /]# mv /dev/video0 /dev/video1Máme všetko hotové a na záver ako bežný user pustíme príkaz:
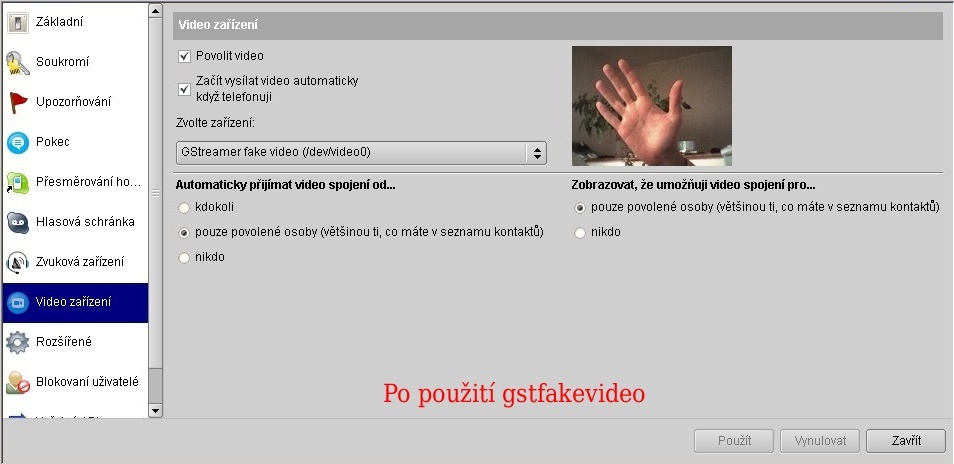
[user@user /]$ gstfakevideo v4lsrc device=/dev/video1 ! ffmpegcolorspacePo stlačení enter sa nám automaticky spustí aj skype ,prejdeme do option a video device a aktivujeme video.Do select webcam dáme GStreamer fake video /dev/video0.
Tiskni
Sdílej:


 16.3.2008 11:45
Michal Fecko | skóre: 31
| blog: Poznámkový blog

 16.3.2008 12:15
andree | skóre: 39
| blog: andreeeeelog


ak nemam inu moznost komunikacie s rodinou zo zahranicia ako skype, radsej nekomunikujem. je to len o pevnosti zasadTo si dobry, len tak dalej, rodina to urcite pochopi
To si dobry, len tak dalej, rodina to urcite pochopiMá rodina to chápe
 17.3.2008 10:53
Ilfirin | skóre: 32
| blog: ilfblog
| Liberec
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
