Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
Společnost Škoda Auto zveřejnila na Printables bezplatné 3D modely příslušenství do svých vozů (držáky na nápoje, pomůcky pro vedení kabelů, mincovníky, háčky na USB kabely a čepice pro kapsy na zadních stranách opěradel sedadel, držáky na telefony a úchyty pro horní upevnění bezpečnostních pásů).
Nové číslo časopisu Raspberry Pi zdarma ke čtení: Raspberry Pi Official Magazine 170 (pdf).
30.5.2016 14:15
| Přečteno: 3382×
| Linux
|  | poslední úprava: 3.6.2016 09:46
Potrebujeme:
firejail - https://sourceforge.net/projects/firejail/files/firejail/
dwm - jednoduchý window manazer, je bežne dostupný v balíčkoch distribúcií
xephyr - xephyr.server ,bežne dostupný v balíčkoch distibúcií
torbrowser.profile - vytvoríme profil pre firejail a skopírujeme do /etc/firejail/ ,obsahuje:# Firejail profile
# Profile For Custom tor-browser-en
# Sandbox also enables seccomp
# includes
include /etc/firejail/disable-mgmt.inc
include /etc/firejail/disable-secret.inc
include /etc/firejail/disable-common.inc
include /etc/firejail/disable-devel.inc
caps.drop all
seccomp
protocol unix,inet,inet6
netfilter
noroot
# blacklist
blacklist /boot
blacklist /mnt
blacklist /root
blacklist /srv
# extended sandbox for torbrowser
# note: any changes will not be saved
private
private-etc fonts/
private-dev
private-bin bash,env,id,dirname,mkdir,ln,cp,sed,getconf,file,expr
torbrowser.filter - vytvoríme súbor a skopírujeme do /etc/firejail/ ,obsahuje:
*filter
:INPUT DROP [0:0]
:FORWARD DROP [0:0]
:OUTPUT DROP [0:0]
-A INPUT -i lo -j ACCEPT
-A OUTPUT -i lo -j ACCEPT
COMMIT
../tor-browser_en-US/Browser , súbor start obsahuje:./dwm &
./start-tor-browser
Konečny príkaz na spustenie torbrowsera v sandboxe cez firejail a xephyr.
firejail --x11=xephyr --profile=/etc/firejail/torbrowser.profile --netfilter=/etc/firejail/torbrowser.filter ./start
Príkaz nám spustí zakaždým úplne čistú verziu Torbrowsera do tmpfs ,keď je spustený.Po uzavretí sa vyčistia zbytky čo zostali po torbrowsery.Po spustení sa otvorí nové okno x11 xephyr servera v ktorom sa najprv spustí dwm window manažér a potom samotný torbrowser.Rozlíšenie xephyr okna sa nastavuje v
/etc/firejail/firejail.config napr.: xephyr-screen 1280x1024
Ak je okno torbrowsera po spustení zmenšené a nedá sa maximailzovať treba dva krát stlačiť klávesu F11.
Dodatok
Takže máme izolovaný torbrowser v privátnom tmpfs a x11 xephyr okne.Týmto sme zrušili možnosť copy-paste
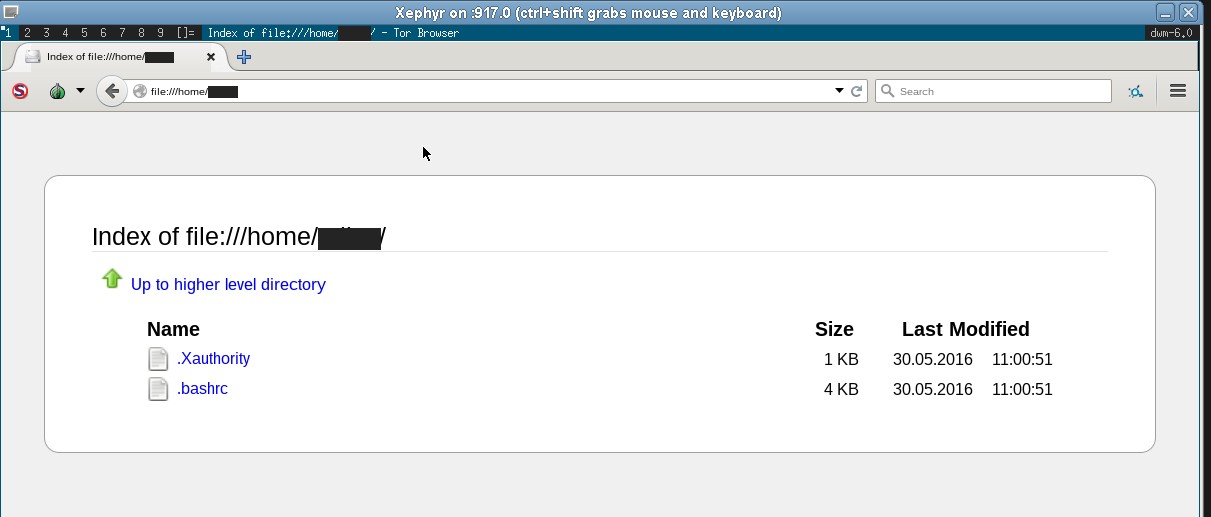
z jedného okna do druhého.Pri vylistovaní nášho adresára /home/user browser nevidí žiadne naše súbory
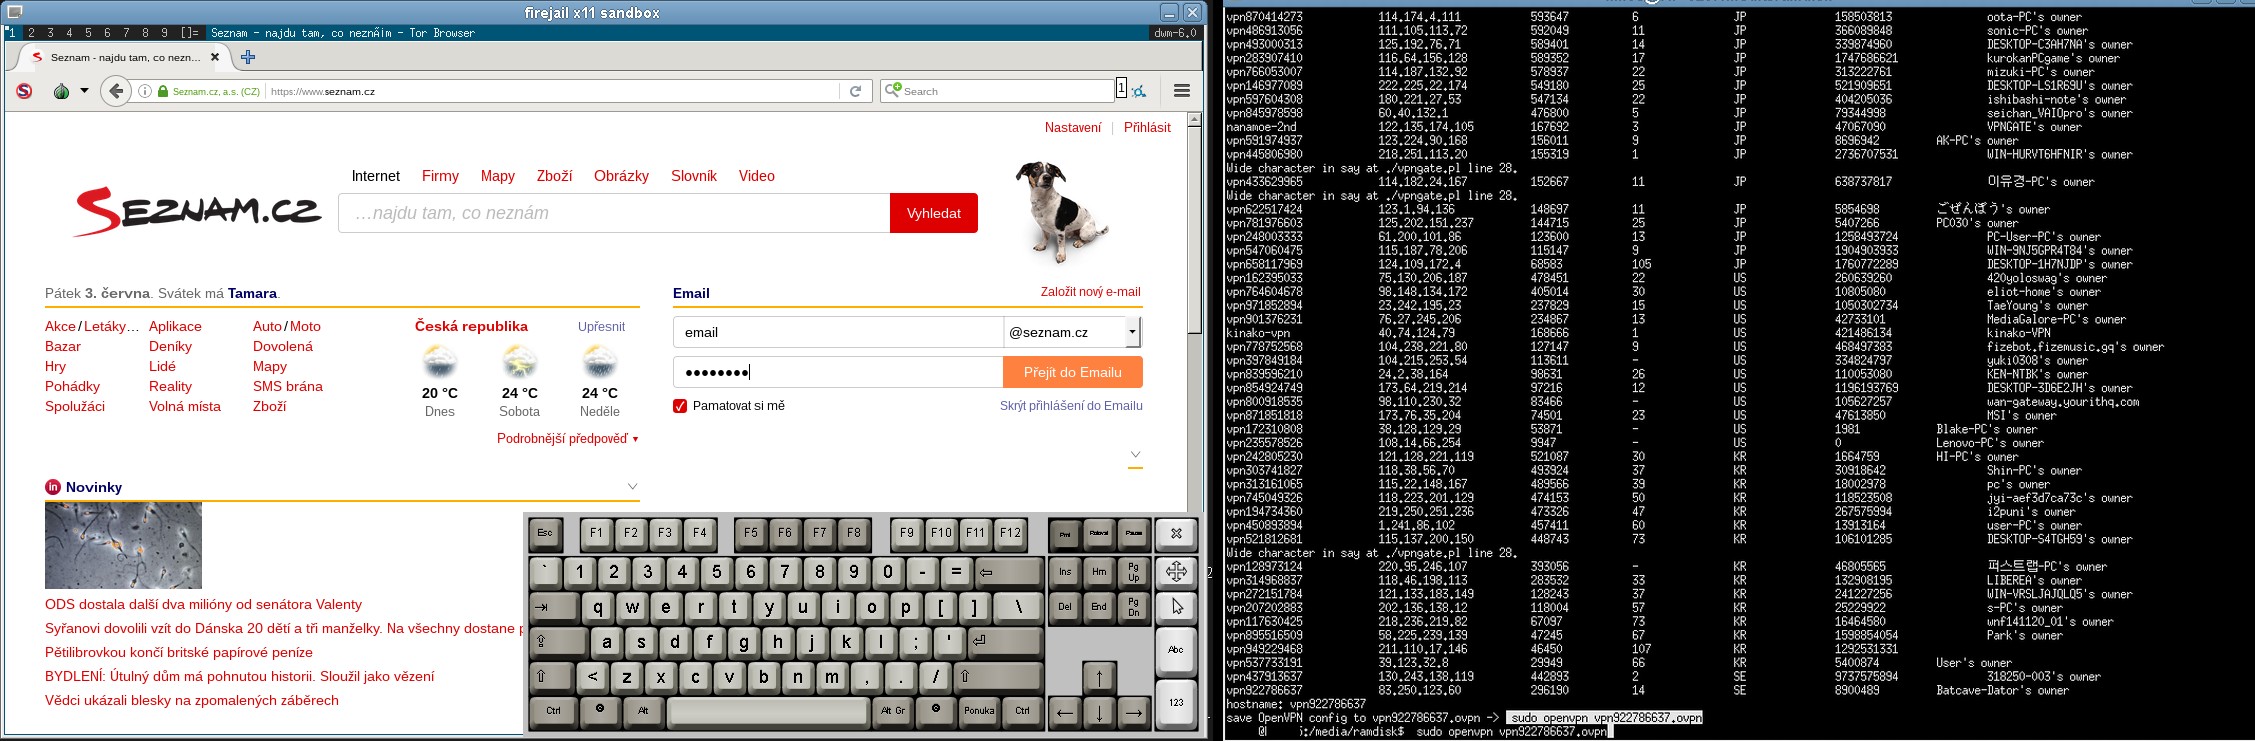
takže prípadný ransomware nám nemá čo zakódovať keď nič nevidí.Prevenciou pred teoretickým keyloggerom buď v systéme alebo hardwérovým keyloggerom môžme použiť napr. klávesnicu v ubuntu onboard.Pri zadávaní hesiel tu vkladáme znaky klikaním myšou a nie stláčaním kláves na hw klávesnici takže keylogger nám nemá čo zachytávať.
vpngate.pl - perl skript na vytvorenie VPN cez zoznam serverov zo stránky vpngate.net
#!/usr/bin/perl

#####################################################
# OpenVPN config tool for vpngate
# http://www.vpngate.net/en/
#
# get OpenVPN config files from vpngate server list
#
# Author: @xatierlikelee
# License: GPL
#####################################################

use 5.014;
use utf8;

use LWP::Simple;
use MIME::Base64;

# you can find other mirrors here: https://github.com/waylau/vpngate-mirrors
my $API_url = 'http://www.vpngate.net/api/iphone/';
my @servers = split /\n/, get($API_url);
shift @servers;

sub hostname     { (split /,/, $_[0])[0]; }
sub country_code { (split /,/, $_[0])[6]; }
sub config_b64   { (split /,/, $_[0])[14]; }
sub pprint {
  say (join "\t\t", (split /,/, $_[0])[0,1,2, 3,6,8,12]);
}

my $cols = shift @servers;
pprint($cols);

my @jp = grep { country_code($_) eq 'JP' } @servers;
my @us = grep { country_code($_) eq 'US' } @servers;
my @kr = grep { country_code($_) eq 'KR' } @servers;
my @se = grep { country_code($_) eq 'SE' } @servers;

pprint $_ for @jp;
pprint $_ for @us;
pprint $_ for @kr;
pprint $_ for @se;

print 'hostname: ';
my $input = <>;
chomp($input);

if ($input =~ /^vpn\d+$/) {
  open F, '>', "$input.ovpn";
  my $config = config_b64((grep { hostname($_) eq $input } @servers)[0]);
  print F decode_base64($config);
  say "save OpenVPN config to $input.ovpn ->  sudo openvpn $input.ovpn";
  close F;
}

=columns

HostName,IP,Score,Ping,Speed,CountryLong,CountryShort,NumVpnSessions,Uptime,
TotalUsers,TotalTraffic,LogType,Operator,Message,OpenVPN_ConfigData_Base64
0 => #HostName
1 => IP
2 => Score
3 => Ping
4 => Speed
5 => CountryLong
6 => CountryShort
7 => NumVpnSessions
8 => Uptime
9 => TotalUsers
10 => TotalTraffic
11 => LogType
12 => Operator
13 => Message
14 => OpenVPN_ConfigData_Base6
=cut
sudo openvpn vpn922786637.ovpn a vytvorí sa nám VPN spojenie.Openvpn musíme mať nainštalovaný.
Tiskni
Sdílej:


 30.5.2016 18:50
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
30.5.2016 20:12
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
30.5.2016 23:25
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
Pouzivam klasiku ubuntu.Su aj deb balicky no instaloval som tar.xz archiv.nevidim rozdiel medzi tar.xz a .deb balickami.
Parada akurat vydali nove verzie.Torbrowser je uz 6.0 stable
https://gitweb.torproject.org/builders/tor-browser-bundle.git/tree/Bundle-Data/Docs/ChangeLog.txt
a firejail 0.9.40 je tiez stable doteraz bol len rc1.
31.5.2016 09:29
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
