Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
 10.6.2015 10:20
skunkOS | skóre: 27
| blog: Tak nějak
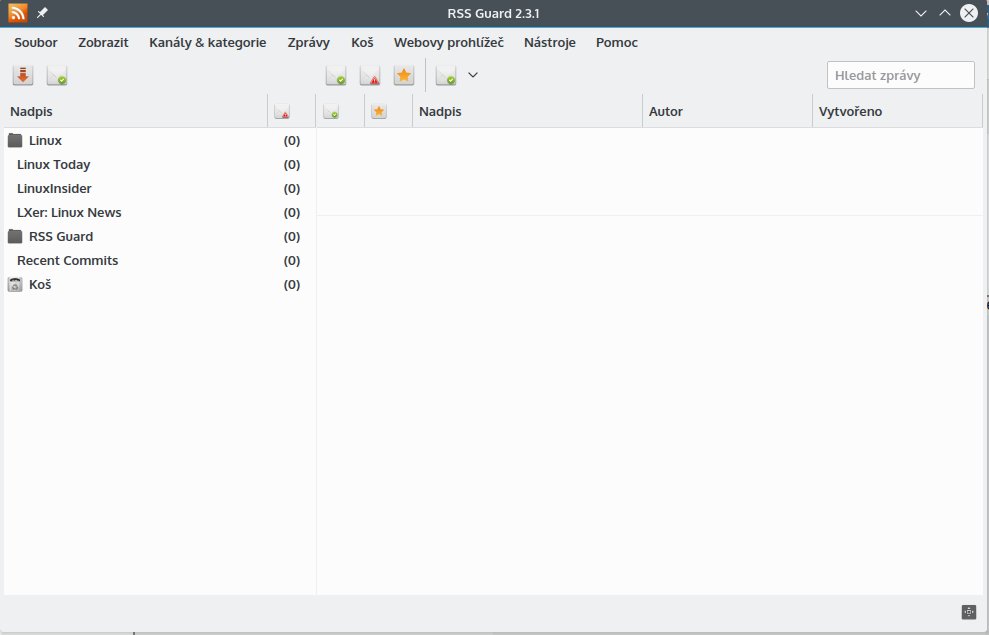
Promiňte, nepřesně jsem se vyjádřil. QT 5 verze zapadne dobře, co mi vadí jsou defaultně nastavené faenza ikony. Spíše by bylo lepší, kdyby program převzal ikony dle nastavení systému. (viz obrázek - já faenza ikony nepoužívám, tak mi to tam až tak úplně nesedí).
Jinak já to používám a "pár" lidí v archlinuxu taky, takže díky za Váš čas a práci!
Hledám nějakou náhradu za akregator, případně thunderbird (pro rss, ne poštu) ve QT.
Mám k programu pár návrhů na zlepšení:
a)Nešlo by pro nás, linuxáře, oddělit v balíčku rssguard-2.x.x.tar.gz zdrojové kódy pro linux od resources pro Windows? Jde mi o to, že bych nemusel pokaždé stahovat 40+MB balíček, z kterého při kompilaci v linuxu využiji tak 3 MB odhaduji, většinu toho zabírá 'resources'pro Windows.
b) Další věc, co v RSS Guard k dokonalosti postrádám je možnost filtrovat došlé články. Možnost nastavit si, že když přijde A, má se přesunout do B, nebo rovnou smazat. Nic sofistikovaného, základní věci. Toto umí dobře thunderbird, kde si došlé zprávy můžu automaticky dle pravidel roztřídit.
c) Taky by nebylo špatné načíst celý článek třeba dvojklikem na titulek, teď (verze 2.3.1) musím kliknout na titulek a pak na odkaz, který je ve zprávě, aby se mi otevřela/načetla celá strana.
d) Další věcí, dnes již bohužel nezbytnou, mám-li použít integrovaný prohlížeč pro prohlížení rss zpráv je adblock a blokování reklam. To RSS Guardian chybí (třeba qupzilla má základní intergrovaný adblok, možná by šlo ten kód nějak použít).
Pokud by se tyto popsané problémy nějak podařilo elimovat, neměl by asi RSS Guardian oproti jiným konkurenci, pokud člověk něco hledá pod QT.
Každopádně díky moc!
11.6.2015 09:49
skunkOS | skóre: 27
| blog: Tak nějak
11.6.2015 10:06
skunkOS | skóre: 27
| blog: Tak nějak
11.6.2015 10:30
skunkOS | skóre: 27
| blog: Tak nějak
11.6.2015 13:50
skunkOS | skóre: 27
| blog: Tak nějak
11.6.2015 13:50
skunkOS | skóre: 27
| blog: Tak nějak
15.6.2015 11:21
skunkOS | skóre: 27
| blog: Tak nějak
23.6.2015 08:09
skunkOS | skóre: 27
| blog: Tak nějak
11.6.2015 09:49
skunkOS | skóre: 27
| blog: Tak nějak
11.6.2015 09:50
skunkOS | skóre: 27
| blog: Tak nějak
12.6.2015 06:25
skunkOS | skóre: 27
| blog: Tak nějak
To je vsechno v poradku. Co ale nechapu je velke pocatecni nadseni pro myslenku propojeni s tt rss viz. puvodni rodmap, kde se resila funkcionalita a po par tydnech konec.
Holt ten sql pres dropbox je killer feature, narozdil od propojeni s api tt rss, ktere uz ma svoje sql.
Ted jsem si mimochodem vzpomel na nejakou diskuzi na phoronixu a tam to rekl typek spravne...velka cast opensource sw je vytvarena jedinci, kteri nejsou spokojeni s funkcionalitou dostupneho sw a tak si vytvori svoje vlastni neco. Pro ne to muze fungovat uspokojive, ale v pripade ze to nabidnou sirsimu publiku, tak pak nejsou casto schopni reagovat na pozadavky na pridani funkcionalit a to opet vytvori jedince co si neco dalsiho zbastli sami, byt to umi vsechno same jak ostatni programy, ale ma to jednu feauture navic a tak furt dokola v uzavrenem kruhu.
A pak tu mame milion verzi ruznych sw, ktere delaji z 98 procent to same, ale holt proc ne...delaji si to pro sebe a je to jejich cas.
Tady se ale, jako uz spousta jedincu prede mnou zamyslim nad tim, kde by dnes mohl byt linux desktop ci opensource sw obecne, kdyby se do vetsich celku spojila invence a skill tolika sikovnych lidi. Soucasny stav je bohuzel takovy, ze kdokoliv ma diru v prdeli a umi trochu kodovat, tak si neco forkne, jedno jestli cele linux distro nebu music player a prida si 1-2 vlastnosti navic a tim to konci.
Dokud se toto nezmeni a skill schopnych jedincu se bude palit na nekonecnem znovuvynalezani kola, tak i za dalsich 100 let budeme vicemene tam, kde jsme ted s linux desktopem.
Nic osobniho, jen takove postesknuti.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz