V neděli 11. října proběhne rotace klíče kořenové zóny. Podruhé v historii. Ondřej Filip na blogu CZ.NIC: "Pokud je pro Vás DNS protokol spíše výzva, ale přesto spravujete nějakou síť či DNS resolver, zkuste si jednoduchý test, který připravila firma Cloudflare na této adrese. Obzvláště zbystřit byste měli, pokud uvidíte nějaká červená políčka."
Vláda Spojených států se rozhodla vyřadit americkou softwarovou společnost Microsoft a několik dalších velkých technologických podniků z programu, který umožňuje kvalifikovaným zahraničním pracovníkům získat povolení k trvalému pobytu. Oznámila to včera administrativa amerického prezidenta Donalda Trumpa. Opatření zdůvodnila rozsáhlým zneužíváním programu, který je dlouhodobě terčem kritiky ze strany Trumpových příznivců, neboť prý znevýhodňuje americké pracovníky.
Datové centrum největší ruské technologické společnosti Jandex v Rjazaňské oblasti se stalo cílem dronového útoku a zastavilo provoz. Jandexu se někdy přezdívá „ruský Google“. Provozuje nejoblíbenější internetový vyhledávač v Rusku nebo aplikace pro objednávky jídla a taxi. Využívají jej desítky milionů lidí v rusky mluvících zemích.
Francouzská společnost Mistral AI představila Mistral Large 4 (interně přezdívaný 'le Chonk', volně přeloženo 'pořádný macek'), 'open-weight multimodální hybridní instruct-and-reasoning model s architekturou granulárního MoE, nativně podporující více jak 160 jazyků'. Model má přes jeden bilión parametrů, z nichž při práci využívá 49 miliard, kontextové okno o délce milion tokenů a obrazový enkodér o 1,6 miliardách parametrů.
… více »Svobodný multiplatformní herní engine Bevy napsaný v Rustu byl vydán ve verzi 0.20. Díky 227 přispěvatelům.
Simon Long oznámil Raspberry Pi Desktop pro PC a Mac s Intelem postavený na aktualizovaném Debianu 13 Trixie. S klientem Raspberry Pi Connect pro vzdálenou správu. Ke stažení je vedle Raspberry Pi OS pro Raspberry Pi.
ESP32-C3 adblock přemění lacinou vývojovou desku ESP32‑C3 na samostatný DNS blokovač nejenom reklamních domén, minimalistickou alternativu k populárnímu Pi-hole. ESP32-C3 adblock místo objemných názvů domén ukládá jejich 40-bitové FNV-1a hashe do flash paměti, které pak binárně prohledává, kontrola jedné domény trvá přibližně 10 milisekund. Blocklist pojme až 537 tisíc domén a lze jej spravovat přes webové rozhraní. Projekt zatím
… více »ArtCraft je sada open source aplikací pro práci s obrázky a videi "inspirovaných" aplikacemi od Adobe. Napsaných v Rustu. Pro MacOS, Windows i Linux. Běží také ve webovém prohlížeči. Aktuálně se jedná o 7 aplikací: PhotoCraft (Photoshop), VectorCraft (Illustrator), FilmCraft (Premiere Pro), LightCraft (Lightroom), PdfCraft (Acrobat), EffectCraft (After Effects) a DesignCraft (InDesign). Zdrojové kódy jsou k dispozici na GitHubu.
Strands Decider 2B je malý open-source model s 2 miliardami parametrů, určený k rychlé klasifikaci vstupů a rozhodování mezi možnostmi, generující odpovědi ve stylu modelu Jev. Strands dosáhl přibližně 72% shody s Jevem na veřejné testovací sadě JevBench (tento benchmark pochopitleně nepředstavuje přímé srovnání s modelem Jev). Zdrojové kódy jsou k dispozici na GitHubu pod licencí Apache-2.0, váhy modelu na Hugging Face.
Ve věku 90 let zemřela americká softwarová inženýrka Margaret Hamiltonová, která vedla tým, jenž vyvíjel letový software pro program Apollo amerického Národního úřadu pro letectví a vesmír (NASA).
Tiskni
Sdílej:


 17.8.2010 12:45
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
17.8.2010 13:46
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
17.8.2010 14:59
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
17.8.2010 15:01
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
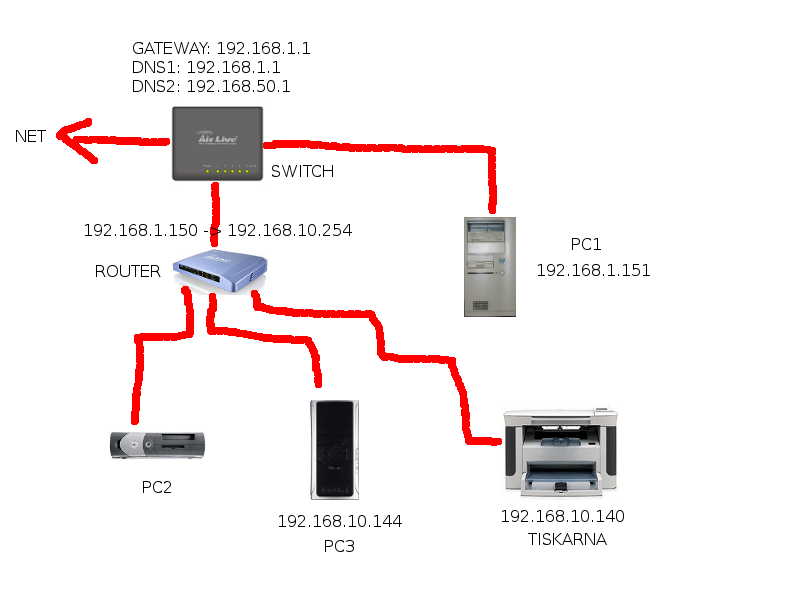
ip r a 192.168.10.0/24 via 192.168.1.150 17.8.2010 16:48
DjAARA | skóre: 32
| Praha|Náklo|Olomouc
17.8.2010 16:53
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
17.8.2010 17:02
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
17.8.2010 16:57
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
zkusim prehodit ty kabely v routeru, ale vsadim se ze mi pak zase nepude net, jako kdyz sem se v tom vrtal posledne a predposledne. a domluva s isp nebude snadna ani rychla, ale ty adresy by mi asi i dal.
jinak dhcp je nastaveny vsude, ip sem nastavoval akorat routeru samotnymu, kvuli tomu ze prideloval adresy z rozsahu 192.168.1.x a byly s tim nejaky problemy.
17.8.2010 16:40
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
route add 192.168.10.0 mask 255.255.255.0 192.168.1.150jo, to sem uz psal, ze byl problem s dns, nesel na nej ani ping, to uz sem opravil. ale stejne se mi to zda naky liny. nicmene stahovani jde normalne rychle. taky mam pocit ze na tom samym pc pod win se zadny zpomaleni nacitani stranek nekona (vsim sem si toho, ale nemeril sem to), takze to muze bejt este necim jinym, ale dal sem se tim pak uz nezabejval.
17.8.2010 17:27
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň

takze tudy cesta asi nevede (nebo jenom tohle jediny nastaveni samo o sobe nestaci). zkusim ten router docasne zapojit jako switch ...
 17.8.2010 17:45
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
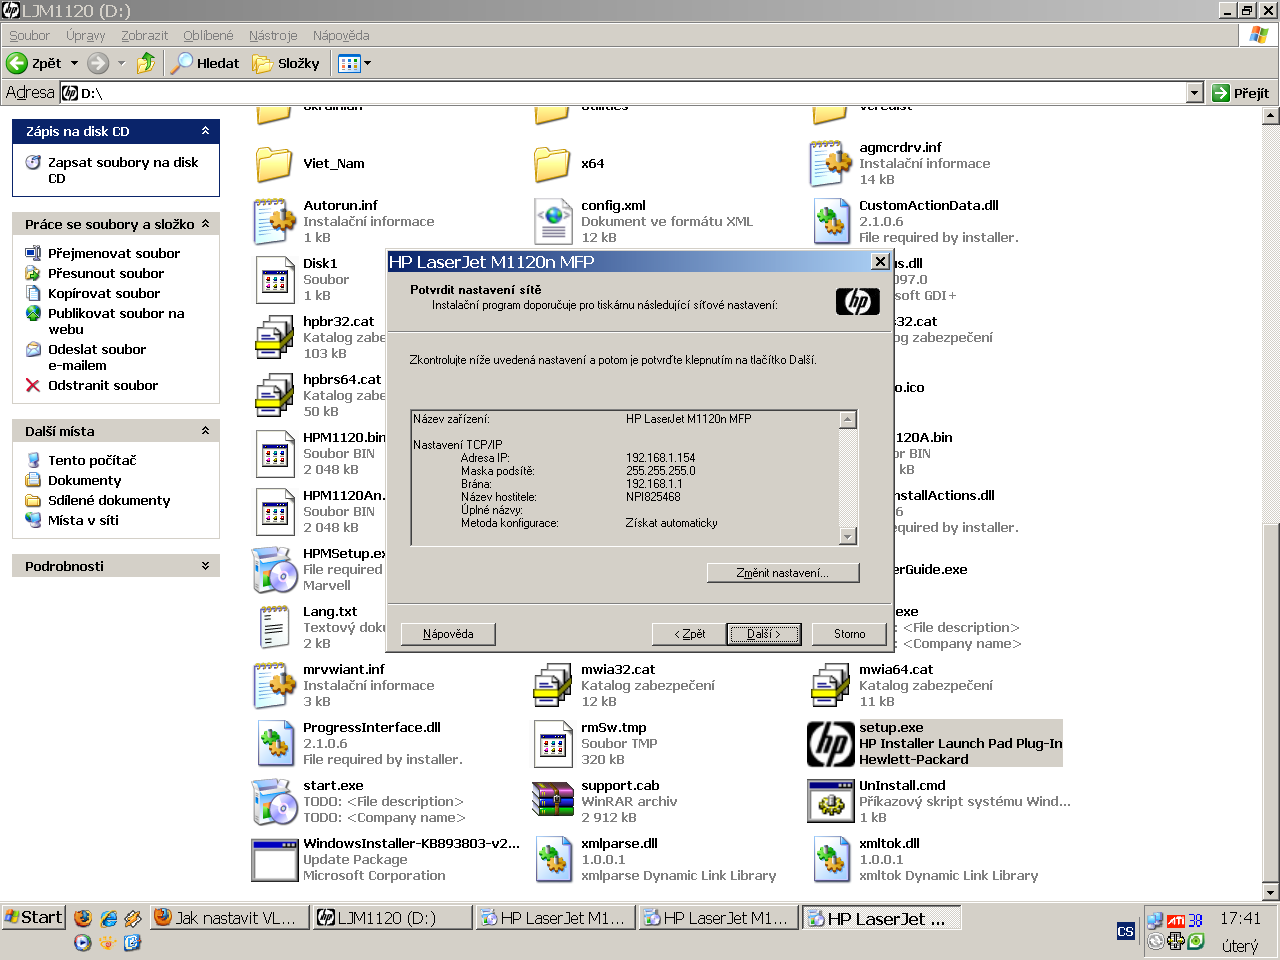
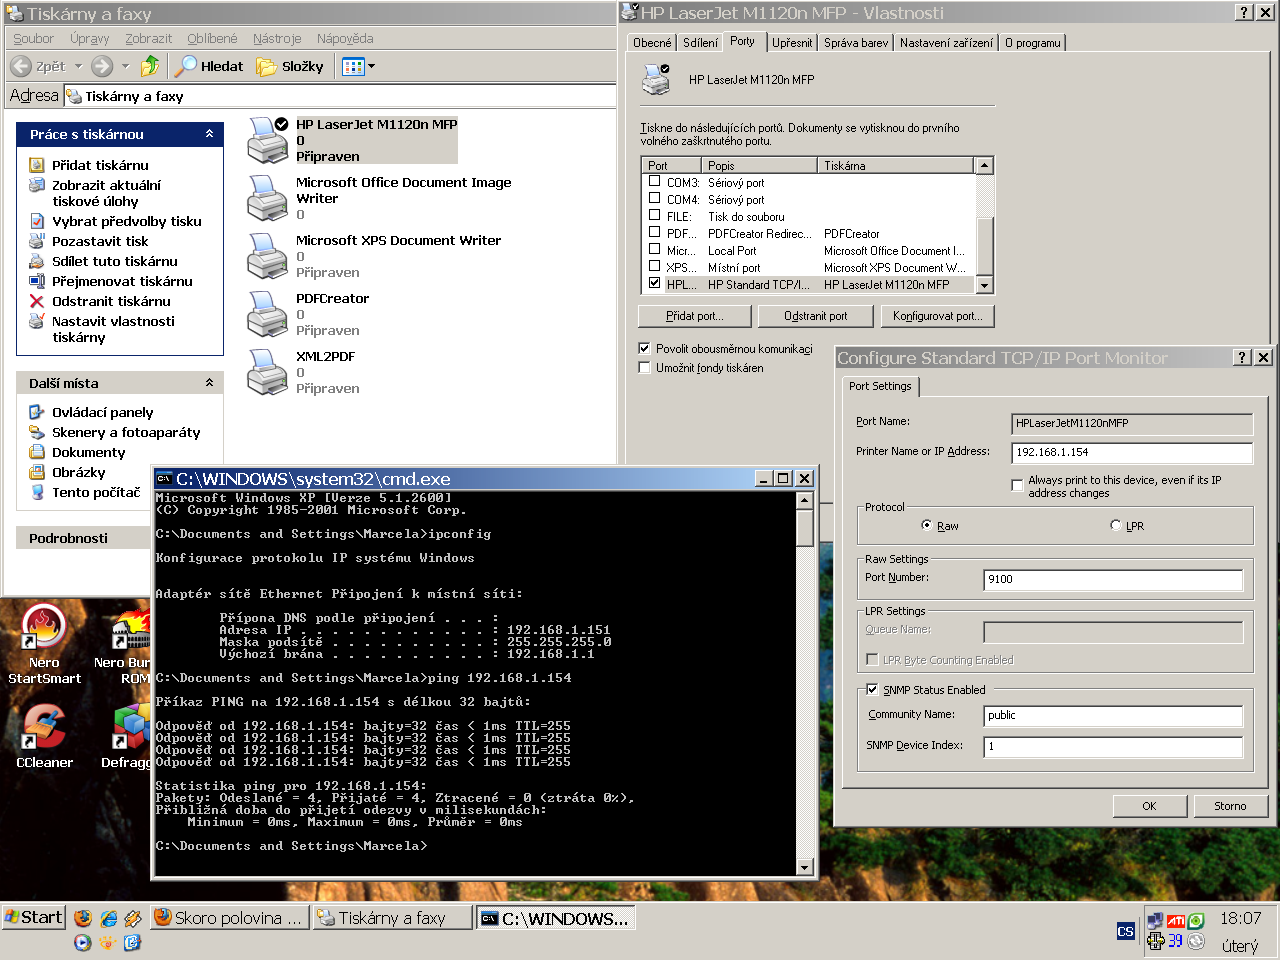
UPDATE: fachci. tiskarna se prave instaluje
eth0, ale radši eth0.1 a eth0.16 -- nemíchat na tom portu tagovaný a netagovaný provoz, i když teoreticky to asi možné je.
Jak bych postupoval s nastavením:
- na linuxu udělat eth0.1 a eth0.16, samotný eth0 bude bez IP adresy
- port switche, do kterého je připojen router: tagged VLAN 1, tagged VLAN 16
- ostatní porty: untagged, VLAN 1 nebo 16
Pak se to bude chovat jako 2 izolované switche zapojené do serveru skrze 2 síťové karty. Takhle už jsem nastavoval všelijaké switche od Cisco, HP nebo 3Com, a vždycky to nakonec šlo.
Ještě doplním, že VLAN1 se obvyle používá pro management switche, a je jepší uživatelské porty oddělit do jiné VLAN, protože pak jim lze firewallem omezit přístup na IP adresu managementu.
. Ale je to skutečně základní model se "simple web management", který ale na dané použití stačí. U všech ostatních, co jsem měl v ruce to myslím nastavit šlo.
VLAN1 == žádná VlanNemusí nutně platit. Já teda i VLAN1 vždy na "trunk" portu nastavuju jako tagged.
Nemusí nutně platit. Já teda i VLAN1 vždy na "trunk" portu nastavuju jako tagged.No a má to na nastavení nějaký vliv? :) Taknějak žiju v tom, že pakety ve vlan1 ten tag nemají, tudíž taggované a neotagovanné vypadají stejně...
ethX.1 a netagovaný provoz jde na ethX.
Ono to spolu hlavně moc nesouvisí. Termín, který tuhle záležitost vysvětluje, se jmenuje nativní VLAN. Rámce patřící do ní nejsou tagovány, a je lhostejno, je-li nativní VLAN nastavena jako VLAN1 (což bývá výchozí stav, to souhlasím), nebo např. VLAN666.
Takže správně se to má takto:
- rámce přijaté portem přepínače s VLANx budou při přeposílání na jiné rozhraní:
a) tagovány, pokud je výstupním rozhraním trunk (mající tuto VLAN povolenu a jehož nativní VLAN != VLANx)
b) netagovány, pokud je výstupním rozhraním trunk, jehož nativní VLAN == VLANx
c) netagovány, pokud je výstupním rozhraním jiný port ve VLANx
Samozřejmě, pokud switch opouští rámec opatřený tagem, zařízení na druhém konci s tím musí počítat.
Oficiálním zdrojem je norma IEEE 802.1q, volně dostupná, odkaz je i v anglické Wikipedii.
 18.8.2010 18:34
pavlix | skóre: 54
| blog: pavlix
že pakety ve vlan1 ten tag nemají, tudíž taggované a neotagovanné vypadají stejně...Jestliže se bavíme o eth rámcích, tak tagované a netagované rozhodně stejně nevypadají. Tagované obsahují navíc tag (jak název napovídá).
 17.8.2010 23:52
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
Přeložim to do řeči, co je mi bližší.
Switch spojuje vlan, 802.1q, navzájem. Umí porty access a trunk, acces je z jedný strany ethernet a z druhý strany otagovaný jednim číslem, port trunk je z jedný strany moc vlan, z druhý strany moc vlan - ale jedna z toho se netaguje, která je "nativní", což je zřejmě ta 16. Tak tohle "jen" přeložit do terminologie daného výrobce.
18.8.2010 18:36
pavlix | skóre: 54
| blog: pavlix
ale jedna z toho se netaguje, která je "nativní"Nedoporučuju, dělá to jen bordel, kde taguju, taguju vše.
# modprobe 8021q

# vconfig add eth0 16

# ip l set eth0.16 up

# ip a add 192.168.16.0/24 dev eth0.16
18.8.2010 18:51
pavlix | skóre: 54
| blog: pavlix
10.9.2010 04:44
pavlix | skóre: 54
| blog: pavlix
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz


 17.8.2010 17:05