Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
 27.12.2009 18:16
David Watzke | skóre: 74
| blog: Blog...
| Praha
 27.12.2009 18:21
multi | skóre: 38
| blog: JaNejsemOdsut
 27.12.2009 18:23
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 27.12.2009 18:32
gtz | skóre: 27
| blog: gtz
| Brno
 27.12.2009 18:51
brk | skóre: 29
| blog: broukoviny
27.12.2009 18:57
gtz | skóre: 27
| blog: gtz
| Brno
27.12.2009 19:04
gtz | skóre: 27
| blog: gtz
| Brno
27.12.2009 19:28
Jendа | skóre: 78
| blog: Jenda
| JO70FB
27.12.2009 20:10
gtz | skóre: 27
| blog: gtz
| Brno
27.12.2009 20:30
Jendа | skóre: 78
| blog: Jenda
| JO70FB
27.12.2009 21:24
gtz | skóre: 27
| blog: gtz
| Brno
27.12.2009 21:29
multi | skóre: 38
| blog: JaNejsemOdsut
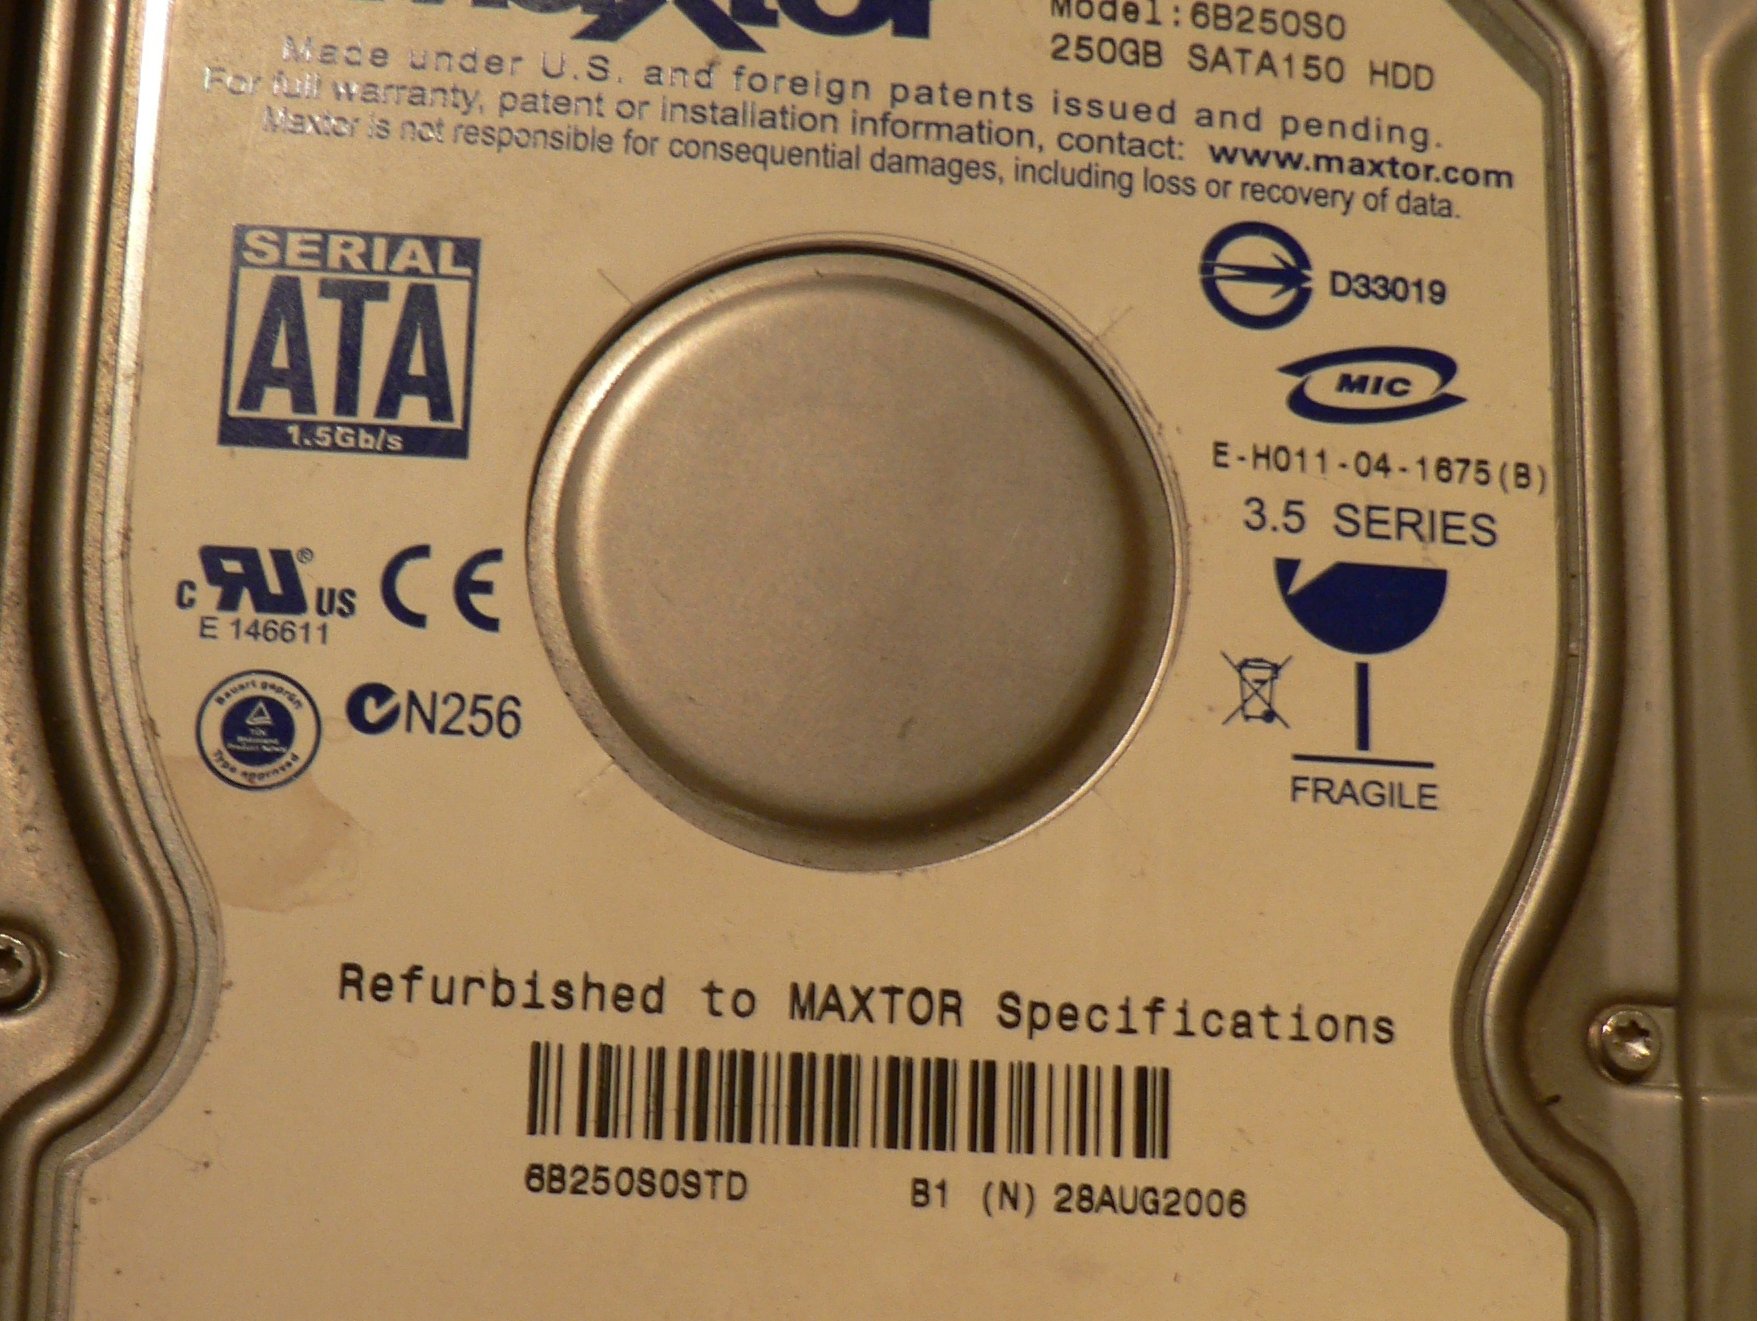
"refurbished"a to je co? nejaka sleva? nebo ojete disky?
27.12.2009 21:44
gtz | skóre: 27
| blog: gtz
| Brno
smartctl -a /dev/sda
smartctl 5.39 2009-10-10 r2955 [x86_64-unknown-linux-gnu] (local build)
Copyright (C) 2002-9 by Bruce Allen, http://smartmontools.sourceforge.net

=== START OF INFORMATION SECTION ===
Model Family:     Seagate Barracuda 7200.12 family
...

smartctl -a /dev/sdb
smartctl 5.39 2009-10-10 r2955 [x86_64-unknown-linux-gnu] (local build)
Copyright (C) 2002-9 by Bruce Allen, http://smartmontools.sourceforge.net

=== START OF INFORMATION SECTION ===
Model Family:     Seagate Maxtor DiamondMax 23
...

smartctl -a /dev/sdc
smartctl 5.39 2009-10-10 r2955 [x86_64-unknown-linux-gnu] (local build)
Copyright (C) 2002-9 by Bruce Allen, http://smartmontools.sourceforge.net

=== START OF INFORMATION SECTION ===
Model Family:     Western Digital Caviar Green family
 27.12.2009 20:19
gtz | skóre: 27
| blog: gtz
| Brno
badblocks lze během toho s disky pracovat. Pokud se takto navzájem zezrcadlí oba disky (prvně první na druhý, pak zas druhý na první), je celý povrch otestovaný zápisem.
27.12.2009 23:41
gtz | skóre: 27
| blog: gtz
| Brno
27.12.2009 23:49
gtz | skóre: 27
| blog: gtz
| Brno
Souhlasím s Váma
Ad 2.Stačí pro zahoření ho nechat syncnout v RAID5 s dalšími HDD. Otázkou je jen kolik disků a jak. I blbý Mirror postačuje - pokud synchronizace je dokončená je to v pohodě. U mirroru je ideální při synchronizaci plnit diskovou oblast nějakými daty, třeba jen z /dev/urandom. 27.12.2009 20:05
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
 Doma používám WD FYPS (Green power raid edition) jenže jsou šíleně pomalé (60MB/s, 5400rpm). Ty drží (no jenže jsou 2x dražší jak normální disk). Samsung F1 1TB je sice formule (120MB/s 7200rpm), ale po necelém roce má dva vadný sektory. Teď jsem koupil Seagate 7200.12 1TB, ale ne ES (nikdo neměl na skladě). Tak uvidíme.
Mám všechno v mirrorech + backup.
27.12.2009 20:14
gtz | skóre: 27
| blog: gtz
| Brno
28.12.2009 11:22
gtz | skóre: 27
| blog: gtz
| Brno
28.12.2009 14:44
gtz | skóre: 27
| blog: gtz
| Brno
28.12.2009 16:04
gtz | skóre: 27
| blog: gtz
| Brno
 27.12.2009 21:12
Max | skóre: 73
| blog: Max_Devaine
 28.12.2009 13:42
koulinek | skóre: 19
| blog: koulonet
 28.12.2009 14:19
otasomil | skóre: 39
| blog: puppylinux
Inu pro ukladani videa (filmy a pod) je celkem sumak zda v souboru velikosti cca 1 GB je nekolik chyb pac je pri prehravani ani nepostrehnete. Troufal bych si rict ze pokud bude chybet i 5 % dat z tohoto souboru tak to divak ani nepostrehne. Musi si s tim ovsem poradi prehravac to je bez debat. Toto vsak byva bezproblemu.
Pokud se vsak vlivem vadnych bloku ztradi data z konfiguracniho souboru velikosti radove bajty az kilobajty tak to je pruser ovsem.
Vyrobcum je jasny ze HDD slouzi k ukladani multimedialnich souboru gigabajtovych velikosti a tam se nejaky vadny sektor ztrati.
Proto se na 0 badblock pece.
Inu pro ukladani videa (filmy a pod) je celkem sumak zda v souboru velikosti cca 1 GB je nekolik chyb pac je pri prehravani ani nepostrehnete.To neni pravda. Kvuli kompresi jsou chyby mnohem vyraznejsi. Napriklad jednobitova chyba se muze projevit jako jako uplne rozhozeny blok (treba 8*8 pixelu) a ten defekt muze zustat videt delsi dobu (treba do dalsiho I-frame).
 29.12.2009 19:15
andree | skóre: 39
| blog: andreeeeelog
))
nejlepe do XFS ... to je pak bzunda ... xfs_repair -L a jedem jak na LSD )
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz