Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
Jak již bylo zmíněno v prvním díle seriálu (Cesta do hlubin kompilace jádra - 1), kompilace jádra není nic těžkého. Největší problém nastává u výběru součástí jádra. Důležité především je, aby v kernelu nechybělo nic potřebného. Jinak by mohl nastat případ, že by nepracoval například nějaký hardware (zvuková karta, síťová karta, atp.), jelikož by naše jádro nemělo pro daný hardware patřičnou podporu. Tohle může eliminovat způsob, při kterém do jádra naplácáme téměř vše, veškerou podporu všech možných zařízení. To by ale vznikl příliš velký kernel a celá práce by neměla smysl. My se snažíme o vytvoření optimalizovaného jádra přímo pro náš počítač. Chceme si vytvořit jádro na míru. Proto potřebujeme vědět, co vše se ukrývá v našem PC, abychom mohli následně vybrat jen podporu těch komponent, které nás právě zajímají. Pojďme se seznámit s kroky, které vám pomohou zjistit informace o našem hardware.
/procViz také článek Adresár /proc - brána do jadra.
První možností, jak najít informace o hardware našeho počítače, je
nahlédnutí do adresáře /proc. Jedná se o virtuální souborový
systém, který byl prvotně vyvinut pro správu procesů, ale dnes je z něj mocný nástroj pro kontrolu a konfiguraci systému Linux. Uvedu zde příslušné soubory a adresáře /proc, které nás budou zajímat v rámci poskytnutí informací, které potřebujeme pro výběr komponent jádra. Ještě důležitějším nástrojem vedle /proc je aplikace lspci, o které se zmíním následně.
/proc/cpuinfoPrvní soubor, který nás zajímá. Zde najdeme informace o CPU. Pro zvolení správné podpory CPU při kompilaci jádra nás zajímá především název modelu.
model name : AMD Athlon(tm) XP 2800+
/proc/pciZde najdeme informace o hardware, který se nachází na PCI sběrnici nebo má s touto sběrnicí cokoli společného.
/proc/bus/input/devicesNa tomto místě nalezneme informace o připojených vstupních zařízeních, jako je myš, klávesnice a kupodivu i takový PC Speaker.
/proc/bus/usb/devicesStejné jako předchozí případ, avšak tento soubor se týká USB zařízení.
/proc/ideTento adresář poskytuje informace o veškerých ovladačích IDE zařízení v PC.
/proc/scsiMá-li někdo SCSI řadič a na něm připojené SCSI zařízení, veškeré informace nalezne zde.
Další možností je použití programu lspci z balíčku pciutils, který prozradí tytéž informace, jež se nachází v /proc/pci, a ještě mnohem více. Zde uvádím názorný příklad použití lspci a výklad pro nás důležitých informací.
root@mercury:/# lspci

00:00.0 Host bridge: nVidia Corporation nForce2 AGP (different version?)
(rev c1)

00:00.1 RAM memory: nVidia Corporation nForce2 Memory Controller 0 (rev
c1)

00:00.2 RAM memory: nVidia Corporation nForce2 Memory Controller 4 (rev
c1)

00:00.3 RAM memory: nVidia Corporation nForce2 Memory Controller 3 (rev
c1)

00:00.4 RAM memory: nVidia Corporation nForce2 Memory Controller 2 (rev
c1)

00:00.5 RAM memory: nVidia Corporation nForce2 Memory Controller 5 (rev
c1)00:01.0 ISA bridge: nVidia Corporation nForce2 ISA Bridge (rev a4)00:01.1 SMBus: nVidia Corporation nForce2 SMBus (MCP) (rev a2)00:02.0 USB Controller: nVidia Corporation nForce2 USB Controller (rev a4)
00:02.1 USB Controller: nVidia Corporation nForce2 USB Controller (rev
a4)
00:02.2 USB Controller: nVidia Corporation nForce2 USB Controller (rev
a4)00:08.0 PCI bridge: nVidia Corporation nForce2 External PCI Bridge (rev a3)
00:09.0 IDE interface: nVidia Corporation nForce2 IDE (rev a2)00:1e.0 PCI bridge: nVidia Corporation nForce2 AGP (rev c1)
01:06.0 RAID bus controller: CMD Technology Inc PCI0649 (rev 02)01:07.0 Ethernet controller: Realtek Semiconductor Co., Ltd. RTL-8139/8139C/8139C+ (rev 10)
01:08.0 Ethernet controller: Realtek Semiconductor Co., Ltd.
RTL-8139/8139C/8139C+ (rev 10)01:09.0 Multimedia audio controller: Creative Labs SB Live! EMU10k1 (rev 08)
01:09.1 Input device controller: Creative Labs SB Live! MIDI/Game Port (rev 08)02:00.0 VGA compatible controller: nVidia Corporation NV15DDR [GeForce2 Ti] (rev a4)dmesgTímto příkazem se zobrazí výpis hlášení jádra při procesu bootování. Je tak možné naleznout množství potřebných informací o našem hardware.
Kromě zde uvedených postupů máme možnost použít různé aplikace, které nám podají souhrnné informace o hardware.
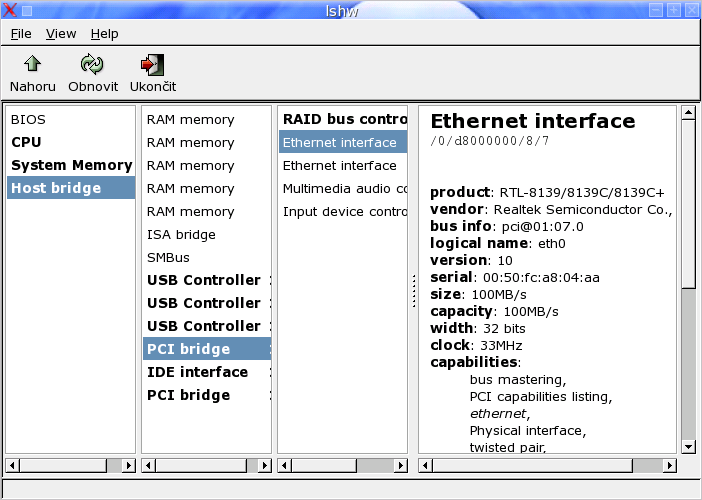
Program lshw podává velmi podrobné informace o hardware. Z grafických detekčních programů se mi jeví jako jeden z těch povedenějších. Program je možné spustit v konzoli i v grafickém režimu.
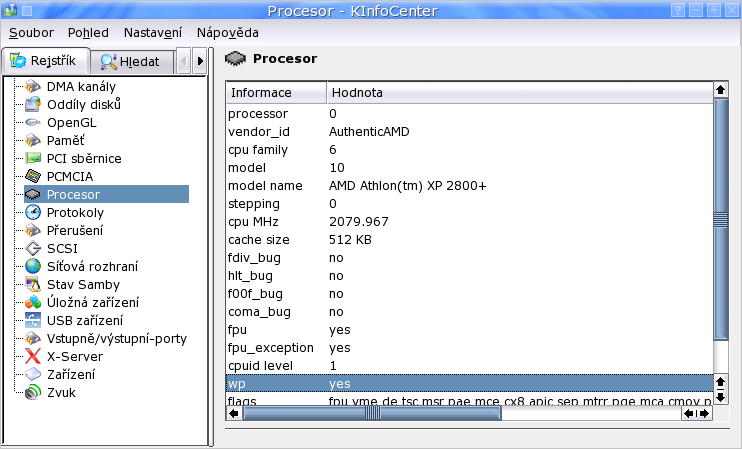
KInfoCenter je součástí grafického uživatelského prostředí KDE. Čte informace přímo z /proc. Napomáhá lépe se orientovat v tomto virtuálním souborovém systému.
Tento díl má být pouze návodem, jak si obstarat důležité informace o hardware, které jsou potřebné pro úspěšné sestavení jádra. O samotném sestavování kernelu toho tentokrát nebylo moc řečeno, avšak právě tento krok je velmi důležitý předstupeň při kompilování jádra. V dalším díle se již seznámíme s prvními subsystémy kernelu.
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


cat /proc/interrupts
dmesg - print or control the kernel ring bufferAutor význam zaměnil se souborem /var/log/dmesg, kde jsou výpisy dmesg z fáze bootování.
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
