Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
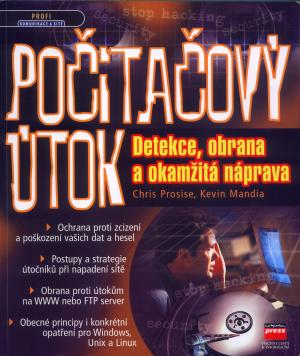
Tato kniha je určena nejenom těm, kdo mají na starosti administraci sítě a správu počítačů do této sítě zapojených. Doporučoval bych ji k přečtení každému, kdo se o počítače zajímá nejenom z pohledu pasivního uživatele. Získá totiž přehled o tom, s čím vším se může kdykoliv setkat, neboť v podstatě každý počítač je do nějaké sítě připojen. V první řadě chci ale upozornit na to, že v knize nejsou žádné návody, jak zabezpečit síť či počítače. Touto problematikou se zabývají jiné knihy. Jak z názvu knihy vyplývá, k incidentu již došlo a vy nyní musíte zjistit, proč a jak k tomuto incidentu došlo. Záměrně používám slovo incident a ne slovo útok. Slovo incident tedy bude označovat jakékoliv neoprávněné použití počítače nebo sítě. Nyní ale k obsahu knihy a vezmu to trochu netradičně.
 Když stavíte dům, musíte hlavně vědět, jak bude tento dům vypadat a z čeho
bude postaven. Podobně je to i s bezpečnostní politikou, kterou vysvětluje
úvodní část knihy. Získáte vizi, jak by měla bezpečnostní politika vypadat
a jakým způsobem by měla být implementována. Je totiž důležité v první řadě
definovat, jak reagovat na ten který druh incidentu. Není totiž důležité
něco vyšetřovat, ale musíme vědět co a proč budeme vyšetřovat.
Naučíme se tedy, jak sestavovat a implementovat bezpečnostní politiku a procedury, postupy identifikace a odpovídající reakce na incident a jak sestavit a připravit tým, který daný incident bude vyšetřovat. Získáme také informace o způsobu nastavení sítě a počítačů pro jednodušší a komplexnější získávání důkazů o incidentech. Tato část bude v našem pomyslném domě odpovídat základům. A na tom, jaké jsou základy, závisí budoucnost celého domu.
Základy máme za sebou a teď se pustíme do hrubé stavby. Proto bude nutné
naučit se určitým dovednostem při získávání a při analýze důkazů. K tomu nám
autoři dopomohou popisem programů SAFEBACK a ENCASE a
utilit operačního systému UNIX, které slouží k analýze pevných disků. Pokud
budeme chtít získat důkazy ze síťové provozu, jsou nám k dispozici především
programy tcpdump a nmap. A protože musíme vědět, co
analyzujeme, nebude chybět ani podrobné vysvětlení způsobu organizace dat
jednak na pevných discích, jako i podrobné vysvětlení síťových protokolů ICMP,
TCP, IP UDP. U těchto síťových protokolů se autoři také zaměřili na
nejpoužívanější způsoby jejich zneužívaní. A nezůstali jenom u těchto
protokolů. Protokoly telnet, FTP a HTTP, způsoby jejich zneužívání a informace
o hlavních cílech útočníků jsou zde také popsány.
Takže dům už máme v podstatě dokončený. Tedy ten náš virtuální. A teď přichází na řadu samotné vylepšování a konkrétní aplikace toho, co jsme se doteď naučili. Závěr knihy je věnován praktickému vyšetřovaní operačního systému WINDOWS NT/2000, v UNIXOVÝCH systémech a vyšetřování směrovačů. Nechybí vysvětlení získávání důkazů útoků na WWW, FTP a DNS. Autoři knihy nám také poodhalí nejčastěji používané hackerské nástroje a způsoby jejich útoků.
Označení hacker však není použito vhodně a to je v podstatě jediné, co bych autorům (nebo překladatelům) vytknul. Na tomto místě by mělo být použito slova cracker, ale otázkou zůstává, zda je možné bojovat proti větrným mlýnům. Mnozí z vás jistě vědí, o čem mluvím a proto to zde nyní nebudu rozebírat. Kniha sama o sobě je plná důležitých informací a na vhodných místech v textu jsou odkazy na zdroje na internetu. Je napsána velice dobře, proložena nesmírným množstvím praktických případů ze života a u důležitých pasáží jsou uvedeny vysvětlující poznámky. Jako základ nebo i rozšíření znalostí síťových administrátorů je velice vhodná. Cena za knihu je rozhodně oprávněná, což se u některých titulů v současné době na trhu říci nedá.
| Název | Počítačový útok - detekce, obrana a okamžitá náprava |
| Autoři | Chris Prosise a Kervin Mandia |
| Vydal | Computer Press |
| Datum vydání | 2002 |
| Počet stran | 410 |
| Doporučená cena | 490,- Kč. |
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
