Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
Softwarový firewall - každý znás si může pod tímto označením představit softwarový produkt se zcela rozdílnými vlastnostmi. Také termíny "SOHO" a "SME" jsou velice široké a zahrnují firmy nebo organizace od jedno či více uživatelů v domácí kanceláři až po firmy s desítkami či stovkami uživatelů s firemní centrálou a pobočkami v každém kraji, okrese nebo s pobočkami například v EU. Rozsah vlastností i počet možných uživatelů závislých na softwarovém firewallu je značný.
Co je to softwarový firewall? Můžete to být specializovaný softwarový produkt poskytovaný zdarma na základě GPL licence nebo komerční produkt nabízený jeho výrobcem, distributorem nebo vaším dodavatelem IT. Bez ohledu na konkrétní detaily implementace takového systému je firewall hraničním bodem mezi interní počítačovou sítí a Internetem, který kontroluje a řídí veškerý příchozí i odchozí datový provoz a propouští pouze provoz odpovídající definované bezpečnostní politice. Pojďme se podívat, jaké hlavní bezpečnostní moduly by dobrý firewall měl mít, a řekněme si, proč jsou tyto moduly pro bezpečnost interní sítě tak důležité (obr. 1).
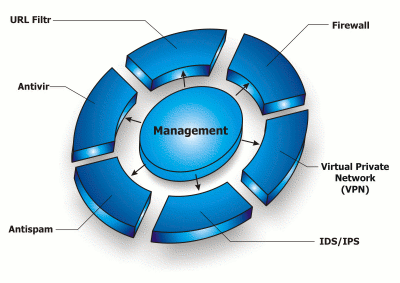
Firewall kontroluje síťové informace (paketové hlavičky) a aplikační informace (data) a dle nastavených pravidel detekuje a případně blokuje nebezpečnou komunikaci. Kontrolu síťových informací zajišťuje základní kámen každého moderního firewalu, tzv. stateful packet filter - paketový filtr, který na základě definovaných pravidel rozhoduje, zda mohou pakety projít do zabezpečené interní sítě nebo na aplikační proxy servery. Stateful packet filter automaticky otevírá potřebné porty a zároveň tyto porty uzavírá při ukončení datové komunikace. Firewall umožňuje pomocí paketového filtru a několika síťových rozhraní rozdělit interní síť na několik segmentů (event. vytvořit tzv. demilitarizovanou zónu - DMZ) a do těchto segmentů nebo DMZ zóny umístit servery nebo služby poskytované pro ostatní uživatele v Internetu nebo obchodní partnery. Důvodem pro oddělení takových systémů od interních sítí je bezpečnost celého systému. Filozofií řešení je restrikce - povolení přístupu jen k nezbytně nutným službám, pouze na nezbytně nutnou dobu a pouze do nezbytně nutných sítí.
Důležitou vlastností paketového filtru je schopnost řídit kvalitu služeb (QoS). Paketový filtr by měl umožňovat zvýšení nebo snížení priority různých typů síťových protokolů pro zajištění korektní funkce kritických firemních aplikací.
Pokud vás článek firmy Annex NET s.r.o. zaujal, celý si jej můžete přečíst na portálu LinuxBIZ.
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
