FreeTube, desktopový klient pro YouTube využívající lokální API, byl vydán ve verzi 0.26.0. Toto velké opravné vydání mj. vrací částečnou podporu živých přenosů nebo přepracovává zobrazování titulků a obecně nastavení videa v přehrávači – FreeTube umožňuje např. přehrávat video s větším zrychlením.
Další vlna kyberútoků zasáhla chladicí zařízení supermarketů v sedmi evropských zemích, Belgii, Lucembursku, Švédsku, Nizozemsku, Irsku, Estonsku a Finsku. Mrazáky se v některých prodejnách opět 'proměnily v trouby' a zahřály až na 50°C, což pochopitelně vedlo ke znehodnocení uskladněných potravin. Útoky navazují na podobný incident ve Francii z první poloviny října letošního roku, pachatel stále není znám.
Zranitelnost v aktualizačním mechanismu WordPress umožňuje útočníkovi zasáhnout do dočasného instalačního adresáře během aktualizace jádra systému. Před aktualizací veřejně dostupného WordPressu dočasně zablokovat HTTP přístup k wp-content/upgrade/, následně aktualizovat a zkontrolovat logy. Postižené verze: WordPress 4.7 až 7.1.3.
Alpine Linux zveřejnil podrobnosti o útoku na svůj GitLab a 30. října oznámil obnovení provozu. Útočník se 20.–21. října pokusil zneužít chybu v regulárních výrazech. Exploit způsobil opakované pády workerů a několikrát se dostal do pokročilé fáze. Úspěšné spuštění kódu však nebylo potvrzeno. Fix: Opravený GitLab a současně Ruby 3.3.13, 3.4.12 nebo 4.0.9+, pokud jde o vlastní sestavení či kontejner.
Konference OpenAlt 2026 proběhne tento víkend 7. a 8. listopadu na FIT VUT v Brně. Jedná se již o 21. ročník této konference, která propojuje otevřené technologie, svobodný software, hardware a lidi, kteří chtějí věci nejen používat, ale také jim rozumět a měnit je k lepšímu. Více o konferenci v příspěvku OpenAlt 2026: technologie, které dávají svobodu na blogu spolku OpenAlt.
Eben Upton oznámil další zdražení jednodeskových počítačů Raspberry Pi. Tentokrát 16 GB varianty Raspberry Pi o 80 dolarů a 16 GB varianty Raspberry Pi Compute Module 5 o 40 dolarů. Cena Raspberry Pi 500+ se nemění.
Francouzské Národní shromáždění přijalo 30. října 2026 poměrem 11 hlasů pro, 10 proti a 14 abstencí pozměňovací návrh I-1358 ke státnímu rozpočtu na rok 2027, který zavádí daň z objemu dat doručovaných uživatelům internetu. Návrh socialistického poslance Laurenta Lhardita stanovuje sazbu 0,055 eura za gigabajt, tedy 55 eur za terabajt. Zatím nejde o platný zákon, ale o dílčí hlasování během prvního čtení rozpočtu. Daň by měli platit
… více »Nizozemská vláda ve snaze šetřit a zvyšovat efektivitu s využitím umělé inteligence (AI) hodlá zrušit asi 25.000 pracovních míst ve státní správě. Cílem je postupně dosáhnout ročních úspor až 3,5 miliardy eur (85,2 miliardy Kč). Na konci loňského roku ve státní správě pracovalo rekordních 160.000 lidí. „Nemůžeme pokračovat v tom, co jsme dělali dosud,“ uvedl státní tajemník pro efektivní fungování vlády Eric van den Burg. „Proto
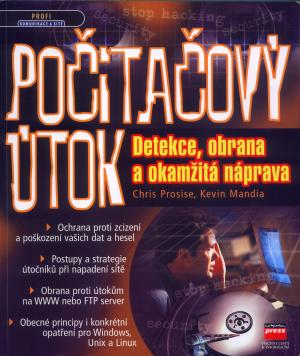
… více »Tato kniha je určena nejenom těm, kdo mají na starosti administraci sítě a správu počítačů do této sítě zapojených. Doporučoval bych ji k přečtení každému, kdo se o počítače zajímá nejenom z pohledu pasivního uživatele. Získá totiž přehled o tom, s čím vším se může kdykoliv setkat, neboť v podstatě každý počítač je do nějaké sítě připojen. V první řadě chci ale upozornit na to, že v knize nejsou žádné návody, jak zabezpečit síť či počítače. Touto problematikou se zabývají jiné knihy. Jak z názvu knihy vyplývá, k incidentu již došlo a vy nyní musíte zjistit, proč a jak k tomuto incidentu došlo. Záměrně používám slovo incident a ne slovo útok. Slovo incident tedy bude označovat jakékoliv neoprávněné použití počítače nebo sítě. Nyní ale k obsahu knihy a vezmu to trochu netradičně.
 Když stavíte dům, musíte hlavně vědět, jak bude tento dům vypadat a z čeho
bude postaven. Podobně je to i s bezpečnostní politikou, kterou vysvětluje
úvodní část knihy. Získáte vizi, jak by měla bezpečnostní politika vypadat
a jakým způsobem by měla být implementována. Je totiž důležité v první řadě
definovat, jak reagovat na ten který druh incidentu. Není totiž důležité
něco vyšetřovat, ale musíme vědět co a proč budeme vyšetřovat.
Naučíme se tedy, jak sestavovat a implementovat bezpečnostní politiku a procedury, postupy identifikace a odpovídající reakce na incident a jak sestavit a připravit tým, který daný incident bude vyšetřovat. Získáme také informace o způsobu nastavení sítě a počítačů pro jednodušší a komplexnější získávání důkazů o incidentech. Tato část bude v našem pomyslném domě odpovídat základům. A na tom, jaké jsou základy, závisí budoucnost celého domu.
Základy máme za sebou a teď se pustíme do hrubé stavby. Proto bude nutné
naučit se určitým dovednostem při získávání a při analýze důkazů. K tomu nám
autoři dopomohou popisem programů SAFEBACK a ENCASE a
utilit operačního systému UNIX, které slouží k analýze pevných disků. Pokud
budeme chtít získat důkazy ze síťové provozu, jsou nám k dispozici především
programy tcpdump a nmap. A protože musíme vědět, co
analyzujeme, nebude chybět ani podrobné vysvětlení způsobu organizace dat
jednak na pevných discích, jako i podrobné vysvětlení síťových protokolů ICMP,
TCP, IP UDP. U těchto síťových protokolů se autoři také zaměřili na
nejpoužívanější způsoby jejich zneužívaní. A nezůstali jenom u těchto
protokolů. Protokoly telnet, FTP a HTTP, způsoby jejich zneužívání a informace
o hlavních cílech útočníků jsou zde také popsány.
Takže dům už máme v podstatě dokončený. Tedy ten náš virtuální. A teď přichází na řadu samotné vylepšování a konkrétní aplikace toho, co jsme se doteď naučili. Závěr knihy je věnován praktickému vyšetřovaní operačního systému WINDOWS NT/2000, v UNIXOVÝCH systémech a vyšetřování směrovačů. Nechybí vysvětlení získávání důkazů útoků na WWW, FTP a DNS. Autoři knihy nám také poodhalí nejčastěji používané hackerské nástroje a způsoby jejich útoků.
Označení hacker však není použito vhodně a to je v podstatě jediné, co bych autorům (nebo překladatelům) vytknul. Na tomto místě by mělo být použito slova cracker, ale otázkou zůstává, zda je možné bojovat proti větrným mlýnům. Mnozí z vás jistě vědí, o čem mluvím a proto to zde nyní nebudu rozebírat. Kniha sama o sobě je plná důležitých informací a na vhodných místech v textu jsou odkazy na zdroje na internetu. Je napsána velice dobře, proložena nesmírným množstvím praktických případů ze života a u důležitých pasáží jsou uvedeny vysvětlující poznámky. Jako základ nebo i rozšíření znalostí síťových administrátorů je velice vhodná. Cena za knihu je rozhodně oprávněná, což se u některých titulů v současné době na trhu říci nedá.
| Název | Počítačový útok - detekce, obrana a okamžitá náprava |
| Autoři | Chris Prosise a Kervin Mandia |
| Vydal | Computer Press |
| Datum vydání | 2002 |
| Počet stran | 410 |
| Doporučená cena | 490,- Kč. |
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
