Začal semestr, začal i podzim a kromě hub rostou jako po dešti i veřejné dílny v Praze. Nedávno strahováci referovali o hackerspacu Bordel, nyní se otevřela dílna Dejvice Lab jen kousek od ČVUT. Na blížící Virtuální Bastlírně tak uslyšíte nejen report z návštěvy dílny HWLab, ale i řadu novinek, událostí a úsměvných momentů, které se za poslední měsíc ve světě techniky, ale i vědy udály. Připojte se tedy již v úterý 13.10. od 20:00 a zapojte se do
… více »Byl vydán LineageOS 24 (Mastodon). LineageOS (Wikipedie) je svobodný operační systém pro chytré telefony, tablety a set-top boxy založený na Androidu. Jedná se o nástupce CyanogenModu. LineageOS 24 je založený na Androidu 17.
Společnost Valve publikovala na svém GitLabu nákresy a schémata zapojení headsetu Steam Frame. Pro nekomerční účely.
Soutěž Pwn2Own Ireland 2026 skončila 9. října. Bezpečnostní výzkumníci získali celkem 1 262 000 dolarů na odměnách. Během soutěže bylo předvedeno zneužití 98 zero-day zranitelností. Testování zahrnovalo různé kategorie zařízení a software. Výzkumníci předváděli prakticky fungující útoky podle pravidel soutěže. Výsledky následně slouží výrobcům při přípravě oprav. Mezi pokořenými jsou: Samsung Galaxy S26, OpenAI Codex, Oracle Autonomous AI Database, Google Pixel 10, u iPhone 17 neuspěli.
Programovací jazyk Python byl vydán v nové verzi 3.15.0. Podrobný přehled novinek v aktualizované dokumentaci.
BIGWORDS.PAGE je open-source webová aplikace, která po otevření odkazu v prohlížeči vykreslí přes celou obrazovku jednoduché informační sdělení. Zpráva i její nastavení jsou uložené v části URL za znakem #, například odkaz https://bigwords.page/#abclinuxu zobrazí jako velký bílý nápis 'abclinuxu' na černém pozadí. Obsah odkazu lze upravovat i vestavěným editorem, ten umožňuje nastavovat formátování a vizuální efekty textu, časovače, QR kódy a obrázky. Zdrojový kód je dostupný pod licencí MIT na GitHubu.
V neděli 11. října proběhne rotace klíče kořenové zóny. Podruhé v historii. Ondřej Filip na blogu CZ.NIC: "Pokud je pro Vás DNS protokol spíše výzva, ale přesto spravujete nějakou síť či DNS resolver, zkuste si jednoduchý test, který připravila firma Cloudflare na této adrese. Obzvláště zbystřit byste měli, pokud uvidíte nějaká červená políčka."
Vláda Spojených států se rozhodla vyřadit americkou softwarovou společnost Microsoft a několik dalších velkých technologických podniků z programu, který umožňuje kvalifikovaným zahraničním pracovníkům získat povolení k trvalému pobytu. Oznámila to včera administrativa amerického prezidenta Donalda Trumpa. Opatření zdůvodnila rozsáhlým zneužíváním programu, který je dlouhodobě terčem kritiky ze strany Trumpových příznivců, neboť prý znevýhodňuje americké pracovníky.
Datové centrum největší ruské technologické společnosti Jandex v Rjazaňské oblasti se stalo cílem dronového útoku a zastavilo provoz. Jandexu se někdy přezdívá „ruský Google“. Provozuje nejoblíbenější internetový vyhledávač v Rusku nebo aplikace pro objednávky jídla a taxi. Využívají jej desítky milionů lidí v rusky mluvících zemích.
Francouzská společnost Mistral AI představila Mistral Large 4 (interně přezdívaný 'le Chonk', volně přeloženo 'pořádný macek'), 'open-weight multimodální hybridní instruct-and-reasoning model s architekturou granulárního MoE, nativně podporující více jak 160 jazyků'. Model má přes jeden bilión parametrů, z nichž při práci využívá 49 miliard, kontextové okno o délce milion tokenů a obrazový enkodér o 1,6 miliardách parametrů.
… více »
                    IE: WPA Version 1
                        Group Cipher : CCMP
                        Pairwise Ciphers (1) : CCMP
                        Authentication Suites (1) : PSK
Co jsem našel na netu, tak WPA/TKIP je údajně cracknutý; pokud by to šlo, tak pochopitelně nasadím WPA2/AES, jenže hardware to neumí. Předpokládám, že i když WPA není úplně ideální, tak asi rozlousknout AES není zatím na pořadu dne?
(P.S. heslo mám silný, SSID netriviální, plánuju přechod na Radius - už kvůli návštěvám a možnosti revokace, že?  )

 11.4.2011 21:14
Petr Tomášek | skóre: 39
| blog: Vejšplechty
 15.4.2011 11:17
Petr Tomášek | skóre: 39
| blog: Vejšplechty
.
Protože některé CPU nestíhajíTo ale není přenosová rychlost wifi a stojí za to se poohlédnout o zařízení, které funguje správně. Smajlík v tomto případě není na místě.
A co na to mám říct že výrobci dělají zařízení co nestíhají ?Říct na to můžeš, co chceš :). Ale o no když výrobci dělají zařízení pro domácí a SOHO segment, abys je mohl koupit v místním obchodě za pár stovek, tak od toho asi nemůžeš čekat plný výkon toho, co podporuje samotná technologie. A to není jenom Wifi.
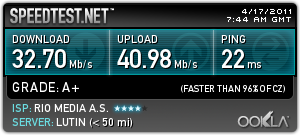
Já jsem u starého routeru měl napsané že stačí routovat pro 190 PC (nebo nějak tak) a co se stane jak jich tam dám 250 ?Zkus s ním nejprve uroutovat na 100mbit lince jeden počítač (píšeš starý router, tak předpokládám 100mbit), a pak si povíme něco o těch 250 :). Třeba můj domácí router se při navýšení linky vyšplhal někam ke 20 mbitům podle speedtestu (orientačně by to mělo stačit) na downloadu a uploadu zvlášť, takže rozhodně neuroutuje 100mbit nominálních na oba směry zároveň (pozor, je tam ještě dost režie). Jo a může se stát, že výchozí nastavení DHCP alokuje jen 190 vnitřních adres.
Říct na to můžeš, co chceš :). Ale o no když výrobci dělají zařízení pro domácí a SOHO segment, abys je mohl koupit v místním obchodě za pár stovek, tak od toho asi nemůžeš čekat plný výkon toho, co podporuje samotná technologie. A to není jenom Wifi.Mě je to jasné že u zařízení za pár stovek nelze čekat nadupaný HW Vše to vzniklo z toho že se tu podivovaly jak nějaké HW zařízení nemůže stíhat třeba to šifrování na WIFI - prostě je tam pomalý CPU a na něco stačí a na něco při zatížení už ne. Já ze svého wifi dostanu - viz příloha... Linka by měla být 100M ovšem jsou na ni dva IPTV setoboxy a telefon takže pro PC zůstává míň. Kabelem dosáhnu více, ovšem jak bych tam připojil víc PC tak to určitě půjde dolů. Mám TP-Link TL-WR1043ND s DD-WRT.
11.4.2011 20:29
Petr Tomášek | skóre: 39
| blog: Vejšplechty
WPA s AES (CCMP) je WPA2Není. Je tam nějaký malý detail (už si přesně nevzpomínám který), kterým se WPA2 jakožto protokol liší od WPA(1). Tj. v takovém případě je WPA2 + TKIP bezpečnější, než WPA + TKIP (neumožňuje ten typ útoku, který byl na WPA + TKIP použit). On totiž WPA2 umožňuje i použití TKIP, a naopak WPA umožňuje (i když neoficiálně) použit AES/CCMP. Je ale rozdíl v tom, co je default (pro WPA je to TKIP, pro WPA2 AES). Alespoň takhle to na jednom fóru tvrdil člověk, který podle všeho patřil mezi skupinu, co standardy vytvářela. Ta zpráva je ovšem někdy z roku 2005-6 a v té době ještě nebylo WPA+TKIP cracknuté a tudíž bylo všechno „bezpečné“, jen některé možnosti byly bezpečnější.
To už vím, ale potřeboval bych zjistit, jestli od té doby někdo necracknul WPA1+AES/CCMP, případně jestli něco takového nehrozí
12.4.2011 16:53
Petr Tomášek | skóre: 39
| blog: Vejšplechty
Tak jsem to dohledal, viz tady tůdle:WPA s AES (CCMP) je WPA2Není. Je tam nějaký malý detail (už si přesně nevzpomínám který)...
Although there is a difference in Key Establishment between WPA and WPA2, you really don't care. In WPA2 we have it working faster and supporting pre-cached PSKs.
In datagram protection the choices are: TKIP with Michael (just called TKIP) and AES-128 in CCM mode (called AES or CCMP). Both are in WPA, but only TKIP is 'certified'. There were no changes in TKIP between WPA and WPA2. With CCM we cleaned up some issues that improves pipelining, but is not a change to the algorithm or the security boundaries.
11.4.2011 21:09
Petr Tomášek | skóre: 39
| blog: Vejšplechty
12.4.2011 08:14
Petr Tomášek | skóre: 39
| blog: Vejšplechty
V čem spočívá slabina WPA(1)+AES?Je to v tom, že je to neoficiální podpora. WPA2 zařízení jsou testována WiFi, WPA1 zařízení jsou testována nanejvýš výrobcem.
13.4.2011 21:15
Petr Tomášek | skóre: 39
| blog: Vejšplechty
(P.S. opravdu si myslíš, že by někdo jen tak pro zábavu vyráběl WPA1 zařízení v době, kdy už se certifikuje jen pro WPA2? :)
14.4.2011 18:49
Petr Tomášek | skóre: 39
| blog: Vejšplechty
stejně asi protokol bude stejný, a tím, že se jenom vyměnila šifra za silnější, tak bych si tipnul, že se asi bezpečnost moc nesnížíO tom bych se právě neodvážil spekulovat. Implementaci kryptografických algoritmů není vůbec jednoduché udělat dobře. Jelikož se v případě WPA1+AES jedná o poměrně exotickou konfiguraci, nemám v to bůhvíjakou důvěru.
15.4.2011 11:16
Petr Tomášek | skóre: 39
| blog: Vejšplechty
.
15.4.2011 22:37
Petr Tomášek | skóre: 39
| blog: Vejšplechty
Zranitelnost WPA+TKIP je známá, žádná zranitelnost WPA1+AES známá není ⇒ ergo je WPA1+AES bezpečnější, než WPA1+TKIP.
(A navíc je AES výrazně bezpečnější šifra, že...)
15.4.2011 22:38
Petr Tomášek | skóre: 39
| blog: Vejšplechty
Zranitelnost WPA+TKIP je známá, žádná zranitelnost WPA1+AES známá není ⇒ ergo je WPA1+AES bezpečnější, než WPA1+TKIPBezpečnost WPA1+AES nebyla zkoumána tak podrobně, takže tato implikace je zavádějící.
A navíc je AES výrazně bezpečnější šifra, že...Tohle je opět argument stojící na vodě... AES může být teoreticky silnější šifra, než např. RC4, ale bezpečnost šifrovacího systému nestojí jen na kvalitě šifry. Téměř ve všech případech prolomení šifrovacího systému se jedná o špatnou volbu klíčů (viz např. debian openssl tragedie), nebo o využití bočních jevů, atd. Když se podíváte pořádně na útoky proti WEP a TKIP, tak zjistíte, že se nejedná o útoky založené na slabinách šifry RC4, ale na slabinách způsobu generování klíčů (špatné použití IV) nebo způsobu implementace protokolu (použití CRC32 pro kontrolu integrity, což nemá s použitou šifrou nic společného). Proto můžete klidně tvrdit, že WPA1+AES se honosí nálekou AES, ale o bezpečnosti celého zařízení to nevypovídá vůbec nic.
16.4.2011 21:42
Petr Tomášek | skóre: 39
| blog: Vejšplechty
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 14.4.2011 22:47
 16.4.2011 16:22