Apple představil 7palcový displej Apple HomeView s podporou Apple Intelligence a Siri AI pro ovládání chytré domácnosti, novou řadu vybavení chytré domácnosti Apple Home Collection, další generaci HomePodu mini a novou Apple TV 4K. Apple HomeView není v Evropské unii v prodeji, jelikož umělá inteligence Siri v rámci systému iOS v EU momentálně není k dispozici. Apple spolupracuje s EU a snaží se najít cestu, jak situaci vyřešit.
KDE slaví 30 let. Přesně před 30 lety, 14. října 1996, poslal Matthias Ettrich do diskusní skupiny comp.os.linux.misc zprávu, která započala historii projektu KDE. Důležité milníky jsou zobrazeny na časové ose.
Byl vydán Mozilla Firefox 158.0. Stejně jako Chrome 155 s podporou JPEG XL (test). Přehled novinek v poznámkách k vydání a poznámkách k vydání pro vývojáře. Řešeny jsou rovněž bezpečnostní chyby. Nový Firefox 158 bude brzy k dispozici také na Flathubu a Snapcraftu.
Svobodný kancelářský balík ONLYOFFICE (Wikipedie) byl vydán ve verzi 10.0. Jak online Docs, tak i offline Desktop Editors. Přehled novinek také na YouTube.
Mozilla představuje Firefox Enterprise určený jako podnikový prohlížeč pro organizace s přísnými požadavky na bezpečnost, správu a dodržování předpisů. S profesionální podporou. Dostupný je zatím ve Francii, Německu, Rakousku a Švýcarsku.
Kybernetický útok zasáhl nejméně 150 supermarketů Intermarché a několik prodejen řetězců Leclerc a Coopérative U. Chladicí jednotky napadených obchodních domů byly nastaveny na nepřetržité odmrazování a teplota v nich mnohdy vystouala až nad 50°C. Škody napáchané na chlazeném a mraženém zboží budou patrně dosahovat miliónů eur.
… více »Stát Kalifornie zažaloval výrobce 3D tiskových filamentů Polymaker. Vrchní soud San Diego County tvrdí, že firma propagací svých výrobků mezi příznivci 3D tištěných zbraní podporovala výrobu takzvaných 'ghost guns' (DIY zbraní) a že její PLA filament pro 3D tiskárny lze za těchto okolností považovat za součást určenou k výrobě střelné zbraně. Žaloba požaduje mimo jiné finanční sankce a soudní zákaz činnosti, Polymaker se hájí tím, že filament je běžný a sám o sobě legální produkt. Celý text žaloby (PDF na Google Drive).
V červnu byla představena aplikace Myna pro převod řeči na text v prostředí desktopu Ubuntu. Včera byla Myna zpřístupněna širší komunitě Ubuntu formou technologické ukázky dostupné v Ubuntu 24.04 LTS, Ubuntu 26.04 LTS a Ubuntu 26.10 s GNOME na Waylandu.
Ubuntu 27.04 bude Tenacious T-Rex.
Byla vydána nová verze 2026.4.0 "Never-slop" svobodného softwaru ScummVM (Wikipedie) umožňujícího bezproblémový běh mnoha klasických adventur na zařízeních, pro které nebyly nikdy určeny. Přehled novinek v poznámkách k vydání a na GitHubu. ScummVM oslavil 25 let. Verze 0.0.1 vyšla 8. října 2001.

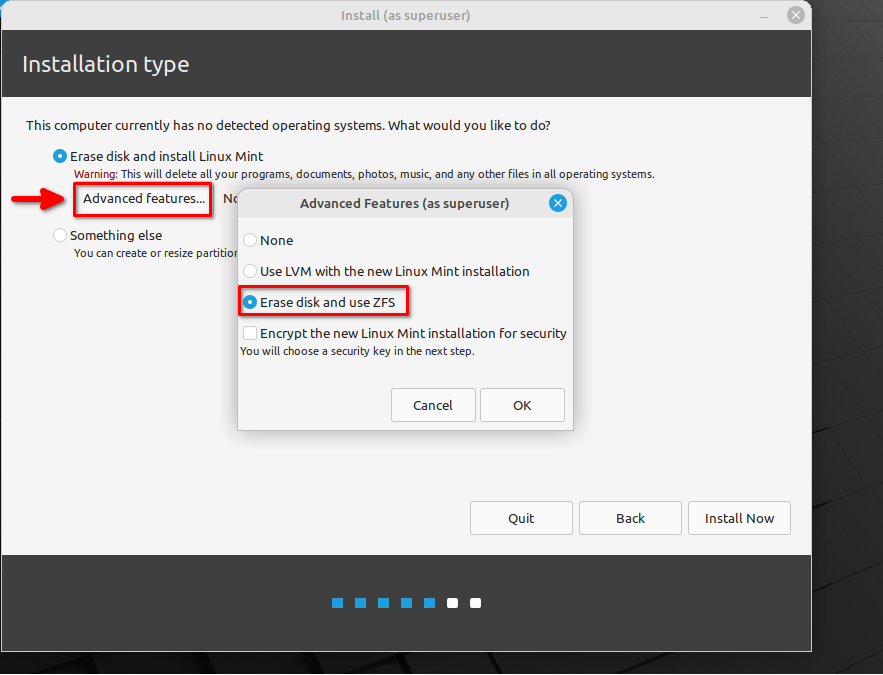
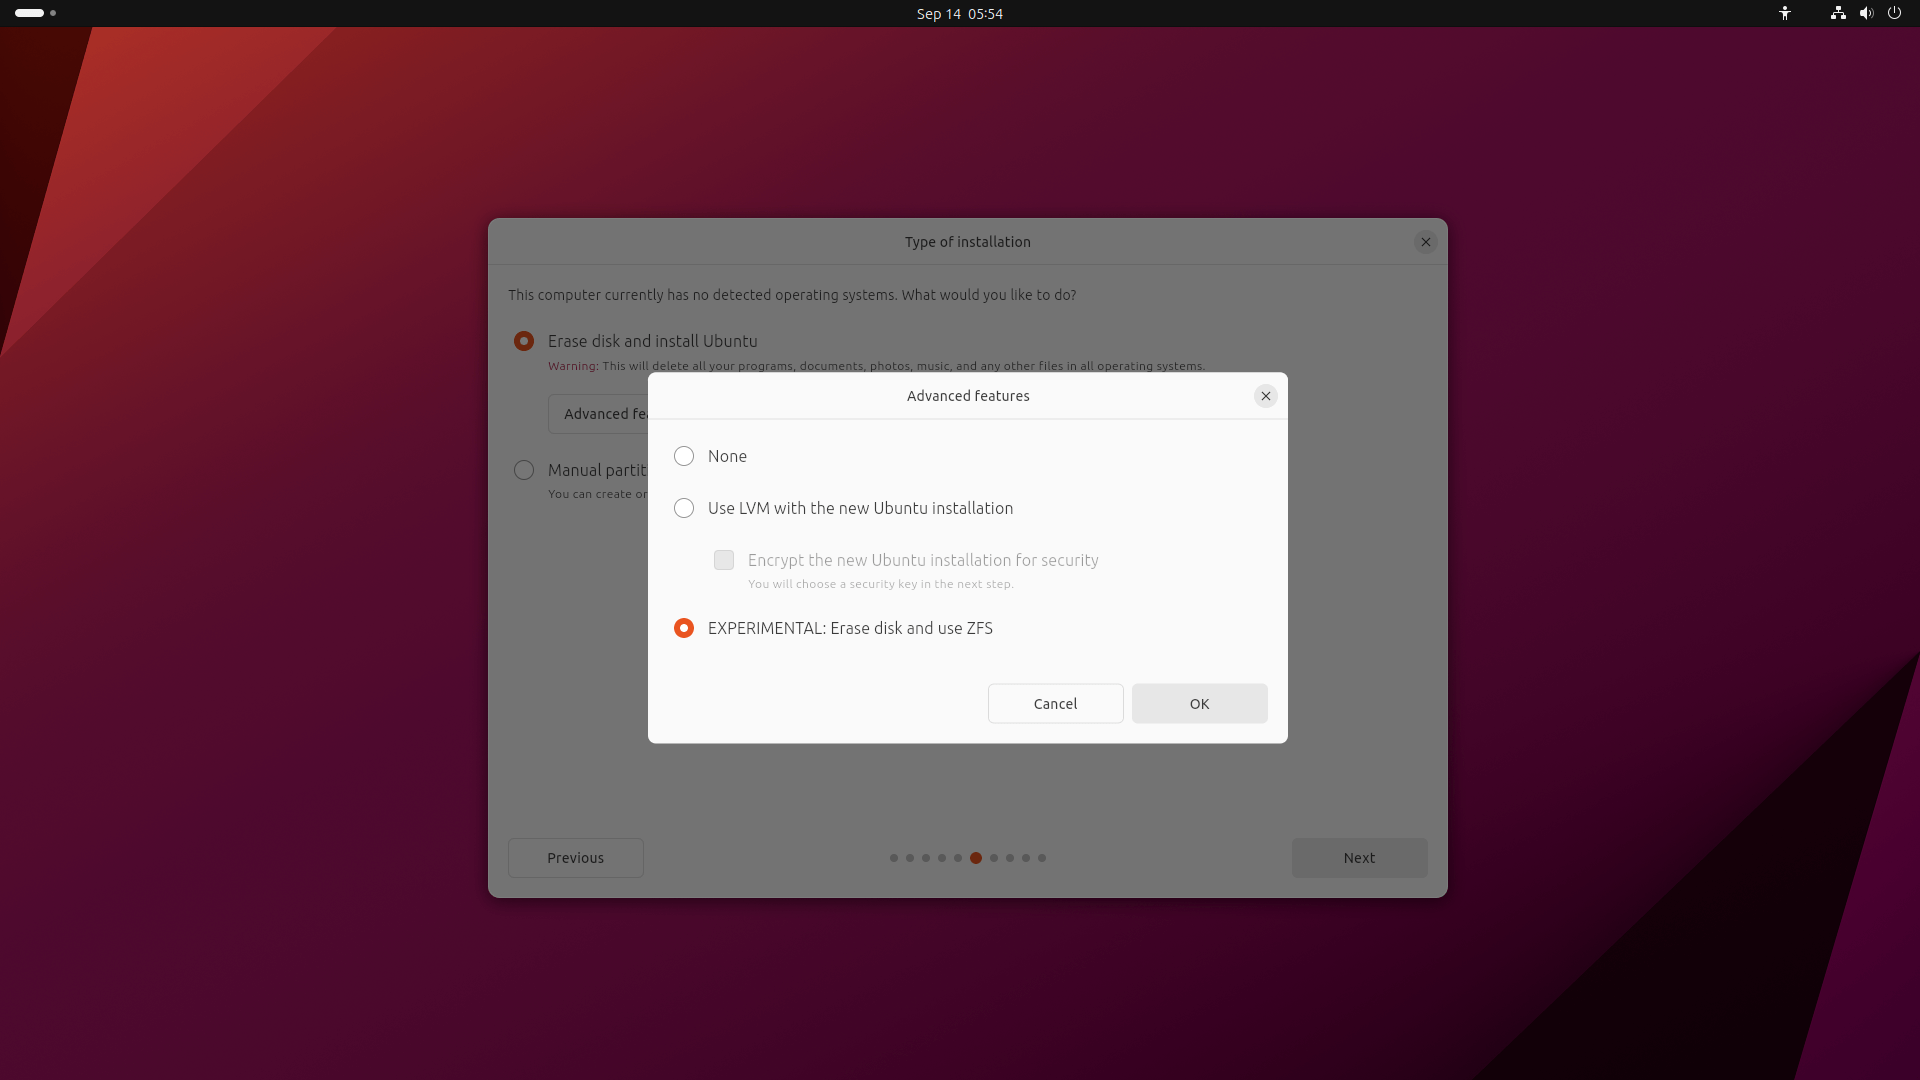
Passfrázi je nutno zadat ještě před zavedením bootloaderu.
Achilles a jeho pata. A jasně, každý admin při každém bootu každé z 10000+ mašin půjde rád zadat „procházecí větu“ pro nějaké lubrikační-GELI. To aby si na to na všechny ty vzdálené konzole udělal nějaký společný skript, co? Který tam pak to heslo pošle skrz 128b AES :-P s předvídatelným klíčem. Ach jo.
Geli nemá v Linuxu technickou alternativu.
To opravdu nemá. Nic tak špatného jako GELI současný Linux snad už vůbec nenabízí. LUKS2 FTW.
Jak již bylo zmíněno GELI umožňuje kompletní zašifrování celého disku, vč. /boot zatímco LUKS potřebuje mít /boot neencryptovaný.LUKS to nepotrebuje. Potrebuješ nejaký zavádzač na médiu ktorý vie (a je ochotný) spustiť priamo Firmware počítača. Ten je v prípade UEFI na EFI partícii, a v prípade emulácie BIOSu je na začiatku MBR. Ten zavádzač sa postará o zvyšok. Kľudne si aj vypýta prístup do TPM za účelom ... Dokáže si GELI sám odomknúť zakryptovaný disk, alebo tam musíš zadávať nejaké heslo aby mal čím odomknúť disk? Nielen v Linuxe sa to dá zautomatizovať, bez nutnosti zadávať voľačo pri štarte.
Na linuxu,resp. LUKS decryptuje partitions až po naloadovaní kernelu a initramfs (dm-crypt/LUKS). Tedy není součástí bootloaderu (GRUBU).Ako som spomínal, tak Grub má v sebe moduly na LUKS a TPM. Takže si sám vie sám odkryptovať disk bez akejkoľvek interakcie s užívateľom. Mám to otestované a funkčné. To že si kernel resetne tento odomknutý prístup a odomyká to druhý krát je síce pravda, ale bezpredmetná keďže initrd si to vie tiež sám odomknúť s pomocou TPM.
V pripade, ze admin neni totalni vypatlanec, tak si to udela tak, aby se to muselo zadavat jen pri coldstartu.Passfrázi je nutno zadat ještě před zavedením bootloaderu.Achilles a jeho pata. A jasně, každý admin při každém bootu každé z 10000+ mašin půjde rád zadat „procházecí větu“ pro nějaké lubrikační-GELI. To aby si na to na všechny ty vzdálené konzole udělal nějaký společný skript, co? Který tam pak to heslo pošle skrz 128b AES :-P s předvídatelným klíčem. Ach jo.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 20.2.2025 17:22
 21.2.2025 05:08