Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.

kernel BUG at drivers/gpu/drm/i915/i915_gem.c:4238!
 K tématu: podle mě je to naprostá debilita. Celkem by mě zajímalo jak by mi autor tento nápad obhajoval.

 4.2.2011 23:56
Jardík | skóre: 40
| blog: jarda_bloguje
4.2.2011 23:54
Jardík | skóre: 40
| blog: jarda_bloguje
5.2.2011 12:39
Jardík | skóre: 40
| blog: jarda_bloguje
5.2.2011 22:08
Jardík | skóre: 40
| blog: jarda_bloguje
5.2.2011 00:24
Jardík | skóre: 40
| blog: jarda_bloguje
 7.2.2011 15:44
Stanislav Brabec | skóre: 45
| Praha
7.2.2011 16:10
Jardík | skóre: 40
| blog: jarda_bloguje
Jsou natvrdo nastaveny na 3, 6 a 12 pixelůTak jednoduché to není, ono je to natvrdo nastaveno, jak si vzpomene vývojář určitého programu, jestli dodrží doporučení, nebo ne. Sice WinAPI má naho.no podporu layoutů, ale zase v dialogách nepoužívá pixely ale jakési "dialogové jednotky", co se přizpůsobují zvolenému písmu v dialogu. To bych bral i v GTK (a i v Qt), prostě pevně nastavenou mezeru v nějakých jednotkách, která by se pak přizpůsobila velikosti písma pro ten daný dialog či ovládací prvek.
Stejně je to všechno přes acpid, ne? Stačí poupravit /etc/acpi/ a je to
5.2.2011 12:41
Jardík | skóre: 40
| blog: jarda_bloguje
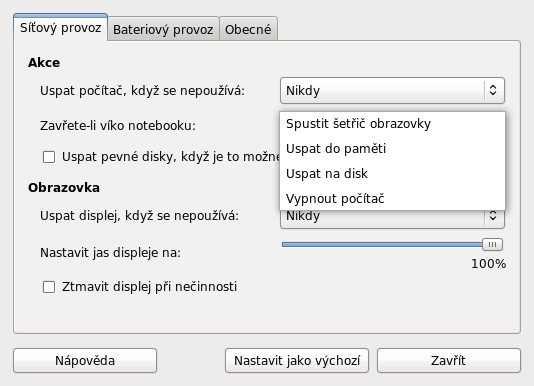
/apps/gnome-power-management/buttonsMožné hodnoty jsou „suspend“, „hibernate“, „interactive“, „shutdown“ a „nothing“. Tady jsem si nastavoval aby při zavírání NTB se nic nedělo - mám to kvůli virtualizaci a občas přehrávání muziky či výstupu na jiný display.
5.2.2011 12:43
Jardík | skóre: 40
| blog: jarda_bloguje
 5.2.2011 14:15
David Watzke | skóre: 74
| blog: Blog...
| Praha
, ale to je hodně stařičký ntb. Dokonce se mi nepodařilo zhasnout podsvícení ani příkazem (už nevím jakým, ale patřil ke xorgu), maximálně se na obrazovce objeviva tma (černá plocha), ale podsvícení jelo.
5.2.2011 16:45
David Watzke | skóre: 74
| blog: Blog...
| Praha
xset dpms force off a musíš mít povolenou volbu DPMS v nastavení X serveru...
A taky musí mít monitor, který VESA DPMS umí, což ten jeho asi není
Jinak pokud vbetool úspěšně vypne monitor, bude chyba někde jinde - na konzoli bez KMS driveru (čistě VGA) se mi monitor uspat nepodařilo, ale vbetool fungoval.
Pokud nemáš, nainstaluj si balíček "acpid". Pak spusť na konzoli prográmek acpi_listen a zavři/otevři víko notebooku. Mělo by se na konzoli objevit něco jako
button/lid LID close
video/switchmode VMOD 00000080 00000000
button/lid LID open
Pak vytvoř nový soubor
/etc/acpi/events/pri_zavreni(třeba) s obsahem podobným tomuto:
event=button/lid LID close
action=XAUTHORITY=/home/uzivatel/.Xauthority DISPLAY=:0.0 xset dpms force off
... a mělo by to fungovat i automaticky. Vím, není to zrovna nejpěknější řešení, ale funguje a lepší mě nenapadá. Sám mám něco hodně podobného na ACPI eventu Fn+F3 (thinkpad).
podle baterky mozna compaq). Navic ACPI tabulka zrejme neodpovida specifikacim, takze s ni ma linux problemy.
 5.2.2011 11:12
Tomáš Bžatek | skóre: 29
| Brno
5.2.2011 12:51
Jardík | skóre: 40
| blog: jarda_bloguje
Četl jsem ten článek, který to obhajuje a dá se to shnout do dvou důvodů:
5.2.2011 12:53
Jardík | skóre: 40
| blog: jarda_bloguje
 5.2.2011 19:11
Jendа | skóre: 78
| blog: Jenda
| JO70FB
/etc/acpi/lid.sh hned na začátek
exit 0tak uspávání zfailí a ani GNOME s tím nic nenadělá
.
Takže to funguje?
9.2.2011 18:13
Jardík | skóre: 40
| blog: jarda_bloguje
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
 5.2.2011 02:23
 5.2.2011 00:41

 5.2.2011 01:45
 4.2.2011 23:55