Organizátoři komunitního setkání nejen českých a slovenských správců sítí CSNOG 2027, které se uskuteční 20. a 21. ledna na půdě zlínské univerzity Tomáše Bati, oznámili prodloužení termínu pro zasílání abstraktů do programu akce. Zájemci se mohou hlásit prostřednictvím webu setkání do úterý 10. listopadu. Programová komise uvítá příspěvky věnované nejen správě sítí, ale také legislativě a regulaci nebo síťařským aktivitám studentů a pedagogů.
Bylo spuštěno předobjednávání zařízení Flipper One s Linuxem. Za 20 dolarů si lze koupit kupón a zajistit si tím speciální cenu 379 dolarů po spuštění kampaně na Kickstarteru.
Tor Browser, tj. fork webového prohlížeče Mozilla Firefox s integrovaným klientem sítě Tor přednastavený tak, aby přes tuto síť bezpečně komunikoval, byl vydán ve verzi 16.0. Postaven je na Firefoxu ESR 153. Vydána byla také nová verze 7.16 živé linuxové distribuce Tails (The Amnesic Incognito Live System), jež klade důraz na ochranu soukromí uživatelů a anonymitu. S Tor Browserem 16.0.
FreeTube, desktopový klient pro YouTube využívající lokální API, byl vydán ve verzi 0.26.0. Toto velké opravné vydání mj. vrací částečnou podporu živých přenosů nebo přepracovává zobrazování titulků a obecně nastavení videa v přehrávači – FreeTube umožňuje např. přehrávat video s větším zrychlením.
Další vlna kyberútoků zasáhla chladicí zařízení supermarketů v sedmi evropských zemích, Belgii, Lucembursku, Švédsku, Nizozemsku, Irsku, Estonsku a Finsku. Mrazáky se v některých prodejnách opět 'proměnily v trouby' a zahřály až na 50°C, což pochopitelně vedlo ke znehodnocení uskladněných potravin. Útoky navazují na podobný incident ve Francii z první poloviny října letošního roku, pachatel stále není znám.
Zranitelnost v aktualizačním mechanismu WordPress umožňuje útočníkovi zasáhnout do dočasného instalačního adresáře během aktualizace jádra systému. Před aktualizací veřejně dostupného WordPressu dočasně zablokovat HTTP přístup k wp-content/upgrade/, následně aktualizovat a zkontrolovat logy. Postižené verze: WordPress 4.7 až 7.1.3.
Alpine Linux zveřejnil podrobnosti o útoku na svůj GitLab a 30. října oznámil obnovení provozu. Útočník se 20.–21. října pokusil zneužít chybu v regulárních výrazech. Exploit způsobil opakované pády workerů a několikrát se dostal do pokročilé fáze. Úspěšné spuštění kódu však nebylo potvrzeno. Fix: Opravený GitLab a současně Ruby 3.3.13, 3.4.12 nebo 4.0.9+, pokud jde o vlastní sestavení či kontejner.
Konference OpenAlt 2026 proběhne tento víkend 7. a 8. listopadu na FIT VUT v Brně. Jedná se již o 21. ročník této konference, která propojuje otevřené technologie, svobodný software, hardware a lidi, kteří chtějí věci nejen používat, ale také jim rozumět a měnit je k lepšímu. Více o konferenci v příspěvku OpenAlt 2026: technologie, které dávají svobodu na blogu spolku OpenAlt.




Tiskni
Sdílej:


 1.2.2016 01:12
Blaazen | skóre: 24
| blog: BL
 1.2.2016 09:11
mirec | skóre: 33
| blog: mirecove_dristy
| Poprad
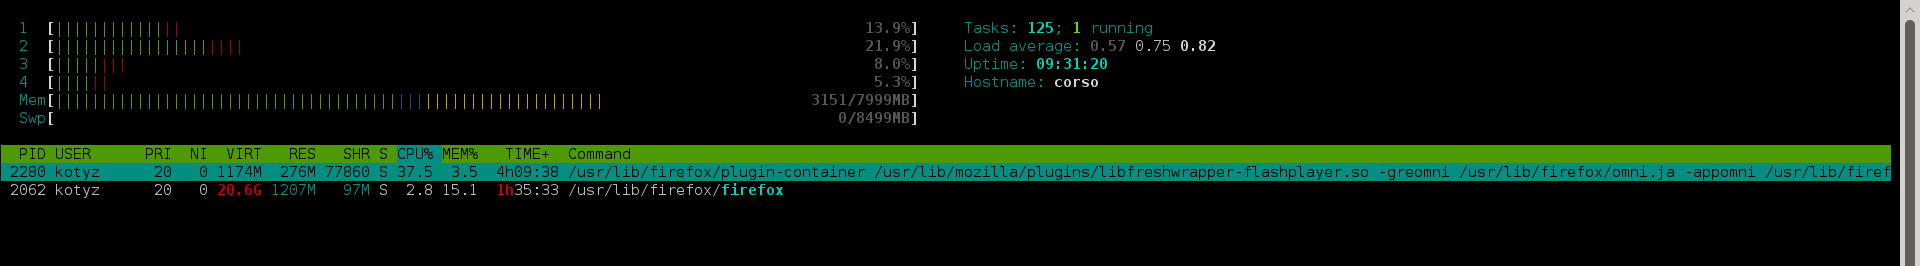
A čo servo? Teda nie je to presto, ale rýchlosť vyzerá viacej než slušná. Na druhej strane ako to bude so spotrebou pamäte netuším.
2.2.2016 09:44
mirec | skóre: 33
| blog: mirecove_dristy
| Poprad
Za vysokú spotrebu RAM môže kadečo.
U chrome / chromia / podobných je to hlavne preto, že každý tab má samostatný proces. Časť pamäte je síce zdieľaná, ale stále, ale neplatí pre celú pamäť.
U webkit browserov bez samostatných procesov sa vyskytujú memory leaky. Webkit je deravá leakujúca sračka a pretože taby sú väčšinou samostatné procesy nikoho to neserie.
No a ešte tu máme fragmentáciu pamäte. Tiež celkom slušný bordel.
Servo je multithreadové s celkom slušnou ochranou pamäte. Ak by sa niekto rozhodol postaviť single procesový browser (áno aj servo bude žiaľ multiprocesové preotože javascriptový JIT nebude safe) teoreticky by to mohlo dosahovať podobné výsledky ako firefox akurát bez leakov (ak by sa žiadne nenašli v js engine alebo pluginoch).
 2.2.2016 10:13
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
2.2.2016 12:07
mirec | skóre: 33
| blog: mirecove_dristy
| Poprad
Defaultne je stále single pocess (skúšané na 44.0).
2.2.2016 18:44
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
gui by údajně mělo taky mít vlastní thread, takže už by němělo vytuhnout na desítky sekund když se na pozadí načítá něco náročnýho nebo se nějakej tab sekne. to bejval dřív docela problém, ale už sem to dlouho neviděl, takže jim to asi funguje.
2.2.2016 18:46
mirec | skóre: 33
| blog: mirecove_dristy
| Poprad
To je len pre flash, inak sú pluginy v jednom procese. A zatuhnutia ... mne to stále tuhne a keď mi vytuhne jeden tab musím ho zostreliť.
2.2.2016 22:44
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
3.2.2016 08:32
mirec | skóre: 33
| blog: mirecove_dristy
| Poprad
Ja mám taký pocit, že problém robí niektoré z rozšírení napr. pentadactyl. Na jednej strane super uľahčuje prácu, ale je napísaný v js a mám taký pocit, že js tu beží ako single thread, takže vytuhnutý web mi zasekne gui.
 1.2.2016 09:32
LukynZ | skóre: 2
| blog: status_quo
| Ostrava
2.2.2016 09:43
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
2.2.2016 11:01
LukynZ | skóre: 2
| blog: status_quo
| Ostrava
 2.2.2016 19:27
Václav "Darm" Novák | skóre: 26
| blog: Darmovy_kecy
| Bechyně / Praha
2.2.2016 22:34
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
 3.2.2016 11:26
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
3.2.2016 12:00
Václav "Darm" Novák | skóre: 26
| blog: Darmovy_kecy
| Bechyně / Praha
3.2.2016 20:14
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
2.2.2016 16:20
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
3.2.2016 12:17
mirec | skóre: 33
| blog: mirecove_dristy
| Poprad
Inak čo tak skúsiť fifth?
 6.2.2016 21:55
=^..^= AmigaPower® | skóre: 30
| blog: BLB
| Praha
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz