Zranitelnost v aktualizačním mechanismu WordPress umožňuje útočníkovi zasáhnout do dočasného instalačního adresáře během aktualizace jádra systému. Před aktualizací veřejně dostupného WordPressu dočasně zablokovat HTTP přístup k wp-content/upgrade/, následně aktualizovat a zkontrolovat logy. Postižené verze: WordPress 4.7 až 7.1.3.
Alpine Linux zveřejnil podrobnosti o útoku na svůj GitLab a 30. října oznámil obnovení provozu. Útočník se 20.–21. října pokusil zneužít chybu v regulárních výrazech. Exploit způsobil opakované pády workerů a několikrát se dostal do pokročilé fáze. Úspěšné spuštění kódu však nebylo potvrzeno. Fix: Opravený GitLab a současně Ruby 3.3.13, 3.4.12 nebo 4.0.9+, pokud jde o vlastní sestavení či kontejner.
Konference OpenAlt 2026 proběhne tento víkend 7. a 8. listopadu na FIT VUT v Brně. Jedná se již o 21. ročník této konference, která propojuje otevřené technologie, svobodný software, hardware a lidi, kteří chtějí věci nejen používat, ale také jim rozumět a měnit je k lepšímu. Více o konferenci v příspěvku OpenAlt 2026: technologie, které dávají svobodu na blogu spolku OpenAlt.
Eben Upton oznámil další zdražení jednodeskových počítačů Raspberry Pi. Tentokrát 16 GB varianty Raspberry Pi o 80 dolarů a 16 GB varianty Raspberry Pi Compute Module 5 o 40 dolarů. Cena Raspberry Pi 500+ se nemění.
Francouzské Národní shromáždění přijalo 30. října 2026 poměrem 11 hlasů pro, 10 proti a 14 abstencí pozměňovací návrh I-1358 ke státnímu rozpočtu na rok 2027, který zavádí daň z objemu dat doručovaných uživatelům internetu. Návrh socialistického poslance Laurenta Lhardita stanovuje sazbu 0,055 eura za gigabajt, tedy 55 eur za terabajt. Zatím nejde o platný zákon, ale o dílčí hlasování během prvního čtení rozpočtu. Daň by měli platit
… více »Nizozemská vláda ve snaze šetřit a zvyšovat efektivitu s využitím umělé inteligence (AI) hodlá zrušit asi 25.000 pracovních míst ve státní správě. Cílem je postupně dosáhnout ročních úspor až 3,5 miliardy eur (85,2 miliardy Kč). Na konci loňského roku ve státní správě pracovalo rekordních 160.000 lidí. „Nemůžeme pokračovat v tom, co jsme dělali dosud,“ uvedl státní tajemník pro efektivní fungování vlády Eric van den Burg. „Proto
… více »Příspěvek na blogu PRUSA 3D představuje fotoaparát CAIM1 (Counter Artificial Intelligence Machine 1). Uměle vytvořený obsah je každým dnem těžší rozeznat od skutečných záběrů či fotografií, což podrývá důvěryhodnost žurnalistiky, archivních materiálů i každodenní tvorby obsahu. Fotoaparát CAIM1 byl vyvinut právě k tomu, aby ověřoval původ fotografií a videí přímo během jejich pořizování. Uvnitř fotoaparátu se nachází hardwarová Web3 peněženka se zabezpečovacím čipem Tropic Square TROPIC01.
Jonathan Thomas oznámil vydání nové verze 4.1 video editoru OpenShot (Wikipedie). Zdrojové kódy OpenShotu jsou k dispozici na GitHubu. Ke stažení je i balíček ve formátu AppImage. Stačí jej stáhnout, nastavit právo na spouštění a spustit.
 4.10.2009 17:04
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
-m state --state NEW u pravidel povolující přístup na port, nebo alespoň explicitně definovat, co se stane se spojeními v jiném než ESTABLISHED, RELATED stavu.
U natu vysvětlit k čemu je DNAT a hlavně SNAT pro forwardovaní portů.
Dál doporučuji doplnit target REJECT včetně ICMP hlášek a info o vlastních chainech.
 5.10.2009 03:23
polo23 | skóre: 28
| blog: polo23
Dále je vhodné použít-m state --state NEWu pravidel povolující přístup na port, nebo alespoň explicitně definovat, co se stane se spojeními v jiném než ESTABLISHED, RELATED stavu.
Dál doporučuji doplnit target REJECT včetně ICMP hlášek a info o vlastních chainech.
Tady mi není jasny prvni krok... Pravidla pro pristup na konkretni porty tam prece mam a s -m state --state NEW jsem se jeste nesetkal(bohuzel). Taky bych byl rad kdyby jste objasnil co myslite tim REJECTEM vcetne ICMP hlasek. Snat a dnat jeste dopisu...
5.10.2009 09:34
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
Pravidla pro pristup na konkretni porty tam prece mam a s -m state --state NEW jsem se jeste nesetkal(bohuzel).
Takhle:
iptables -A INPUT -p tcp --dport 22 -m state --state NEW -j ACCEPT
Packety ve stavu ESTABLISHED, RELATED máš ošéfované již nahoře. Takže ti zbývají packety ve (dnes dalších možných stavech - může se v budoucnu měnit) stavech NEW a INVALID. Těmi povolovacími pravidly pro služby jsi chtěl zcela jistě pouštět nová připojení a žádná jiná.
Taky bych byl rad kdyby jste objasnil co myslite tim REJECTEM vcetne ICMP hlasek.
Zahazování packetů pomocí DROP nutí klientskou stranu čekat na IP timeout. Odmítání pomocí REJECT pošle okamžitě ICMP hlášku, že je port z nějakého důvodu uzavřen a klient nemusí čekat. Iptables umožňují vybrat správnou ICMP hlášku. Zde je mj. jiné vidět, k čemu může vést zahazování ICMP na vstupu do sítě.
Např:
-j REJECT --reject-with tcp-reset
-j REJECT --reject-with icmp-port-unreachable
5.10.2009 20:48
polo23 | skóre: 28
| blog: polo23
No jak pisete
iptables -A INPUT -p tcp --dport 22 -m state --state NEW -j ACCEPT
ja nechapu na co to je kdyz mi FW jede i bez toho... Kdyz se prihalsuju na 22 tak to jede neni s tim problem... Nebo je tu jeste nejaka finta o ktere nevim?
5.10.2009 21:05
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
Ano jede ti to. Stejně tak to pojede, když dáš iptables -P INPUT accept  .
Cílem je to co nejvíce zabezpečit. Můj příspěvek k bezpečnosti byl explicitně akceptovat pouze nová připojení. Což se v tomto případě rovná zahazovat INVALID, jak správně píše Michal. Ten skript by šel ještě vylepšit o ochranu proti spoofingu adres, proti DOS útokům atp. Pokud z toho bude nakonec článek, moc rád bych tam viděl i tyto věci. Firewallových skriptů jako je ten tvůj je po internetu tuna (tím jej nekritizuji), ale málokdo jde dál.
7.10.2009 08:48
polo23 | skóre: 28
| blog: polo23
Tady porad nechapu co mate na mysli pod tim iptables -A INPUT -p tcp --dport 22 -m state --state NEW -j ACCEPT. ja tam mam ty pravidla vypsana vsechna az na to ze tam nemam to new. Nevim k cemu to NEW slouzi kdyz mi to funguje i bez toho. Nova pripojeni ny tyto porty jsou automaticky prijata podle mych pravidel.
7.10.2009 08:52
polo23 | skóre: 28
| blog: polo23
Omlouvam se nevsimnul jsem si vysvetleni... Jen bych dodal.... co vlastne patri do INVALID? Muzete mi to prosim vysvetlit zpusobem ze napr. do INPUT retezce patri vse co prichazi? Do NEW nove vytvarena spojeni? Clanek z toho asi nebude... Vubec posledni dobou nemam cas. Jinak samozrejme jsem tam chtel dat dalsi prvky jako ping flood atd. ale z casovych duvodu jsem po tom uz nepatral.
Typicky tam budou patřit pakety, které se tváří jako součást TCP/IP spojení, ale žádné takové spojení neexistuje, případně pakety, které sice odpovídají existujícímu TCP/IP spojení, ale nemohou do něj patřit logicky (např. se tváří, že přenáší data z rozsahu, který už byl dávno potvrzen).
4.10.2009 17:08
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
Chyba:
4)Pravidla z paměti uložíme příkazem „iptables save“ (uloží se do /etc/sysconfig/iptables)
5)Restartujeme iptables příkazem „iptables restart“
Je to:
service iptables save
service iptables restart
Odstranit zmíňku o příkazu route, nebo upozornit, že je pouze pro kernely do verze 2.2.
 4.10.2009 17:29
David Watzke | skóre: 74
| blog: Blog...
| Praha
No, zcela určitě ne obecně. Gentoo:Je to:
service iptables save
service iptables restart
/etc/init.d/iptables save
# nebo
rc-service iptables save
4.10.2009 17:31
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
Týká se to chyby v zápisku:
Zprovoznění na systému CentOS(Red Hat, Fedora):
4.10.2009 17:44
David Watzke | skóre: 74
| blog: Blog...
| Praha
REJECT, ne DENY. Stavový firewall není stavový proto, že rozlišuje příchozí a odchozí komunikaci, ale proto, že umí sledovat spojení (tj. nehodnotí jen samotný paket, ale i spojení, ke kterému patří). Bez toho by nebylo možné dělat třeba NAT. Překládat „NAT“ jako „překlad adres“ není vhodné (tento termín se používá pro překlad DNS adres na IP adresy), spíš se používá „přepis adres“. route je myslím pro kernely do verze 2.0.x, ve verzi 2.2 už bylo iproute2, tedy příkaz ip.
Možná by stálo za to doplnit, že příkazy pro uložení a obnovení stavu firewallu se jmenují iptables-save a iptables-restore – ty jsou ve všech distribucích, kde je iptables. Skripty zmíněné v příspěvku jsou pak distribučně závislá nadstavba nad těmito skripty.
5.10.2009 03:30
polo23 | skóre: 28
| blog: polo23
REJECT a "prepis" - opraveno.
Stavový firewall není stavový proto, že rozlišuje příchozí a odchozí komunikaci, ale proto, že umí sledovat spojení (tj. nehodnotí jen samotný paket, ale i spojení, ke kterému patří). Bez toho by nebylo možné dělat třeba NAT.
NAT by bez toho samozřejmě udělat šlo. Nešlo by bez toho udělat stavový překlad adres. Ve skutečnosti dokonce byla jakási podpora maškarády už v ipchains a jádře 2.2, tedy ještě před netfilterem a stavovou filtrací, ale byl to tak trochu bastl.
odchozí IP adresa : odchozí port podle nějaké hash tabulky přidělit odchozí port, a tam už by v případě velkého počtu spojení asi reálně hrozily kolize. Ale je pravda, že když budu IP adresu a/nebo port měnit třeba náhodně, je to taky NAT, a stav si pamatovat nepotřebuju…
4.10.2009 18:41
polo23 | skóre: 28
| blog: polo23
Route mi normalne funguje... zbytek jsem opravil...
4.10.2009 18:51
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
Route mi normalne funguje
To je bohužel klamný dojem, který route podle vytváří. Hledej komentáře Michala Kubečka na toto téma a zjistíš, že a proč nefunguje.
 4.10.2009 17:36
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
4.10.2009 17:56
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
4.10.2009 18:40
polo23 | skóre: 28
| blog: polo23
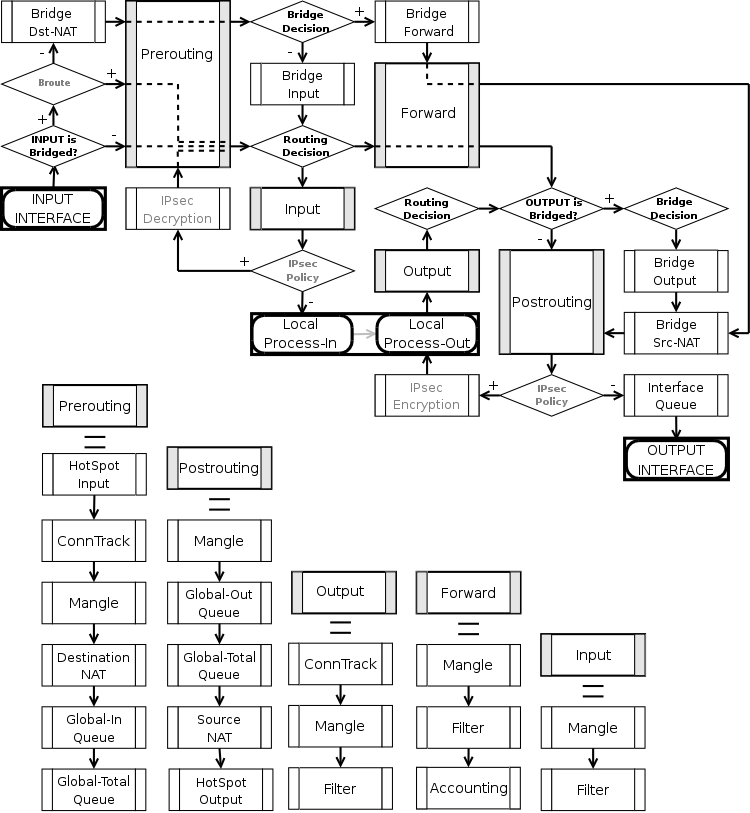
No tak to se mi to pekne posr***:( nekritizujte vsichni ten obrazek .... je jen symbolicky...da se rict ze jsem kaslal jak to bude vypadat hlavne ze bude schematicky spravne... nechci aby se mi to tu zvrhlo v diskuzi o pravech. Uz jsem psal autorovi toho obrazku(asi pred rokem a pul jsem se s nim osobne setkal) o svoleni k pouziti kdyz teda jde tak moc o prava.
P.S. nemazal jsme puvodniho autora... kdyz si ten obrazek najdete na netu uvidite co jsme mazal...
4.10.2009 18:45
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
4.10.2009 18:22
polo23 | skóre: 28
| blog: polo23
No na to bych se chtel zeptat.... kdo muze na abclinuxu psat clanky? Nebo jakym zpusobem bych dosahl toho abych je mohl psat aj ja?
Diky
4.10.2009 18:24
David Watzke | skóre: 74
| blog: Blog...
| Praha
kdo muze na abclinuxu psat clanky?Každý...
Nebo jakym zpusobem bych dosahl toho abych je mohl psat aj ja?Domluvíš se s šéfredaktorem, jestli je o tvoje téma zájem, napíšeš článek, pošleš ho redaktorovi a je to.
4.10.2009 18:25
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
4.10.2009 18:28
polo23 | skóre: 28
| blog: polo23
No nevolil bych tak hruba slova jako vykradeny... Pouzil jsem obrazek co jsem nasel kdyz jsem sam mel za ukol nastudovat funkci iptables. Jinak bych dodal ze vse co jsem napsal v clanku jsem nekde nasel, precetl a udelal vhodny vycuc. Muj blog pisu proto abych zde zdokumentoval reseni problemu se kterymy jsmese setkal. Myslite ze ostatni prispevky si cucam z prstu? Samozrejme mam to nekde vyctene... z diskuzi, clanku atd. Tady se tomu snazim dat vhodnou formu ....dat to do jednoho celku a zpristupnit to ostatnim...neberu za to zadne penize nechlubim se tim...jen mi prislo zbytecne kdyz jsme nabyl urcitych znalosti je nechat jen tak zapomenout. To je vse...
P.S. Trochu jsme se bal ze se ozve nekdo takovy...co se tyce autorskych prav. V nejhorsim obrazek teda prekreslim.
4.10.2009 18:40
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
4.10.2009 18:47
polo23 | skóre: 28
| blog: polo23
OK zkusme se ted bavit jako lidi kterym uz bylo 18 a kteri nejsou nejak zaujati. Podivejte ja nema zkusenost s publikovanim... nevedel jsem ze z jednoho obrazku bude takovy pruser. Takze to berme tak ze se to proste stalo. priste si dam pozor a ted udelam vse pro co nejrychlejsi napravu. Autorovi jsem napsal, pripadne teda uvedu zdroje ze kterych jsem "citoval." Jo to OK nebo jsem jeste neco opomenul?? Ukonceme prosim uz tema vykradani... pracuju na tom abych to napravil co nejdrive.
 5.10.2009 02:59
ʚĭɞ 🍉 | skóre: 94
| blog:
OK zkusme se ted bavit jako lidi kterym uz bylo 18 a kteri nejsou nejak zaujati. Podivejte ja nema zkusenost s publikovanim... nevedel jsem ze z jednoho obrazku bude takovy pruser.
Neznalost zákona neomlouvá.
5.10.2009 03:38
polo23 | skóre: 28
| blog: polo23
Mate pravdu a souhlasim s Vami. Ziskal jsem souhlas autora s publikovanim obrazku. Snad uz to je OK a tohle tema muzeme brat jako uzavrene.
5.10.2009 03:51
ʚĭɞ 🍉 | skóre: 94
| blog:
5.10.2009 08:15
polo23 | skóre: 28
| blog: polo23
Ted jsem Vas nepochopil... Co myslite tim okecavanim. Bylo to proste tak ze jsem pouzil vsech dostupnych zdroju co jsem mel a nasel k tomu abych napsal tento clanek. Nelamal jsem si hlavu s nejakyma pravama. Az jsem za to sklidil kritiku zacal jsem to resit. Napsal jsem autorovi obrazku a mam od neho svoleni k publokaci. Pokud myslite okecavanim to ze jsem se branil, ze jsem nevedel... tak co jsem na to mel rict? Snazim se uz jen o ukonceni tehle debaty o pravech, protoze za timto ucelem jsem clanek nenapsal a popravde neni to zrovna tema ktere by me zajimalo. Myslim ze chybu jsem uz uznal, napravil, taky jsem se omluvil a ze uz se o tom nemusime bavit. Priste si dam samozrejme vetsi pozor na to z ceho cerpam. Mam ale pocit ze nekteri proste budou porad rypat a starat se v tom ze jsem mel udelat to co uz tu bylo zmineno x-krat. Byl bych radeji za konstruktivni prinosne prispevky tykajici se tematu clanku a ne jeho "vedlejsich nasledku,"
5.10.2009 17:22
ʚĭɞ 🍉 | skóre: 94
| blog:
No nevolil bych tak hruba slova jako vykradeny... Pouzil jsem obrazek co jsem nasel kdyz jsem sam mel za ukol nastudovat funkci iptables. Jinak bych dodal ze vse co jsem napsal v clanku jsem nekde nasel, precetl a udelal vhodny vycuc. Muj blog pisu proto abych zde zdokumentoval reseni problemu se kterymy jsmese setkal. Myslite ze ostatni prispevky si cucam z prstu? Samozrejme mam to nekde vyctene... z diskuzi, clanku atd. Tady se tomu snazim dat vhodnou formu ....dat to do jednoho celku a zpristupnit to ostatnim...neberu za to zadne penize nechlubim se tim...jen mi prislo zbytecne kdyz jsme nabyl urcitych znalosti je nechat jen tak zapomenout. To je vse...
a
OK zkusme se ted bavit jako lidi kterym uz bylo 18 a kteri nejsou nejak zaujati. Podivejte ja nema zkusenost s publikovanim... nevedel jsem ze z jednoho obrazku bude takovy pruser. Takze to berme tak ze se to proste stalo. priste si dam pozor a ted udelam vse pro co nejrychlejsi napravu.
To jsou prostě kecy. Ale šlechtí tě, že to řešíš.
OK zkusme se ted bavit jako lidi kterym uz bylo 18 a kteri nejsou nejak zaujati.
Právě lidé, kterým už bylo osmnáct, by měli mít aspoň nějaké základní právní (a hlavně morální) vědomí, které by jim mělo napovědět, že jen tak zkopírovat obrázek cizí práce do své není v pořádku.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz