Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Jsme taková střední, možná trochu větší firma. MPLS ISP nám dělá GTS a taktéž od nich využíváme služby Linuxboxu. Jedná se vlastně o pěkné řešení brány do netu. Linuxbox je mj. služba, jejíž součástí je server, na kterém běží mailserver, proxy server a openvpn server (resp. aspoň toto využíváme). Vše se dá jednoduše ovládat z web rozhraní. Opravdu to mají klucí vyladěný. Není problém si nechat dopsat nějakou další funkcionalitu.
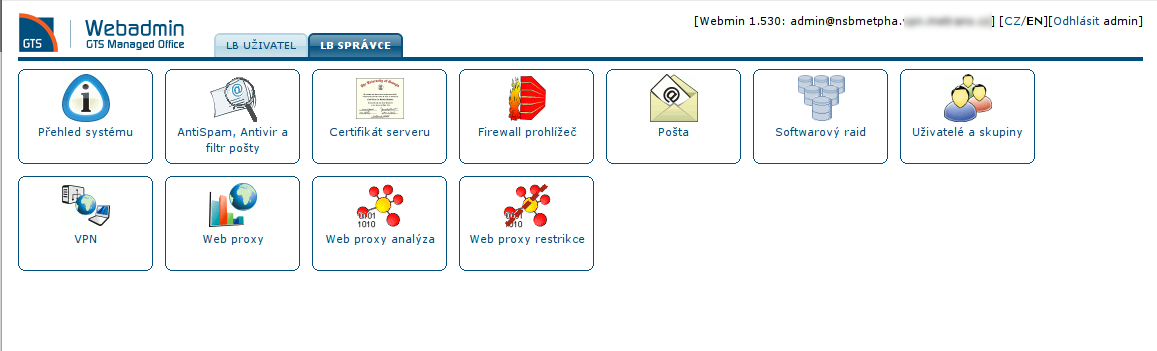
Mailserver slouží jako antispamová gw a archiv. Ve špičkách na nás většinou chodí kolem 35000 emailů denně, někdy se dostaneme i přes 40 000. Přes server se k nám dostane kolem 8000 - 10 000 emailů, z nichž je samozřejmě ještě něco spam. Mimochodem, je to cca rok, co byl podchycen jeden větší botnet a musím říci, že od té doby toho spamu opravdu znatelně ubylo, všimli jste si také? Teď už zase pomalu přibývá, ale posledních tři čtvrtě roku hodnotím velice kladně.
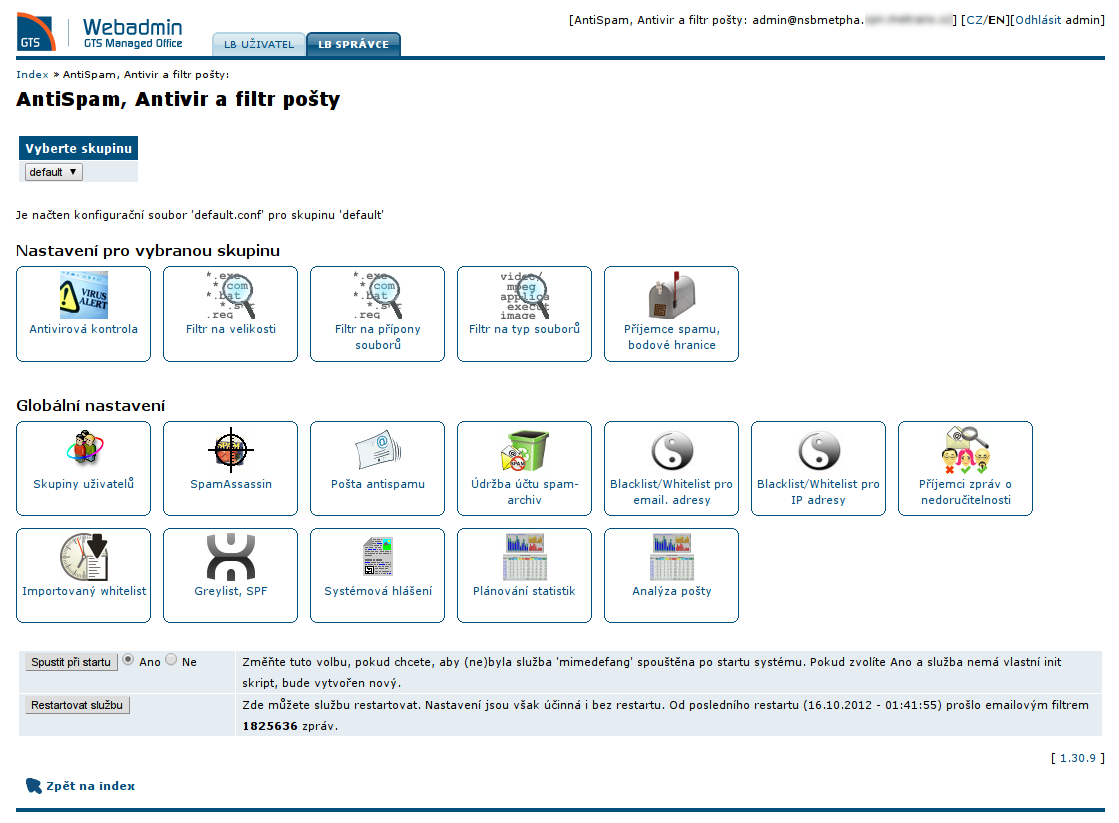
Skripty na mailserveru checkují pomocí obecných smtp dotazů na našem Exchange serveru existenci emailových adres a tento seznam si drží po nějakou dobu (v řádu hodin). To snižuje zátěž obou našich serverů, kdy dřív musel doputovat mail s neexistujícím adresátem a s přílohou k nám, aby se mohl opět vrátit.
Lze ovládat whitelist, blacklist domén, greylisting, velikost a filtrování emailů (možnost regexp filtrů apod.), možnost hromadně přeposlat regulérní emaily ze spam koše adresátovi a zároveň uložit jako ham, možnost spravovat a kontrolovat frontu atd. Taktéž je k dispozici dokonalé ovládání logů mailserveru, což krásně zjednodušuje diagnostiku v případě nějakého dohledávání.
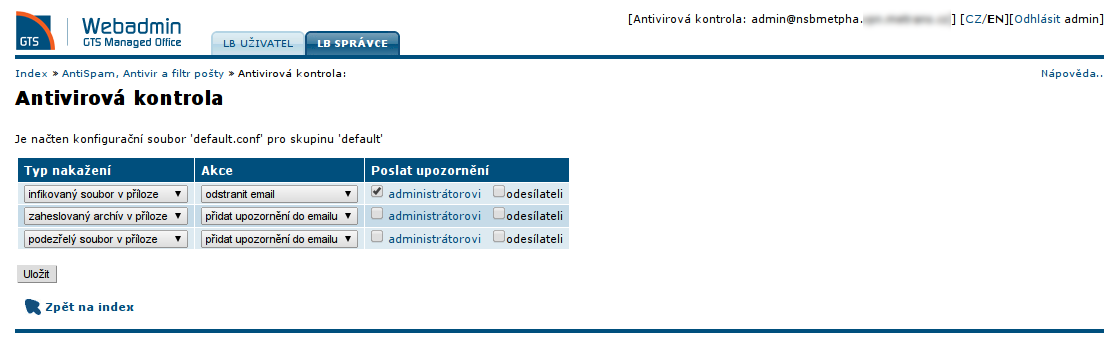
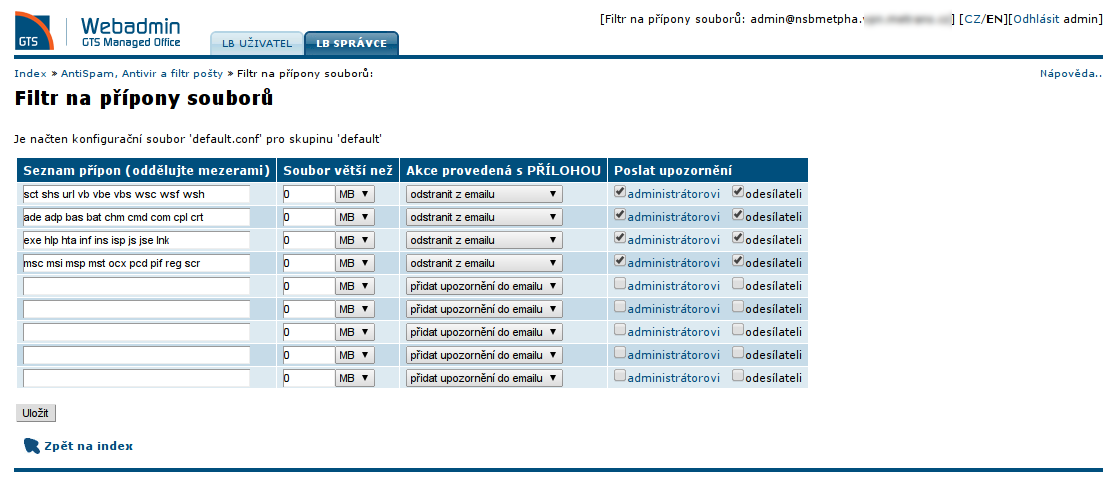
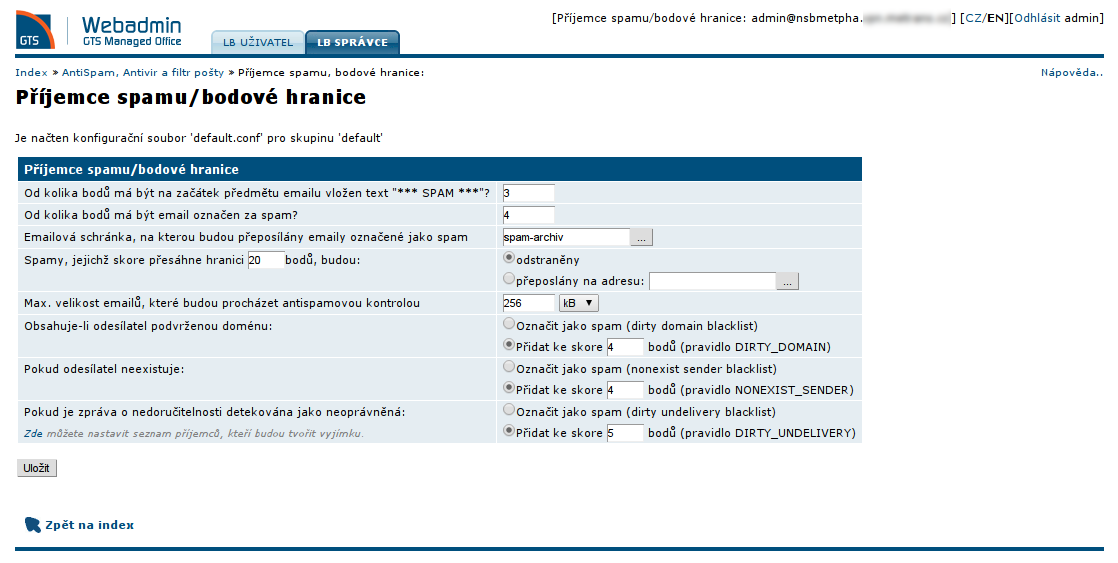
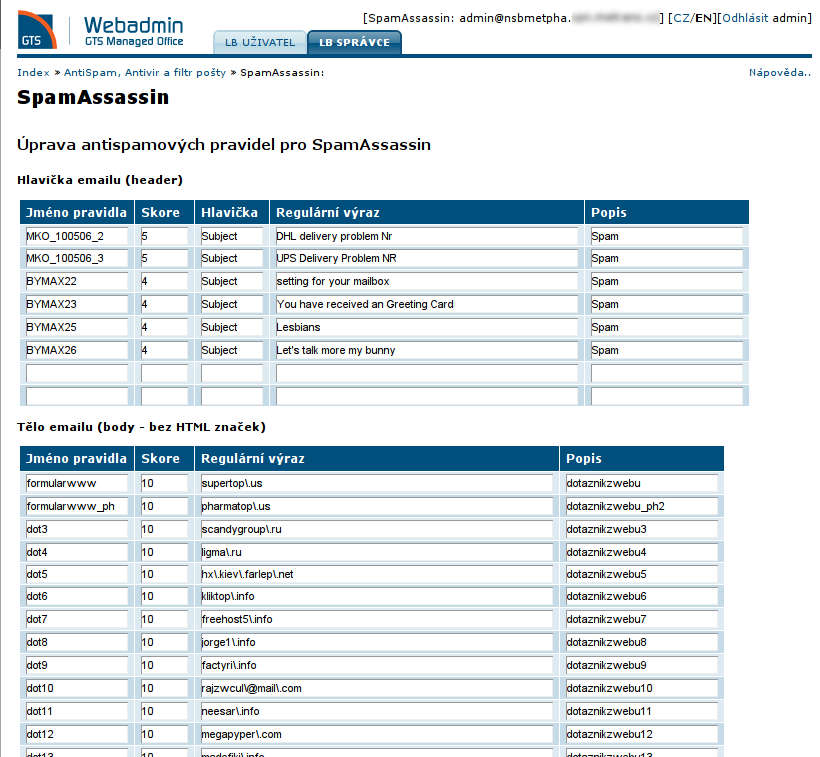
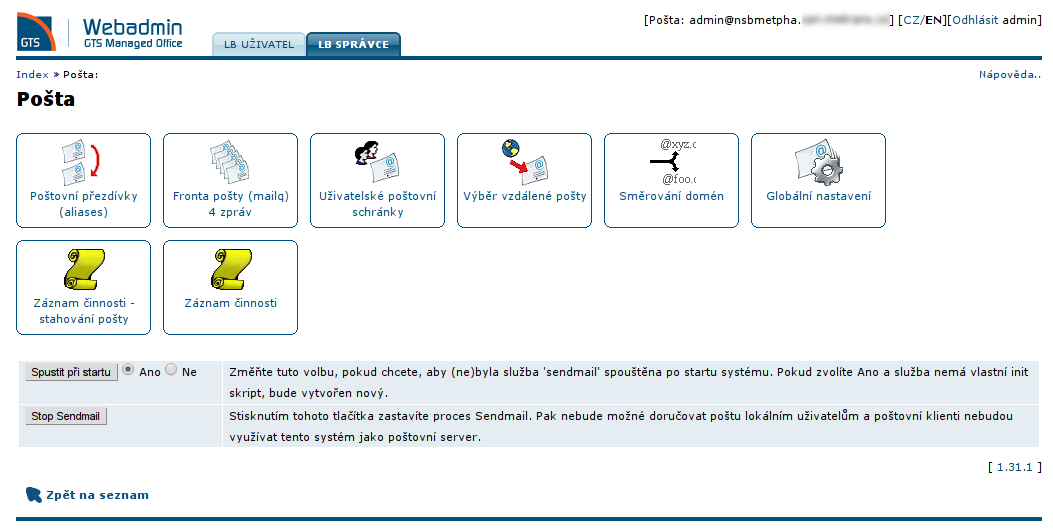
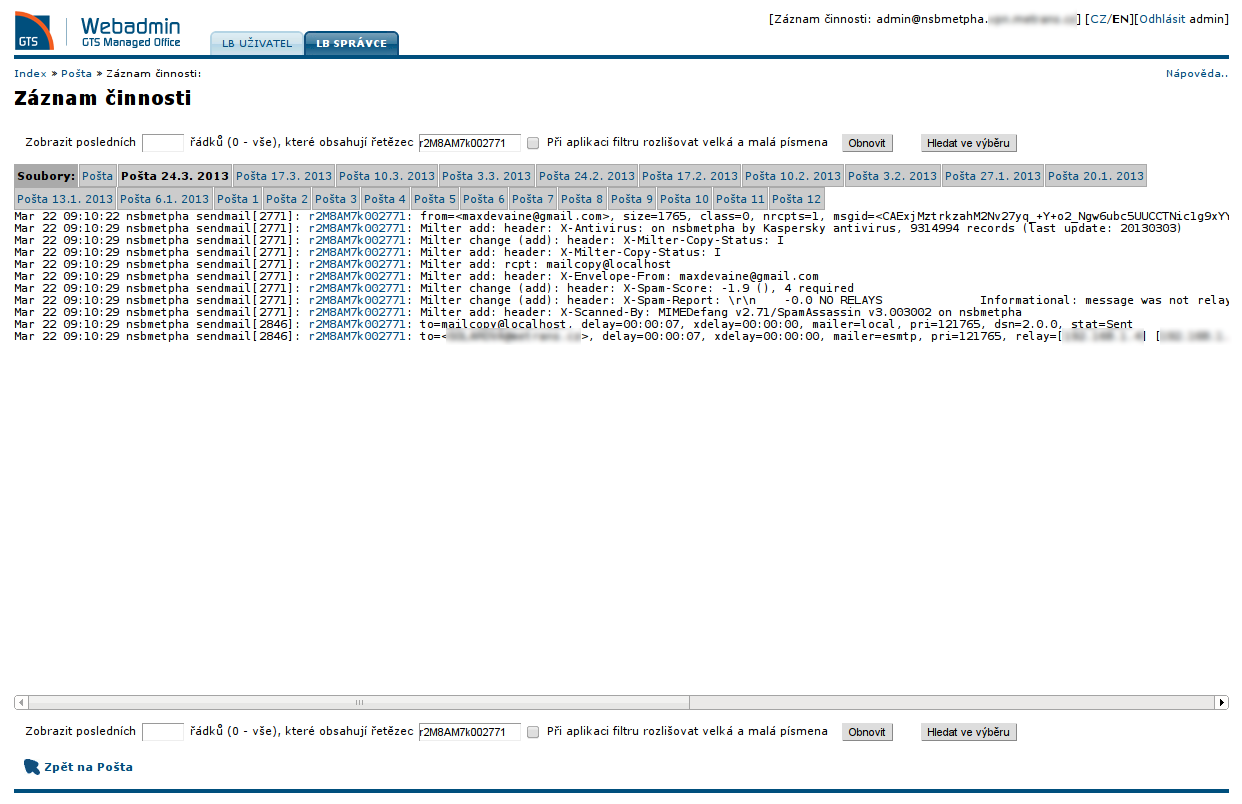
Archiv emailů. Lze domluvit dobu, po které se budou na serveru Linuxboxu držet všechny příchozí(s potvrzeným adresátem) a odchozí emaily. Přes imap lze k takovému archivu přistupovat. Archiv je tříděný podle směru pošty (odchozí/příchozí) a poté podle roku a následují již samostatné měsíce (každý měsíc je nakouskován po cca 30000 emailech kvůli lepší manipulaci s archivem a menší zátěží serveru)
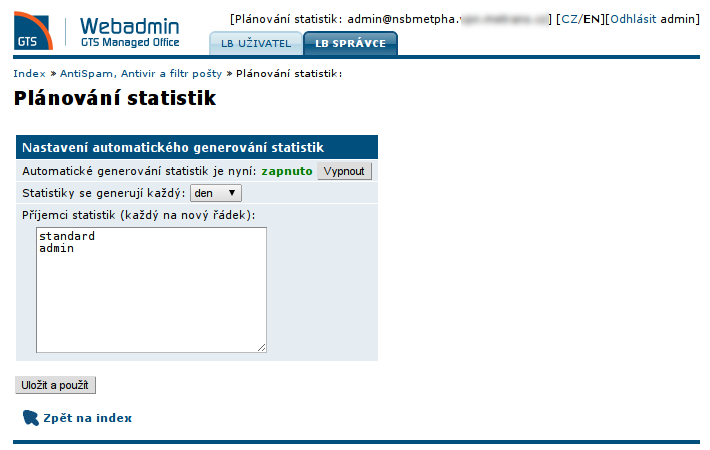
Taktéž si necháváme zasílat denní statistiky počtu mailů (+ rozdělení celkem, spam, ham, whitelist apod.), informace o překročení velikosti příloh apod.
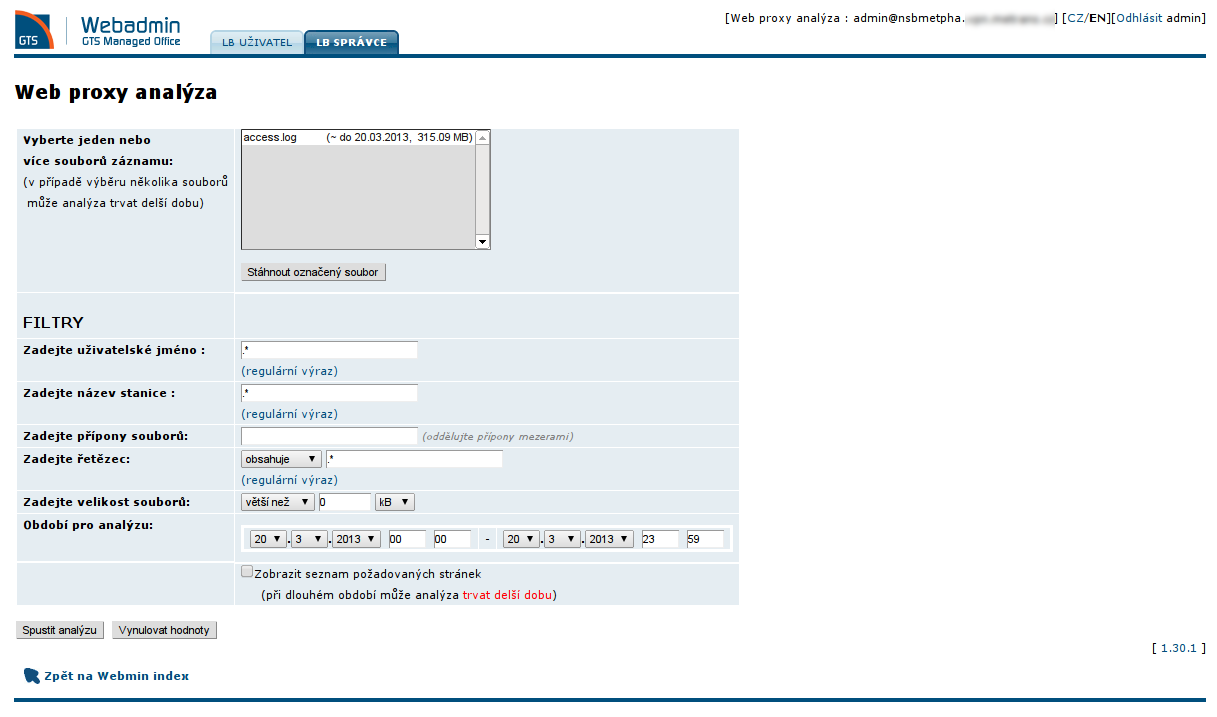
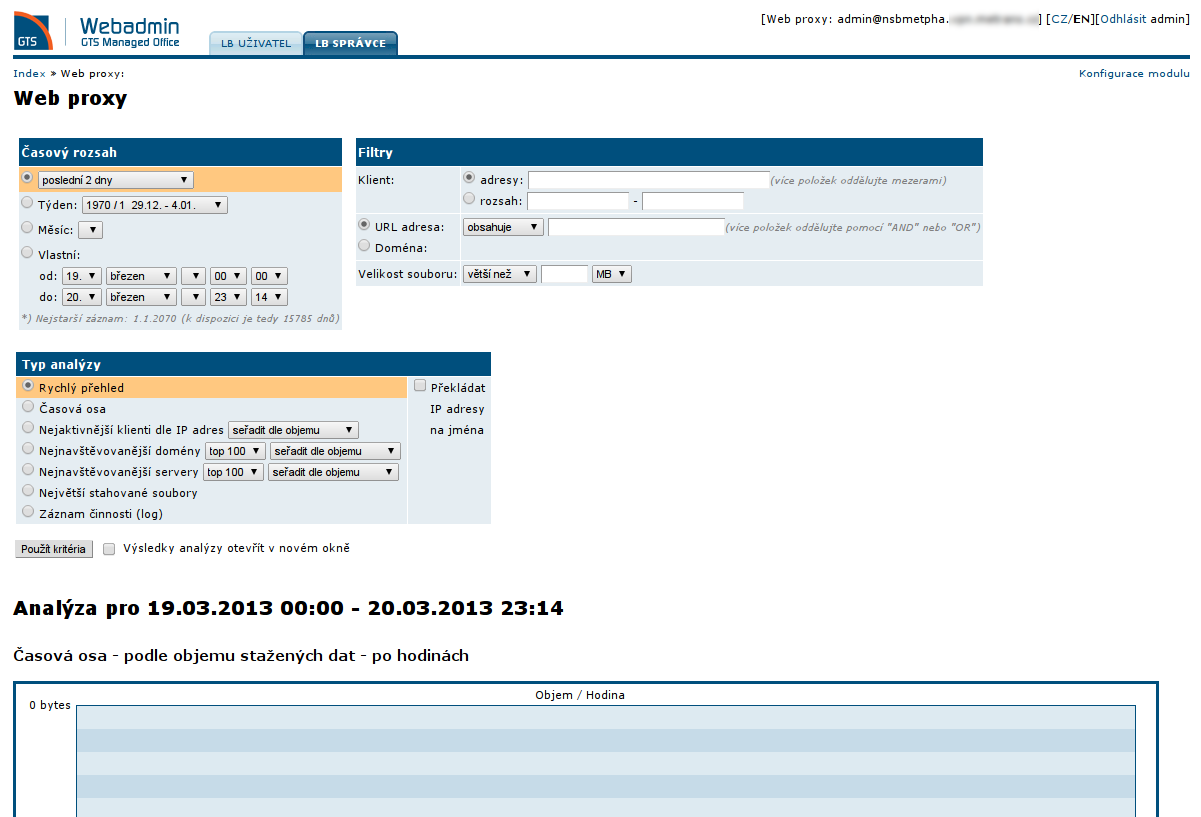
Na proxy serveru lze naklikat cokoliv, vytvářet skupiny, hrát si s pravidly, dělat reporty, kontrolovat přímo URL, kam lidi lezou, zakazovat stažení určitých typů souborů atd.
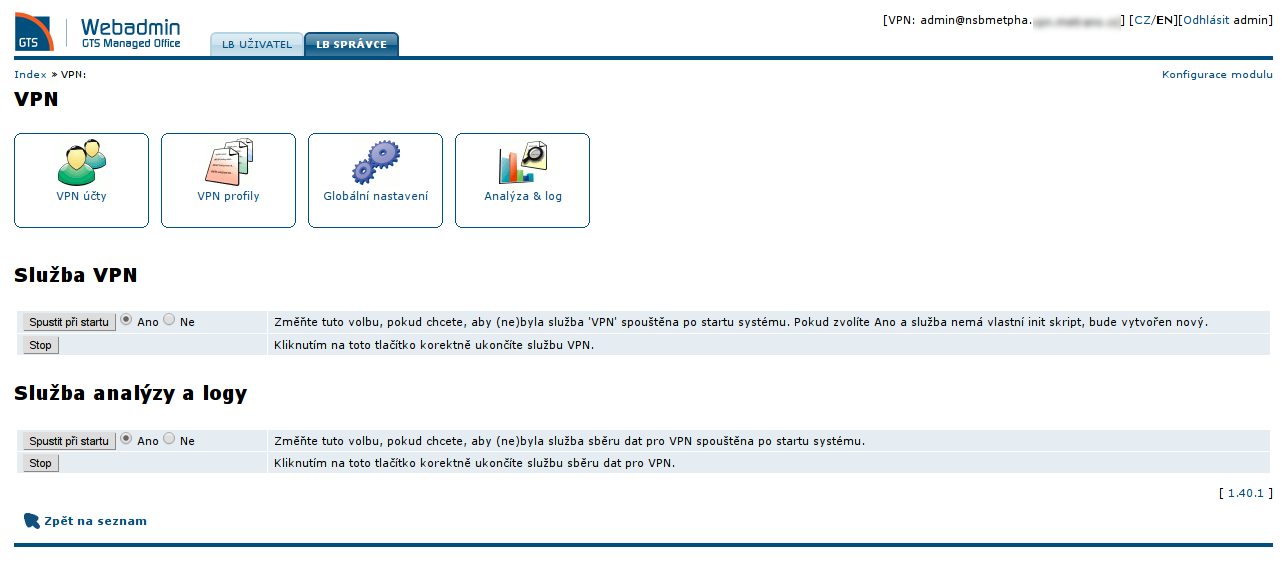
Parádní rozhraní, kde se dají vytvářet skupiny, skupinám přiřazovat pravidla, definovat v nich, co se má routovat, pushovat, výchozí nastavení, uživatelé se pak řadí do skupin, ověřování podle certifikátu, který se automaticky generuje s uživatelem, nebo jiný způsob (radius server, AD apod.). Logy u konkrétních uživatelů, jak přistupují na VPN, statistiky přenesených dat konkrétních uživatelů atd.
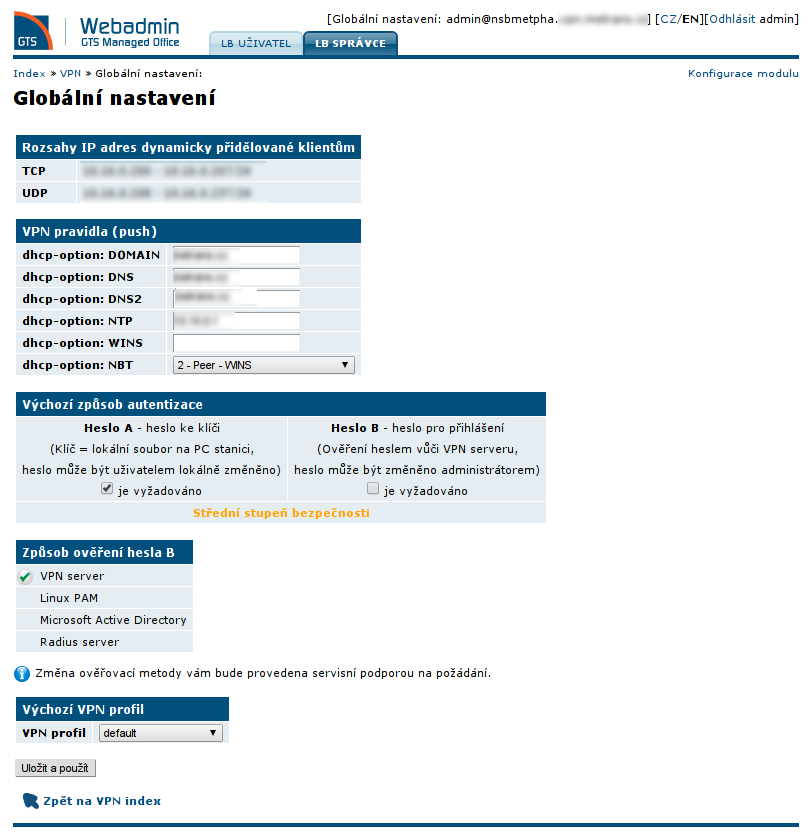
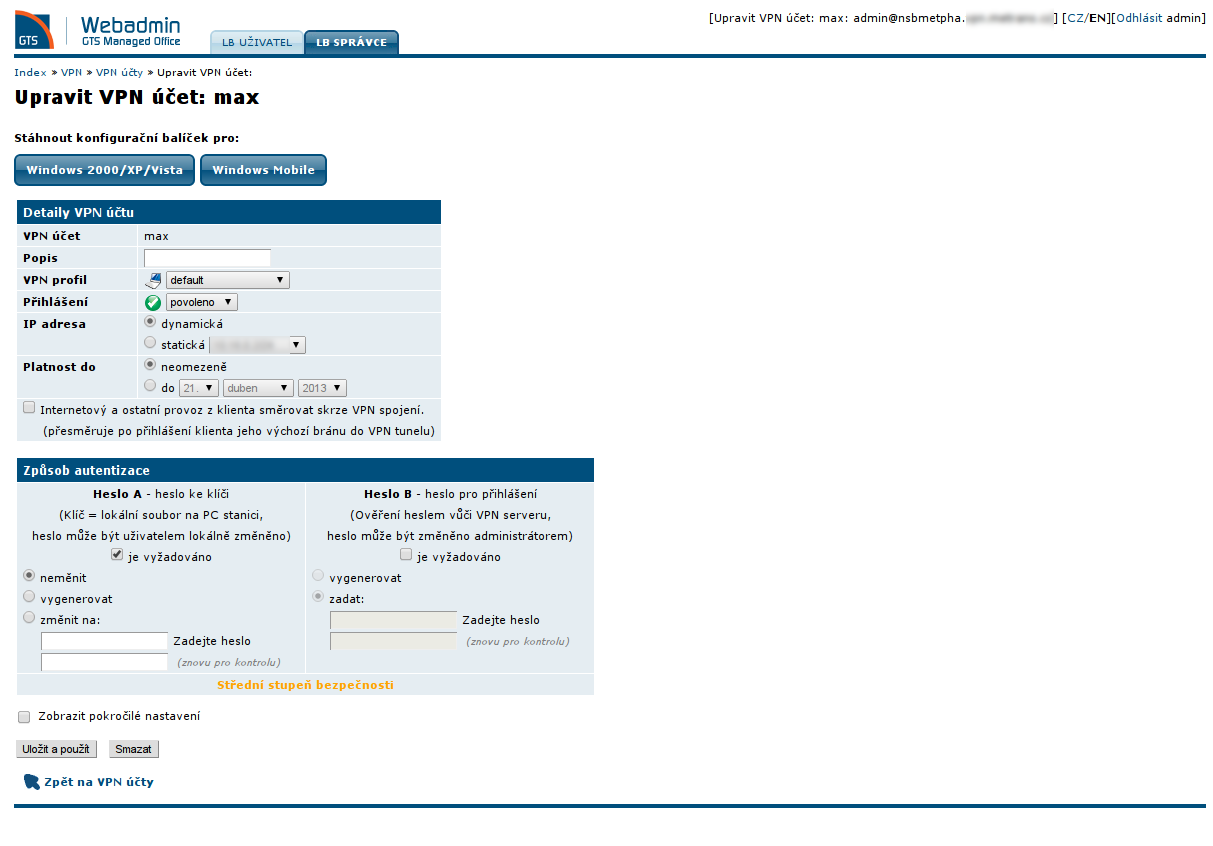
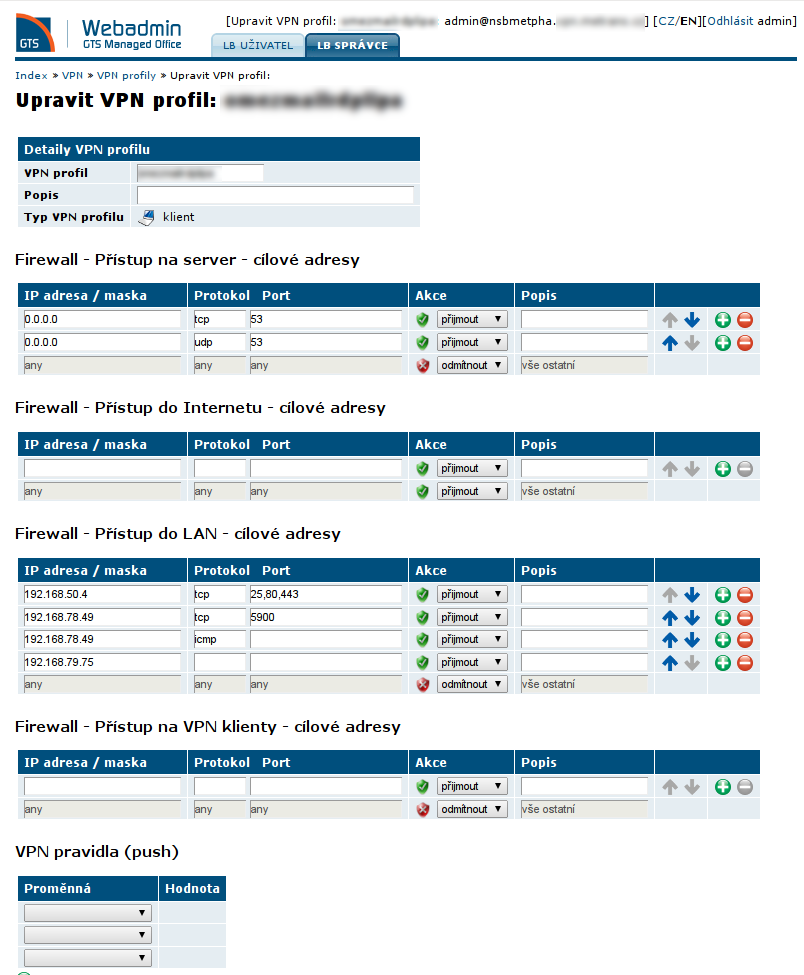
Ve finále se lze podívat na stav serveru, podle kterého lze určit, zda je nějaký problém, či nikoli. Jak je vidět, takový mailový provoz včetně funkcí antiviru/antispamu a dalších věcí lze provozovat na malém šolíchátku.
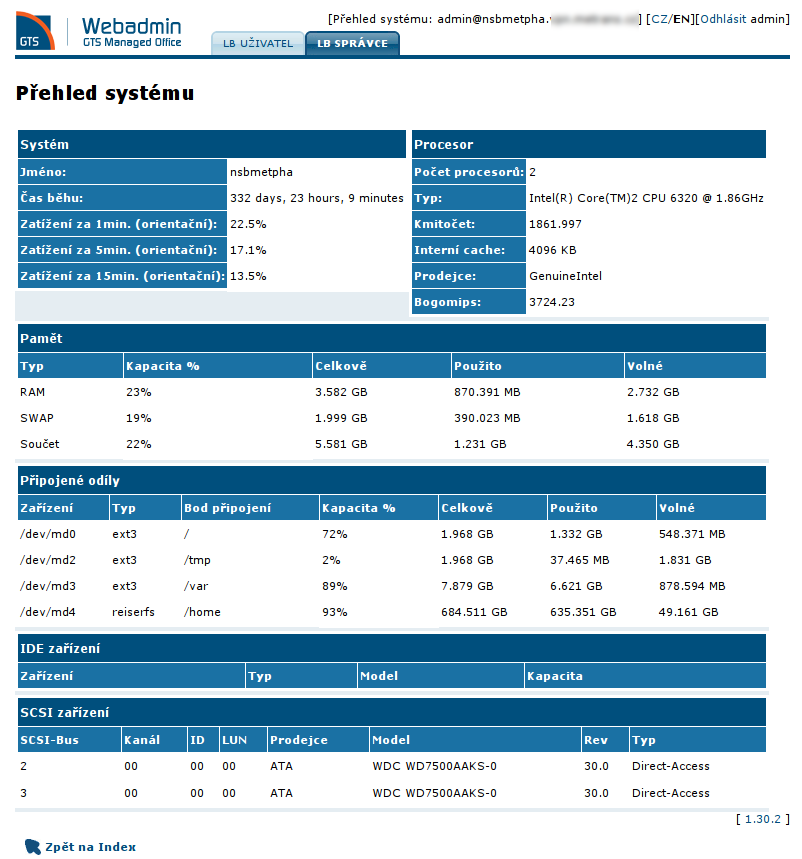
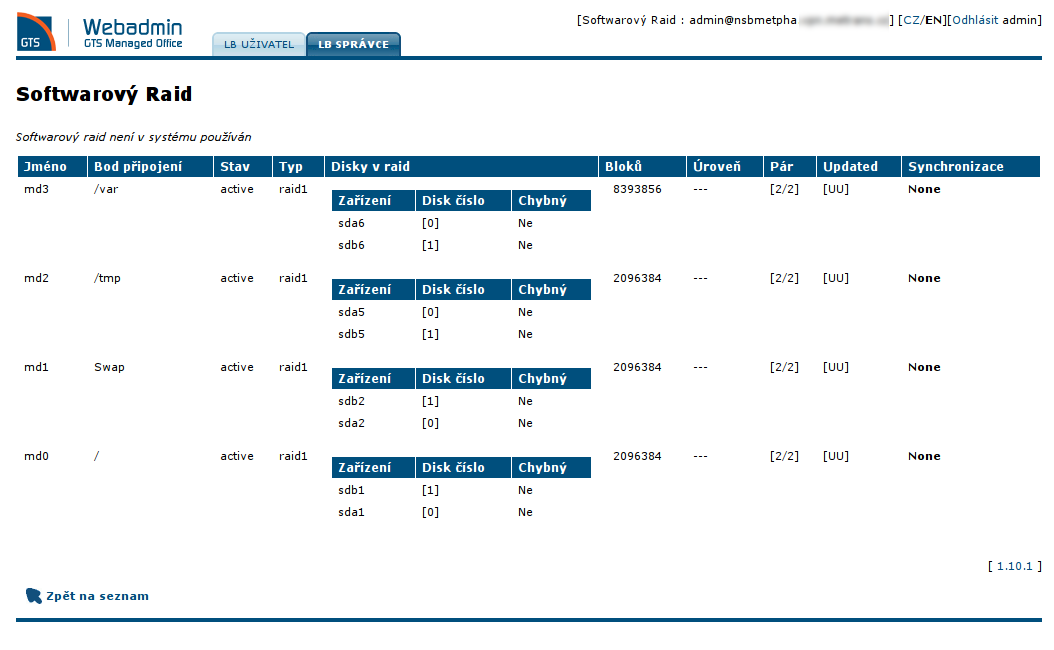
Hardware je jasný, to víme z předešlého bodu. Pokud jde o sw, tak jako systém je RHEL, nebo nějaký jeho klon. Dřív jsem věděl i přesnou verzi, když jsem něco řešil se supportem. Myslím, že před cca dvěma lety to byl zřejmě RHEL čtyřkové řady (co je to teď, to nevím). O smtp se stará Sendmail, Openvpn je jasný :), antispam samozřejmě SpamAssassin, antivir Kaspersky. Pokud jde o proxynu, tak dle logů tam běží SquidGuard, tudíž motor je Squid.
Asi si řeknete, že nic, co by nezvládl menší linuxový servřík s webminem. Mno, musím říci, že toto je podstatně vyladěnější řešení. Dále je Linuxbox zahrnut do komplexního balíčku od GTS, takže to nevychází cenově nějak zle. Člověk má o starost méně, neztrácí čas s laděním serveru, taktéž je to vhodné komfortní řešení pro nelinuxové kolegy. Když je nějaký problém, tak to řeší support, který u Linuxboxu hodnotím na jedničku. Takto to ve firmě fungovalo daleko přede mnou. Server je umístěn na páteři, kde končí všechny MPLS (vpnka na naše pobočky), takže o další problém méně. Když je potřeba kvůli nějakým problémům něco sniffnout, není problém a ochotně sniffují, poradí atd. Webové rozhraní obsahuje opravdu jen to, co člověk potřebuje, je přehledné, funkční, srozumitelné. Jak už jsem řekl, umožňuje řešit některé věci mnohem komfortněji, jak webmin apod. řešení a zároveň je trochu blbuvzdornější.
Linuxbox samozřejmě poskytuje mnohem více služeb a má mnohem větší pole působnosti, ale my od nich používáme jen tuto službu.
Setkal jsem se již s nemálo firmami, ale jen dvě vítězí na plné čáře (sto bodů ze sta) a Linuxbox je jedna z nich. Tou druhou je firma, která se stará o naše tel. ústředny. V současné době migrujeme ze staré ústředny na novou (hw řešení z 98 na řešení, jehož sw část běží na SLES), takže se možná časem rozepíšu i o této firmě / borcích a samotné migraci apod.
Máte někdo zkušenosti s podobnou službou?
Tiskni
Sdílej:


 25.3.2013 09:23
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko
Dále je Linuxbox zahrnut do komplexního balíčku od GTS, takže to nevychází cenově nějak zle.Na kolik to tedy _zhruba_ prijde? Nebo je to tajne? Na strankach te firmy zadne orientacni ceny nejsou?
 25.3.2013 11:41
Max | skóre: 73
| blog: Max_Devaine
25.3.2013 11:21
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko
25.3.2013 11:48
Max | skóre: 73
| blog: Max_Devaine
 26.3.2013 08:54
Nikola Ciprich | skóre: 23
| blog: NiX_blog
| Palkovice
26.3.2013 10:56
Max | skóre: 73
| blog: Max_Devaine
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
