Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
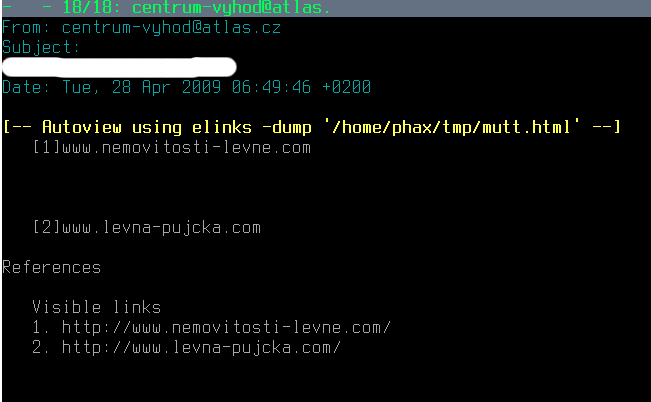
obrázek
 28.4.2009 10:05
=^..^= AmigaPower® | skóre: 30
| blog: BLB
| Praha
28.4.2009 11:52
=^..^= AmigaPower® | skóre: 30
| blog: BLB
| Praha

Přiznám se, že jsem vždycky to tady takhle v blozích viděl tak mě nenapdlo hledat... příště budu chytřejší.
28.4.2009 20:21
=^..^= AmigaPower® | skóre: 30
| blog: BLB
| Praha

 28.4.2009 20:34
mkoubik | skóre: 5
| blog: lorem_ipsum
| Praha 8 - Bohnice
Informace poslali. To, že to nedává samo osobě žádný smysl, není přece váš problém. Takže se dle mě jedná o spam...
O spam se jedná. Já bych je okamžitě napráskal.
Ono také jde objednat si (nezávazně!) jejich služby, nechat je investovat čas, energii a pak smlouvu neuzavřít. Pokud to udělá dostatečné množství lidí, je to řešení. Než najdou způsob jak to udělat bez těchto nákladů. 
Jinak já buď nereaguji, a nebo píšu velmi sprosté odpovědi, kde jim jasně sdělím, že je práskám, ale plné jsou výraziva ála dlaždič.
o spam se nejedna, ja uz je napraskal, vratilo se mi ze to neodpovida definici spamu v zakonu.
Google vrátí na jméno „Milan Saksa“ tohoto pána vedeného jako dlužníka nabízené pohledávky. Tam se dozvíme, že vystupuje pod firmou INECON z Hradce Králové. Pohled do obchodního rejstříku ukáže, že firmu nyní vede asi příbuzná Blanka Saksová. Protože telefon z whois +420495221972 je pevná linka, bude jistě v telefonním seznamu. A opravdu tam je. Pohled do historie obchodního rejstříku ukáže i celou adresu Milana Saksy platnou k roku 2007. Nicméně obchodní rejstřík zná i jinou firmu pana Saksy, která stále existuje, i když již jen v likvidaci.
Takže víme, kdo to je, kde bydlí i mail a telefon do jeho (bývalé) práce.
 28.4.2009 11:59
AraxoN | skóre: 47
| blog: slon_v_porcelane
| Košice
Spamy nahlasujem na Spamcop a je mi jedno, či sú japonské, ruské, anglické, slovenské, obrázkové, či URLkové. Keď na providera tlačí nejaká organizácia z vonku a vyhráža sa mu zaradením na spamlist, tak to občas vedie aj ku výsledku. Vypisovať nasrané emaily pôvodcovi spamu nikam nevedie, a provider pôvodcu keď nie si aj ty jeho klientom, tak sa tiež nepretrhne.
 28.4.2009 13:19
Quimby | skóre: 6
| blog: Quimby
| Havířov / Praha
Napráskal bych je, ale jinak bych to řešil přes filtry. Udělej si filtr na emaily od adresatů, kteří posílaj tydle blbosti, a nastav tam pravidlo rovnou smazat. A máš vystaráno. V inboxu to už neuvidíš.
Mi jde o princip, až tohle bude dělat 1000 firem bude se to filtrovat těžko. Navíc jak píše kolega pode mnou - často to chodí z "mojí adresy", url můžou být náhodné...
O spam se jedná, pouze nevyhovuje definici „nevyžádaného obchodního sdělení“.
Můžete to zkusit soudně přes obtěžující jednání (asi jako kdyby vám někdo vyhazoval do schránky svoje týden staré noviny).
Nebo napsat do Eurotelu, případně vyzkoušet určitě užitečný CSIRT, když už si ho platíme. (Chystám se jej použít na hlášení SSH útoku ze sítě Českého telecomu, kde jejich abuse kontakty nefungují).
A samozřejmě nejúčinnější bude naučit vlastní spamový filtr, že krátký mail obsahující pouze URL složenou z českých slov je s nejvyšší pravděpodobností spam.
Dnes mi přišel spam z jiné internetové adresy na stejnou doménu:
Received: from nb02 (ip-85-160-94-169.eurotel.cz [85.160.94.169])
        by ns.gnupg.cz (Postfix) with SMTP id 65FF8E9FD71
        for <translations.cs@gnupg.cz>; Wed, 17 Jun 2009 18:26:16 +0200 (CEST)
Received: from nb02[127.0.0.1] by nb02[127.0.0.1]
        (SMTPD32); Wed, 17 Jun 2009 18:26:11 +0200
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
 28.4.2009 11:49
 28.4.2009 10:30
 28.4.2009 11:25