Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
O2 zase cenzuruje co nemá.
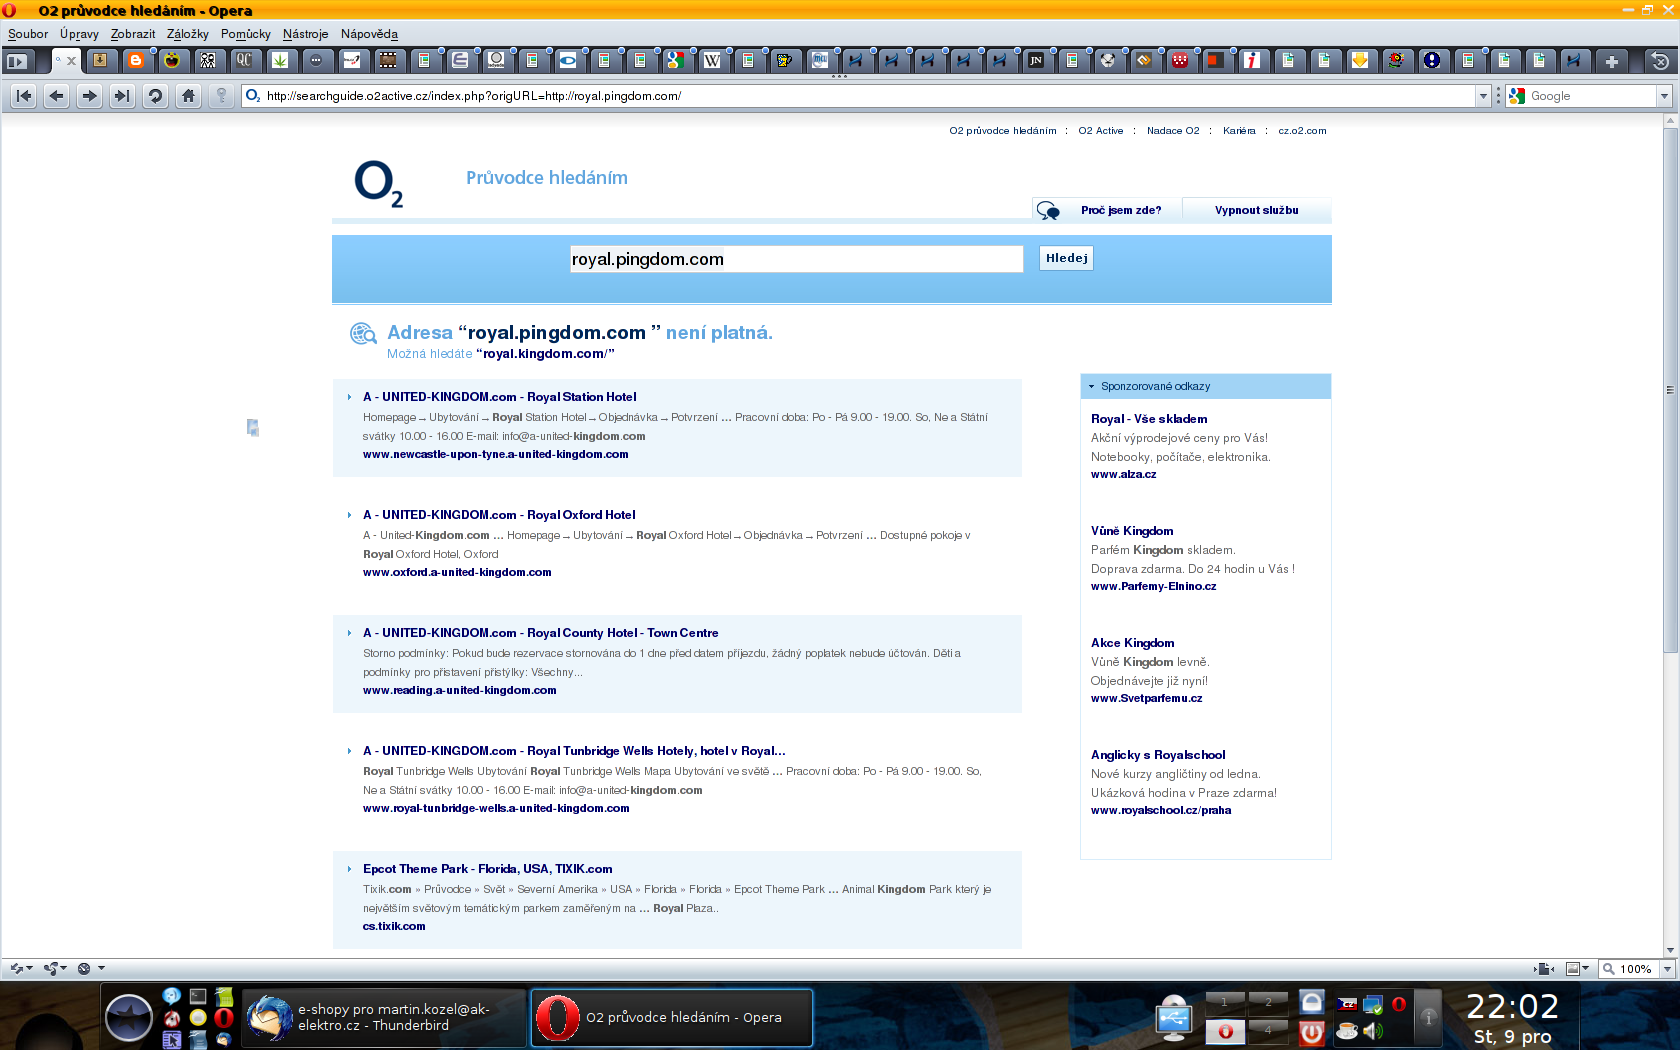
Dneska jsem se chtěl podívat na blog, který občas čtu - Pingdom. A nuly mě zase nasraly, to už se jinak nedá říct... Objeví se vyhledávač od kyslíků, který mi sdělí, že Adresa “royal.pingdom.com ” není platná.. Viz screenshot. Tato stránka samozřejmě na necenzurovaném připojení funguje, ověřeno přes proxyserver.
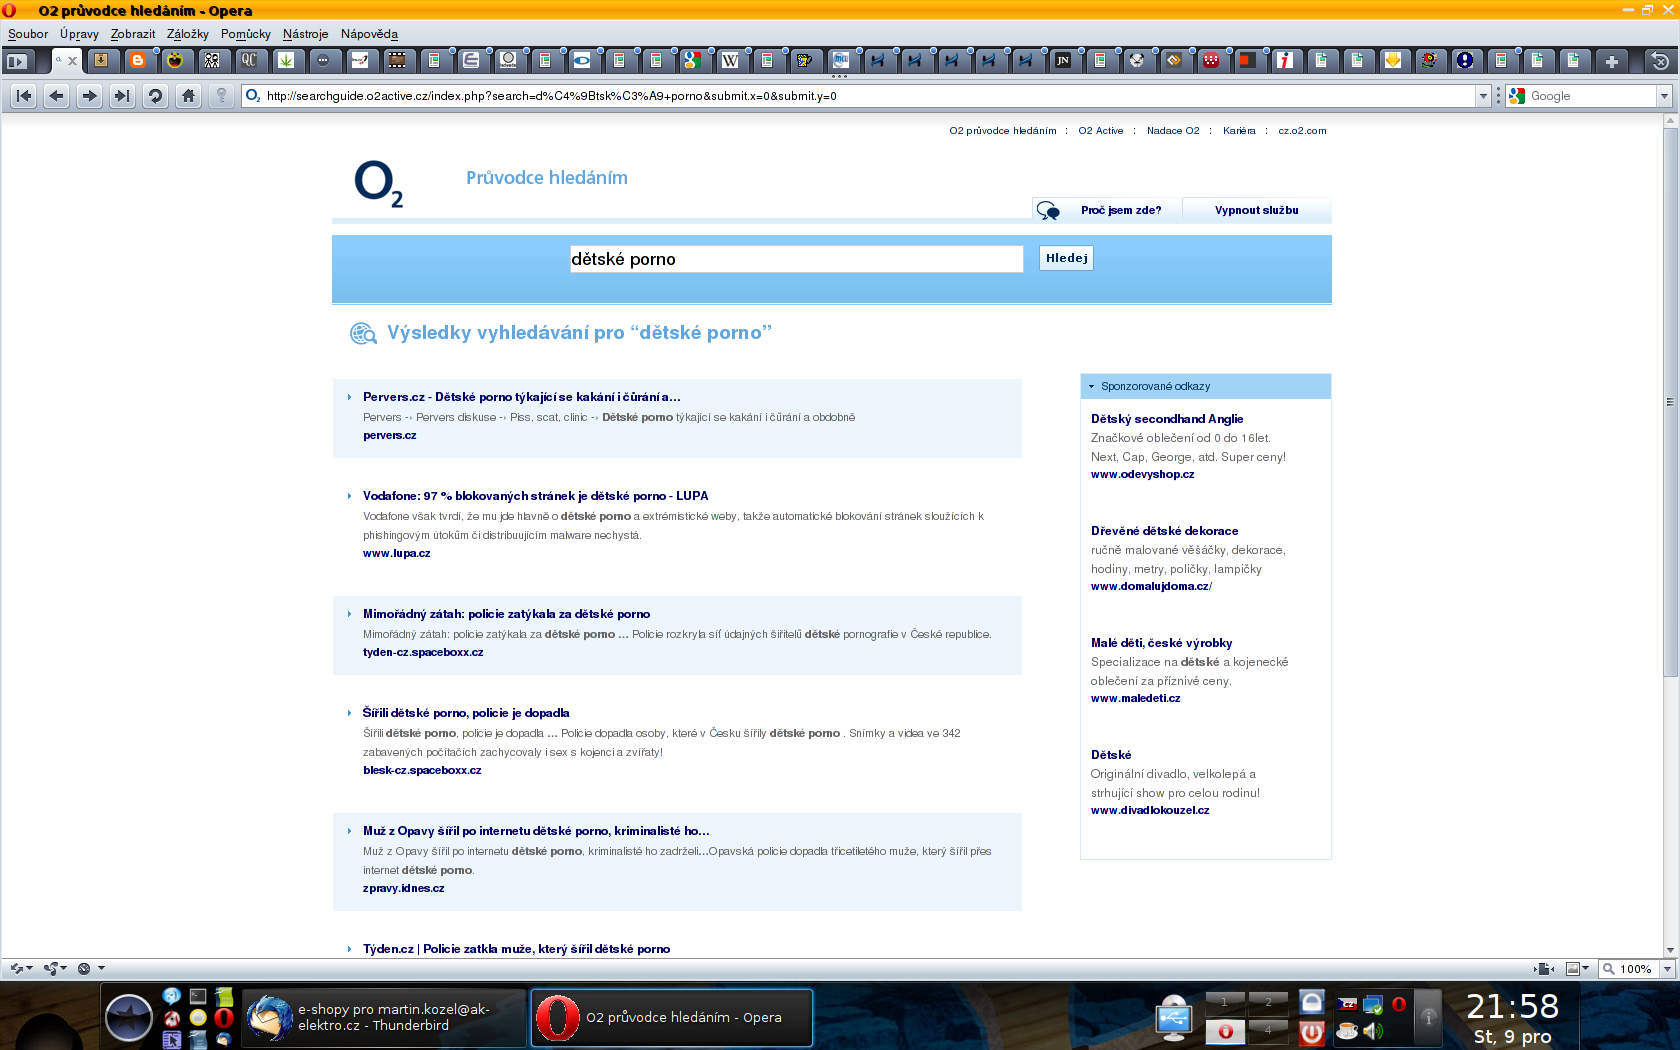
Toto celé má sloužit jako ochrana před dětskou pornografií nebo co že je ta jejich nejčastější výmluva, že? Tak se podíváme co nám milý O2 vyhledávač prozradí o dětské pornografii. No to snad ne, první odkaz vede někam na pervers.cz na nějaké nechuťárny? Viz další screenshot. Tak na co si tu vlastně O2 hraje?
Proč není možné se dostat na web, který je naprosto v pořádku? Že by to bylo tím, že tam občas vyjde blog o P2P sítích? Ty přece slouží k distribuci dětské pornografie, tak se o nich nesmí mluvit. Kdy nám zakážou google? Ten přeci slouží k vyhledání informací o P2P sítích.
Připadá vám můj zápisek jako hysterie? Asi to tak je. ALE. Máme nějakou šanci proti tomu bojovat? Nesere vás to taky? Co když nám teď zablokujou ábíčko, když tu píšu článek o dětském pornu?
EDIT: Obrázky nahrány přímo na ábíčko na žádost Roberta 
EDIT2: Dneska ráno už to zase fungovalo, tak buď něco zkoušeli nebo se jim zase sypou DNSky, jak bývá zvykem :-/
Tiskni
Sdílej:


Můžete začít instalací vlastního rekurzivního cachujícího serveru. Další stupeň je HTTP proxy odkláněnjící blokovaný provoz na veřejnou proxy (třeba na CoDeeN) a další je instalace Toru.
 10.12.2009 22:06
gtz | skóre: 27
| blog: gtz
| Brno
10.12.2009 22:20
gtz | skóre: 27
| blog: gtz
| Brno
 Jo a je to na ADSLku.
10.12.2009 22:16
gtz | skóre: 27
| blog: gtz
| Brno
 10.12.2009 20:16
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
tak jich tam mám hodně, no...
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 10.12.2009 15:07