Bylo oznámeno vydání Fedora Linuxu 45. Ve finální verzi vychází šest oficiálních edic: Fedora Workstation a Fedora KDE Plasma Desktop pro desktopové, Fedora Server pro serverové, Fedora Cloud pro cloudové nasazení, Fedora CoreOS pro ty, kteří preferují neměnné systémy a Fedora IoT pro internet věcí. Vedle nich jsou k dispozici také další atomické desktopy, spiny a laby. Podrobný přehled novinek v samostatných článcích na stránkách
… více »Vědci z MIT CSAIL představili koncept 'weight-space programming' a názorně předvedli, že pokročilé jazykové modely SI dokážou přímo číst a upravovat váhy neuronových sítí. Studie ukazuje, že modely nejen dokážou identifikovat účel sítí z pouhého nahlédnutí do jejich číselných vah, ale mohou i cíleně opravovat chyby a nedostatky, například GPT-6 Astra se změnou pouhých 0,016% vah open-weight modelu Qwen3.5-0.8B podařilo odstranit
… více »Organizátoři komunitního setkání nejen českých a slovenských správců sítí CSNOG 2027, které se uskuteční 20. a 21. ledna na půdě zlínské univerzity Tomáše Bati, oznámili prodloužení termínu pro zasílání abstraktů do programu akce. Zájemci se mohou hlásit prostřednictvím webu setkání do úterý 10. listopadu. Programová komise uvítá příspěvky věnované nejen správě sítí, ale také legislativě a regulaci nebo síťařským aktivitám studentů a pedagogů.
Bylo spuštěno předobjednávání zařízení Flipper One s Linuxem. Za 20 dolarů si lze koupit kupón a zajistit si tím speciální cenu 379 dolarů po spuštění kampaně na Kickstarteru.
Tor Browser, tj. fork webového prohlížeče Mozilla Firefox s integrovaným klientem sítě Tor přednastavený tak, aby přes tuto síť bezpečně komunikoval, byl vydán ve verzi 16.0. Postaven je na Firefoxu ESR 153. Vydána byla také nová verze 7.16 živé linuxové distribuce Tails (The Amnesic Incognito Live System), jež klade důraz na ochranu soukromí uživatelů a anonymitu. S Tor Browserem 16.0.
FreeTube, desktopový klient pro YouTube využívající lokální API, byl vydán ve verzi 0.26.0. Toto velké opravné vydání mj. vrací částečnou podporu živých přenosů nebo přepracovává zobrazování titulků a obecně nastavení videa v přehrávači – FreeTube umožňuje např. přehrávat video s větším zrychlením.
Další vlna kyberútoků zasáhla chladicí zařízení supermarketů v sedmi evropských zemích, Belgii, Lucembursku, Švédsku, Nizozemsku, Irsku, Estonsku a Finsku. Mrazáky se v některých prodejnách opět 'proměnily v trouby' a zahřály až na 50°C, což pochopitelně vedlo ke znehodnocení uskladněných potravin. Útoky navazují na podobný incident ve Francii z první poloviny října letošního roku, pachatel stále není znám.
Zranitelnost v aktualizačním mechanismu WordPress umožňuje útočníkovi zasáhnout do dočasného instalačního adresáře během aktualizace jádra systému. Před aktualizací veřejně dostupného WordPressu dočasně zablokovat HTTP přístup k wp-content/upgrade/, následně aktualizovat a zkontrolovat logy. Postižené verze: WordPress 4.7 až 7.1.3.
Tiskni
Sdílej:


 27.1.2007 21:40
Luk | skóre: 47
| blog: Kacířské myšlenky
| Kutná Hora
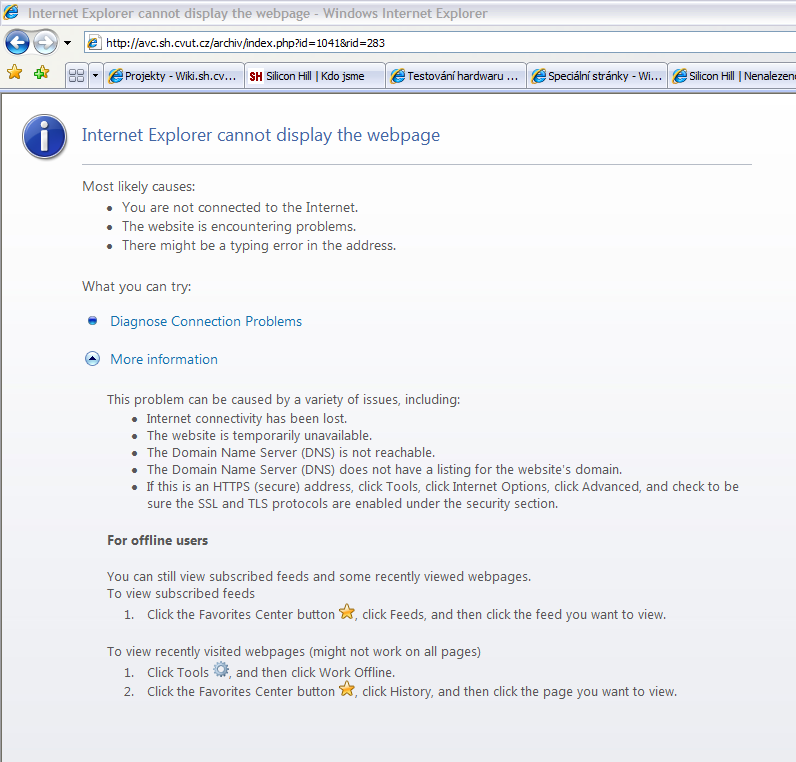
 Ale dobré je tohle:
AVC SH - Přesměrovnání na nový veb
Pokud nebudete automaticky přesněrováni prosim klikněte zde
To je češtin

Díky, sám jsem tu hlášku příliš nezkoumal, ale už jsem informoval zodpovědnou osobu.
Jo a prozradil jsi správné řešení. Já bych to taky na slepo netipnul (Jen bych vyloučil "Server down" protože to trvá déle než 404 a podobně".
Nicméně cíle zápisku bylo spíš poukázat na to, jak přílišná snaha o nápovědu a zatajení informace, která přišla ze serveru vede ke zmatení uživatele, který pak není sxhopen určit pravou příčinu. Pokud by se totiž objevilo alespoň 301 Moved, tak by to (angličtinu znalého) uživatele třeba napadlo co má dělat. No a poučení pro ostatní. Bacha IE kašle na některé hlavičky HTTP protokolu.
Location v hlavičce odpovědi.
27.1.2007 22:52
Luk | skóre: 47
| blog: Kacířské myšlenky
| Kutná Hora
Location není. Místo toho je tam tohle:
refresh: 5; url=http://avc.sh.cvut.cz/avc.php?id=2718Pak to logicky fungovat nemůže.
27.1.2007 22:46
Luk | skóre: 47
| blog: Kacířské myšlenky
| Kutná Hora
Jo a prozradil jsi správné řešení.Sorry, to jsem nechtěl
 Byl jsem tak zaslepen těmi češtinskými skvosty, že jsem to sem prostě musel dát.
No a poučení pro ostatní. Bacha IE kašle na některé hlavičky HTTP protokolu.Nejedná se o hlavičky HTTP protokolu – MSIE někdy zobrazuje vlastní chybové zprávy (nevím teď přesně, jak to nazývají – zjednodušené chybové zprávy nebo tak nějak). Je možné je vypnout v konfiguraci, pak se zobrazuje vždy zpráva, kterou poslal server. A pak je ještě jedna možnost – MSIE vlastní chybové zprávy zobrazuje pouze v případě, že stránka poslaná serverem s chybovým kódem je „krátká“ (přesnou délku v bajtech jde dohledat na internetu) – stačí tedy chybovou stránku natáhnout, a zobrazí se vždy. Což nemění nic na tom, že je to chování MSIE pěkný nesmysl.
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 27.1.2007 21:04
 27.1.2007 21:47