Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
Společnost Škoda Auto zveřejnila na Printables bezplatné 3D modely příslušenství do svých vozů (držáky na nápoje, pomůcky pro vedení kabelů, mincovníky, háčky na USB kabely a čepice pro kapsy na zadních stranách opěradel sedadel, držáky na telefony a úchyty pro horní upevnění bezpečnostních pásů).
 6.2.2011 11:41
=^..^= AmigaPower® | skóre: 30
| blog: BLB
| Praha
 6.2.2011 11:46
xkucf03 | skóre: 50
| blog: xkucf03
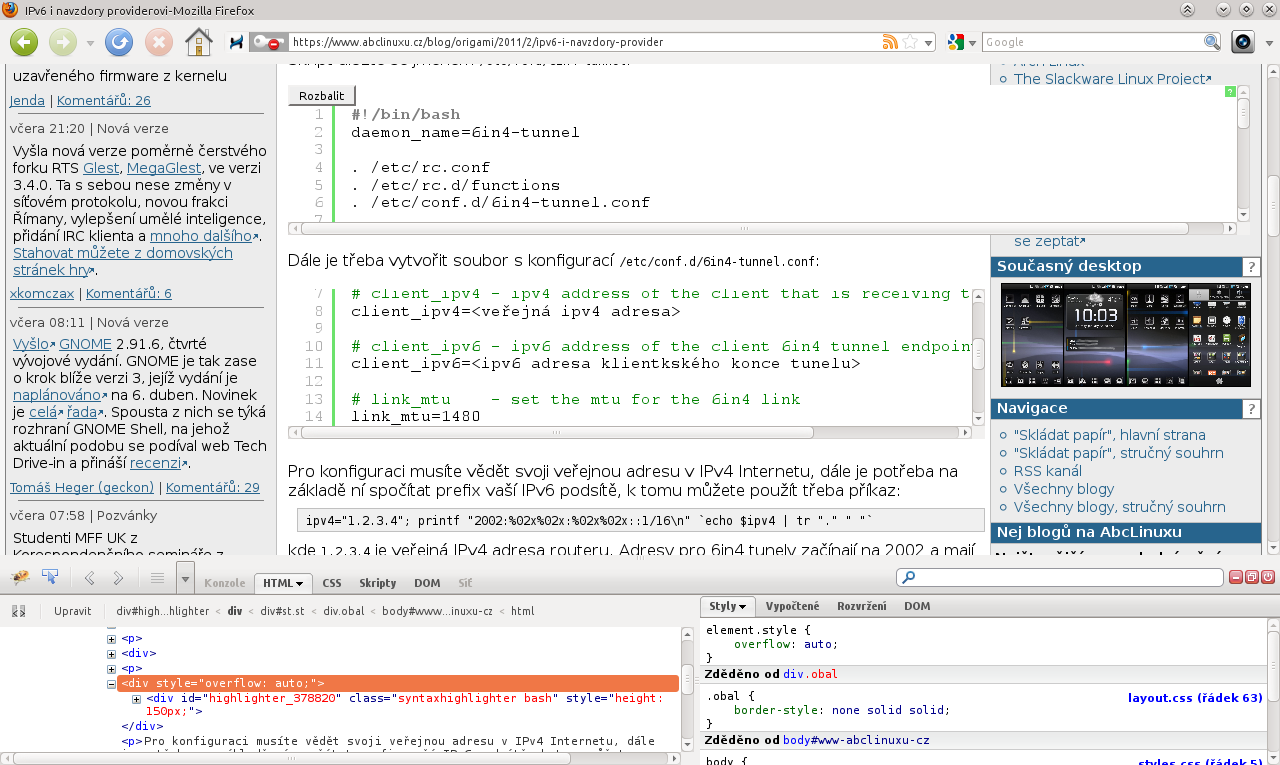
 Mně se to zobrazuje normálně (až na to, že výpisy přetékají do pravého sloupce, ale to není žádná novinka).
6.2.2011 12:54
xkucf03 | skóre: 50
| blog: xkucf03
overflow: auto;
 6.2.2011 13:24
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
asi by mel kozzi zase updatnout ten svuj sedooranzovej styl. aspon teda myslim ze to je jeho, uz leta sem na to nesah.
6.2.2011 13:29
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
6.2.2011 14:17
xkucf03 | skóre: 50
| blog: xkucf03
6.2.2011 13:21
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
Opera dělá vcelku bezvýznamný produkt vesměs pro pár procent méně náročných úchyláků, kteří se spokojí s omezenými možnostmi Opery a jejími vyššími paměťovými nároky. [zdroj]
 6.2.2011 19:11
=^..^= AmigaPower® | skóre: 30
| blog: BLB
| Praha
Mozilla dělá program pro 300 milionů lidí, díky kterýmu pokračují inovace na webu a vyvíjí se i dominantní prohlížeč.
díky kterýmu pokračují inovace na webu a vyvíjí se i dominantní prohlížeč.To bylo ještě lepší než to nač jsi reagoval:DD
 6.2.2011 12:33
Limoto | skóre: 32
| blog: Limotův blog
Jo, když jsem si všiml, že už se mi 6to4 routuje přes CZ.NIC, tak jsem ho taky nahodil.. A po Česku to jede fakt pěkně, ale některý zahraniční weby, třeba tunnelbroker.net nebo IPv6 facebook vůbec nenabíhají...
 6.2.2011 13:17
vogo | skóre: 34
| blog: "Skládat papír"
Taky jsem si všimnul, že některé weby nejedou, zkusím zjistit, jestli nedělám něco špatně, ale nastavení vypadá správně, spíš bude problém u poskytovatele tunelu, třeba teď v6.facebook.com jede, ale ttl paketů je na umření, odezna je úděsně pomalá a státovost paketů je kolem 60%...
6.2.2011 18:40
Limoto | skóre: 32
| blog: Limotův blog
Je to asi chyba u CZ.NIC, když jsem měl tunel přes tunnelbrokera, tak to bylo v pohodě...
 6.2.2011 19:02
michich | skóre: 51
| blog: ohrivane_parky
7.2.2011 22:15
Limoto | skóre: 32
| blog: Limotův blog
No jo, je fakt škoda, že nerozjeli i nějaký "normální" tunely, ne jenom 6to4. Dokonce myslím, že se o tom nějak uvažovalo, ale pak z toho sešlo...
 6.2.2011 22:37
limit_false | skóre: 23
| blog: limit_false
 6.2.2011 13:07
Petr Bravenec | skóre: 43
| blog: Bravenec
6.2.2011 17:43
vogo | skóre: 34
| blog: "Skládat papír"
Nějaký blog/článek o tom jak zkrotit v IPv6 DNS by se mi líbil...
6.2.2011 18:22
xkucf03 | skóre: 50
| blog: xkucf03
Akorát je problém mít čistě IPv6 (bez IPv4 konektivity), protože pak dokážeš přeložit jen domény, jejichž jmenné servery jsou dostupné z IPv6 – což zdaleka nejsou všechny.
6.2.2011 18:31
vogo | skóre: 34
| blog: "Skládat papír"
Třeba jak jednoduše rozběhnout IPv6 DNS démona, aby se daly překládat jména lokálních PC na IPv6 adresy, aby to dělalo cache a tak...
6.2.2011 22:49
xkucf03 | skóre: 50
| blog: xkucf03
A psát AAAA a místo adres typu 94.138.111.82 psát něco jako 2a01:430:10:ab::3, nehledal bych v tom zbytečně vědu
7.2.2011 21:11
vogo | skóre: 34
| blog: "Skládat papír"
Překvapivě řešení bylo jinde a to v souboru /etc/gai.conf viz. http://www.abclinuxu.cz/blog/pb/2007/6/etc-gai.conf a http://www.nic.cz/public_media/IT10/prezentace/den_2_7_Talir.pdf
Většina serverů má pro IPv6 stejně jiné DNS.Většina? Pokud by tomu tak bylo, pak by něco jako ipv6.mojedomena.tld (tak jsem pochopil to „jiné DNS”, byť je to naprosto chybné označení) muselo mít více než ~42 tisíc CZ domén. A tomu se mi vůbec věřit nechce.
Ví někdo o nějakém jiném IPv6 DNS záznamu, který je shodný s IPv4 DNS záznamem kromě želvičky na www.kame.net a knihy.nic.cz a kde je odlišný obsah dle protokolu a kvůli kterému má smysl preferovat IPv6?
 6.2.2011 20:56
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
 Asi nějaký problém s forwardingem, ale netuším, co kde zapnout. Jádro tam je 2.4.37.10 a IPv6 podpora je tam backportovaná. Čekal jsem, že se to zapne automaticky, ale ono ne
6.2.2011 21:01
michich | skóre: 51
| blog: ohrivane_parky
6.2.2011 21:10
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
[maros@router root]$ cat /proc/sys/net/ipv6/conf/all/forwarding
1
[maros@router root]$ ping -6 www.abclinuxu.cz
PING www.abclinuxu.cz (2a01:430:10:ab::3): 56 data bytes
64 bytes from 2a01:430:10:ab::3: seq=0 ttl=61 time=13.720 ms
64 bytes from 2a01:430:10:ab::3: seq=1 ttl=61 time=7.594 ms
64 bytes from 2a01:430:10:ab::3: seq=2 ttl=61 time=7.653 ms
64 bytes from 2a01:430:10:ab::3: seq=3 ttl=61 time=7.724 ms
64 bytes from 2a01:430:10:ab::3: seq=4 ttl=61 time=7.876 ms
64 bytes from 2a01:430:10:ab::3: seq=5 ttl=61 time=7.590 ms
64 bytes from 2a01:430:10:ab::3: seq=6 ttl=61 time=7.978 ms
64 bytes from 2a01:430:10:ab::3: seq=7 ttl=61 time=7.504 ms

--- www.abclinuxu.cz ping statistics ---
8 packets transmitted, 8 packets received, 0% packet loss
round-trip min/avg/max = 7.504/8.454/13.720 ms
[21:05:53 marian@nbm ~]$ ifconfig
eth0      Link encap:Ethernet  HWaddr 00:24:e8:a6:ff:54
          UP BROADCAST MULTICAST  MTU:1500  Metric:1
          RX packets:0 errors:0 dropped:0 overruns:0 frame:0
          TX packets:0 errors:0 dropped:0 overruns:0 carrier:0
          collisions:0 txqueuelen:1000
          RX bytes:0 (0.0 B)  TX bytes:0 (0.0 B)
          Interrupt:22 Memory:f6fe0000-f7000000

lo        Link encap:Místní smyčka
          inet addr:127.0.0.1  Mask:255.0.0.0
          inet6 addr: ::1/128 Scope:Host
          UP LOOPBACK RUNNING  MTU:16436  Metric:1
          RX packets:250 errors:0 dropped:0 overruns:0 frame:0
          TX packets:250 errors:0 dropped:0 overruns:0 carrier:0
          collisions:0 txqueuelen:0
          RX bytes:20720 (20.2 KiB)  TX bytes:20720 (20.2 KiB)

wlan0     Link encap:Ethernet  HWaddr 00:21:6a:55:41:ee
          inet addr:192.168.1.135  Bcast:192.168.1.255  Mask:255.255.255.0
          inet6 addr: 2002:bcaf:2821:0:221:6aff:fe55:41ee/64 Scope:Global
          inet6 addr: fe80::221:6aff:fe55:41ee/64 Scope:Link
          UP BROADCAST RUNNING MULTICAST  MTU:1500  Metric:1
          RX packets:28847 errors:0 dropped:0 overruns:0 frame:0
          TX packets:27759 errors:0 dropped:0 overruns:0 carrier:0
          collisions:0 txqueuelen:1000
          RX bytes:18460256 (17.6 MiB)  TX bytes:4888705 (4.6 MiB)

[21:06:59 marian@nb ~]$ ping6 www.abclinuxu.cz
PING www.abclinuxu.cz(2a01:430:10:ab::3) 56 data bytes
^C
--- www.abclinuxu.cz ping statistics ---
7 packets transmitted, 0 received, 100% packet loss, time 6000ms
6.2.2011 21:36
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
 7.2.2011 10:07
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
7.2.2011 12:30
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
17.2.2011 10:13
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
$ ip -6 addr list wlan0
3: wlan0: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qlen 1000
    inet6 2002:bcaf:2821:0:21c:bfff:fea9:9187/64 scope global dynamic
       valid_lft 25sec preferred_lft 15sec
    inet6 fe80::21c:bfff:fea9:9187/64 scope link
       valid_lft forever preferred_lft forever

$ ip -6 route show
fe80::/64 dev wlan0  proto kernel  metric 256  mtu 1500 advmss 1440 hoplimit 0
default via fe80::217:31ff:fee7:5e41 dev wlan0  proto kernel  metric 1024  expires 29sec mtu 1500 advmss 1440 hoplimit 64

$ route -6
Směrovací tabulka v jádru pro IPv6
Adresát                        Další směrovač             Příz Met Odk Užt Rozhr
fe80::/64                      ::                         U    256 0     0 wlan0
::/0                           fe80::217:31ff:fee7:5e41   UGDAe 1024 0   110 wlan0
::/0                           ::                         !n   -1  1   111 lo
::1/128                        ::                         Un   0   1     4 lo
2002:bcaf:2821:0:21c:bfff:fea9:9187/128 ::                         Un   0   1     0 lo
fe80::21c:bfff:fea9:9187/128   ::                         Un   0   1     6 lo
ff00::/8                       ::                         U    256 0     0 wlan0
::/0                           ::                         !n   -1  1   111 lo

$ /usr/sbin/tracepath6 ipv6.google.com
 1?: [LOCALHOST]                        0.025ms pmtu 1500
 1:  no reply
17.2.2011 10:35
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
$ ip -6 addr list wlan0
3: wlan0: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qlen 1000
    inet6 2002:bcaf:2821:0:221:6aff:fe55:41ee/64 scope global dynamic
       valid_lft 27sec preferred_lft 17sec
    inet6 fe80::221:6aff:fe55:41ee/64 scope link
       valid_lft forever preferred_lft forever

]$ ip -6 route show
fe80::/64 dev wlan0  proto kernel  metric 256  mtu 1500 advmss 1440 hoplimit 0
default via fe80::217:31ff:fee7:5e41 dev wlan0  proto kernel  metric 1024  expires 28sec mtu 1500 advmss 1440 hoplimit 64

$ route -6
Směrovací tabulka v jádru pro IPv6
Adresát                        Další směrovač             Příz Met Odk Užt Rozhr
fe80::/64                      ::                         U    256 0     0 wlan0
::/0                           fe80::217:31ff:fee7:5e41   UGDAe 1024 0    16 wlan0
::/0                           ::                         !n   -1  1    24 lo
::1/128                        ::                         Un   0   1     3 lo
2002:bcaf:2821:0:221:6aff:fe55:41ee/128 ::                         Un   0   1   152 lo
fe80::221:6aff:fe55:41ee/128   ::                         Un   0   1     1 lo
ff00::/8                       ::                         U    256 0     0 wlan0
::/0                           ::                         !n   -1  1    24 lo

$ tracepath6 ipv6.google.com
 1?: [LOCALHOST]                        0.022ms pmtu 1500
 1:  router                                                1.171ms
 1:  router                                                1.091ms
 2:  router                                                1.196ms pmtu 1280
 2:  2002:c058:6301::1                                     8.566ms
 3:  2001:1488::1                                          9.579ms
 4:  nixcz-v6.net.google.com                               9.779ms !A

# ip6tables -L
Chain INPUT (policy ACCEPT)
target     prot opt source               destination

Chain FORWARD (policy ACCEPT)
target     prot opt source               destination

Chain OUTPUT (policy ACCEPT)
target     prot opt source               destination

# iptables -L
Chain INPUT (policy ACCEPT)
target     prot opt source               destination

Chain FORWARD (policy ACCEPT)
target     prot opt source               destination

Chain OUTPUT (policy ACCEPT)
target     prot opt source               destination
17.2.2011 19:34
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
6to4 je už hezkých pár let nutná samozřejmost.
Ale i přesto je skvělé, že takový zápis někdo napsal. Lepší pozdě než nikdy. Třeba některým lidem konečně docvakne, že nepotřebují podporu od operátora k tomu, aby mohli mít přístup k IPv6.
Ano. Kdyby existovala nějaká jiná možnost, rád bych jí využil.
 8.2.2011 07:56
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
Mam Linksysse WRT54GL a podporovanej je ...
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
 7.2.2011 00:24