Byla vydána verze R14.1.7 desktopového prostředí Trinity Desktop Environment (TDE, fork KDE 3.5, Wikipedie). Přehled novinek v poznámkách k vydání, podrobnosti v seznamu změn.
Bazzite (Wikipedie), tj. linuxová distribuce vycházející z Fedora Linuxu a optimalizována pro hraní počítačových her, byla vydána ve verzi 45. S Open Gaming Collective (OGC) jádrem a novým Easy Anti-Cheatem pro Linux (EAC Linux v2).
MikroTik zveřejnil vlastní bezpečnostní upozornění potvrzující, že zranitelnost linuxového jádra postihuje také RouterOS 7. Jde o use-after-free při zpracování IPv4 TCP spojení s IP options. Zranitelnost se týká provozu směřujícího na TCP službu samotného routeru, nikoli paketů, které router pouze přeposílá. Opraveno v long-term od 7.24.6, v stable od 7.25.1 a devel od 7.26beta5.
Ve správci balíčků APT, používaném v Debianu a odvozených distribucích, byla nalezena a opravena kritická zranitelnost CVE-2026-109518. Vzdálený útočník může obejít ověření stažených balíčků pomocí přesměrování a dočasných chyb HTTP serveru.
Nejvyšší kontrolní úřad (NKÚ) vydal zprávu o finančním řízení prostředků EU v ČR (pdf). Dočíst se lze například, že přes 8 miliard korun na digitální vzdělávání nepřineslo naplnění žádného z prioritních cílů programu. Peněžní prostředky z fondů EU sice byly vynaloženy formálně v souladu s právními předpisy, avšak s minimálním nebo neprokazatelným dopadem na proklamované cíle ve vzdělávání. Na Metodickém portálu RVP.CZ bylo ke konci
… více »Emulátor terminálu kitty (Wikipedie, GitHub) byl vydán v nové verzi 0.50.
Vývojáři C-Kermit oznámili několik dlouhodobě přítomných zranitelností. Patří mezi ně buffer overflow v Telnet/FTP klientovi a command injection v Kermit serveru. Dotčené verze: C-Kermit 11.0.514 a starší. Fix: 11.1.515 [oss-security].
Byla vydána nová verze 3.2.8 svobodné aplikace pro úpravu a vytváření rastrové grafiky GIMP (GNU Image Manipulation Program). Přehled novinek v oznámení o vydání a v souboru NEWS na GitLabu. Nový GIMP je již k dispozici také na Flathubu.
Projekt openSUSE dnes, 3. listopadu 2026, oficiálně vydal openSUSE Leap 16.1, novou verzi své stabilní linuxové distribuce. Novinkou je také Immutable Mode, který nahrazuje dosavadní samostatnou distribuci openSUSE Leap Micro. Podrobnosti o novém vydání najdete v oficiálním oznámení nebo v českém překladu oznámení. Instalační obrazy jsou již dostupné na get.opensuse.org. Vydání společně oslavíme v pátek ve virtuálním baru a na … více »
Bylo oznámeno vydání Fedora Linuxu 45. Ve finální verzi vychází šest oficiálních edic: Fedora Workstation a Fedora KDE Plasma Desktop pro desktopové, Fedora Server pro serverové, Fedora Cloud pro cloudové nasazení, Fedora CoreOS pro ty, kteří preferují neměnné systémy a Fedora IoT pro internet věcí. Vedle nich jsou k dispozici také další atomické desktopy, spiny a laby. Podrobný přehled novinek v samostatných článcích na stránkách
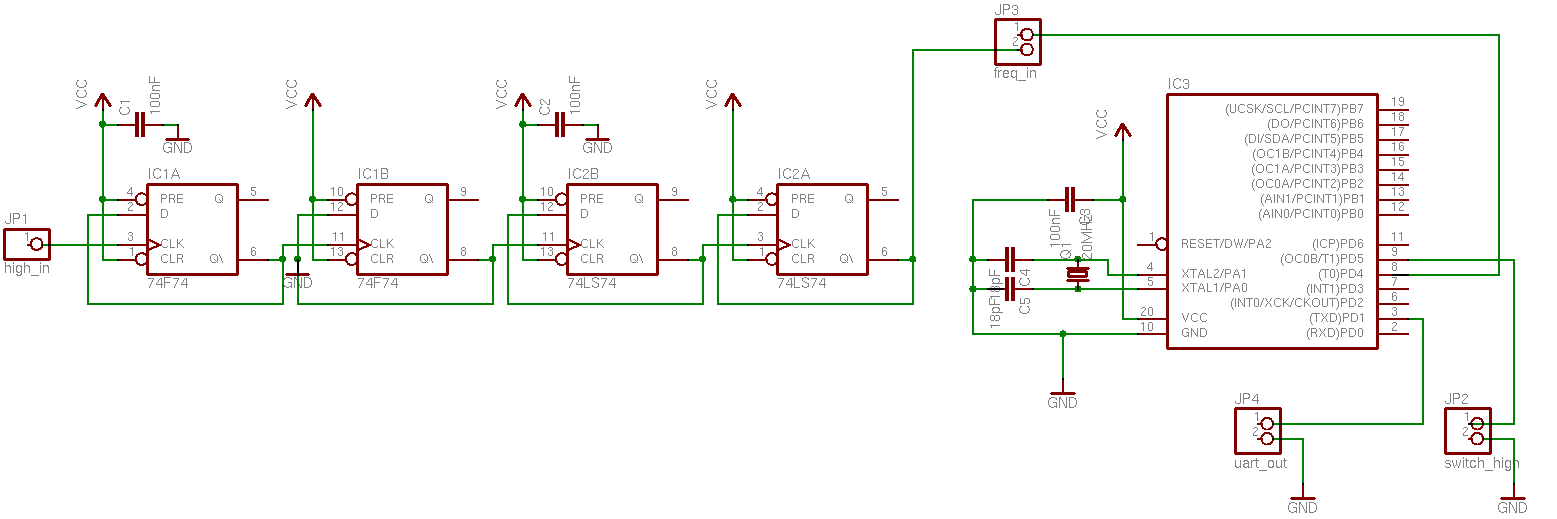
… více »Tak jsem jednou potřeboval přibližně změřit frekvenci krystalového oscilátoru a jelikož žádný přístroj k tomuto účelu uzpůsobený nevlastním, rozhodl jsem se udělat malé udělátko s pomocí běžného AVR ze šuplíku. Nějakým zobrazováním jsem se netrápil, data prostě házím pěkně na sériový port a čtu z počítače. Vzhledem k tomu, že frekvence, kterou jsem měřil několikrát převyšovala maximální pracovní frekvenci AVR-ka, bylo nutné předřadit ještě děličku frekvence.
K zbastlení jsem použil profláklý ATtiny2313. Napsat firmware bylo poměrně triviální, neboť tento jednočipu má již v sobě hardwarovou čítačku impulzů. Chceme-li měřit frekvenci, je samořejmě nutné vědět, za jaký časový úsek impulzy počítáme. K tomu použijeme druhý čítač, který bere svůj takt ze systémového oscilátoru (v našem případě 20MHz krystal). Každou sekundu spočítame počet impulzů a dostaneme tak frekvenci. (Pro rýpaly, samozřejmě přesnost měření závisí na přesnosti použitého krystalu. Jelikož ale bylo cílem zjistit jen, zda-li měřený krystalový oscilátor funguje a nikoliv žádné přesné měření, tato přesnost nám bohatě stačí.)
Bohužel oscilátor, který jsem potřeboval ověřit, měl frekvenci 48MHz, ATtiny2313 však dokáže měřit frekvenci maximálně do poloviny pracovní frekvence - a to ještě při 50%/50% střídě. Čili reálně vychází tak 7-8MHz maximální frekvence, kterou jsme schopni rozumně změřit. Bylo tedy jasné, že potřebujeme frekvenci rozdělit. Bohužel jsem v šuplíku žádný dělič frekvence nenašel. Naštěstí se v něm ale povalovaly obvody 74F74 a 74LS74, což jsou klopné obvody typu D, z nichž už takovou děličku (=čítač) sestrojit lze. Měl jsem štestí, neboť obvod 74F74 zvládne až cca 125MHz a 74LS74 až asi 30MHz. Tím se dostáváme k maximální frekvenci něco přes 100MHZ (první obvod rozdělí frekvenci dvakrát na ~25MHz a druhý na cca 6.3MHz, kterou už AVR hravě zvládne.) Firmware jsem vylepšil tak, že je možné jedním vstupním pinem rozhodnout, zda-li AVR dostane již rozdělenou frekvenci (v poměru 1:16) a případně ji sám tímto poměrem vynásobí a zobrazí skutečnou frekvenci.
Výsledek měření je vypsán na UART (součásti zapojení není převodník na RS232, doporučuji tento článek) rychlostí 57600 (8N1).
Projekt je možné stáhnout zde. Aktualizace: opravená verze tady.
Tiskni
Sdílej:


 13.8.2008 00:22
Petr Tomášek | skóre: 39
| blog: Vejšplechty
uart_print_freq() pravděpodobně občas zablbne, pokud program poběží dost dlouho. Může se totiž stát, že hodnota freq se změní mezi vyhnodnocením podmínky a přiřazením do temp.
(Dobrá, asi se to nestane, protože vypsání proběhne jenom po změně status a je rychlejší, než jedna vteřina.)
- status by měla být deklarována jako volatile. Když není, tak u gcc-3.4 to projde - nevím proč, ta proměnná by pro ten překladač neměla měnit hodnotu a optimalizace by její testování měla odstranit.
U gcc-4.3 už to ale neprojde, když je proměnná nulová, program skočí na instrukci rjmp -2, což je nekonečná smyčka.
13.8.2008 12:41
Petr Tomášek | skóre: 39
| blog: Vejšplechty
Ještě nějaké detaily:
- SIGNAL() je deprecated, místo něj se má použít ISR()
...
- status by měla být deklarována jako volatile. Když není, tak u gcc-3.4 to projde - nevím proč, ta proměnná by pro ten překladač neměla měnit hodnotu a optimalizace by její testování měla odstranit.
OK, tyhle věci opraveny, díky.
volatile proměnnou větší než 8 bitů, tak tam vidí po sobě jdoucí instrukce načítání z paměti:
lds r24, 0x0060
lds r25, 0x0061
lds r26, 0x0062
lds r27, 0x0063
Přitom když je ta proměnná volatile, tak to znamená, že se obsah té paměti během vykonávání těch instrukcí může změnit a do registrů se pak načte naprosto nesmyslná hodnota - napůl stará, napůl nová. Podle mě by to mělo být takhle:
in r23, SREG
cli
lds r24, 0x0060
lds r25, 0x0061
lds r26, 0x0062
out SREG, r23
lds r27, 0x0063
obecně nebo
cli
lds r24, 0x0060
lds r25, 0x0061
lds r26, 0x0062
sei
lds r27, 0x0063
v případě, že vím, že přerušení bylo předtím povoleno.

register uint32 tmp;

...
cli();
tmp = freq;
sei();
uart_print_freq(tmp);
...
Akorát je docela opruz tohle psát u každého přístupu k té proměnné a vygenerovaný kód není úplně optimální. Přitom by určitě bylo jednodušší, kdyby gcc pro AVR vypínal/zapínal přerušení automaticky (i když to zas narážíme na otázku, jestli by byl schopen to dělat efektivně)
14.8.2008 16:07
Petr Tomášek | skóre: 39
| blog: Vejšplechty
Akorát je docela opruz tohle psát u každého přístupu k té proměnné...Mno, v tom případě přeci není problém připravit drobné makro, ne? Něco jako:
#define get_volatile(x,y) cli();x=y;sei()
To by vnaselo do jazyka zmatek a zhorsilo prenositelnost kodu.Přenositelnost kódu by to asi zhoršilo, jenom nevím, kam by mělo smysl přenášet kód z AVR (pokud to má dělat něco užitečného, polovina kódu je specifická pro architekturu a jinde se nepřeloží)
 15.8.2008 10:51
Josef Kufner | skóre: 70
Jde hlavně o princip.To jsem si všiml
Ale představ si, že za rok vyrobí trochu jiný model a ty budeš chtít program přenést na něj a zrovna tohle tam bude trošku jinak...Nový model se objevuje každou chvíli a všechny mají stejný vnitřek - jádro AVR. A stále nevidím žádný problém - kdyby se náhodou objevil model, kde by tohle bylo jinak (což si teda opravdu představit nedokážu, jak by se v jednočipu musel změnit přístup k paměti, aby to mohlo být jinak), tak by se prostě ten přepínač při překladu programu pro ten nový model zakázal.
15.8.2008 12:48
Josef Kufner | skóre: 70
avr-gcc --neprerusitelne-volatile), tzn. po překladu by se to buď používalo v celém výsledku, nebo nepoužívalo v celém výsledku.
16.8.2008 04:16
Josef Kufner | skóre: 70
A teď si představ jaký bordel v tom bude a nakonec to skončí tak, že jeden kus kódu budeš muset ručně projít a upravit.Proč? Jediné, co se hlídá, je zablokování přerušení na dobu přístupu k proměnné. Jestli to zajišťoval překladač nebo makro je jedno, protože podstatné je, že ten přístup je ochráněn. Víc nepotřebuju. (Ano, je tu záležitost, že se zapnutým přepínačem by ten kód byl chráněn dvakrát. Nicméně mám důvěru v autory toho překladače, že jsou schopni vytvořit takové optimalizace, které odhalí dvě stejné instrukce za sebou a tu jednu vyhodí.) Co chci říct, že kdyby byla vůle, tak by to pravděpodobně šlo vyřešit nějak automaticky i s možnými problémy okolo.
16.8.2008 14:23
Petr Tomášek | skóre: 39
| blog: Vejšplechty
http://www.abclinuxu.cz/blog/vejsplechty/2008/8/www.etf.cuni.cz/~tomasek/avr_freq_0.1.tgz a pravděpodobně by mělo být www.etf.cuni.cz/~tomasek/avr_freq_0.1.tgz.
13.8.2008 12:09
Petr Tomášek | skóre: 39
| blog: Vejšplechty
 . Sry, už je opraveno...
13.8.2008 21:48
Josef Kufner | skóre: 70
Ale jinak je to hezké a roztomilé
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
