Apple představil nový iPad mini, iMac s čipem M6, 14palcový MacBook Pro s čipem M6 a MacBook Pro s PROLED XDR displejem – první Mac s dotykovým ovládáním.
Nedávno představený projekt mapSTL.com řeší budoucnost. 𝕏: "Netušil jsem, kolik patentů na generování map existuje. Existují patenty na generování fantasy map 🫣. Cokoliv je na 3D tiskárnu a tvoří to produkt, bude to mít patenty. Tak bacha na to!" … více »
Multiplatformní emulátor terminálu Ghostty byl vydán ve verzi 1.4 (𝕏). Přehled novinek a vylepšení v poznámkách k vydání.
Byla objevena zranitelnost Tailworm v Tailscale a Headscale umožňující lokální eskalaci práv přihlášeného uživatele. Následně byla v Tailscale v opravené verzi 1.104.4+ změněna architektura aplikace. Viz příspěvek na blogu Tailscale.
Byl vydán Mozilla Firefox 159.0. Přehled novinek v poznámkách k vydání a poznámkách k vydání pro vývojáře. Řešeny jsou rovněž bezpečnostní chyby. Nový Firefox 159 bude brzy k dispozici také na Flathubu a Snapcraftu.
Nasazení softwaru, který nyní používá ve svých autech pro čínský trh, zvažuje automobilový koncern Volkswagen také v Evropě, kde by se mohl používat v budoucích vozech značek Volkswagen, Škoda a Cupra. Základem pro budoucí evropské modely by se mohla stát takzvaná China Electronic Architecture, elektronická architektura vyvinutá pro čínské modely ve spolupráci s tamní automobilkou Xpeng.
Vedoucím brněnské pobočky Red Hatu se stal Radek Vokál [LinkedIn].
Open source download manager Fatrat povstal z popela. Autor k dvacetiletému výročí projektu přidal do vínku podporu nejnovější knihovny libtorrent, rozhraní portoval na QT6, došlo k nahrazení podpory java rozšíření pythonem. Webové rozhraní bylo přepsáno s podporou mobilních zařízení. Aplikaci je taktéž možno zkompilovat bez podpory GUI. Více informací v releases.
Zranitelnost Broccoli2Shell (CVE-2026-111497) v kompresní knihovně Brotli se netýká pouze Node.js. Ohroženy jsou také aplikace využívající HTTP. Knihovnu používají webové prohlížeče, servery i řada dalších aplikací a technologií, například také Python nebo Bun. Identifikace všech zranitelných komponent může být obtížná, protože knihovna bývá součástí dalších softwarových balíčků nebo je přímo začleněna do spustitelných souborů aplikací.
Quad9, švýcarský celosvětově působící neziskový poskytovatel DNS, od 24. listopadu 2026 ukončí své služby ve Francii kvůli soudnímu sporu s katarskou televizní stanicí beIN. Ta požadovala blokování domén, které podle ní nelegálně zpřístupňují sportovní přenosy. Francouzský soud Katarům vyhověl a nařídil (🇫🇷, PDF) Quad9 blokaci zavést, pod hrozbou pokuty 1000 eur denně. Provozovatel příkaz odmítá s tím, že blokace
… více »

22.2.2009 17:57
| Přečteno: 1980×
| WWW
|  | poslední úprava: 22.2.2009 18:21
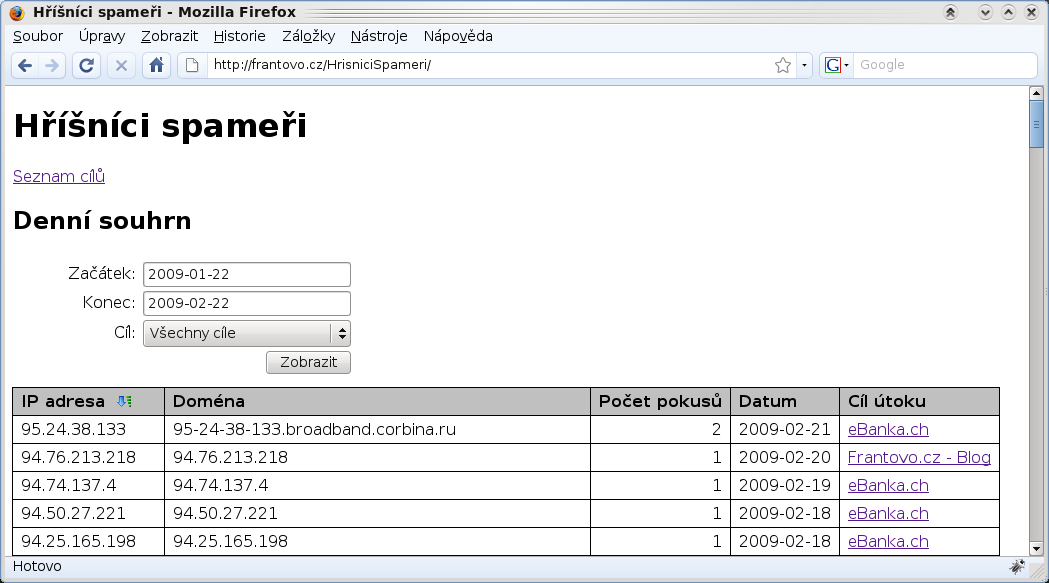
Několik svých webů jsem postavil na Drupalu a pro blokování spamu používám captchu (nejraději mám reCaptchu). Spam se mi na stránkách zatím žádný neobjevil, ale docela zajímavé bylo číslo, kolik útočníků se pokoušelo spamovat (vzhledem k celkem malé návštěvnosti mi to přijde dost). Tak jsem si řekl, že si z těch výsledků vyrobím statistiku a napsal jsem si na to jednoduchý prográmek.
Program nejprve vytvoří denní souhrny útoků z různých instancí Drupalu (různé databáze) a uloží je do jedné databáze. Pak se pomocí webového rozhraní můžeme podívat, kdy se nás pokoušela spamovat jaká IP adresa (a doména).
Asi nikoho nepřekvapí, že jsem to napsal v Javě a hojně tam využívám XML. Zdrojáky najdete v mém mercurialovém úložišti: HříšníciSpameři, nebo přímo v aplikaci, jelikož je pod licencí Affero GPL: zip, sha-512.
Program může pracovat i v režimu bez dávkového vytváření souhrnů – stačí si přepsat selekty v XML souborech a data se budou brát přímo z tabulek Drupalu.
Na demo se můžete podívat tady: HříšníciSpameři nebo si program rozběhnout u sebe – k tomu potřebujete jen javový aplikační server (já používám GlassFish, ale aplikace je nezávislá).

Máte-li nějaké nápady pro další rozvoj nebo připomínky ke kódu, pište do komentářů (bugzillu zatím nevedu).
Tiskni
Sdílej:


 22.2.2009 19:24
xkucf03 | skóre: 50
| blog: xkucf03
Tohle by mohl být celkem zajímavý flame Zpočátku anketa vypadala jasně pro WebovýCMS a teď jsou hlasy vyrovnané. Osobně mi přijde většinou snazší stavět už na hotovém softwaru (jako je Drupal) – ale jen pokud jde o prezentace (když člověk píše složitější aplikaci, tak dost brzo zastaví a software ho bude omezovat, pak je lepší nějaký framework nebo v hodně specifických případech si psát všechno sám).
22.2.2009 21:41
xkucf03 | skóre: 50
| blog: xkucf03
Na Drupalu se mi dost líbí modularita – toho u vlastního řešení těžko dosáhneš, protože na to většinou není čas a disciplína. Výhoda je pak v tom, že je důsledně oddělený vzhled od jádra systému – můžeš si pak stahovat vzhledy a snadno je měnit, nebo si nechat udělat vzhled na míru, což by pro grafika nemělo být problém*. A pak spousta už exisatujících modulů, díky kterým získáš všelijakou funkcionalitu úplně zadarmo, bez práce – třeba captcha, hodnocení, komentáře, ankety, fórum … tohle všechno bys musel psát sám.
Ale pak jednou člověk narazí na hranice typového řešení (nebo frameworku) a dál už to prostě nejde, nebo jde, ale s mnohem větším úsilím, než kdybych si to psal od začátku sám. Takže jde o to, kdy tenhle okamžik přijde – jsou aplikace nebo projekty, kdy nepřijde nikdy, člověk se do toho typového řešení vejde, nebo si ho jen trochu doupraví, to je IMHO většina normálních webových stránek, prezentací,kdežto u webových aplikací člověk narazí většinou velmi brzo.
Líbí se mi článek od Dagiho na téma NIH (Diagnóza: syndrom Neimplementováno zde).
*) s Drupalem bude mít zkušenost pravděpodobněji, než se snajpacms
NIH? možná trošku, ale ne, že bych drupal odmítal, jenom ho prostě nepoužívám. Když už, tak joomlu.  22.2.2009 22:06
xkucf03 | skóre: 50
| blog: xkucf03
To ho budu muset vyzkoušet
Joomla mi nějak nesedla, to radši ten Drupal Třeba stránky archkucera.com jsem v něm dělal – a na to, jak málo práce to dalo, mi přijde výsledek slušný – psát ten web na zelené louce by zabralo mnohem víc času.
22.2.2009 22:11
xkucf03 | skóre: 50
| blog: xkucf03
Drupal je na tom ale ještě celkem dobře, ve srovnání s ostatními
Tohle je ale fakt, příliš velká univezrálnost vede taky k tomu, že databázový model je dost nechutý, málo normalizovaný a vůbec, kdyby člověk psal systém na míru, tak si tu databázi navrhne mnohem hezčí. Z tabulek, které v obsahují hodnoty a:1:{i:0;i:0;} se mi taky dělá špatně.
P.S. často pomůže i jen obyčejná povinnost zobrazit si náhled komentáře před odesláním (jako je to tady na Ábíčku) – už jen tím, že je odesílání ve dvou krocích spousta spamerů odpadne.
BTW: kolik vynášejí weby jako libimseti-cz.com nebo superhry-cz.com?
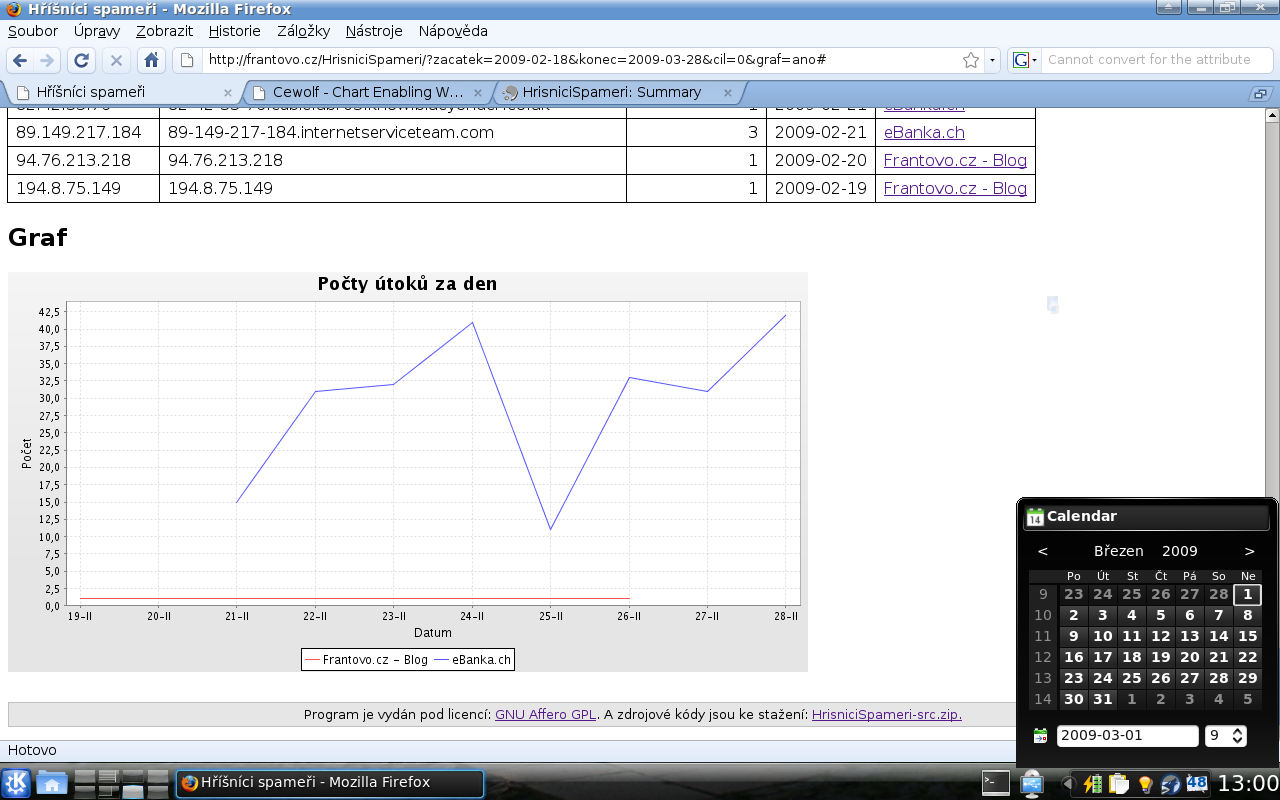
Přidal jsem graf počtu spamovacích útoků za den.
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz