Nizozemská vláda ve snaze šetřit a zvyšovat efektivitu s využitím umělé inteligence (AI) hodlá zrušit asi 25.000 pracovních míst ve státní správě. Cílem je postupně dosáhnout ročních úspor až 3,5 miliardy eur (85,2 miliardy Kč). Na konci loňského roku ve státní správě pracovalo rekordních 160.000 lidí. „Nemůžeme pokračovat v tom, co jsme dělali dosud,“ uvedl státní tajemník pro efektivní fungování vlády Eric van den Burg. „Proto
… více »Příspěvek na blogu PRUSA 3D představuje fotoaparát CAIM1 (Counter Artificial Intelligence Machine 1). Uměle vytvořený obsah je každým dnem těžší rozeznat od skutečných záběrů či fotografií, což podrývá důvěryhodnost žurnalistiky, archivních materiálů i každodenní tvorby obsahu. Fotoaparát CAIM1 byl vyvinut právě k tomu, aby ověřoval původ fotografií a videí přímo během jejich pořizování. Uvnitř fotoaparátu se nachází hardwarová Web3 peněženka se zabezpečovacím čipem Tropic Square TROPIC01.
Jonathan Thomas oznámil vydání nové verze 4.1 video editoru OpenShot (Wikipedie). Zdrojové kódy OpenShotu jsou k dispozici na GitHubu. Ke stažení je i balíček ve formátu AppImage. Stačí jej stáhnout, nastavit právo na spouštění a spustit.
Při běžné migraci virtuálního stroje mezi hypervizory se jeho MAC adresa přesune na jiný leaf switch. EVPN tuto změnu distribuuje pomocí BGP Type-2 route a MAC mobility sequence number. Problém nastává, pokud útočník podvrhne zdrojovou MAC adresu jiného zařízení. Leaf může změnu interpretovat jako legitimní přesun MAC a rozšířit ji přes BGP do celé fabric. Výsledkem může být přesměrování provozu určeného původnímu zařízení. Autor článku rozebírá možnosti detekce pomocí sledování MAC moves, BGP route reflektorů a kontroly na přístupové vrstvě.
Vývojáři desktopového prostředí Enlightenment (Wikipedie) a souvisejících knihoven Enlightenment Foundation Libraries (EFL) vydali nové verze. Enlightenment byl vydán ve verzi 0.28.0 a Enlightenment Foundation Libraries ve verzi 1.29.
Cloudflare zjistil, že některé odpovědi modelu GLM-5.3 obsahovaly části dat z předchozích požadavků jiných zákazníků. Příčinou byla kombinace chybné konfigurace a chyby v inference enginu SGLang. Model podporoval kontextové okno 1 048 576 tokenů, ale GPU KV cache pool měl kapacitu pouze 681 280 tokenů. Při překročení kapacity docházelo k nesprávnému zpracování odmítnutého požadavku. Decode část systému následně pracovala se starými
… více »Vývojáři Knot Resolver vysvětlují, jak změnili rozhodování o tom, které DNS záznamy ponechat v cache a které odstranit. Článek obsahuje skutečná měření: devět hodin DNS provozu při 2 000 QPS, srovnání cache o velikosti 25 MB a 40 GB a také porovnání s BIND 9, kromě algoritmů obsahuje konkrétní doporučení pro konfiguraci a diagnostiku.
Největší kryptoměnová burza světa Binance se stala terčem útoku, při kterém podvodníci odcizili během několika minut kryptoměny v hodnotě přibližně 6,3 miliardy dolarů. Jedná se o největší kryptoměnovou krádež v historii, přibližně čtyřikrát větší než loňský útok na burzu Bybit. Binance se podařilo ve spolupráci s partnery zmrazit aspoň aktiva v hodnotě zhruba 3 miliard dolarů a slíbila, že veškeré ztráty pokryje z vlastních prostředků.
Zranitelnost CVE-2026-98432 s CVSS 9.8 odhalila AI od společnosti Anthropic. Jedná se o kritickou chybu v implementaci MPTCP (multipath TCP). Debian vydal patche 16.10. a 22.10., ale např. Ubuntu je zatím bez opravy. Více informací na The Hacker News.
Na Slovensku vznikla úplne nová rally hra, ktorá je zadarmo a funguje vo Windowse, Linuxe či na Macu. Greenie Rally má viac ako 50 tratí a vozidiel, šampionáty či turnaje. Má retro feeling a imituje automobilové hry z prelomu tisícročí. Vyskúšate prejsť všetky mapy na Škode 130RS?
Představ se prosím našim čtenářům?
Jmenuji se Martin Zich, dělám ve společnosti Hewlett-Packard jako Technology consultant se zaměřením na IT Security. Vystudoval jsem elektrotechnickou fakultu ČVUT v Praze.
Co si můžeme představit pod pojmem DLP?
Jedná se o systémy, které se snaží o to, aby firmy nepřicházely o svá data důležitá z hlediska konkurenceschopnosti,a samozřejmě ani o další věci, jako jsou osobní údaje – při jejich úniku se můžou snadno dostat do konfliktu se zákonem. Je důležité říct, že tyto systémy nejsou určeny na nějaký boj s hackery, neucpou všechny díry, kudy data unikají. Jsou to systémy preventivní, snaží se snížit rizika na minimum a svým způsobem vychovat zaměstnance, aby uměli s citlivými informacemi zacházet; aby si vůbec uvědomili, že s nimi přicházejí do styku. Snaží se potenciálním útočníkům co možná nejvíce znesnadnit práci a udělat pro ně data tak nedostupná, aby nestála za námahu vynaloženou na jejich získání.
Jaké jsou nejčastější příčiny úniků dat?
Jsou to samozřejmě ztráty všech možných zařízení od notebooků, kdy ke krádežím dochází dnes a denně, přes všechna úložná zařízení, na která si zkopírujeme nějaká důležitá data a následně je třeba ztratíme nebo založíme, přičemž už nemáme šanci zjistit, co se s těmi daty stalo. Dále jde o zasílání e-mailem, kdy otevřenou sítí posíláme spoustu údajů do různých e-mailových schránek všude po internetu, přičemž nad tím, kudy zpráva putuje, nemáme žádnou kontrolu. Posledním kanálem, kde dochází k nejčastějším únikům, je tisk dokumentů – může se nám stát, že vytisknuté dokumenty někde zapomeneme, nebo je dokonce necháme ležet přímo ve firmě v tiskárně. Často si myslíme, že se tisk nepodařil – dojdeme k tiskárně, dokumenty tam nejsou a my už nevíme, že vylezly úplně jinde a že si je může někdo jiný přečíst.
Na jakých principech staví dnešní DLP řešení, jak moc se jedná o software, jakou část tvoří např. školení uživatelů?
Systémy jsou postaveny na principu kontroly obsahu, což se samozřejmě někomu může zdát jako jakýsi Big Brother, který kontroluje, co vlastně na počítači máme. Jsou tam různé sofistikované algoritmy, které se snaží monitorovat obsah, ať už jsou to algoritmy pracující na bázi nějakých regulárních výrazů, nebo otisků dokumentů apod.
Školení zaměstnanců jsou samozřejmě důležitá; zaměstnance musíme naučit, jak mají s citlivými informacemi pracovat. Dále od nich můžeme vyžadovat nějakou správnou součinnost s ochranným softwarem – ten se samozřejmě sám snaží nějakým způsobem je naučit, jak s danými dokumenty zacházet, ale je nezbytné úvodní školení. Při něm jim řekneme, že tato a tato data jsou citlivá a že bude nasazen podobný systém, protože ten se může stát totálním blokátorem práce nějakého zaměstnance – může jeho práci omezit na neúnosnou míru, tím pádem dochází k poklesu produktivity a způsobí to úplně zbytečné problémy.
Systémy jsou převážně softwarové, nicméně spousta řešení se snaží nabízet i svoji appliance. Pokud si pak takový systém chceme nechat zavést, přivezou nám kompletní box, který připojíme někam k bráně, a on už automaticky monitoruje a synchronizuje svá data s případným centrálním serverem, který může být také dodaný výrobcem, může na něm být nainstalován daný produkt. Na centrálním serveru si pak prohlížíme kompletní výsledky z celé firmy.
Jaká existují ucelená řešení, existují i open source projekty?
Takto integrované open-source řešení neexistuje – bylo by to hezké, kdyby takové projekty existovaly, samozřejmě bych byl pro. Nicméně, pokud se jedná o open source, můžeme nalézt pouze některé jednoúčelové nástroje – ty svým způsobem tvoří i historii komplexních DLP systémů. Jsou to například nástroje blokující pouze provoz na koncové stanici nebo jen v síti, starají se o to, co je uloženo v databázi apod.
Ucelená řešení poskytuje spousta velkých hráčů – Orchestria DLP od Computer Associates, Vontu od Symantecu, Verdasis, Reconnex od McAffee – ten je díky předpřipraveným profilům jeden z nejjednodušších na konfiguraci. Typické je, že tito velcí hráči vstupují na trh ne tím, že by vyvinuli vlastní produkt, ale většinou akvizicí menší firmy – najdou si firmu, která už dávno DLP řeší, koupí ji a zařadí daný produkt do svého portfolia.
Velkým problémem je samozřejmě čeština – všechny předem zabudované mechanismy jsou připravené převážně pouze pro angličtinu. Je otázkou času, kdy budou tyto nástroje použitelné i pro češtinu, pokud se samozřejmě najde patřičné uplatnění. Tím také narážím na další problém – konkrétní reálné nasazení v Česku neexistuje.
Jaký je tedy zájem o tato řešení u nás a ve světě?
Já myslím, že je to všechno v počátcích. Vypadá to celkem nadějně, firmy si začínají uvědomovat, že chaos v citlivých datech je dále neudržitelný a je třeba v něm udělat jakýsi pořádek, ať už jakoukoli formou. Nabízí se řešení pomocí DLP systému, který tato data monitoruje.
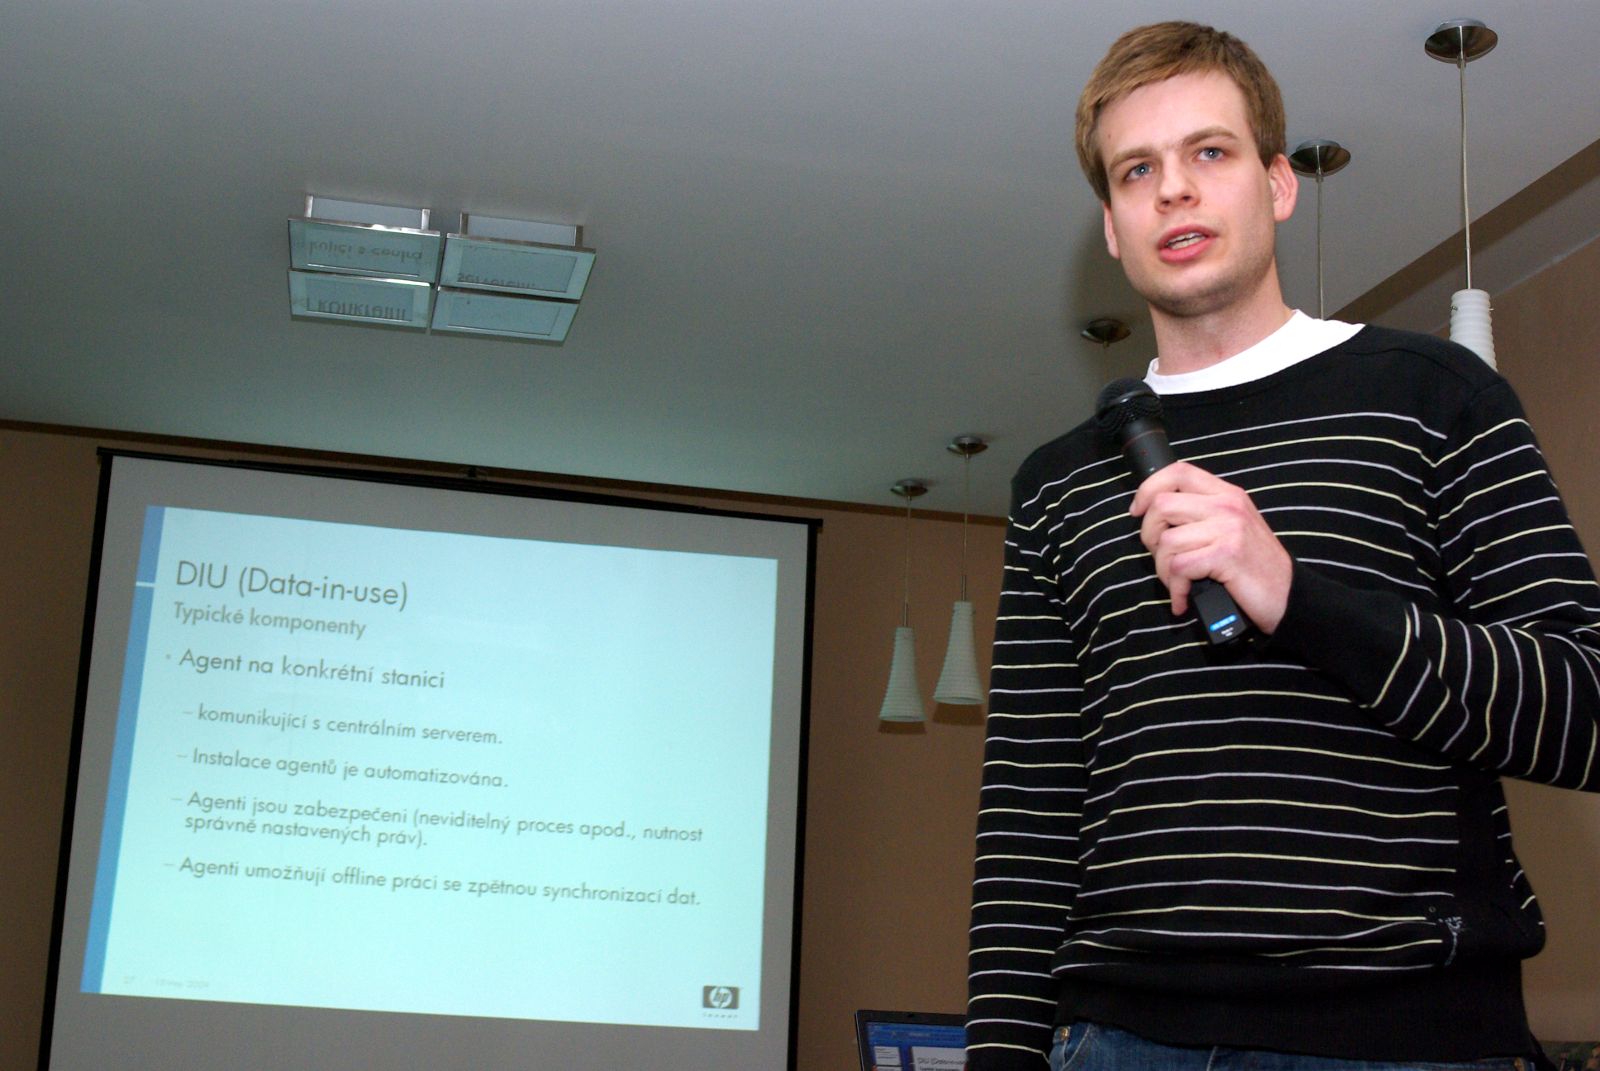
V Česku zatím situace vypadá tak, že firmy mapují terén – co je všechno možné, jaká funkcionalita je dostupná, co by bylo možné řešit. Většina dotazů je směřována na šifrování na koncových stanicích. Firmy mají zájem především o to, že když mají notebooky a chtějí si z nich kopírovat věci na média a přenositelná zařízení, chtějí blokování nebo alespoň analýzu toho, co uniká ven – monitoring a upozorňování.
No, a ve světě – mám informace o tom, jak je to na trhu ve Spojených státech – tam je to samozřejmě na pořadu dne trochu déle, existuje spousta reálných nasazení a mnoho případových studií ve velkých společnostech, které prezentují tato nasazení jako úspěšná.
Co se týká nejbližší budoucnosti, vzhledem k tomu, že až doteď sílila finanční krize, firmy se snaží utěsnit všechny únikové otvory, kudy by ten „leakage“ byl možný, a tím pádem sahají takříkajíc po všem, co se týká tohoto odvětví. Například ve zmiňovaných Spojených státech procento firem, které by měly podobné řešení zavést, velmi výrazně roste.
Je v této oblasti něco, co bys chtěl vyzdvihnout?
Na těchto systémech mě trápí jedna věc – každého napadne, že je to systém, který nám leze někam do soukromí. Já tohle upřímně nemám moc rád – nikdo samozřejmě nechce, aby byl na svém počítači sledován, aby někdo řešil to, co v tom počítači má. Je to o tom, jakým způsobem je systém nasazen – musí to uchopit rozumní lidé, musí tam být nějaká etická rovina apod. Pokud toto neexistuje, může být nástroj nasazen s cílem někoho kontrolovat, sledovat a sankcionovat, hlídat do setin procenta jeho produktivitu; řešení, které může být na jednu stranu využito dobrým směrem, může být velmi snadno zneužito. Toto riziko je jasně vidět a já bych apeloval na to, aby se tomu tak nedělo.
Chtěl bys něco vzkázat čtenářům Ábíčka?
Můžu je pozdravit a říct, že už jsem si toho na AbcLinuxu.cz hodně přečetl a doufám, že si ještě hodně zajímavého přečtu.
Díky za rozhovor.
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
