Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Účast byla překvapivě vysoká. Registraci využilo asi 100 lidí a přišlo jich 120.
Zahájení celé akce bylo poněkud zákeřně naplánováno už na půl devátou, což byl pro některé účastníky (včetně mě) trochu problém. Nakonec se ale Chuckovi Norrisovi podařilo vytáhnout mě z postele už v 7, a tak jsem už od čtvrt na devět vesele logoval průběh akce.
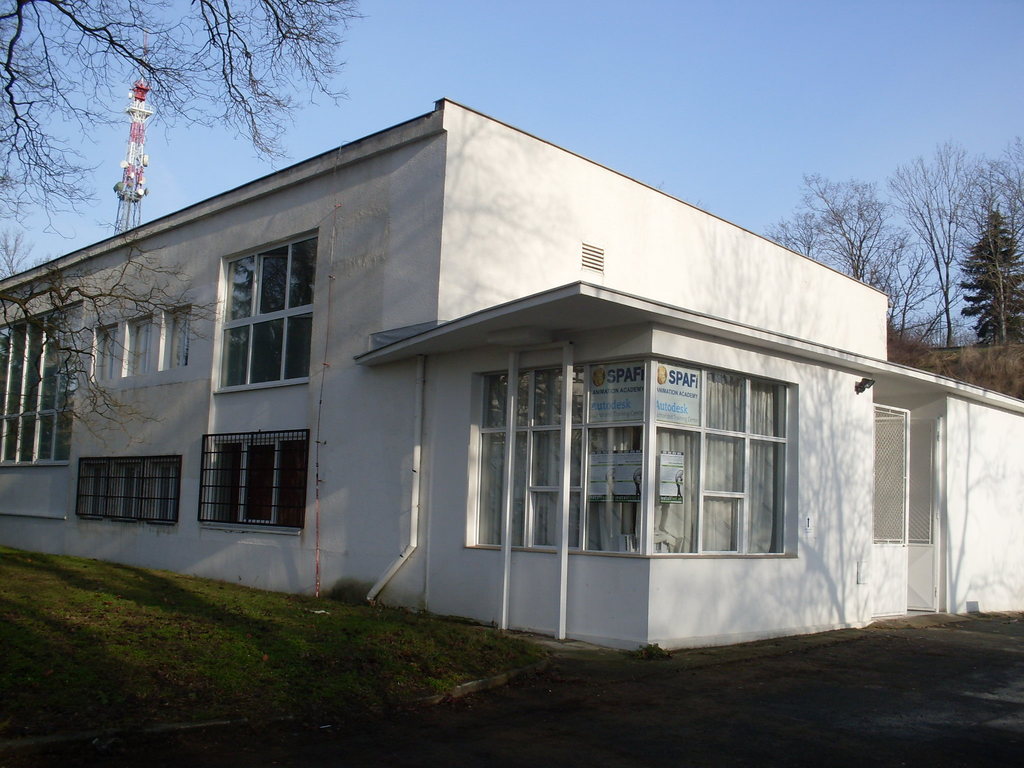
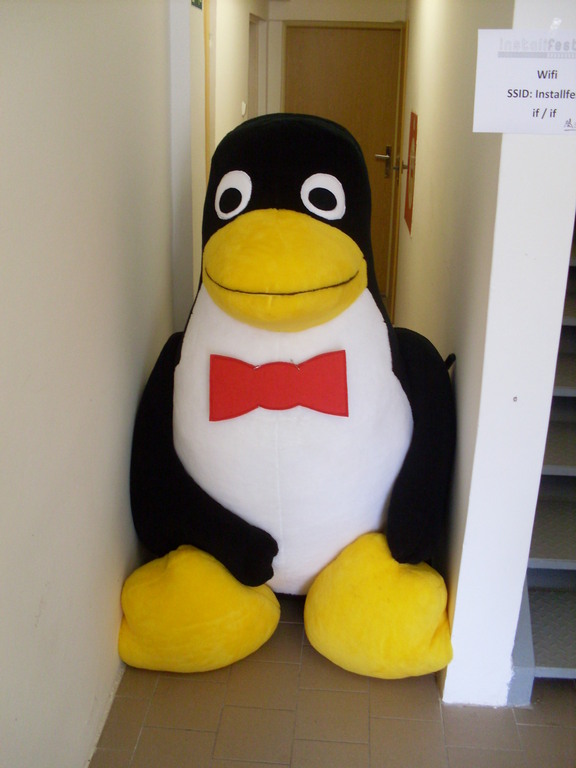
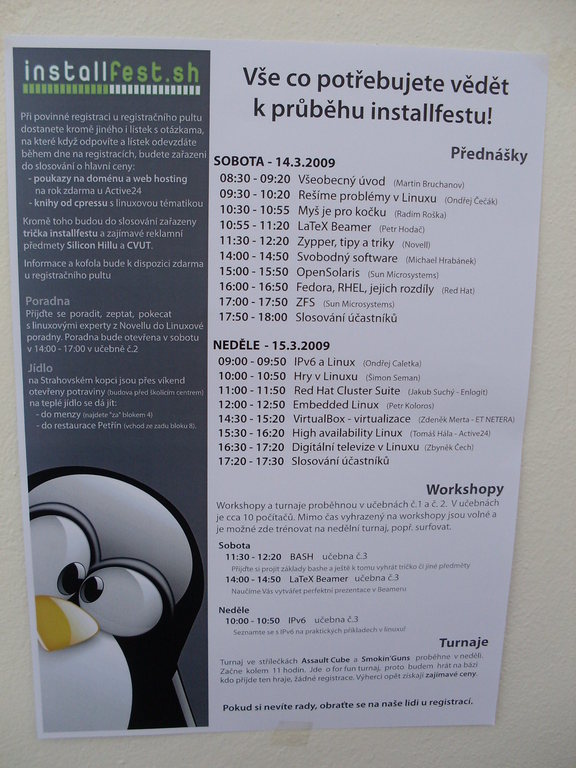
Budova :: Zvířátko u vstupu :: Program
Nějakou chvíli to vypadalo, že tam budu s organizátory sám, ale kolem půl deváté se začali trousit první tučňáci a už ve tři čtvrtě na devět klesl poměr organizátoři/účastníci pod 1.
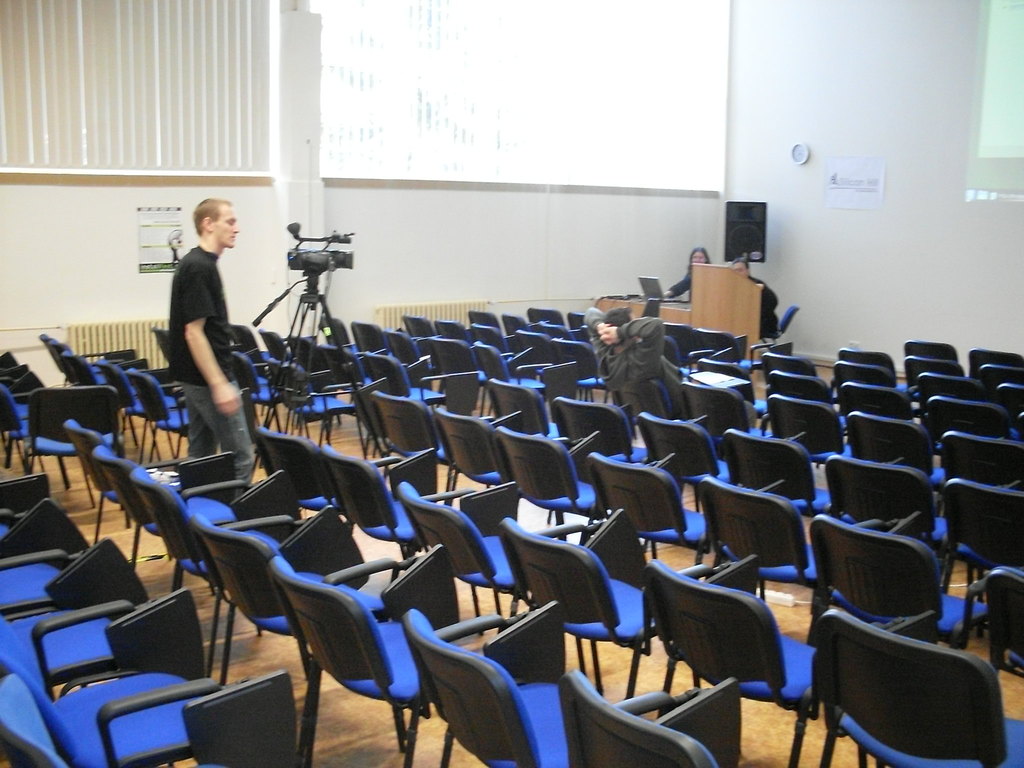
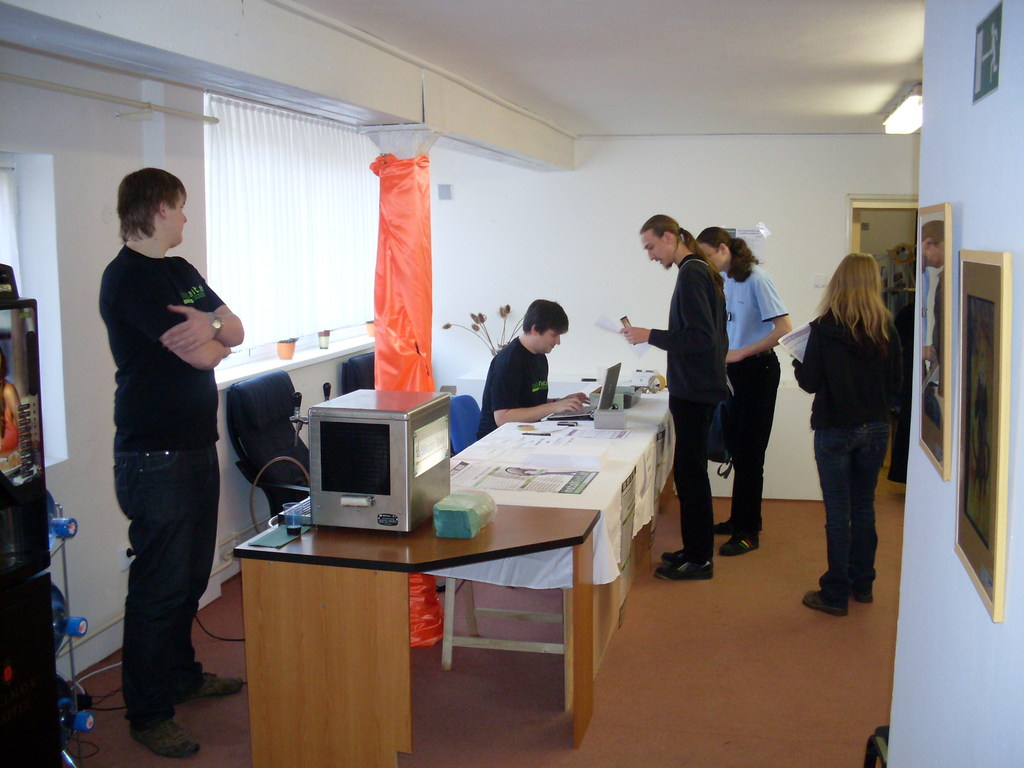
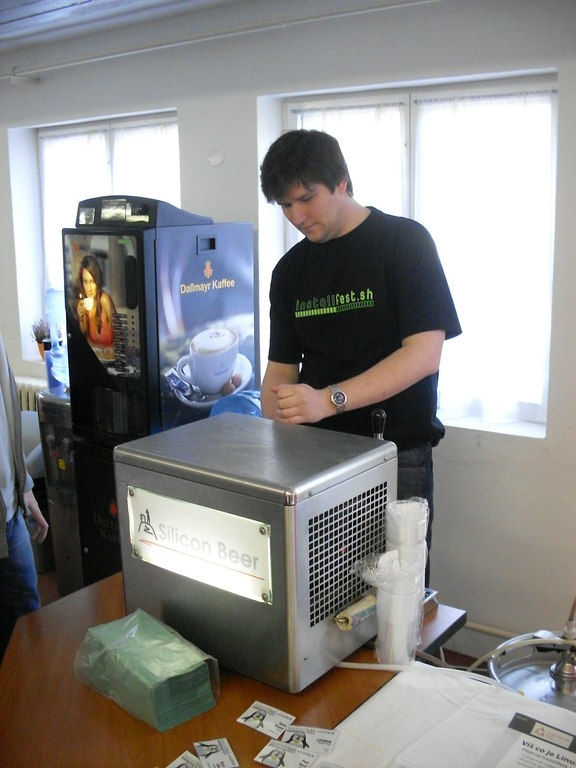
Prázdno :: První účastníci :: Kofola zdarma (as beer, receptura je proprietární)
Začátek byl tedy o něco odložen, čekalo se na obsazení sálu. Když se rychlost přítoku návštěvníků trochu snížila, vystoupil z davu Martin Bruchanov (BruXy) a přivítal všechny účastníky. Přivedl si Jiřího Dostála, předsedu klubu Silicon Hill. Ten se krátce zmínil o slávě Silicon Hillu mezi porušovateli autorského práva a o historii budovy, ve které sedíme. Věřili byste, že to bývala prádelna?
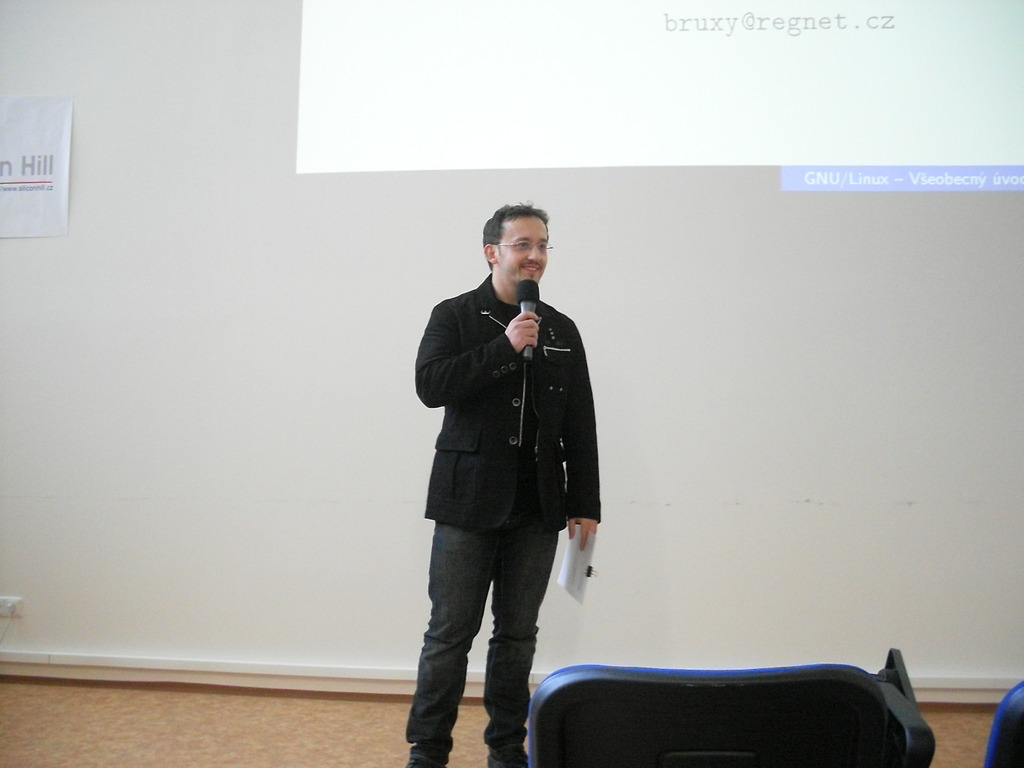
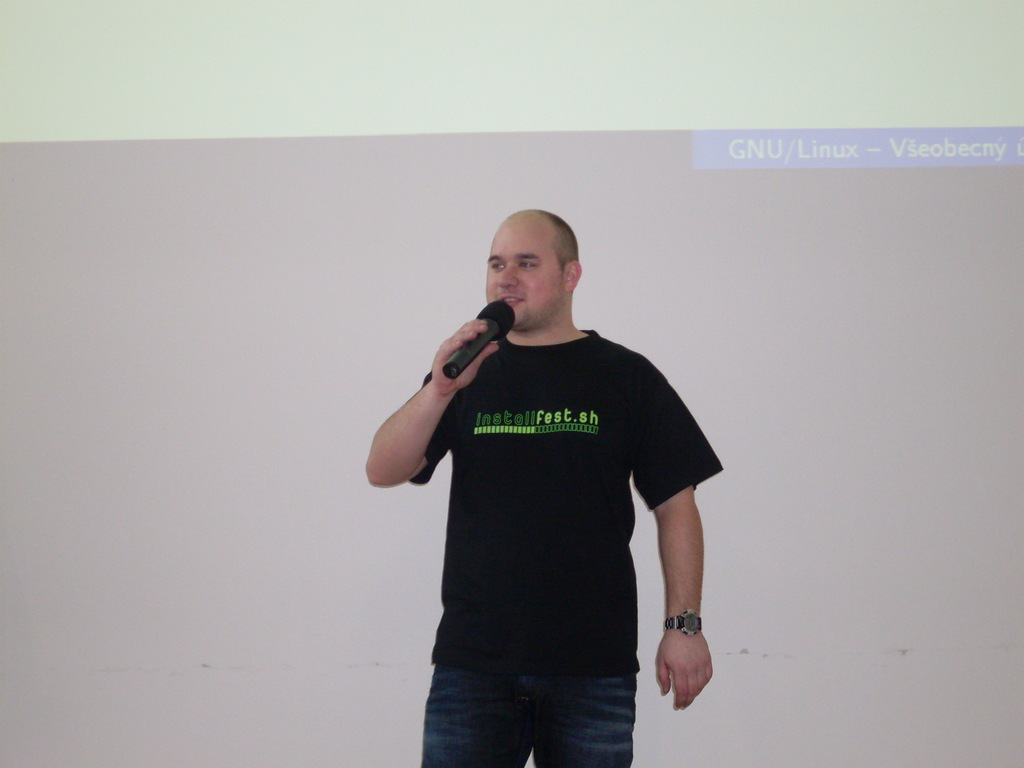
BruXy :: Jiří Dostál
Potom BruXy pomalu přešel k tématům jako, co je to Linux a kde všude se používá. Zmínil servery, clustery a superpočítače, grafická studia a výrobce embedded systémů. Vzhledem k odbornosti publika to bylo vyloženě jako nošení tučňáků do Antarktidy, ale alespoň bude na záznamu použitelný propagační materiál (tedy jestli nějaký záznam někdy vůbec bude).
První přednáška byla od Ondřeje Čečáka. Mluvil o řešení problémů v Linuxu. Postup by měl vždy začínat u řádného UTFG (= použijte ten skvělý Google) - zde se vyplatí nastavit si LANG=C, aby Google našel i cizince, kteří měli stejný problém, a nebát se stránek psaných nekompatibilními jazyky - příkazy jsou pořád stejné. Dále by se měl uživatel zeptat kamaráda nebo na fóru - zde je vhodné psát kvalitní češtinou, protože někteří geekové jsou na chyby alergičtí. Nakonec by měl uživatel zkusit mailinglist pro vývojáře projektu.
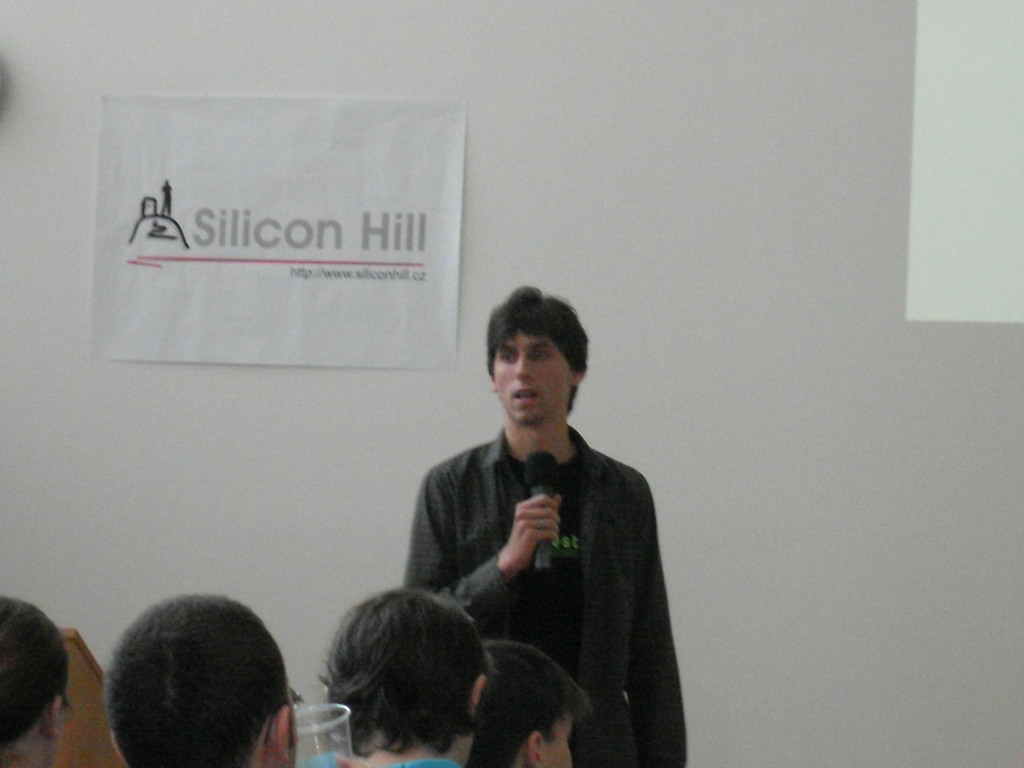
Ondřej Čečák
O přestávce jsem se porozhlédl po okolí a shledal jsem, že organizátoři natiskli cedulky se jmény účastnících se celebrit. A já byl mezi nimi!
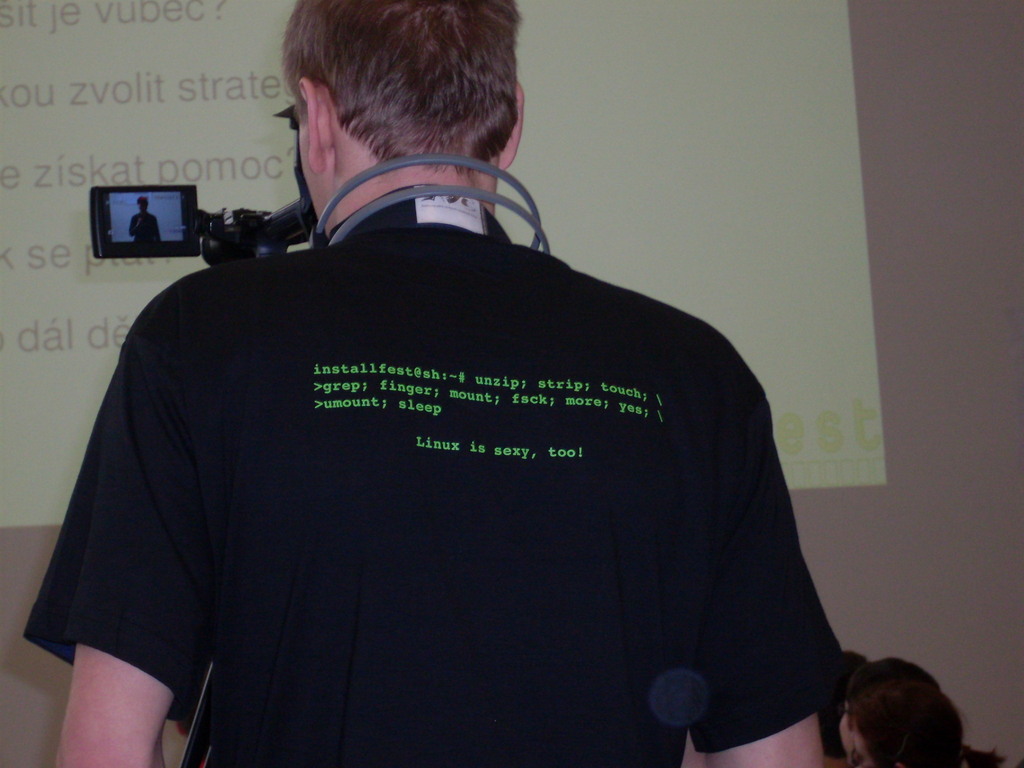
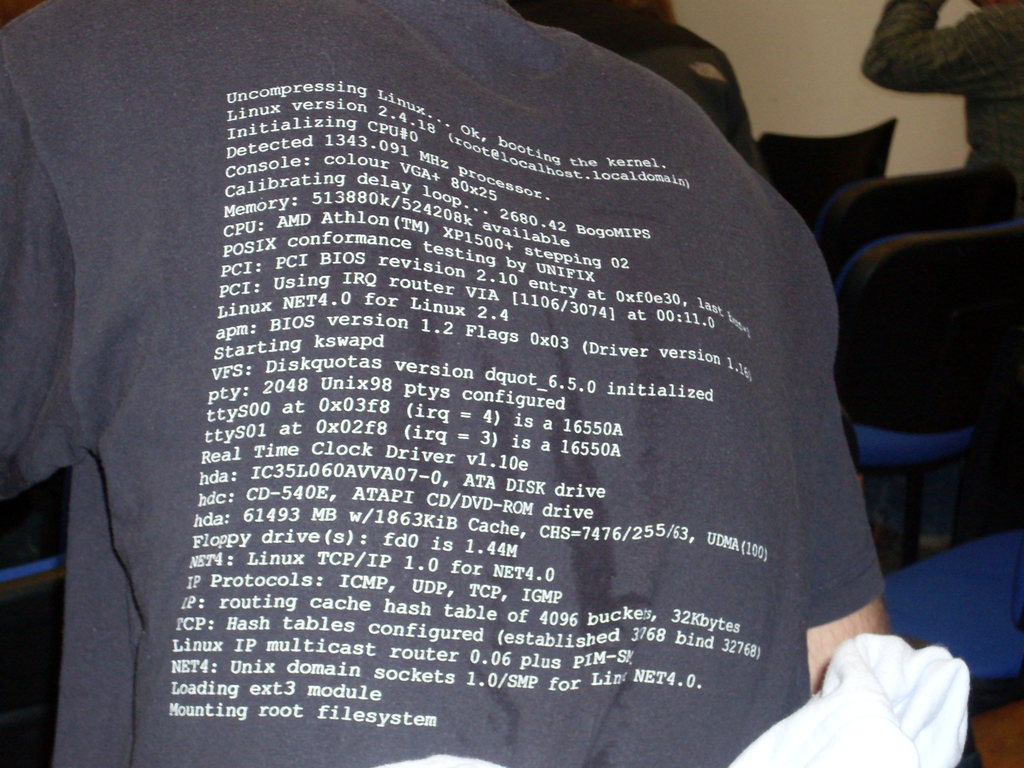
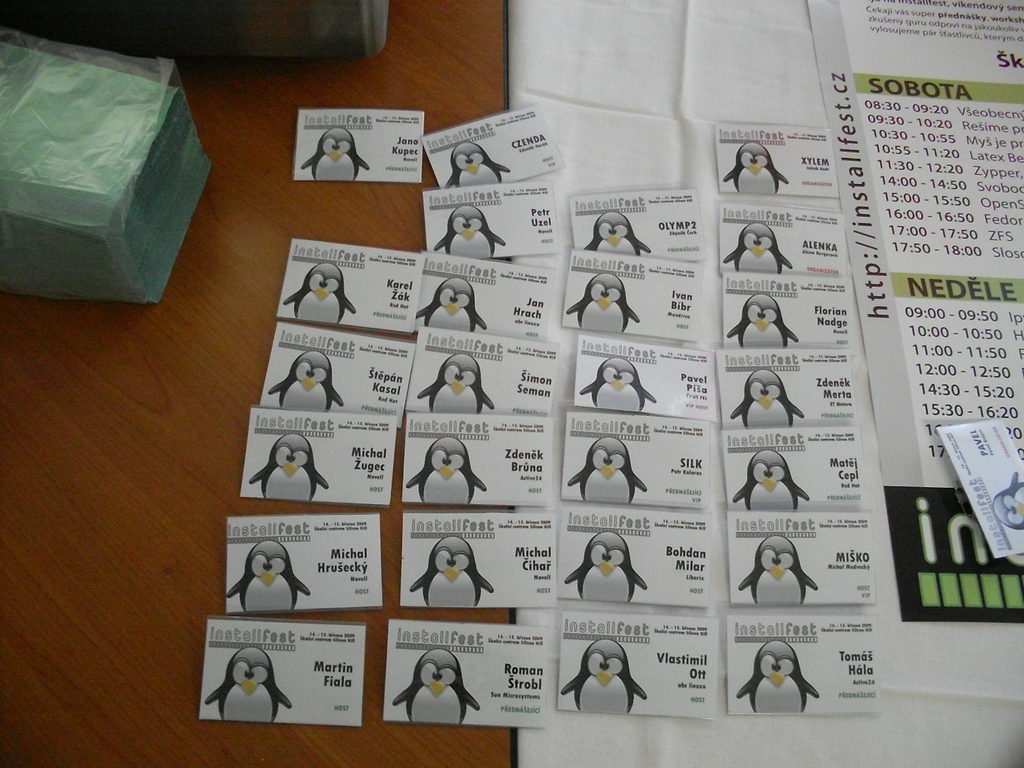
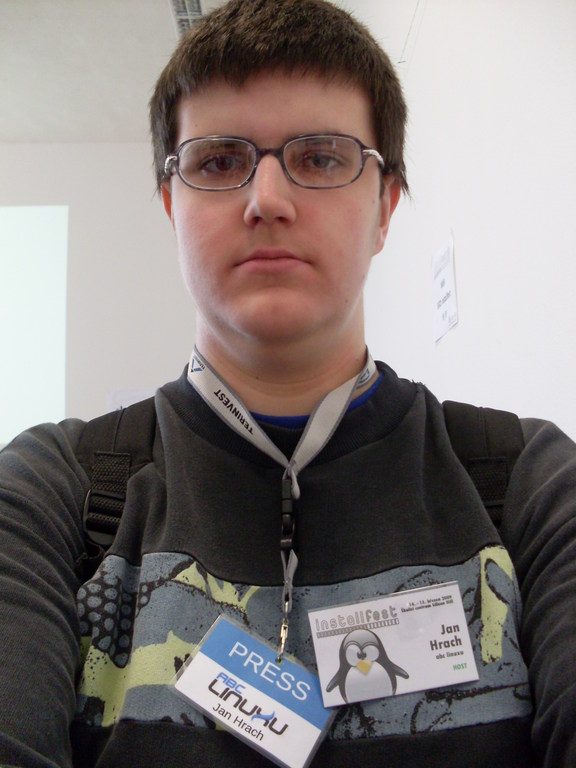
Trička :: Celebrity :: Autoportrét
Následoval dvojblok úvodů k workshopům. Radim Roška (Worwaň) zkusil zkrotit Firefox (téměř) bez myši, a to pomocí rozšíření Viperátor a potom nám předvedl, jak přehrát všechny díly Červeného trpaslíka z adresáře legalni-ripy/ jedním přikazem. Že stačí mplayer *? Proč to dělat jednoduše, když máme find, ls a cykly :-).
Petr Hodač předvedl svoji pěknou prezentaci vytvořenou LaTeX Beamerem, nechal nás najít schválně ukrytou chybu a oznámil, že se na následujícím workshopu naučíme dělat taky takové (prezentace, ne chyby).
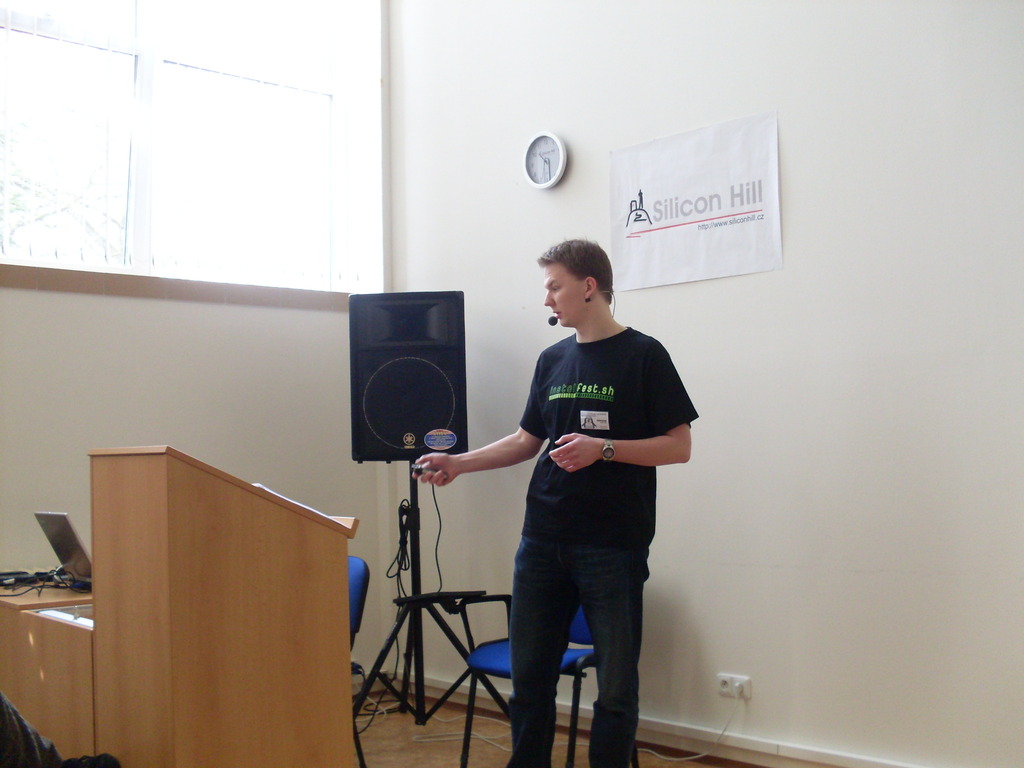
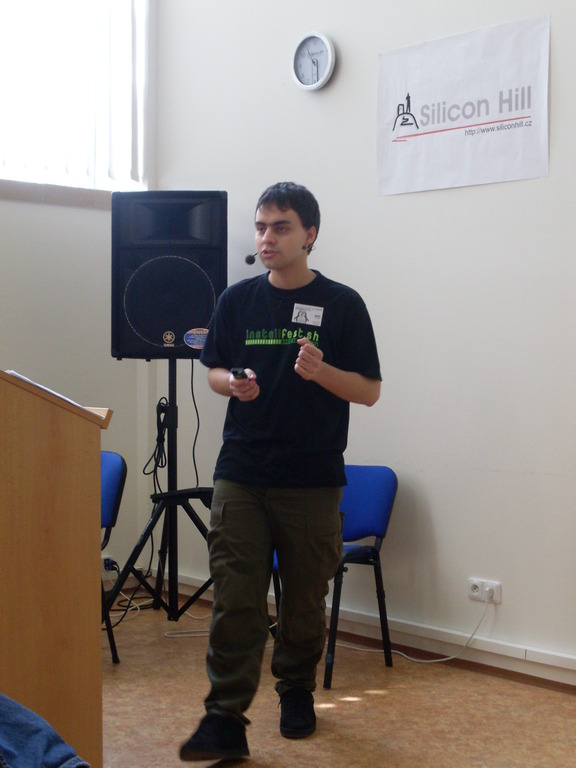
Radim Roška :: Petr Hodač
Na workshopu Bash jsme se naučili základy skriptování v Bashi a dostali tahák s příkazy. Určitě ho někdy někdo někde vystaví. Druhého workshopu ani přednášky o Zypperu, které probíhaly souběžně, jsem se nemohl zúčastnit, protože nejsem roztrojená osobnost (zatím).
Nastalo poledne a osazenstvo se začalo pomalu přesouvat směrem k Menze (ti s vysokým IQ) nebo restauraci (ti s vysokým kapesným). Já si vybral Menzu. Čas se v ní zastavil před 20 lety, jenom ty ceny jsou v Kč a mnohem vyšší. Na rozdíl od naší jídelny jsou zde usměvavé kuchařky, velké porce, kratší fronty a plno důchodců.
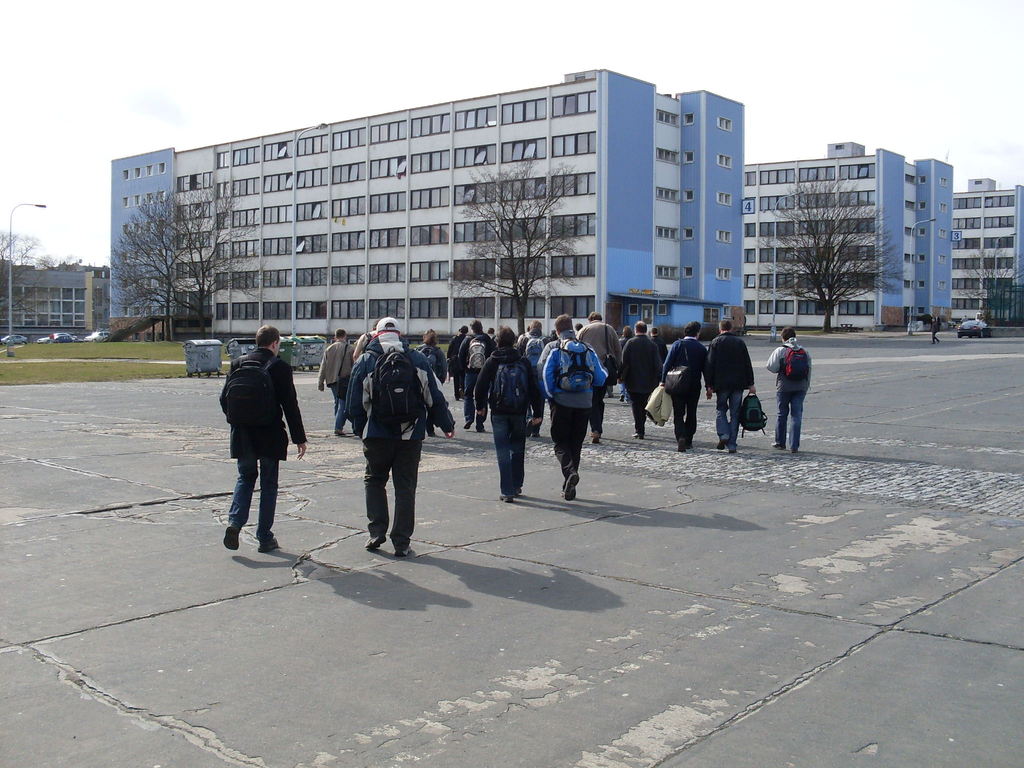
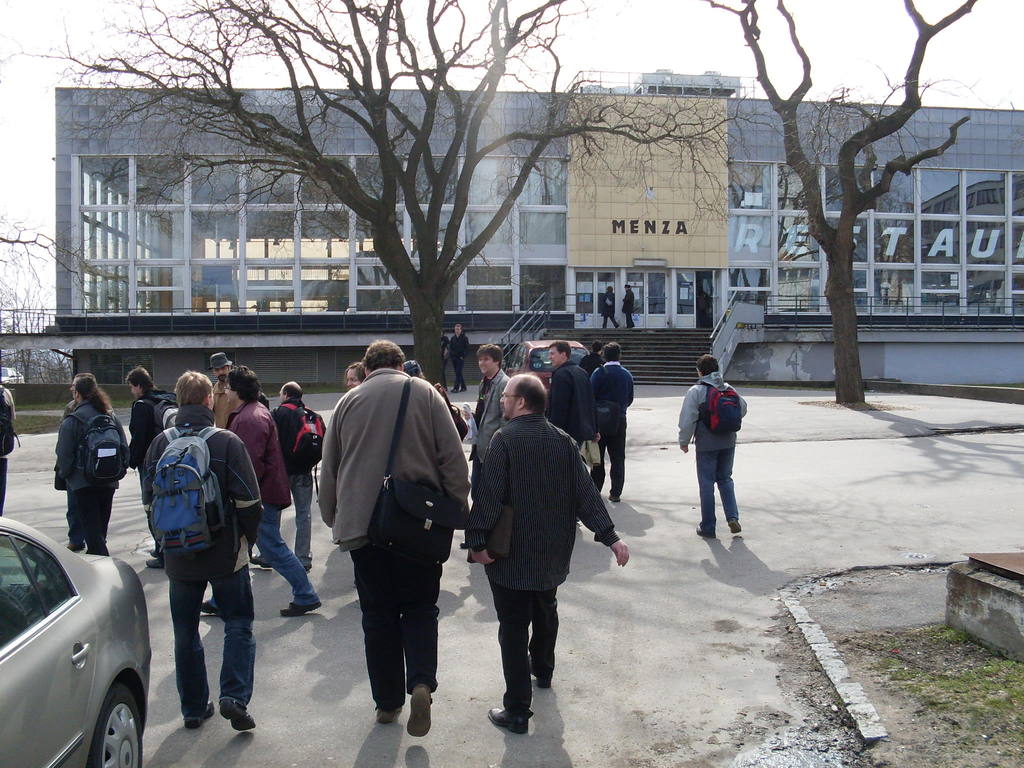
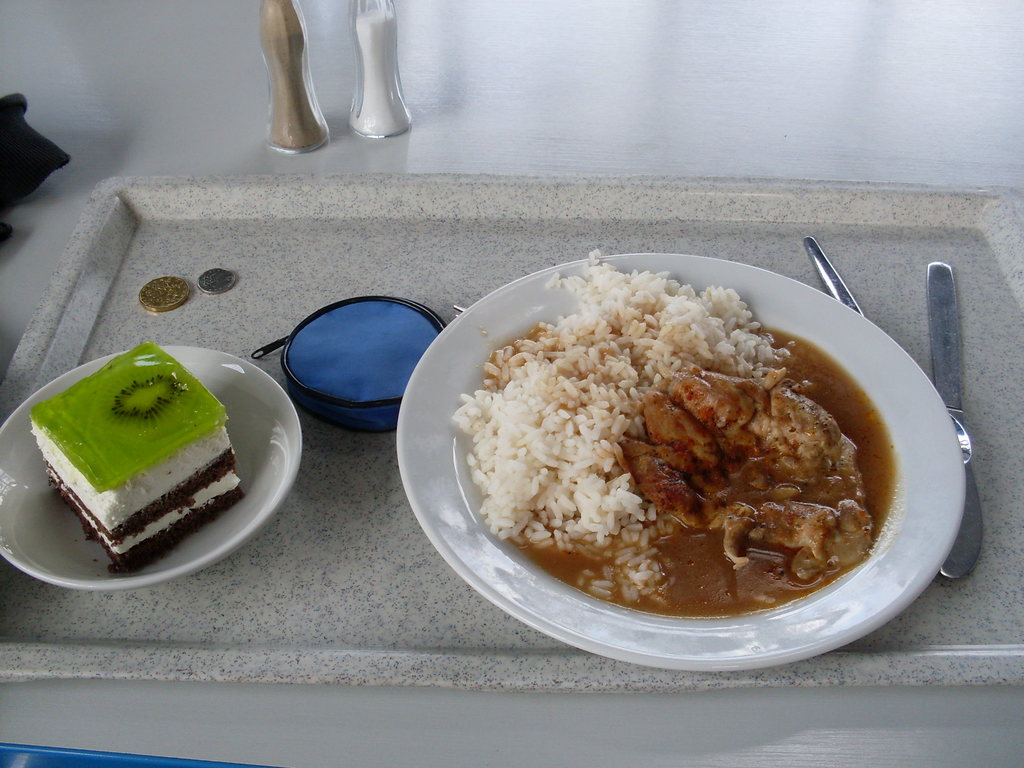
Přesun :: Cíl: Menza :: Jídlo!
Po obědě byl volný prostor ke kecání, vlastně pardon, ke sdílení informací.
Zjistil jsem, že přímý přenos z akce je vysílán ve Flashi. Po krátké výměně názorů jsme se ale shodli, že to je to menší zlo. AVC ještě dokáže streamovat ve Windows Media, což by bylo ještě potupnější.
Po přestávce měl Michael Hrabánek přednášku na téma FLOSS. Ze začátku jsem si připadal jako v kostele nějaké sekty, ale potom srozumitelně popsal rizika uzavřeného softwaru. Výrobce, nespokojený zaměstnanec nebo nějaká teroristická organizace, jako je vláda Spojených států (to je citace), do něj může přidat sledovací kód a nikdo o tom nebude vědět. Výrobce také může kdykoliv ukončit podporu a nemůžete si za něj najmout náhradu a nemůžete si doimplementovat vlastní funkci.
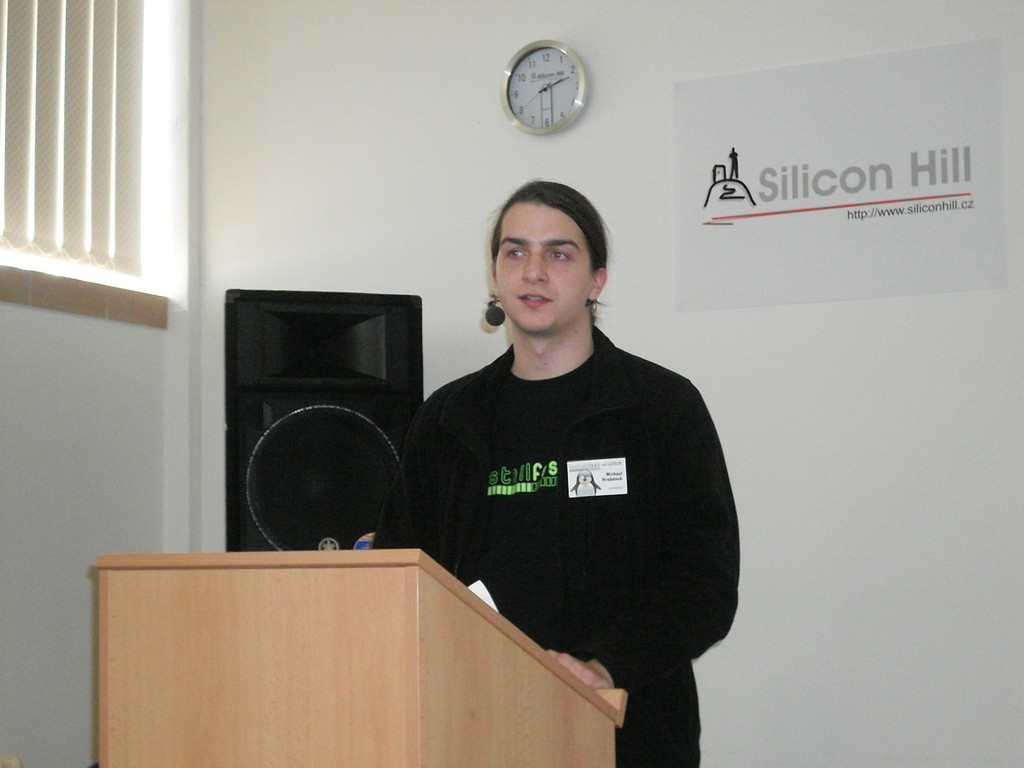
Michael Hrabánek. Zejména kvůli nevhodnému výroku na stranu vlády USA je toto možná jeho poslední fotka :-)
Potom nastoupil odborník z firmy Sun Microsystems a prezentoval OpenSolaris. Když došel k ZFS, udělal si snapshot (což trvalo asi 2 sekundy) a smazal celou svou sbírku mp3 (což trvalo asi 10 sekund). Potom předvedl, že je adresář opravdu smazaný a snapshot obnovil (což trvalo opět 2 sekundy). Ještě publiku ukázal plugin do Nautila "časová osa" - jezdí se s posuvníčkem a v adresáři se objevuje to, co tam bylo před hodinou, dnem, týdnem, měsícem... Po dlouhé době jsem jako linuxák záviděl uživatelům konkurence...
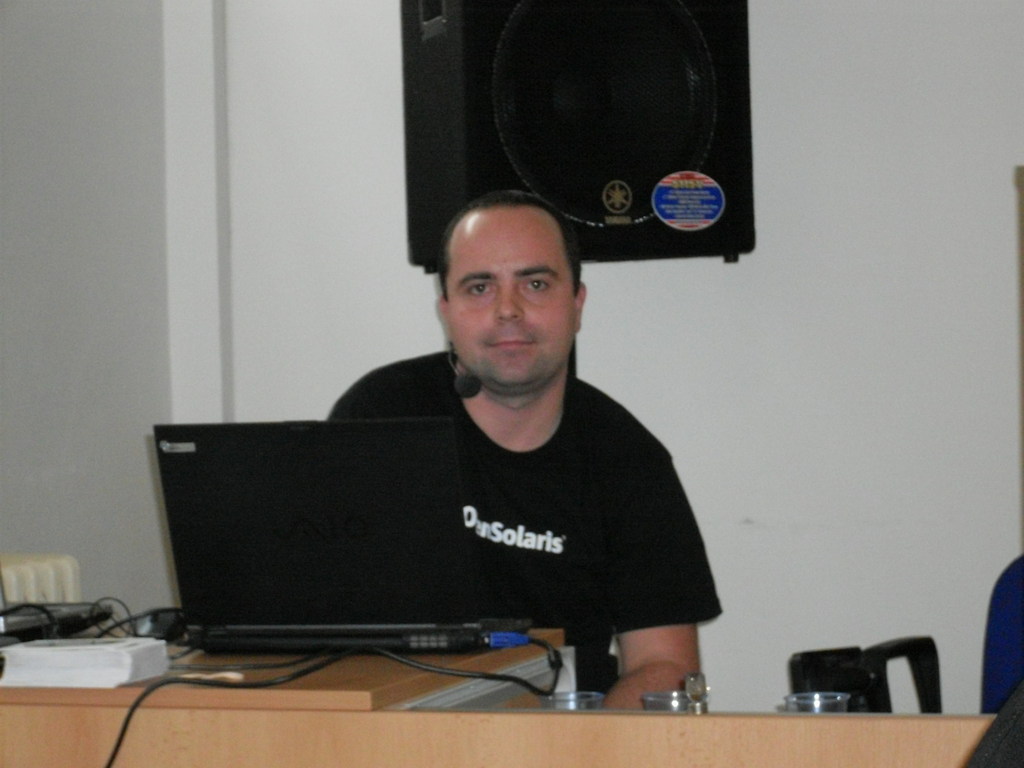
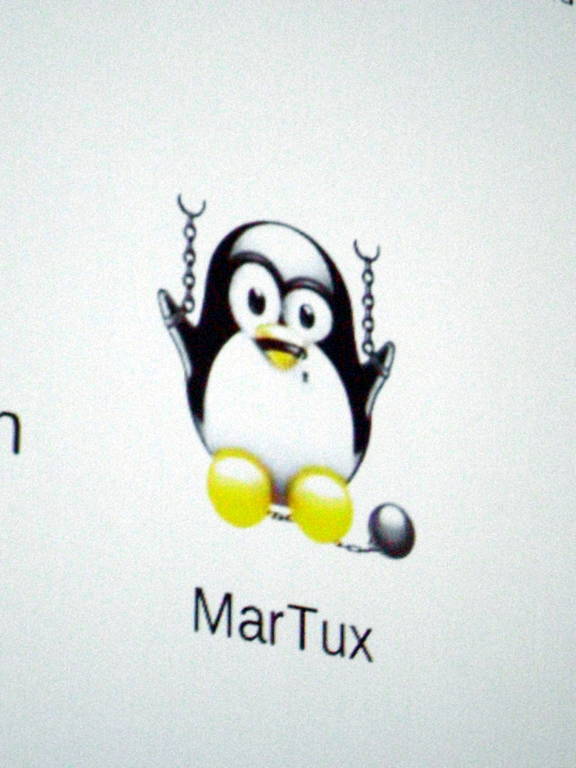
Linux (kernel) nechali ve vězení a vzali si GNU Utils 
Matěj Cepl a Štěpán Kasal zastupovali distribuce Red Hat a Fedora. Seznámili nás s vývojovým cyklem a adrenalinovou Fedorou Rawhide. CentOS jim prý nevadí, pořád je to lepší, než kdyby uživatelé používali Debian...
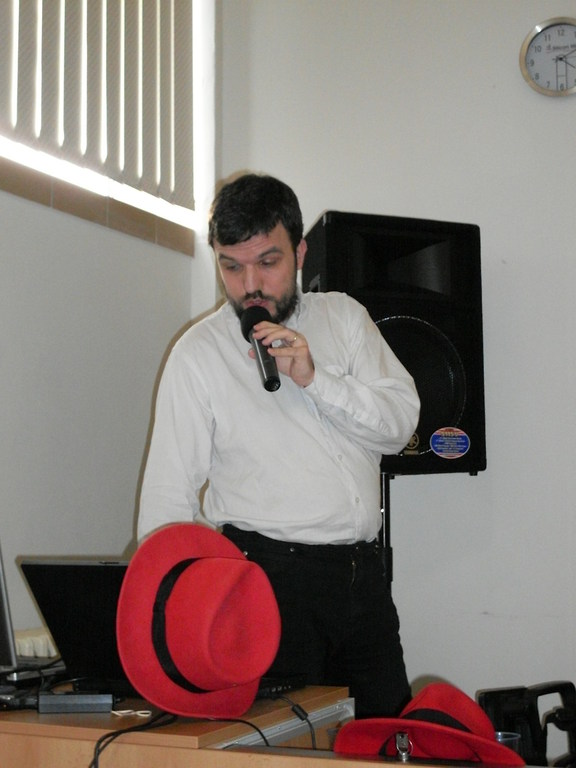
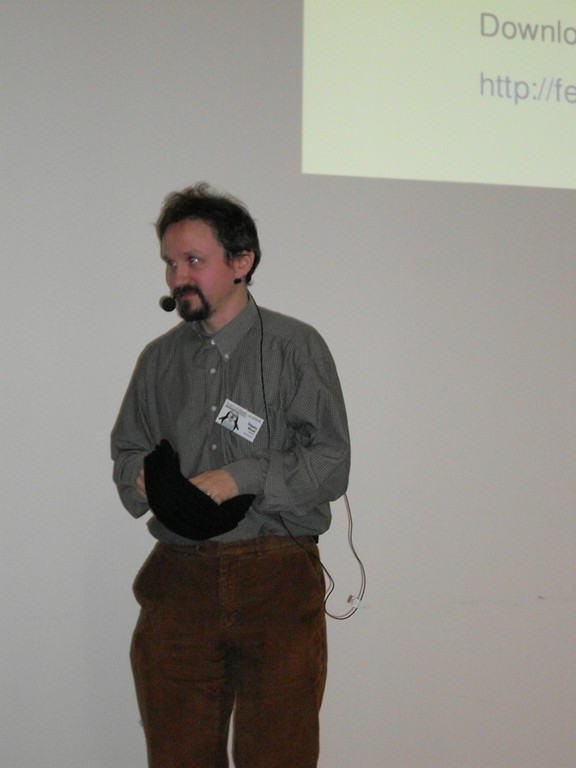
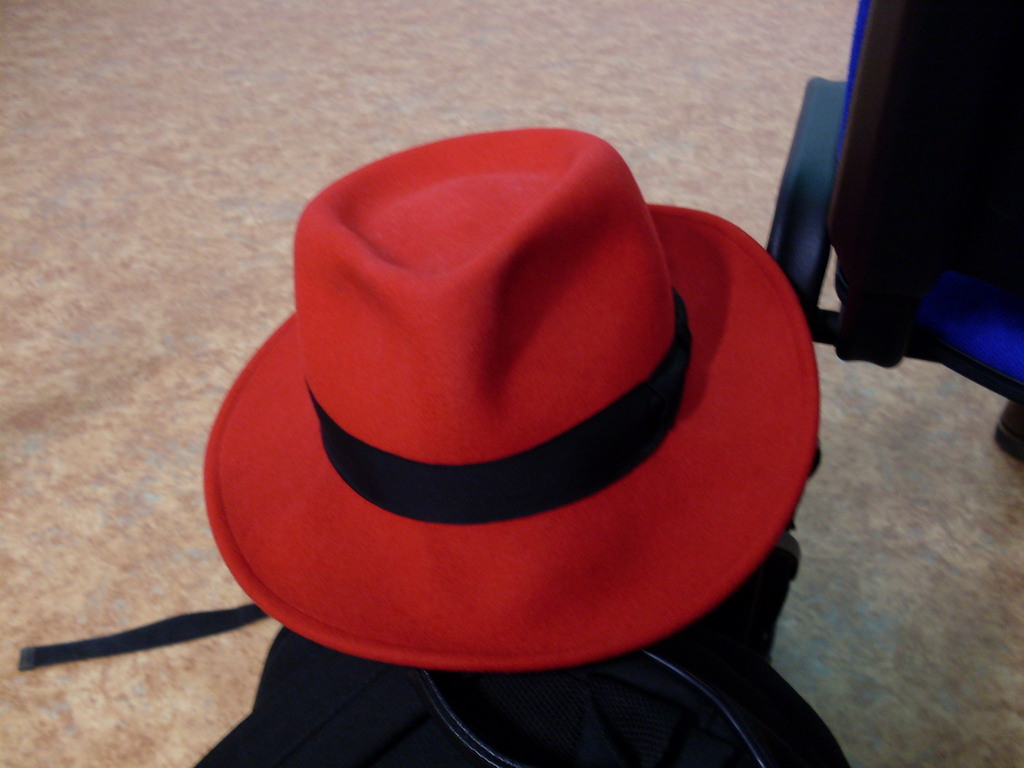
Matěj Cepl :: Štěpán Kasal :: Klobouk
Poté následovala přednáška o ZFS a tentýž zástupce Sunu nám předvedl, jaké úžasné funkce v Linuxu nemáme (a když už, tak příšerně pomalu přes FUSE). Kouzlil s pooly, snapshotoval, přidával a ničil disky v RAIDu a ZFS to všechno přežilo.
Přes den měli účastníci možnost vyplnit anketní lístky. Ty se potom odevzdaly do krabice a losovalo se o ceny. Pořadatelé se také považovali za účastníky, a proto si například losující slečna vylosovala sama sebe. Cen bylo požehnaně, dokonce to vypadalo, že více, než účastníků. Možná proto se museli do slosování zapojit i organizátoři :-)
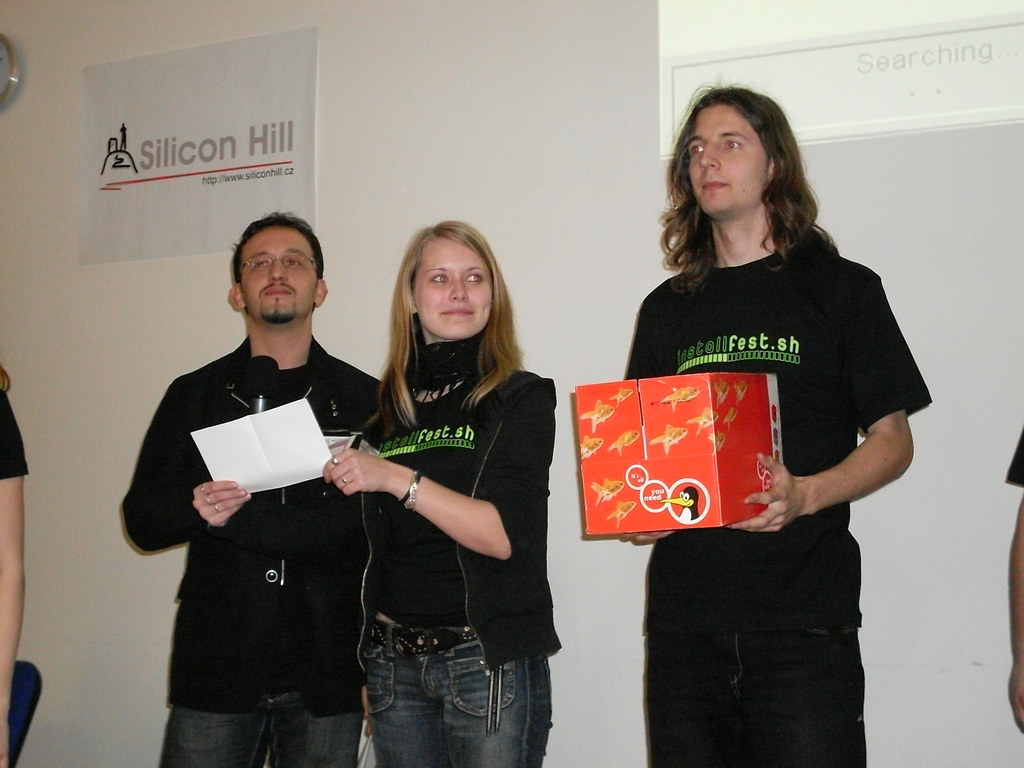
/dev/random
Po losování se většina návštěvníků odebrala domů, ale vybraní VIP (já taky!) šli po krátkém úklidu na akci s krycím jménem... no... "Akce" do nedalekého podniku, eufemisticky pojmenovaného "Restaurace Petřín". To cizí slovo by mělo znamenat obnovu, ale tady šlo o hromadnou intoxikaci ethanolem (a možná i methanolem, dle kvality destilační kolony), odborně zvanou pařbááá!!.
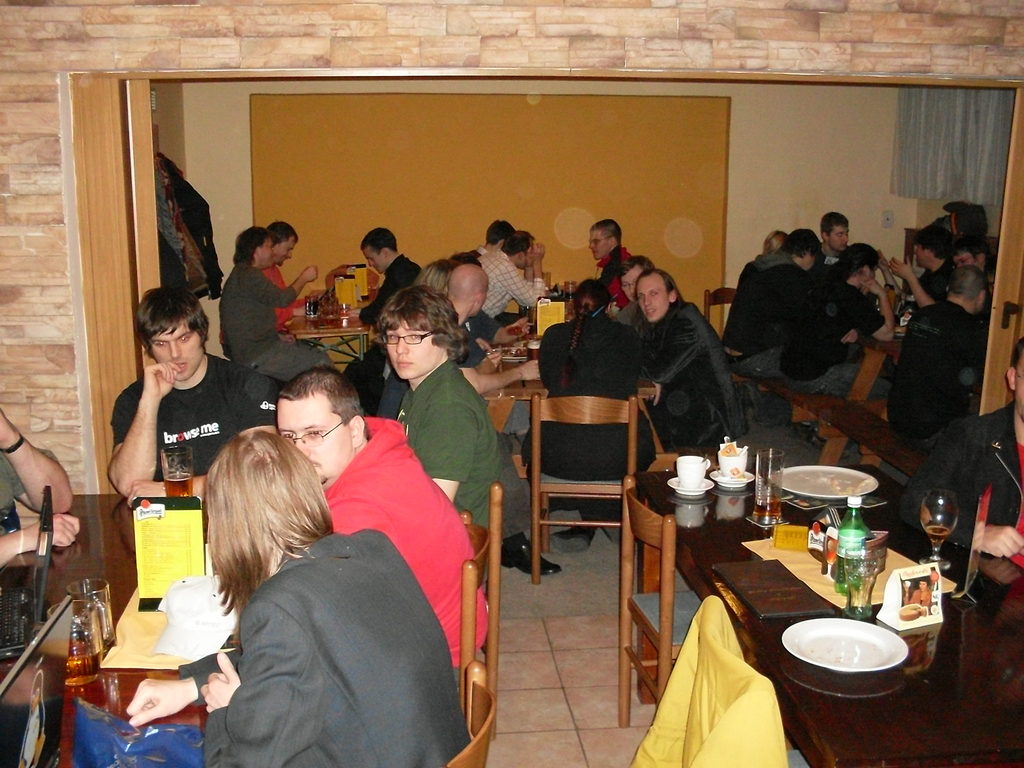
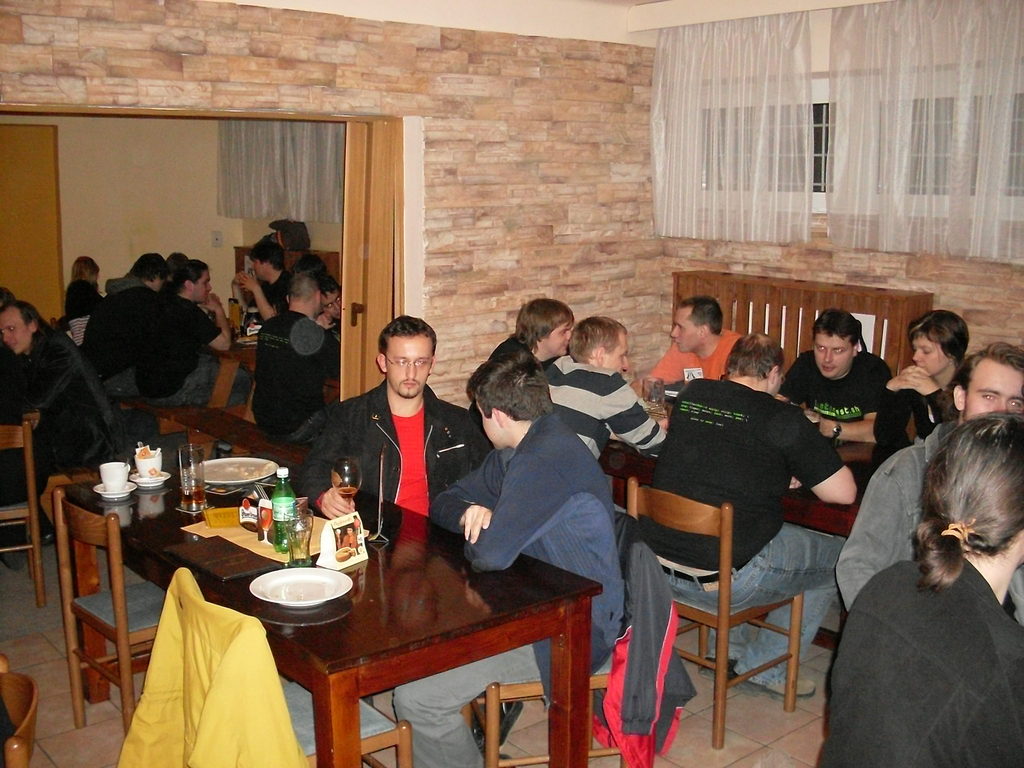
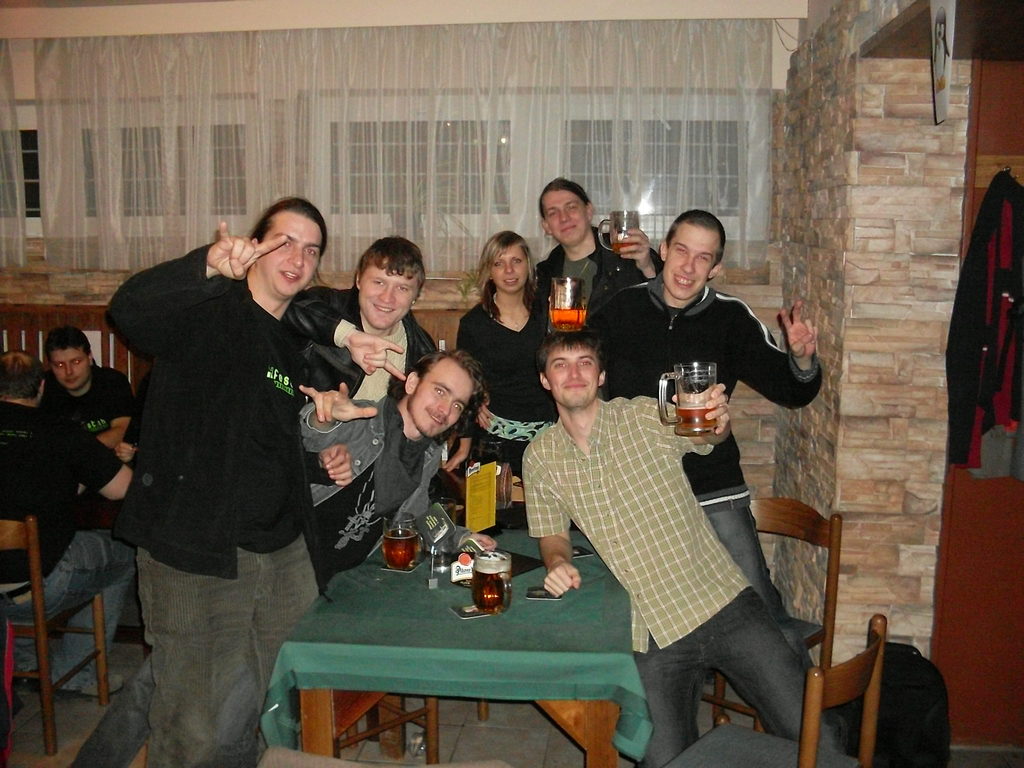
Opilý Tux a jeho parta
Těšte se na druhý den.
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


Potom nastoupil odborník z firmy Sun Microsystems a prezentoval OpenSolaris. Když došel k ZFS, udělal si snapshot (což trvalo asi 2 sekundy) a smazal celou svou sbírku mp3 (což trvalo asi 10 sekund). Potom předvedl, že je adresář opravdu smazaný a snapshot obnovil (což trvalo opět 2 sekundy). Ještě publiku ukázal plugin do Nautila "časová osa" - jezdí se s posuvníčkem a v adresáři se objevuje to, co tam bylo před hodinou, dnem, týdnem, měsícem... Po dlouhé době jsem jako linuxák záviděl uživatelům konkurence...Tady by někdo měl definovat "opravdu smazaný" protože u principu copy-on-write je běžné chápání "opravdu smazaný" hloupost
 19.3.2009 09:43
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 19.3.2009 11:37
Limoto | skóre: 32
| blog: Limotův blog
Takže přesunutej?
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 19.3.2009 06:41